 ankane/s3tk
Um kit de ferramentas de segurança para Amazon S3

Um kit de ferramentas de segurança para Amazon S3
🍊 Testado em batalha na Instacart
Execute:
pip install s3tk
Você pode usar o AWS CLI ou o AWS Vault para configurar suas credenciais AWS:
pip install awscli
aws configure
Consulte as políticas IAM necessárias para cada comando.
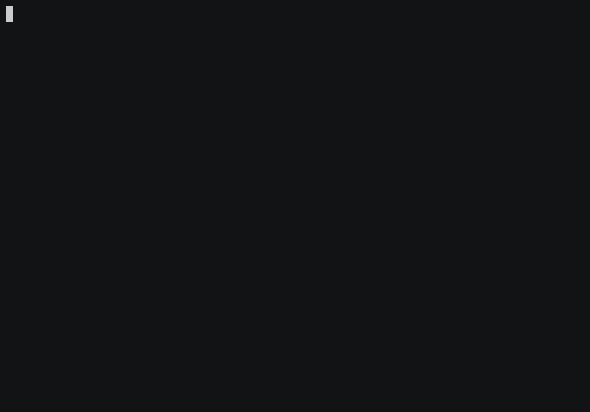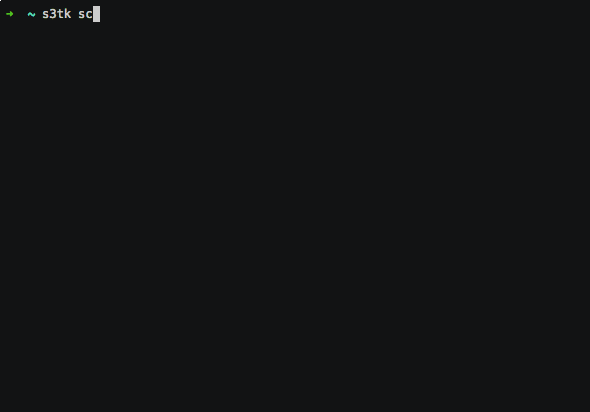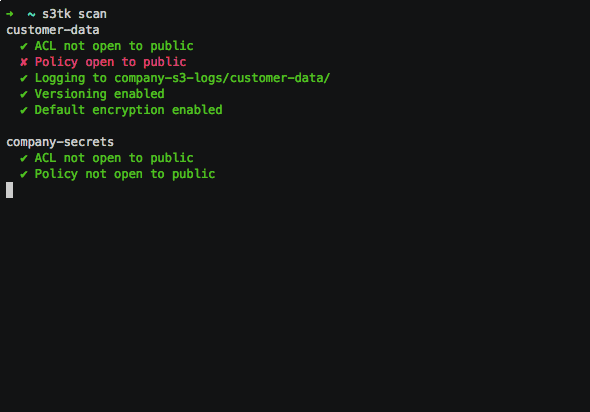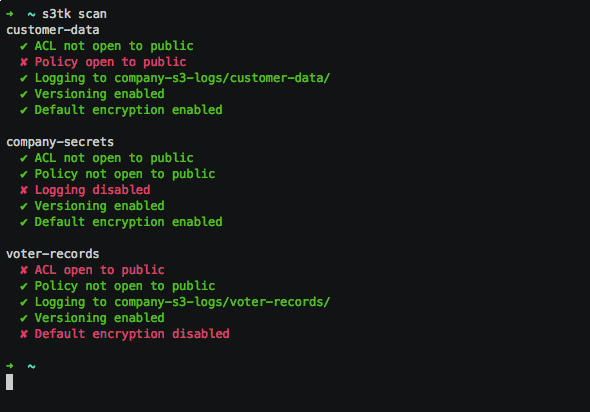
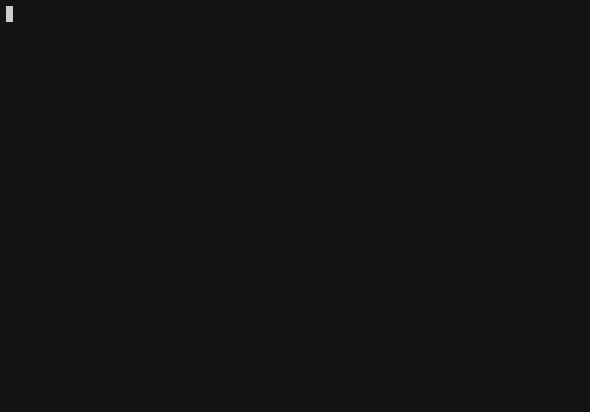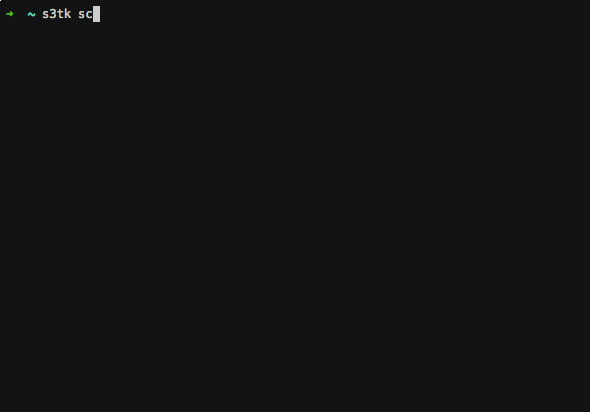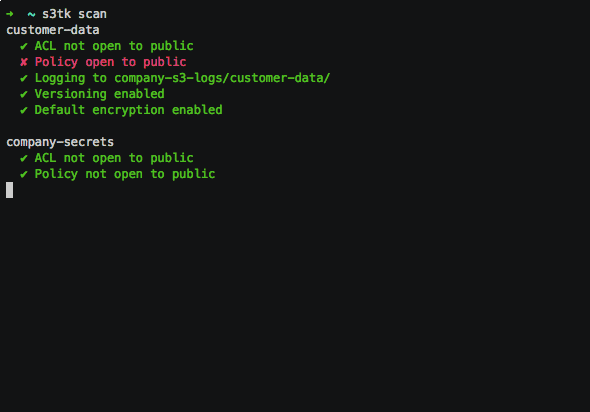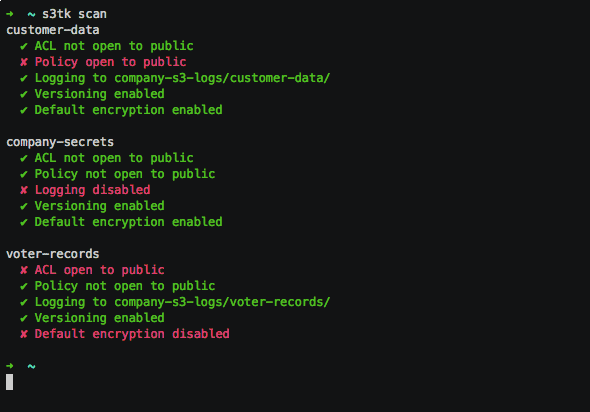
Digitalize seus buckets para:
s3tk scan
Executar apenas em buckets específicos
s3tk scan my-bucket my-bucket-2
Também funciona com curingas
s3tk scan "my-bucket*"
Confirme o(s) bucket(s) de log e prefixo corretos
s3tk scan --log-bucket my-s3-logs --log-bucket other-region-logs --log-prefix "{bucket}/"
Verificar logging no nível de objeto do CloudTrail [experimental]
s3tk scan --object-level-logging
Pular logging, versionamento ou criptografia padrão
s3tk scan --skip-logging --skip-versioning --skip-default-encryption
Obter notificações por e-mail de falhas (via SNS)
s3tk scan --sns-topic arn:aws:sns:...
Listar políticas de bucket
s3tk list-policy
Executar apenas em buckets específicos
s3tk list-policy my-bucket my-bucket-2
Mostrar declarações nomeadas
s3tk list-policy --named
Nota: Isso substitui a política anterior
Apenas uploads privados
s3tk set-policy my-bucket --no-object-acl
Excluir política
s3tk delete-policy my-bucket
Bloquear acesso público em buckets específicos
s3tk block-public-access my-bucket my-bucket-2
Use a flag --dry-run para testar
Habilitar logging em todos os buckets
s3tk enable-logging --log-bucket my-s3-logs
Apenas em buckets específicos
s3tk enable-logging my-bucket my-bucket-2 --log-bucket my-s3-logs
Definir prefixo de log ({bucket}/ por padrão)
s3tk enable-logging --log-bucket my-s3-logs --log-prefix "logs/{bucket}/"
Use a flag --dry-run para testar
Algumas notas sobre logging:
Habilitar versionamento em todos os buckets
s3tk enable-versioning
Apenas em buckets específicos
s3tk enable-versioning my-bucket my-bucket-2
Use a flag --dry-run para testar
Habilitar criptografia padrão em todos os buckets
s3tk enable-default-encryption
Apenas em buckets específicos
s3tk enable-default-encryption my-bucket my-bucket-2
Isso não criptografa objetos existentes – use o comando encrypt para isso
Use a flag --dry-run para testar
Digitalizar ACL em todos os objetos de um bucket
s3tk scan-object-acl my-bucket
Apenar certos objetos
s3tk scan-object-acl my-bucket --only "*.pdf"
Exceto certos objetos
s3tk scan-object-acl my-bucket --except "*.jpg"
Redefinir ACL em todos os objetos de um bucket
s3tk reset-object-acl my-bucket
Isso torna todos os objetos privados. Consulte políticas de bucket para saber como impor daqui para frente.
Use a flag --dry-run para testar
Especifique certos objetos da mesma forma que scan-object-acl
Criptografar todos os objetos em um bucket com criptografia do lado do servidor
s3tk encrypt my-bucket
Use chaves gerenciadas pelo S3 por padrão. Para chaves gerenciadas pelo KMS, use:
s3tk encrypt my-bucket --kms-key-id arn:aws:kms:...
Para chaves fornecidas pelo cliente, use:
s3tk encrypt my-bucket --customer-key secret-key
Use a flag --dry-run para testar
Especifique certos objetos da mesma forma que scan-object-acl
Nota: Os objetos perderão qualquer ACL personalizada
Excluir todas as versões não criptografadas de objetos em um bucket
s3tk delete-unencrypted-versions my-bucket
Por segurança, isso não excluirá nenhuma versão atual dos objetos
Use a flag --dry-run para testar
Especifique certos objetos da mesma forma que scan-object-acl
Digitalizar o Route 53 em busca de buckets para garantir que você é o proprietário
s3tk scan-dns
Caso contrário, você pode estar suscetível a subdomain takeover
As credenciais podem ser especificadas em ~/.aws/credentials ou com variáveis de ambiente. Consulte este guia para obter uma explicação sobre as variáveis de ambiente.
Você pode especificar um perfil a ser usado com:
AWS_PROFILE=your-profile s3tk
Aqui estão as permissões necessárias para cada comando. Inclua apenas as declarações necessárias.
