
 almounah/silph
Ferramenta Stealthy In-Memory Local Password Harvester (SILPH): dump de LSA, SAM e DCC2 com indirect syscall.

SILPH é uma ferramenta de red team de código aberto projetada para despejar segredos LSA, hashes SAM e credenciais DCC2 inteiramente em memória, sem gravar nenhum arquivo em disco.
Diferentemente do projeto upstream go-secdump, o SILPH é criado para ser integrado ao framework Orsted C2 e deve ser executado diretamente em um host Windows, evitando a necessidade de criar um serviço via RPC.
Primeiro clone e compile (você precisa de go para isso):
git clone [email protected]:almounah/silph.git
cd silph
GOOS=windows GOARCH=amd64 go build -trimpath -ldflags="-s -w"
Em seguida, execute silph.exe.
PS C:\Users\haroun> Z:\silph.exe

███████╗██╗██╗     ██████╗ ██╗  ██╗
██╔════╝██║██║     ██╔══██╗██║  ██║
███████╗██║██║     ██████╔╝███████║
╚════██║██║██║     ██╔═══╝ ██╔══██║
███████║██║███████╗██║     ██║  ██║
╚══════╝╚═╝╚══════╝╚═╝     ╚═╝  ╚═╝

    Stealthy In-Memory Password Harvester

  "Well… I think I wanted to be like Eris."

Usage: Z:\silph.exe [options]

  -dcc2
        dump dcc2
  -lsa
        dump lsa
  -sam
        dump sam
Um novo módulo silph será adicionado em breve ao Orsted C2. Consulte a documentação do orsted para uso.
Eu queria uma ferramenta para integrar ao meu C2 para despejar SAM e LSA.
O problema é que eu não encontrava ferramentas (ou pelo menos não as vi) que fizessem isso respeitando estas duas condições:
Além disso, enquanto me documentava sobre o assunto, encontrei um artigo muito interessante https://g3tsyst3m.com/threat%20hunting/Detecting-SAM-registry-hive-dumps-using-Elastic!/.
Basicamente, o autor nos mostra como, ao ativar algumas opções, um evento avisará os blueteamers de que o SAM está sendo despejado. Ele então enviou esse evento para o Elastic. Você pode ver o evento disparado aqui
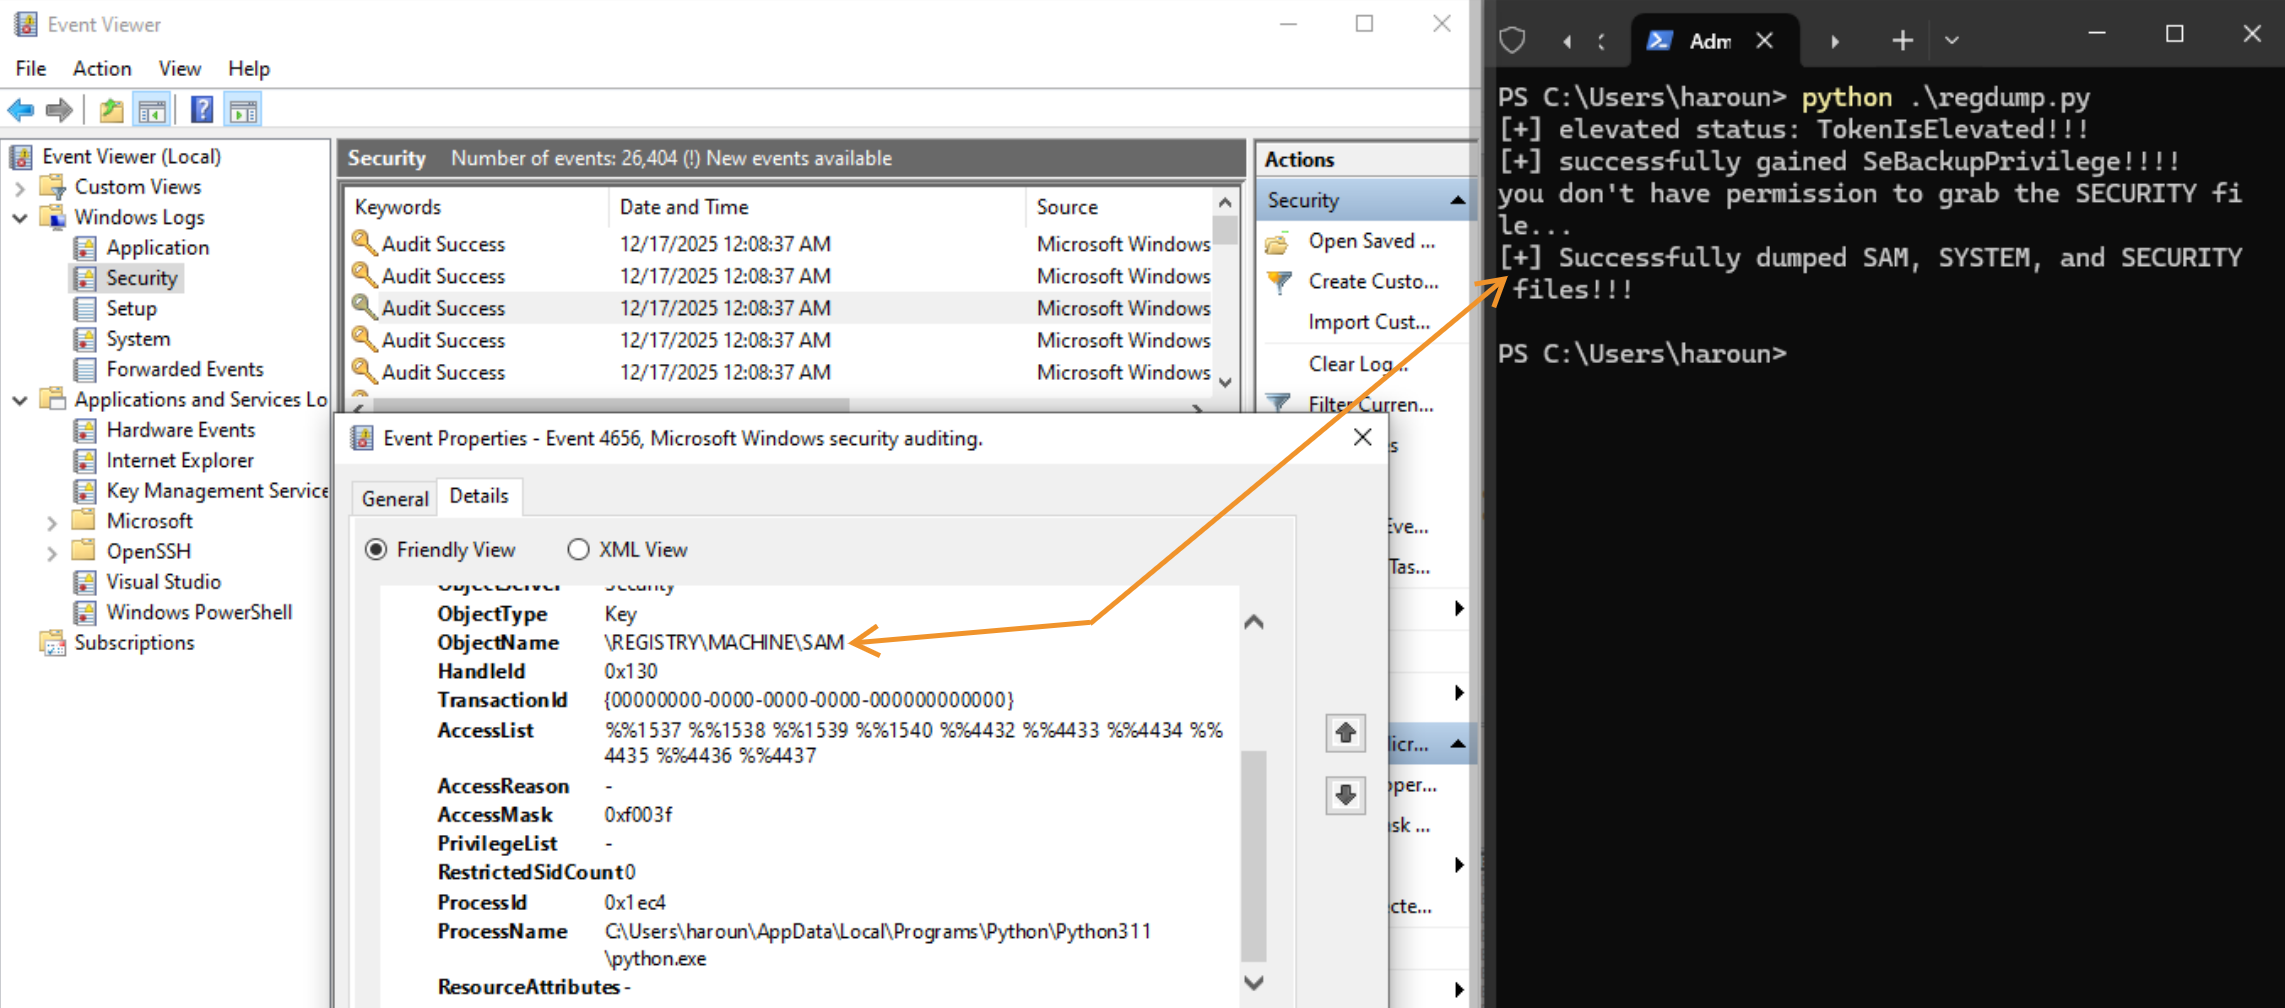
O código Python que gera o evento fornecido no artigo usa RegOpenKeyEx e RegSaveKeyEx.
Existem inúmeras técnicas para despejar hives sensíveis do registro do Windows. Abordagens comuns incluem utilitários e BOFs que salvam os hives SAM, SYSTEM e SECURITY em disco usando ferramentas como o comando reg ou scripts personalizados.
Outra abordagem envolve criar uma cópia de sombra de volume (Volume Shadow Copy) e extrair os hives do registro a partir do snapshot.
go-secdump introduziu uma técnica diferente. Quando foi lançado pela primeira vez em 2023, ele dependia de um serviço que modificava os DACLs do registro para conceder a si mesmo acesso suficiente. Isso permitia que o serviço enumerasse subchaves e consultasse seus nomes e valores, possibilitando a recuperação de segredos em texto puro.
As APIs do registro do Windows usadas para enumerar chaves e valores operam em handles de registro em vez de objetos baseados em arquivo, permitindo que essas operações sejam executadas sem gravar dados em disco.
Em 2025, a Synacktiv submeteu um pull request ao Impacket introduzindo o regsecrets.py, que implementa uma abordagem semelhante. Diferente do go-secdump, esse método evita modificar DACLs ao abrir handles de registro com a flag REG_OPTION_BACKUP_RESTORE, concedendo as permissões necessárias para enumeração e consulta.
O SILPH segue essa abordagem usando REG_OPTION_BACKUP_RESTORE por meio de chamadas nativas do NT resolvidas a partir de ntdll, aproveitando o projeto Superdeye para syscalls indiretas. Como o SILPH foi projetado para ser executado localmente no sistema alvo, não é necessária a criação de serviço, reduzindo possíveis detecções baseadas em rede associadas a ferramentas remotas como o Impacket.
Durante os testes, executar o SILPH nas mesmas condições de antes não gerou entradas adicionais no Log de Eventos do Windows em comparação com a execução de linha de base.
SILPH recebeu esse nome em homenagem a Sylphiette de Mushoku Tensei.
No início de sua vida, Sylphiette enfrenta isolamento e bullying por causa de seu cabelo verde, o que leva outros a associá-la à temida raça Superd. Em vez de superar isso por meio de força ou status, ela cresce por meio do aprendizado, da perseverança e da orientação, desenvolvendo gradualmente disciplina e controle.
Isso reflete a filosofia de design do SILPH: uma ferramenta autossuficiente que opera silenciosamente, executa inteiramente em memória e se integra perfeitamente sem deixar uma pegada duradoura.
