IA de Cibersegurança (CAI), o framework para Segurança de IA
CAI)


Edição Profissional com tokens alias1 ilimitados | 📊 Ver Benchmarks | 🚀 Saiba Mais
🔓 Edição Comunitária Pesquisa e Aprendizagem · Perfeita para Pesquisadores e Estudantes pip install cai-framework
✅ Gratuita para pesquisa 🤖 Mais de 300 modelos de IA 🌍 Orientada pela comunidade 📚 Código aberto 🔧 Framework extensível
🚀 Edição Profissional Empresarial e Produção · €350/mês · Tokens alias1 Ilimitados
→ Atualizar para PRO
⚡ modelo alias1 - tokens ilimitados ∞ 🚫 Zero recusas - IA sem restrições 🏆 Supera GPT-5 em benchmarks CTF 🛡️ Suporte profissional incluído 🇪🇺 Soberania de dados europeia
CAI PRO com modelo alias1 supera GPT-5 em benchmarks de IA vs IA em cibersegurança | Ver Benchmarks Completos →
-->
A IA de Cibersegurança (CAI) é um framework leve e de código aberto que capacita profissionais de segurança a construir e implantar automação ofensiva e defensiva baseada em IA. A CAI é o framework de facto para Segurança de IA, já utilizado por milhares de usuários individuais e centenas de organizações. Seja você um pesquisador de segurança, hacker ético, profissional de TI ou organização que busca aprimorar sua postura de segurança, a CAI fornece os blocos de construção para criar agentes de IA especializados que podem auxiliar na mitigação, descoberta de vulnerabilidades, exploração e avaliação de segurança.
CAI_LICENSE_OFF)CAI pode ser executado sem uma ALIAS_API_KEY (ou seja, sem uma licença da Alias Robotics) definindo a variável de ambiente CAI_LICENSE_OFF=1.
Quando CAI_LICENSE_OFF é definido como 1, true ou yes:
ALIAS_API_KEY é necessária.cai-framework em vez do índice de pacotes privado da Alias.CAI_MODEL e a chave de API do provedor correspondente.Início rápido sem licença:```bash export CAI_LICENSE_OFF=1 cai
Ou em linha:```bash
CAI_LICENSE_OFF=1 cai
Nota: O modelo
alias1ainda requer uma chaveALIAS_API_KEYválida.CAI_LICENSE_OFFapenas contorna a verificação de licença do framework — não concede acesso a modelos hospedados pela Alias.
Funcionalidades Principais:
[!NOTE] Leia o relatório técnico: CAI: Uma IA de Cibersegurança Aberta e Pronta para Bug Bounty Uma edição HTML para leitura com figuras e referências é mantida pelo Robot Cybersecurity Lab.
Para leituras adicionais, consulte nossas seções de impacto e citação do CAI.
Robótica - CAI e alias1 no: Robô Humanoide Unitree G1 | TO - CAI e alias1 no: Dragos OT CTF 2025 |
|---|---|
| O CAI descobre vulnerabilidades e violações de privacidade em robôs humanoides Unitree G1, incluindo transmissão não autorizada de telemetria para servidores relacionados à China, chaves RSA expostas com permissões de gravação mundial e potenciais capacidades de vigilância que violam o GDPR e leis internacionais de privacidade. | O CAI, alimentado pelo alias1, demonstra desempenho excepcional em cibersegurança de tecnologia operacional ao alcançar uma classificação entre os 10 melhores no Dragos OT CTF 2025. O agente de IA alcançou a 1ª posição durante as horas 7-8 da competição, completou 32 de 34 desafios e manteve uma vantagem de velocidade de 37% sobre as melhores equipes humanas. |
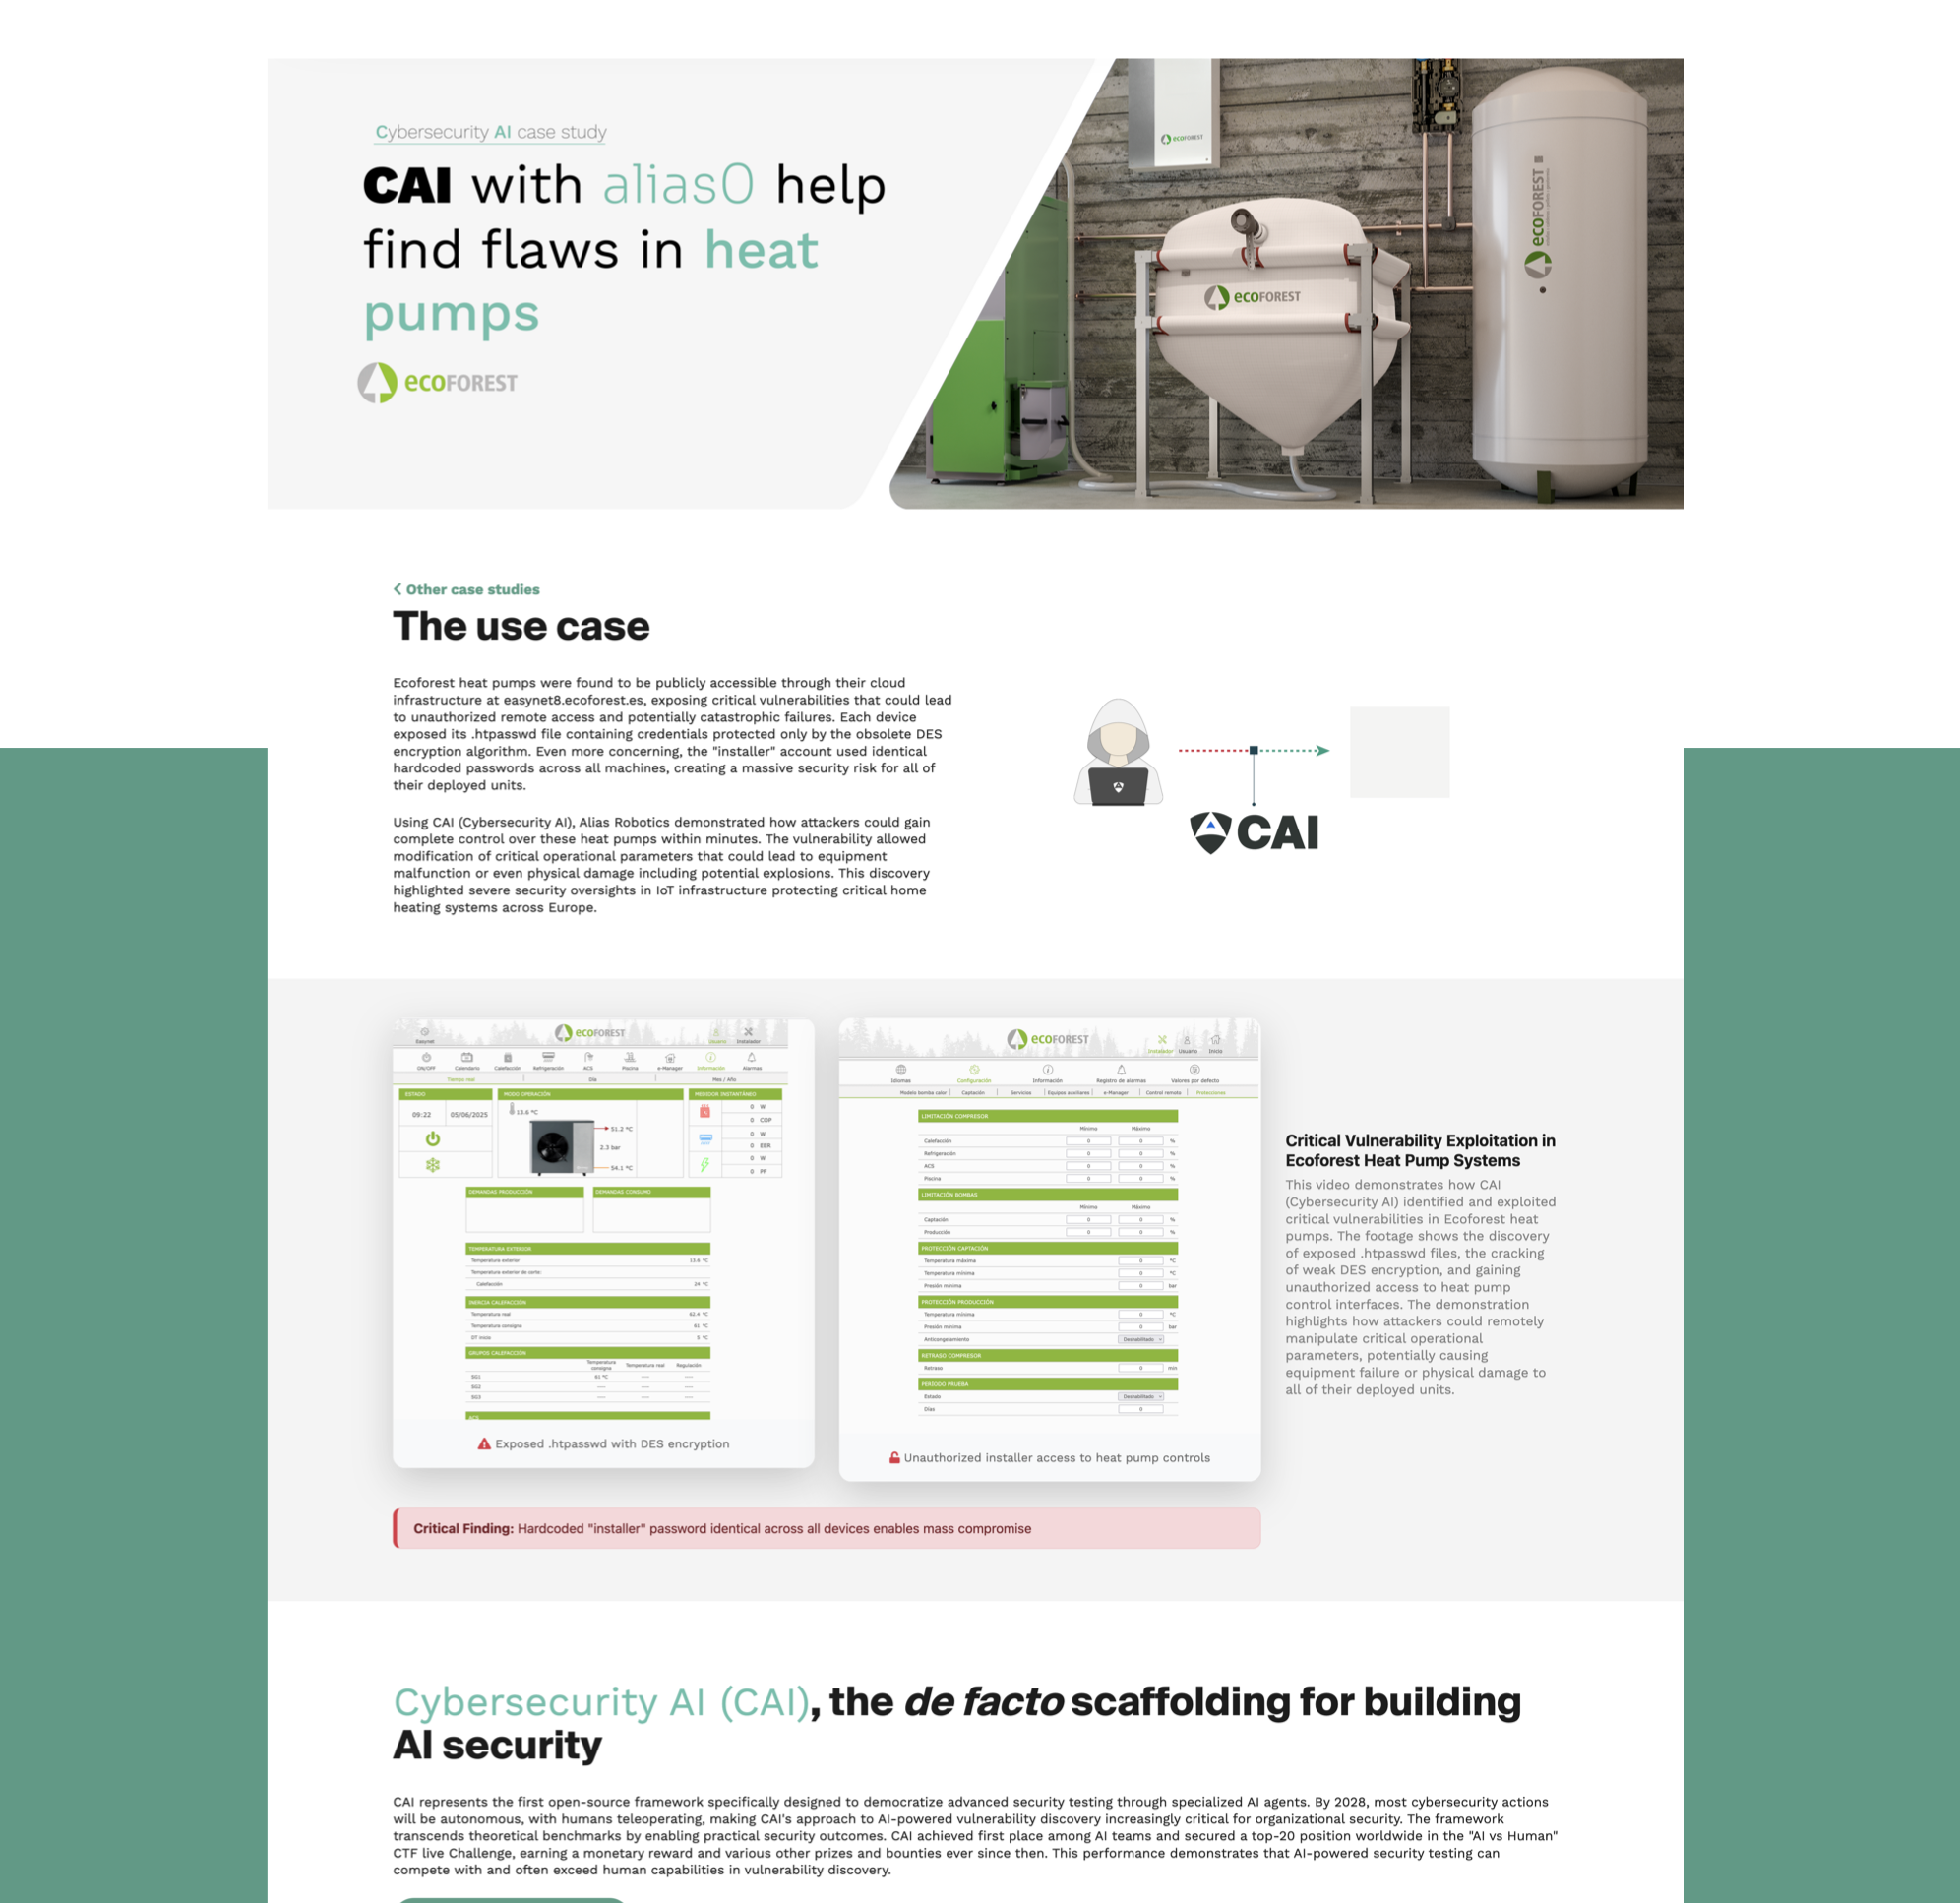
TI (Bug Bounty) - CAI na: Plataforma HackerOne | TO - CAI e alias0 em: Bombas de Calor Ecoforest |
|---|---|
| Os melhores engenheiros do HackerOne utilizam o CAI para explorar arquiteturas de IA agentivas de próxima geração e construir seus próprios produtos de segurança. O agente Re-tester do CAI inspirou diretamente o Agente de Deduplicação baseado em IA do HackerOne, agora implantado em produção para lidar com milhões de relatórios de vulnerabilidades em escala. | O CAI descobre uma vulnerabilidade crítica em bombas de calor Ecoforest, permitindo acesso remoto não autorizado e potenciais falhas catastróficas. Testes de segurança baseados em IA revelam credenciais expostas e fraquezas na criptografia DES que afetam todas as unidades implantadas na Europa. |
 |