
Malwoverview é uma ferramenta de primeira resposta para caça a ameaças em VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan, AbuseIPDB, GreyNoise, URLScan.io, Whois/RDAP, NIST e VulnCheck. Suporta enriquecimento com LLM, extração de IOCs, varredura YARA e análise de Android.
# Malwoverview
[<img alt="GitHub release (latest by date)" src="https://img.shields.io/github/v/release/alexandreborges/malwoverview?color=red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases/tag/v8.2.0) [<img alt="GitHub last commit" src="https://img.shields.io/github/last-commit/alexandreborges/malwoverview?color=Yellow&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub Release Date" src="https://img.shields.io/github/release-date/alexandreborges/malwoverview?label=Release%20Date&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub" src="https://img.shields.io/github/license/alexandreborges/malwoverview?style=for-the-badge">](https://github.com/alexandreborges/malwoverview/blob/master/LICENSE)
[<img alt="GitHub stars" src="https://img.shields.io/github/stars/alexandreborges/malwoverview?logoColor=Red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/stargazers)
[<img alt="Twitter Follow" src="https://img.shields.io/twitter/follow/ale_sp_brazil?style=for-the-badge&logo=X&color=blueviolet">](https://twitter.com/ale_sp_brazil)
[](https://pepy.tech/project/malwoverview)
[<img alt="Downloads/Total" src="https://static.pepy.tech/personalized-badge/malwoverview?period=total&units=international_system&left_color=grey&right_color=red&left_text=Total%20Downloads">](https://pepy.tech/project/malwoverview)
[](https://github.com/alexandreborges/malwoverview/actions/workflows/github-code-scanning/codeql)
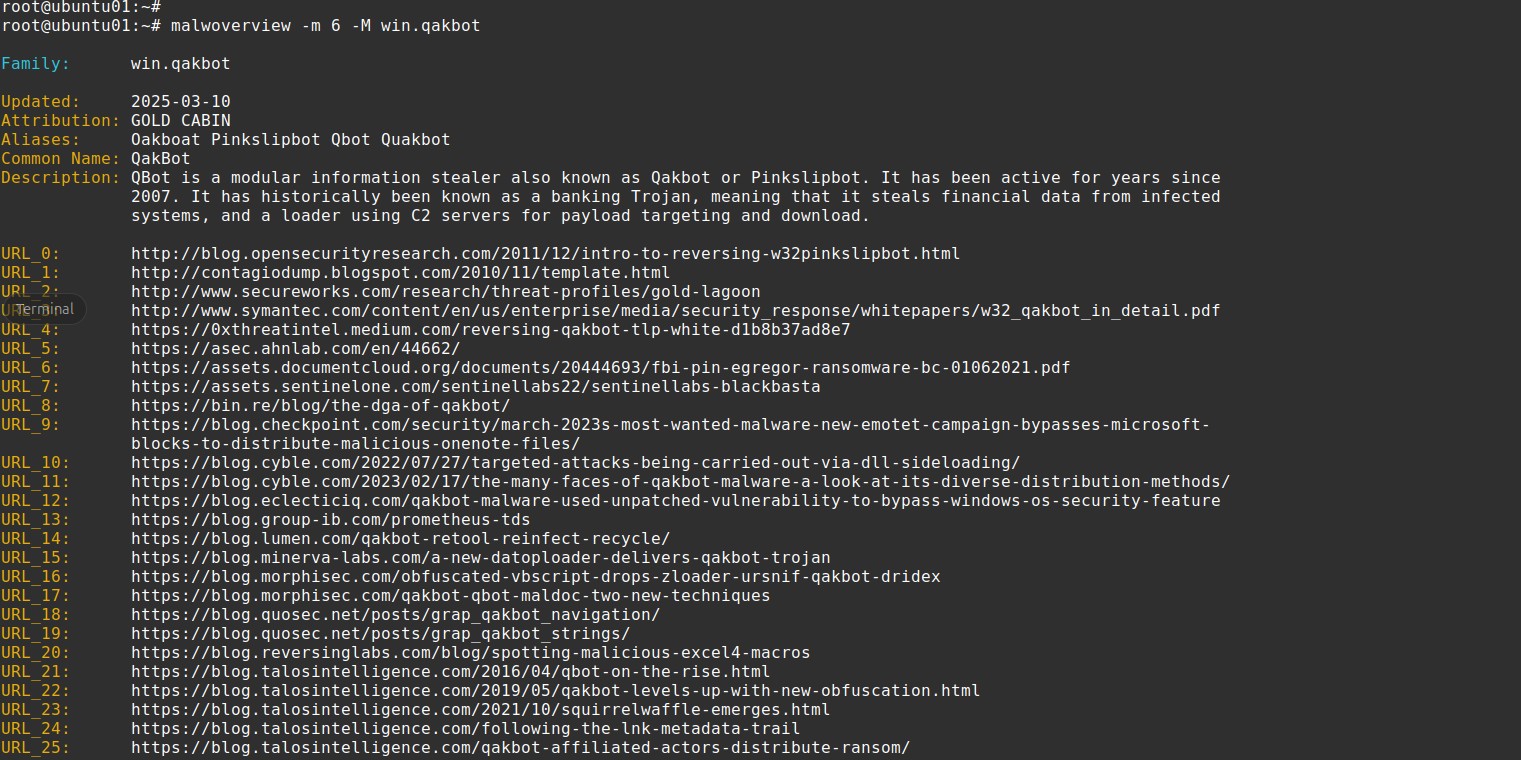
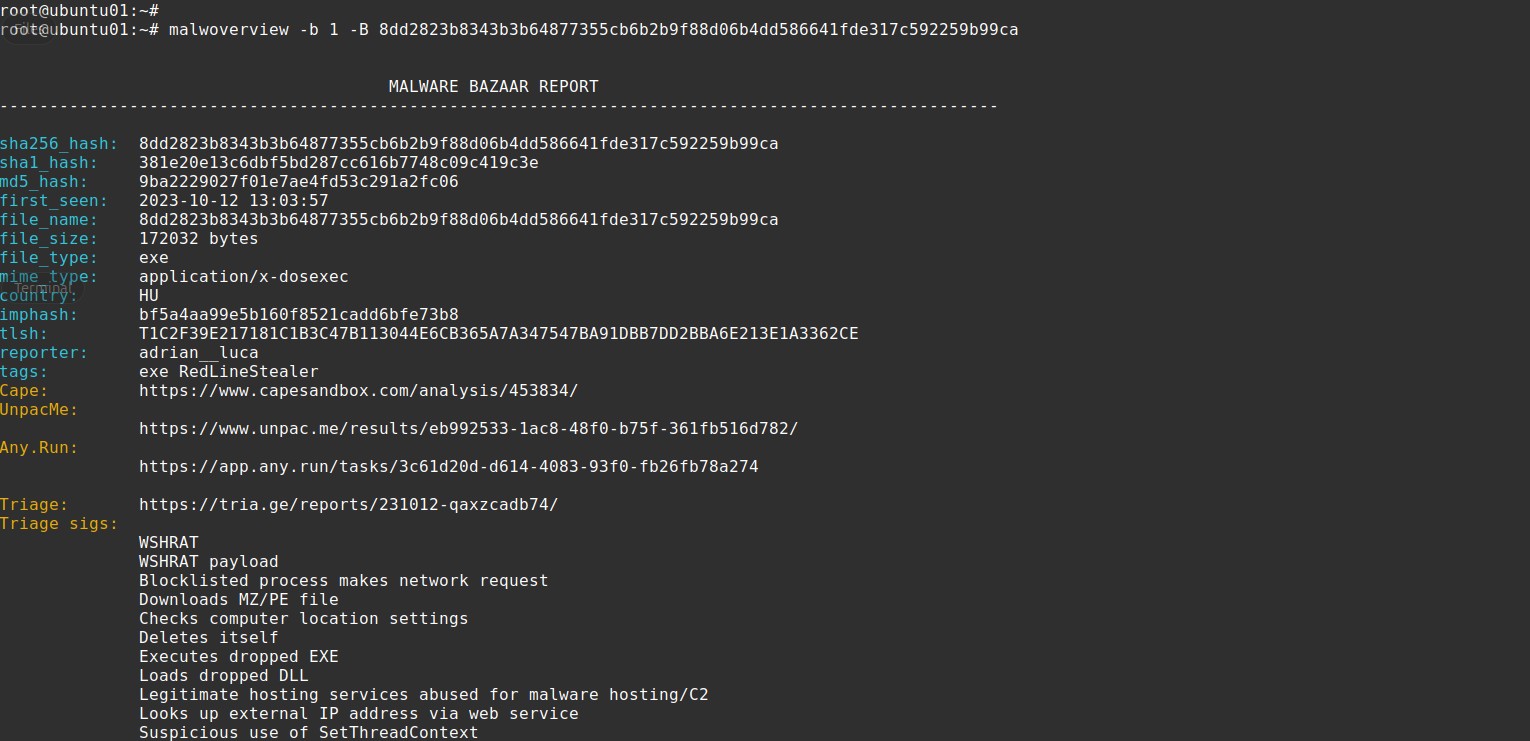
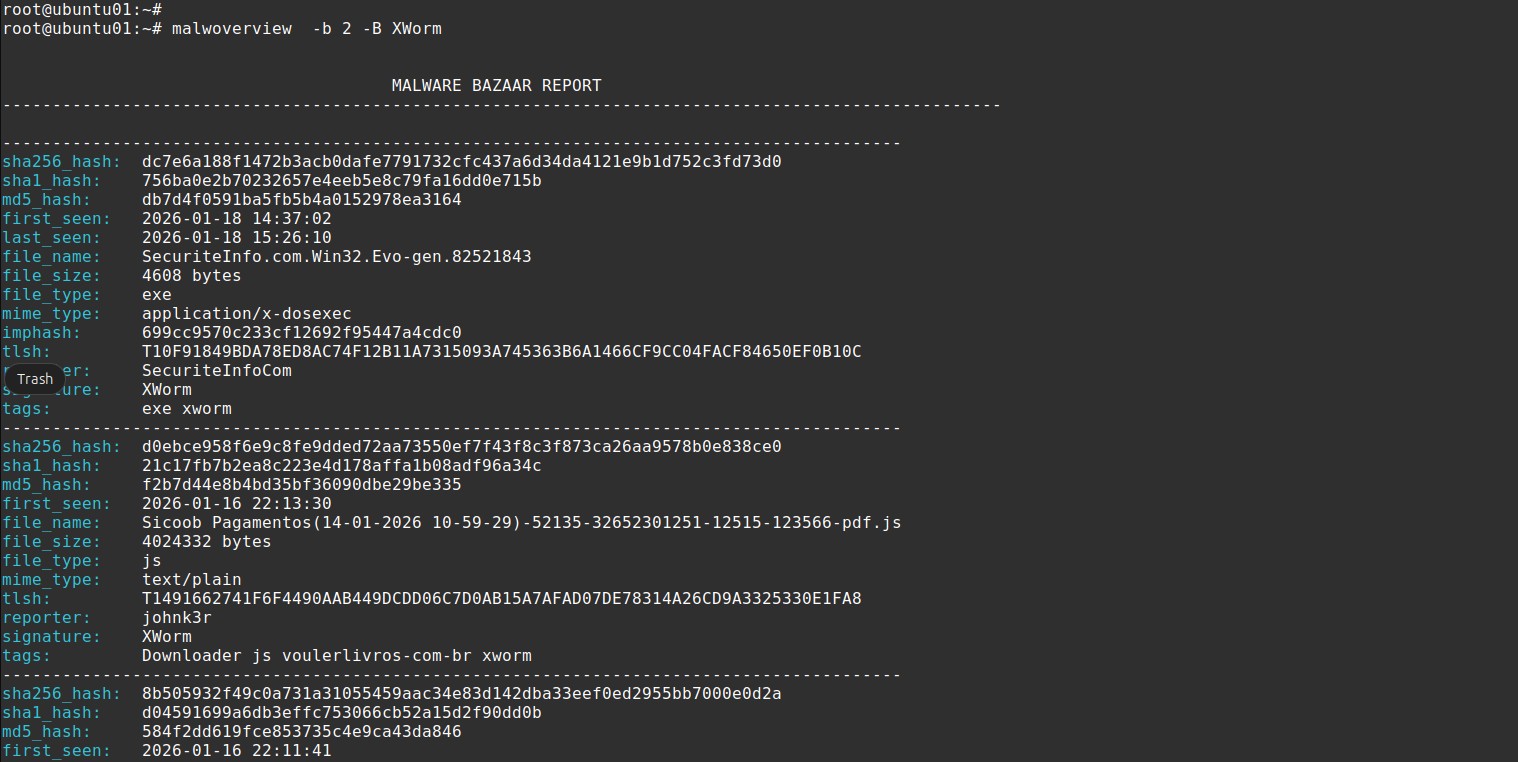
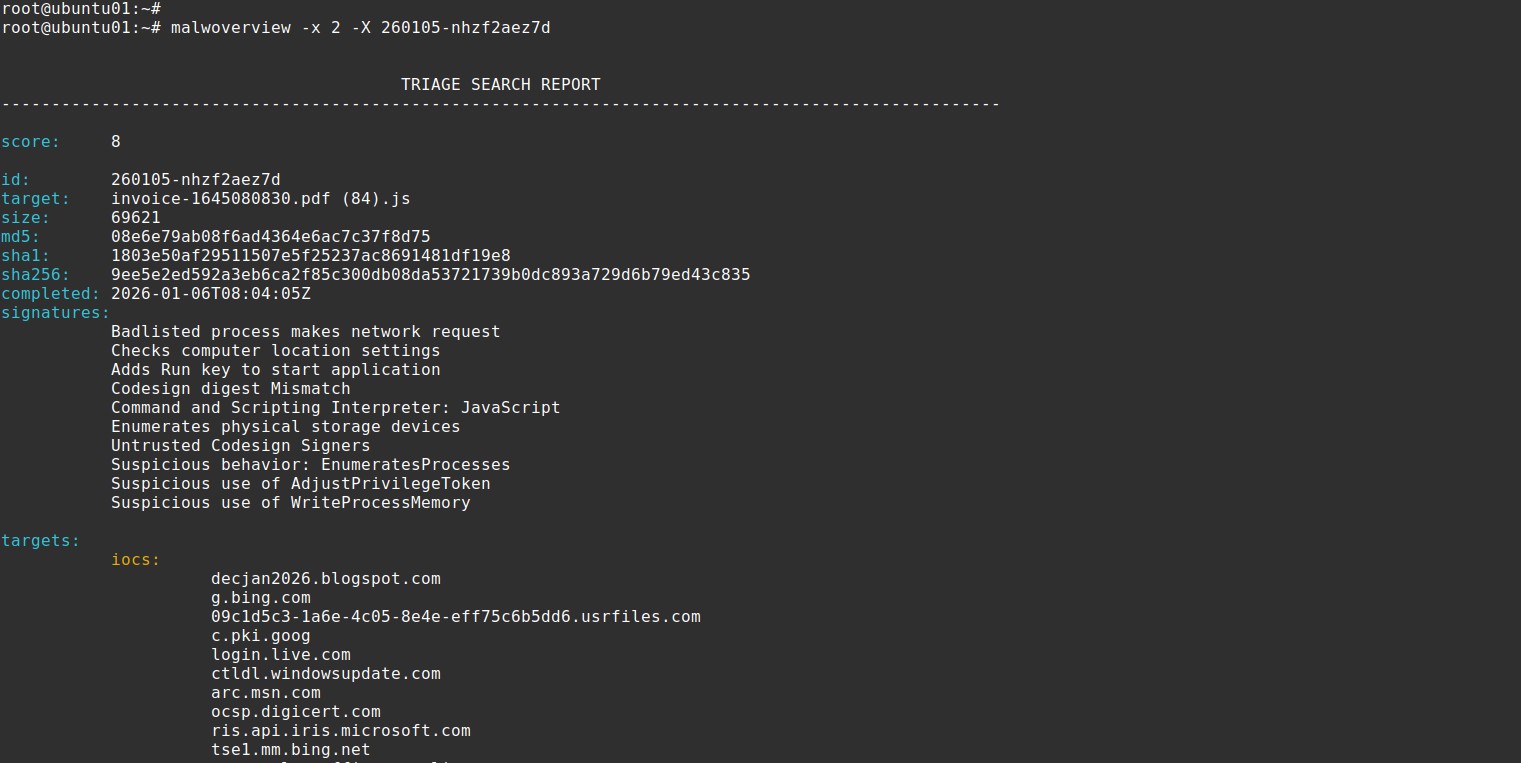
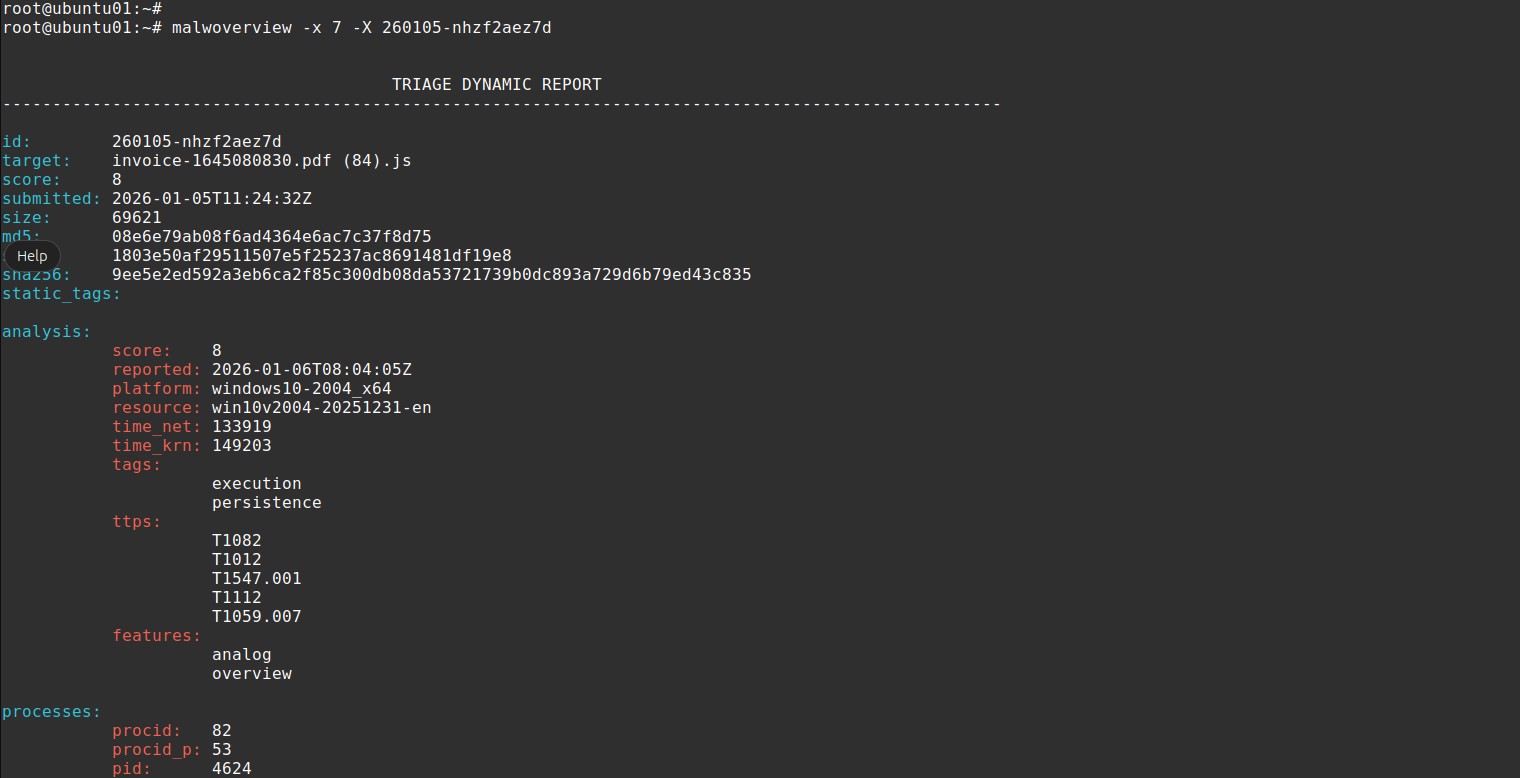
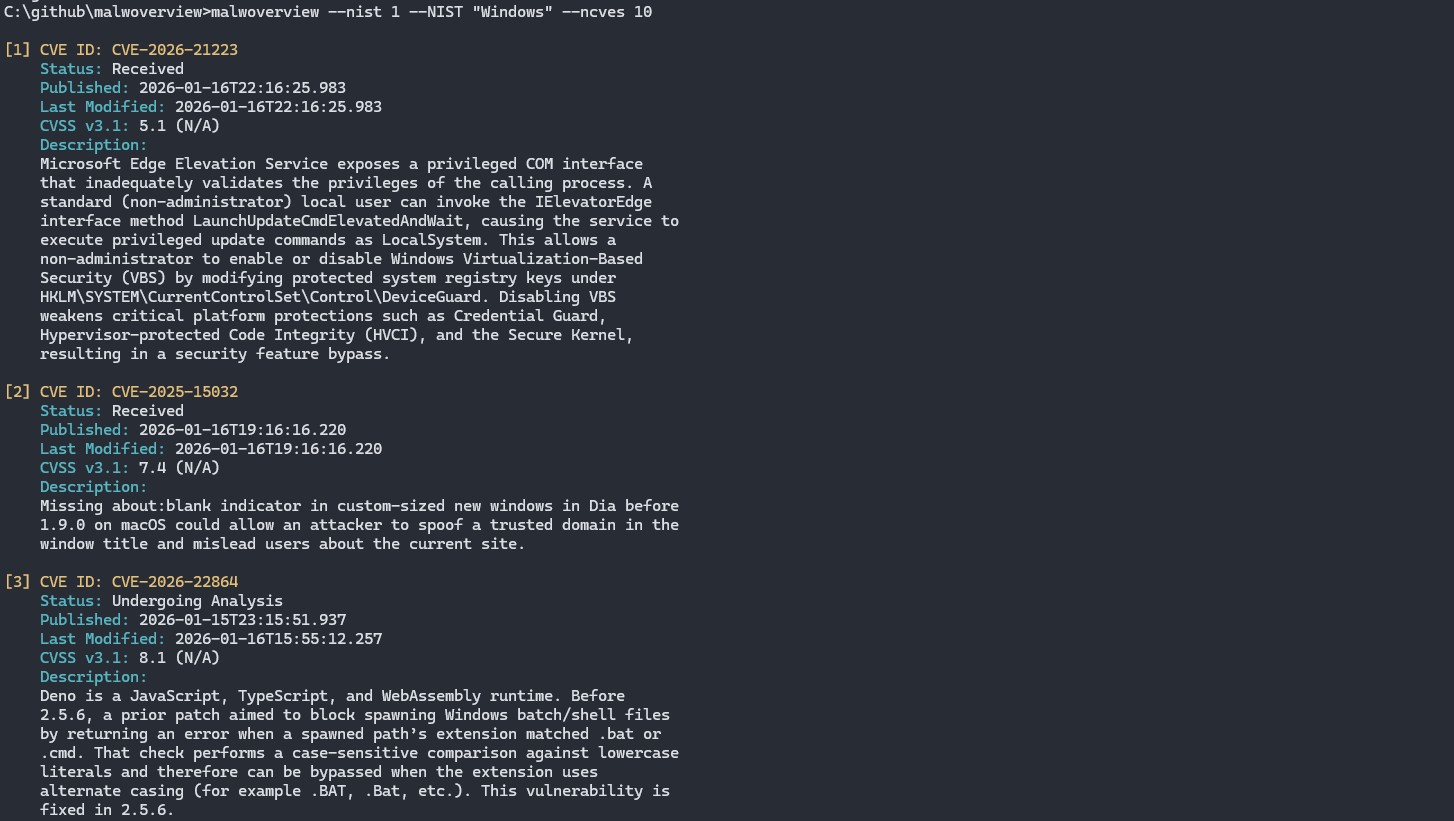
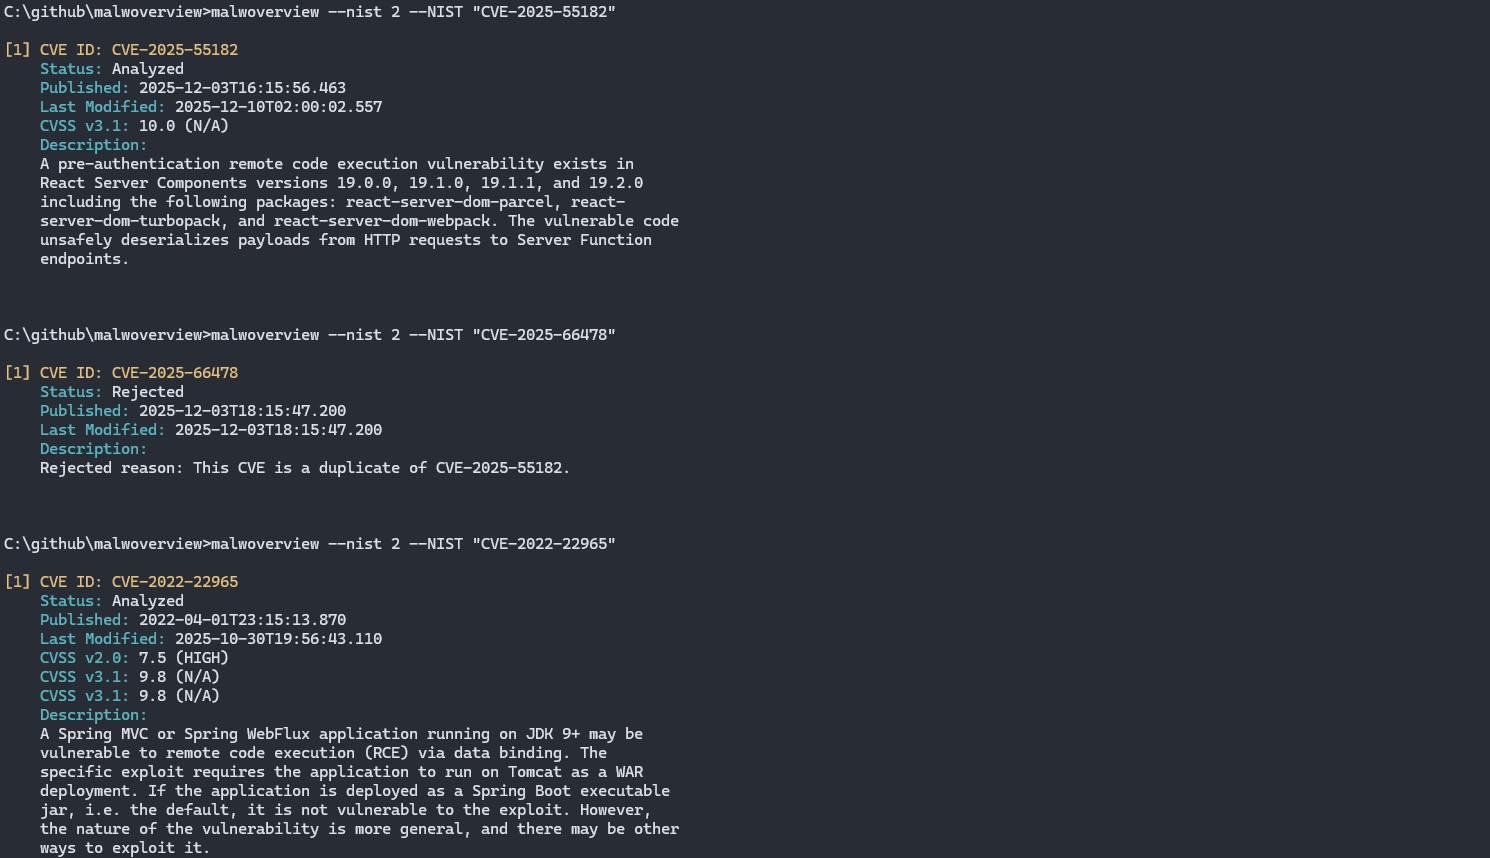
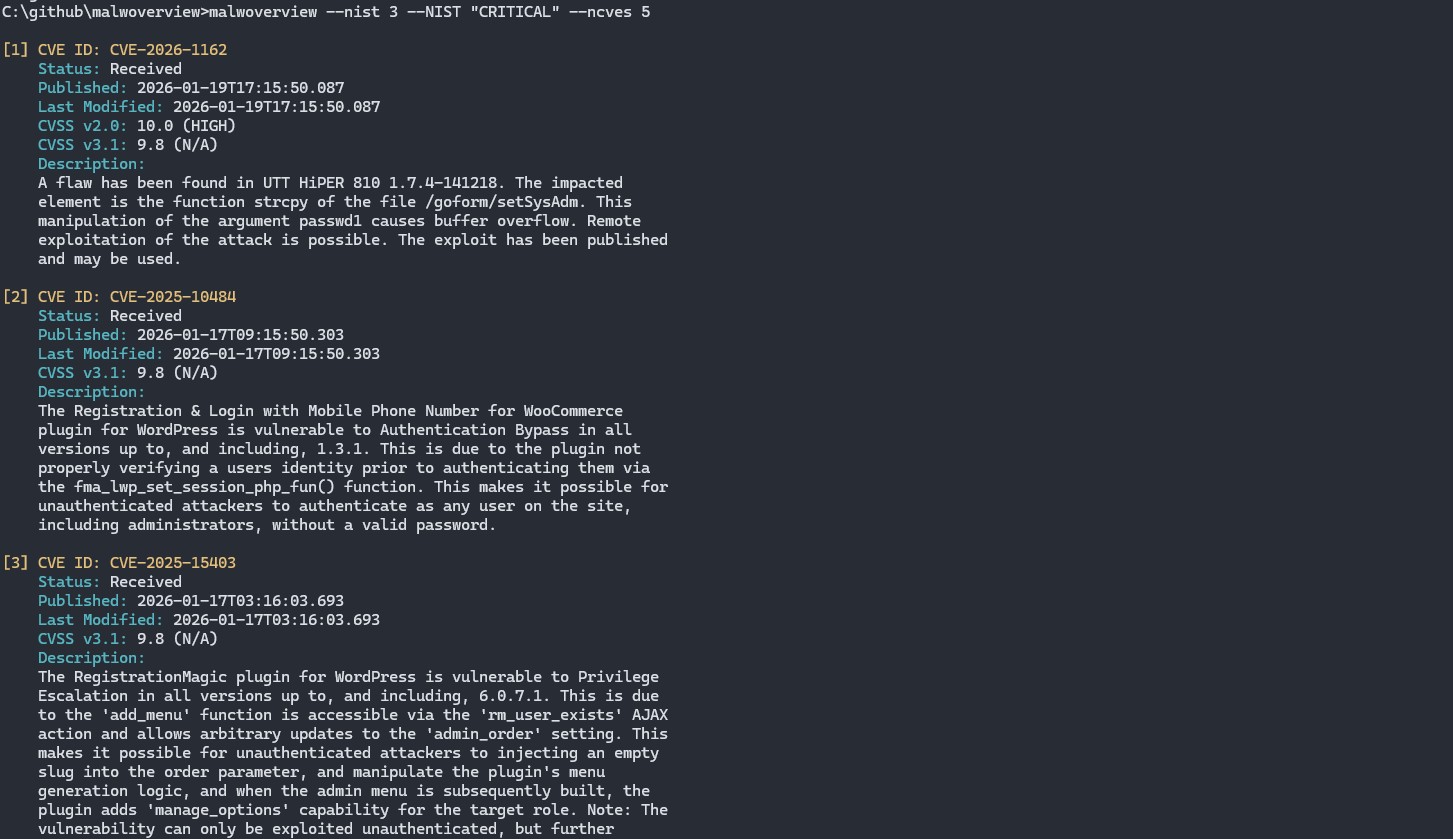

Copyright (C) 2018-2026 Alexandre Borges (https://exploitreversing.com)
This program is free software: you can redistribute it and/or modify
it under the terms of the GNU General Public License as published by
the Free Software Foundation, either version 3 of the License, or
(at your option) any later version.
This program is distributed in the hope that it will be useful,
but WITHOUT ANY WARRANTY; without even the implied warranty of
MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE. See the
GNU General Public License for more details.
See GNU Public License on <http://www.gnu.org/licenses/>.
## Versão Atual: 8.2.0 (Codename: Revolutions)
Nota importante: O Malwoverview NÃO envia amostras para nenhum endpoint por padrão,
portanto respeita possíveis Acordos de Não Divulgação (NDAs). Existem opções específicas
que enviam amostras explicitamente, mas essas opções são explicadas na ajuda.
## SOBRE
Malwoverview.py é uma ferramenta de primeira resposta para threat hunting, que realiza uma triagem
inicial e rápida de amostras de malware, URLs, endereços IP, domínios, famílias de malware, IOCs e hashes. Além disso,
o Malwoverview é capaz de obter relatórios de comportamento dinâmico e estático, enviar e baixar amostras
de vários endpoints. Em poucas palavras, ele funciona como um cliente para os principais sandboxes existentes.
Esta ferramenta tem como objetivo:
01. Determinar amostras de malware executáveis semelhantes (PE/PE+) de acordo com a tabela de importação (imphash) e agrupá-las
por cores diferentes (preste atenção à segunda coluna da saída). Portanto, as cores importam!
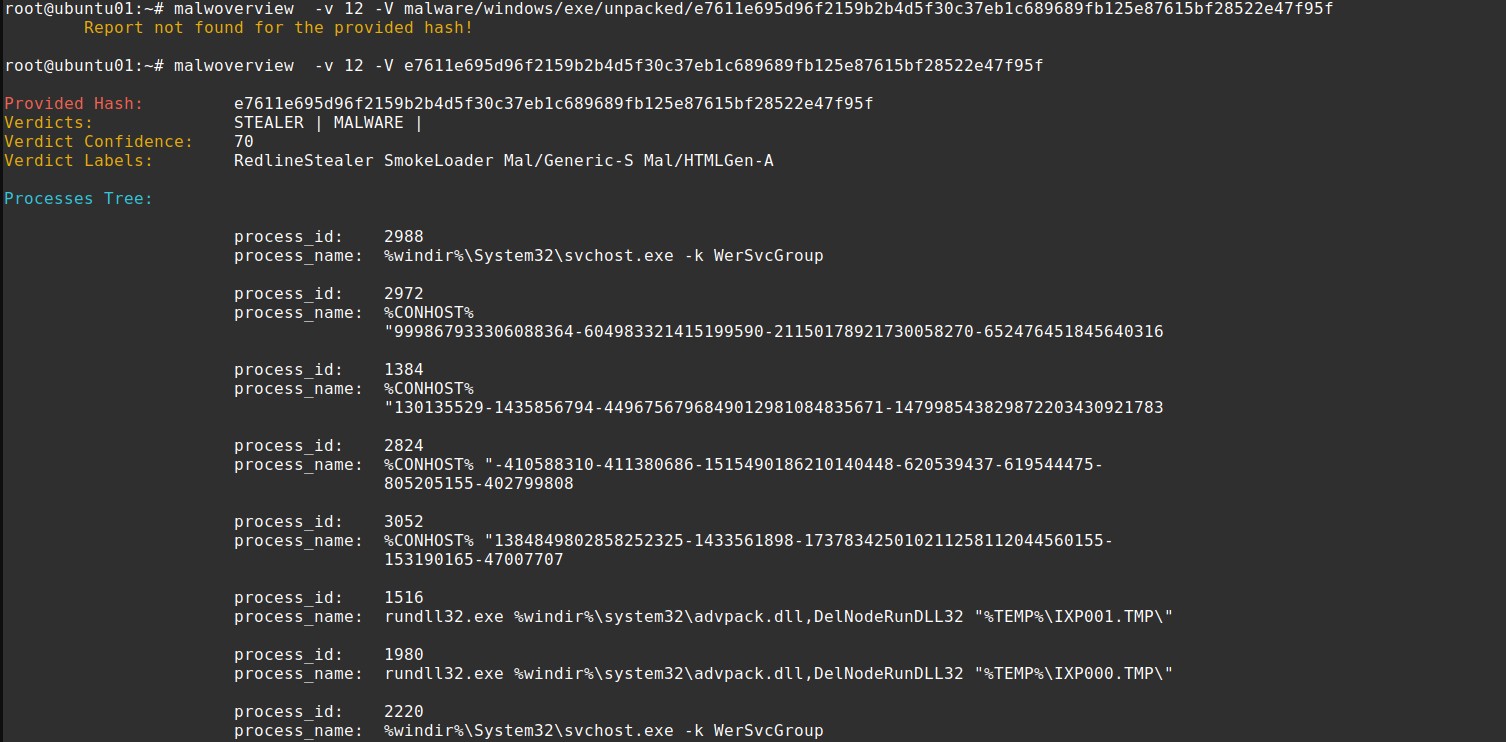
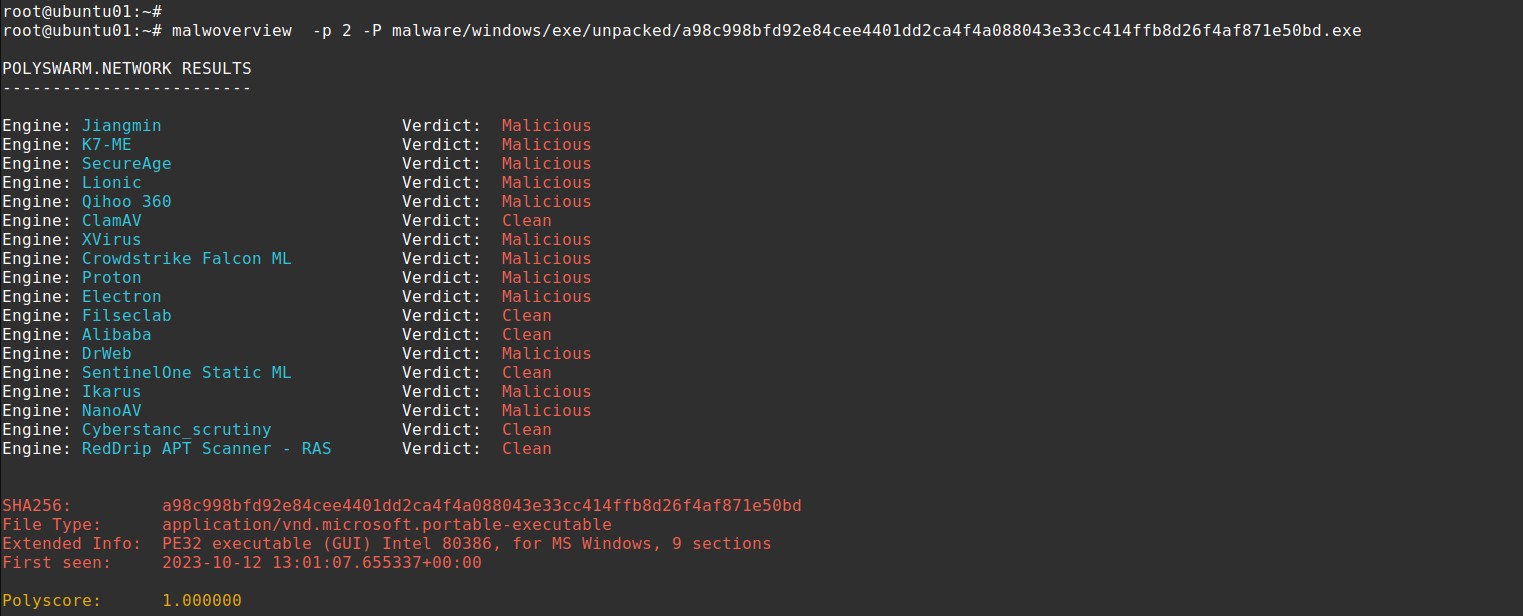
02. Mostrar informações de hash nos mecanismos Virus Total, Hybrid Analysis, Malshare, Polyswarm, URLhaus, Alien Vault,
Malpedia e ThreatCrowd.
03. Determinar se as amostras de malware contêm overlay e, se você quiser, extraí-lo.
04. Verificar arquivos suspeitos no Virus Total, Hybrid Analysis e Polyswarm.
05. Verificar URLs nos mecanismos Virus Total, Malshare, Polyswarm, URLhaus e Alien Vault.
06. Baixar amostras de malware dos mecanismos Hybrid Analysis, Malshare, URLHaus, Polyswarm e Malpedia.
07. Enviar amostras de malware para VirusTotal, Hybrid Analysis e Polyswarm.
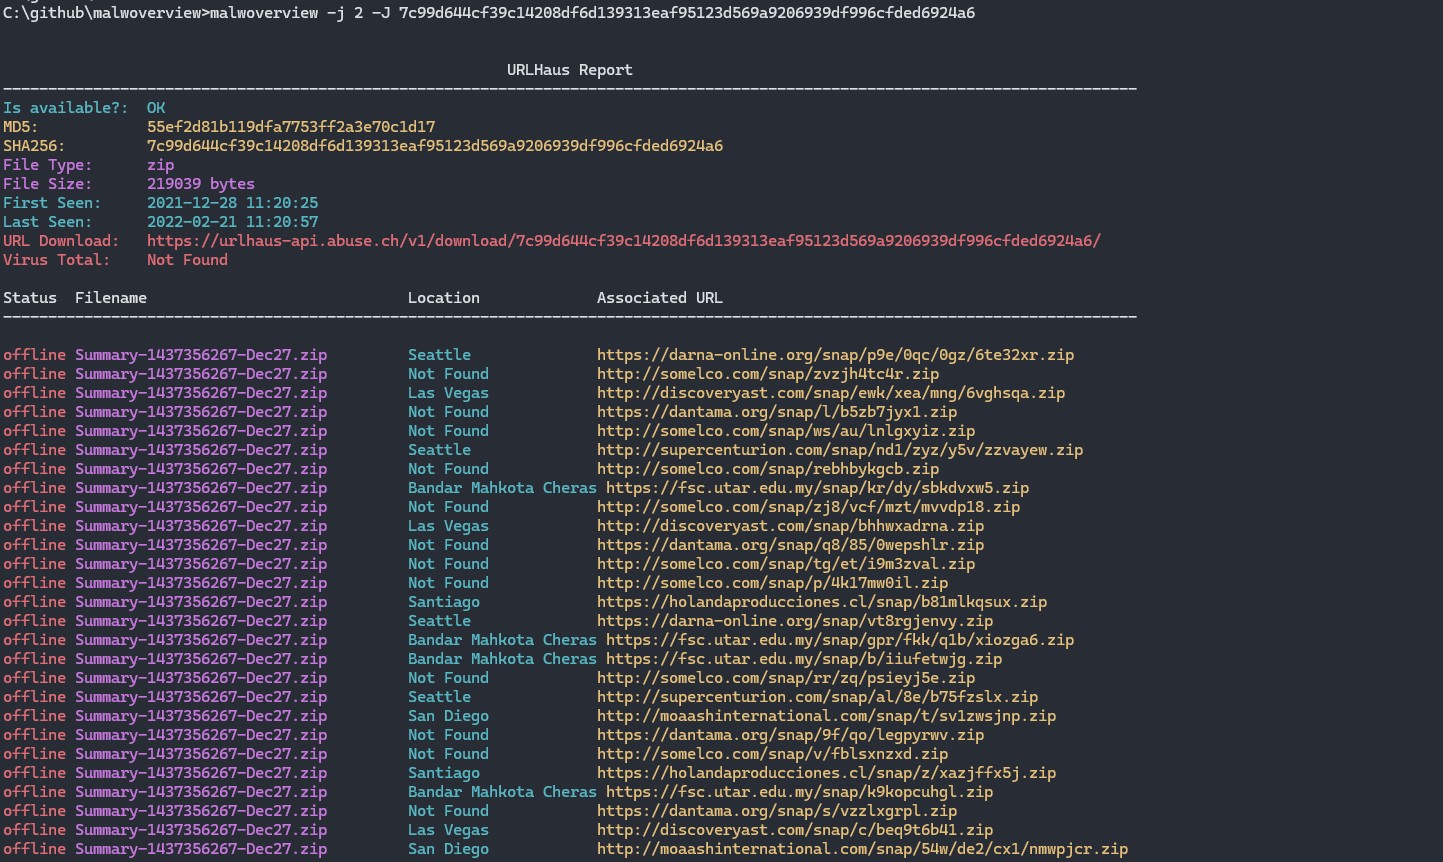
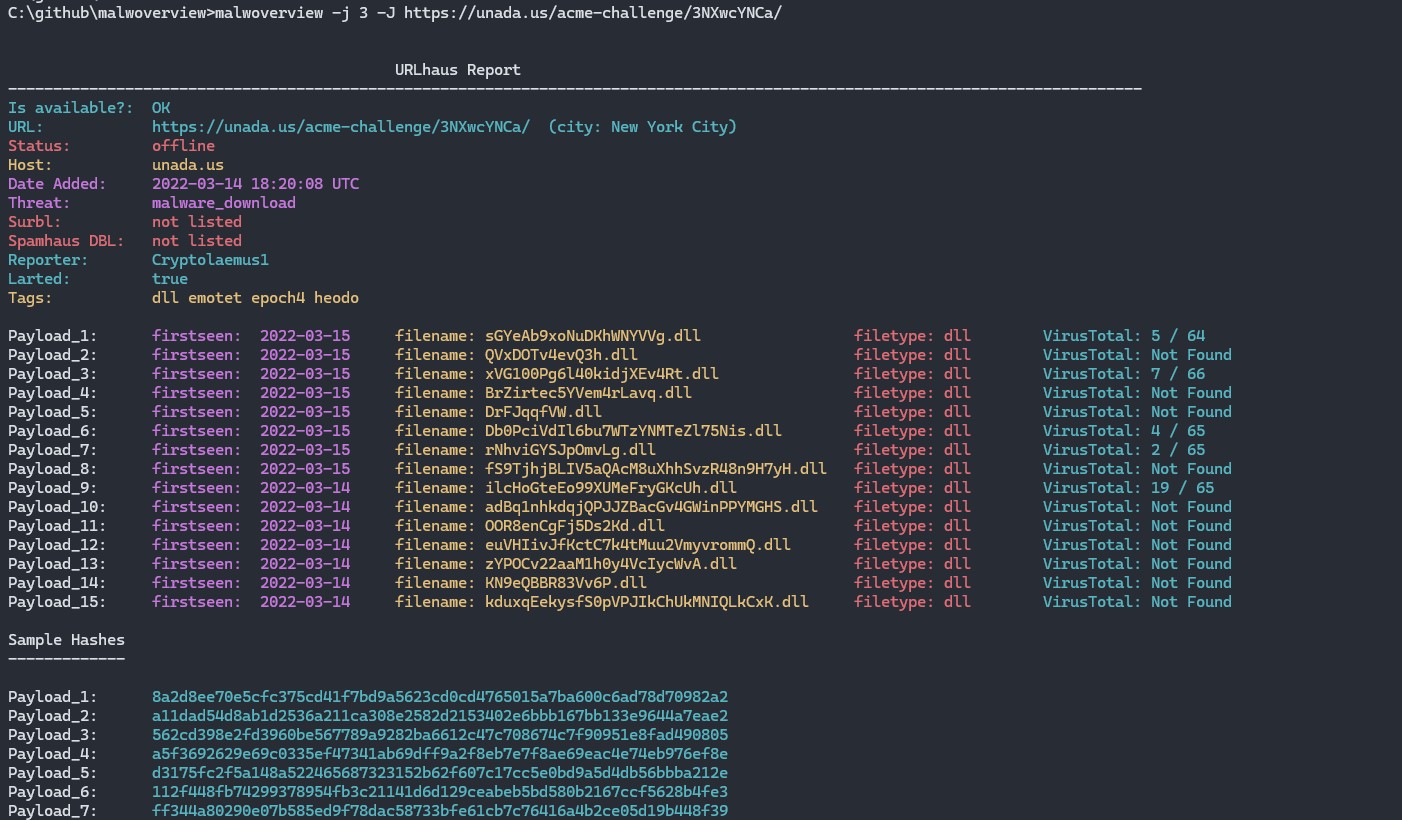
08. Listar as últimas URLs suspeitas do URLHaus.
09. Listar os últimos payloads do URLHaus.
10. Pesquisar payloads específicos no Malshare.
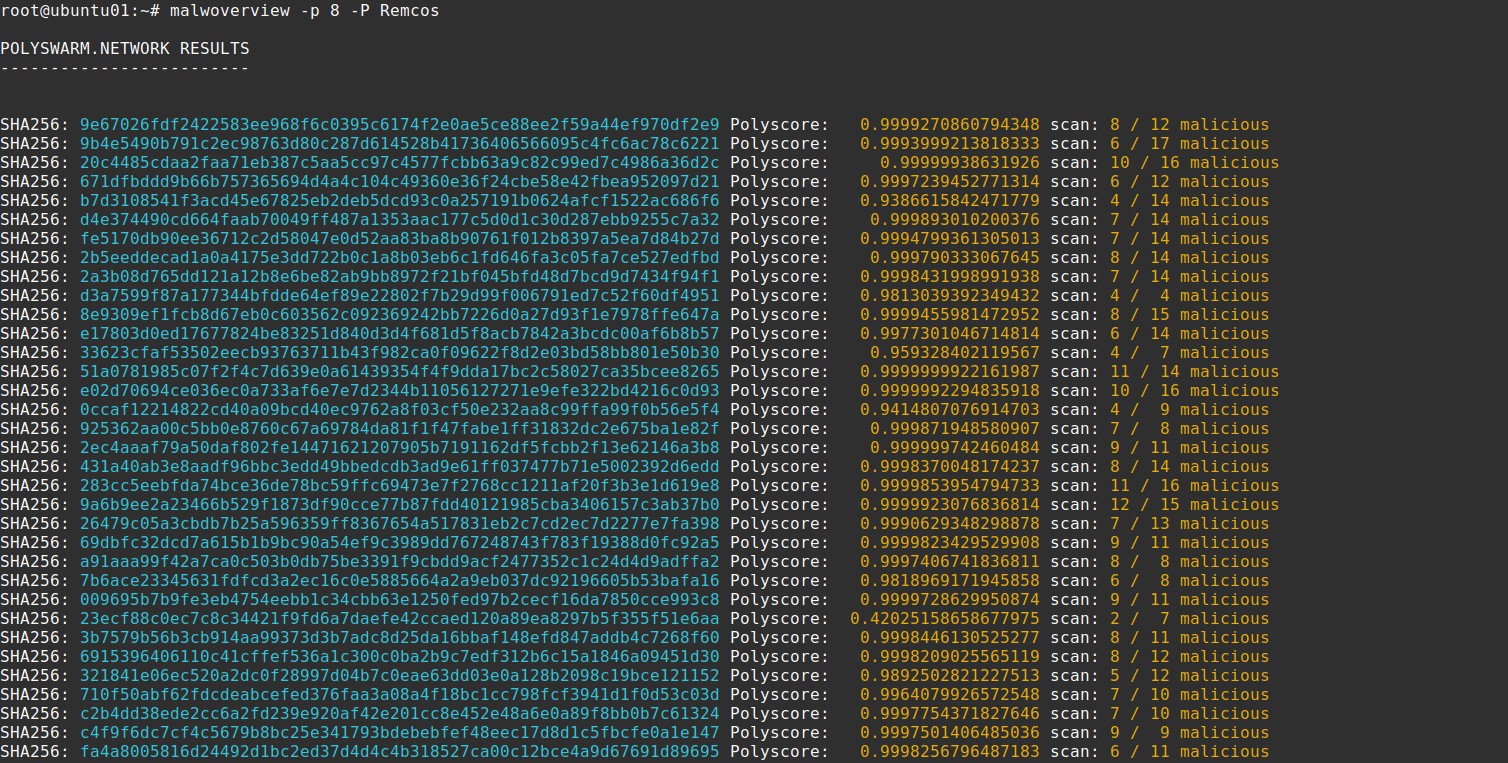
11. Pesquisar payloads semelhantes (PE32/PE32+) no mecanismo Polyswarm.
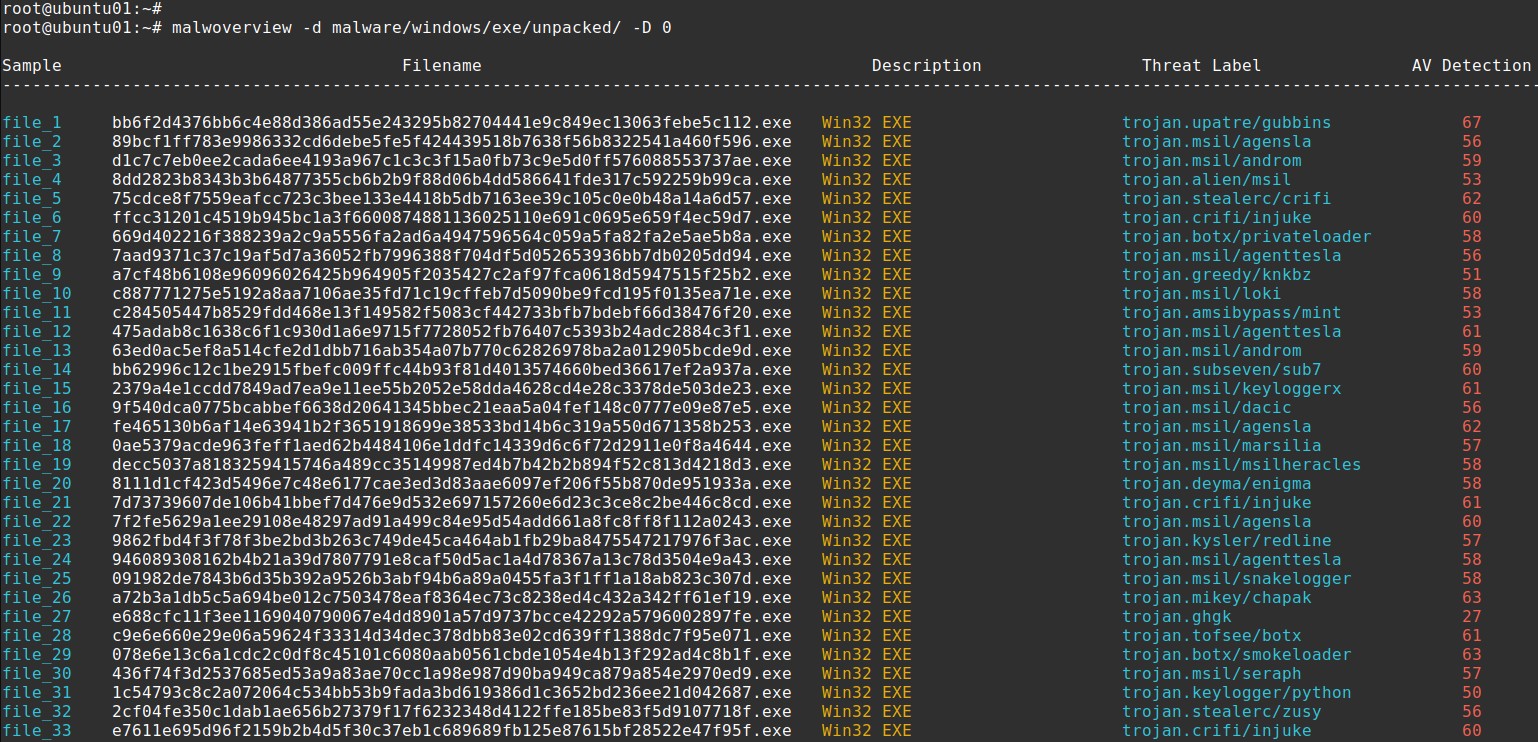
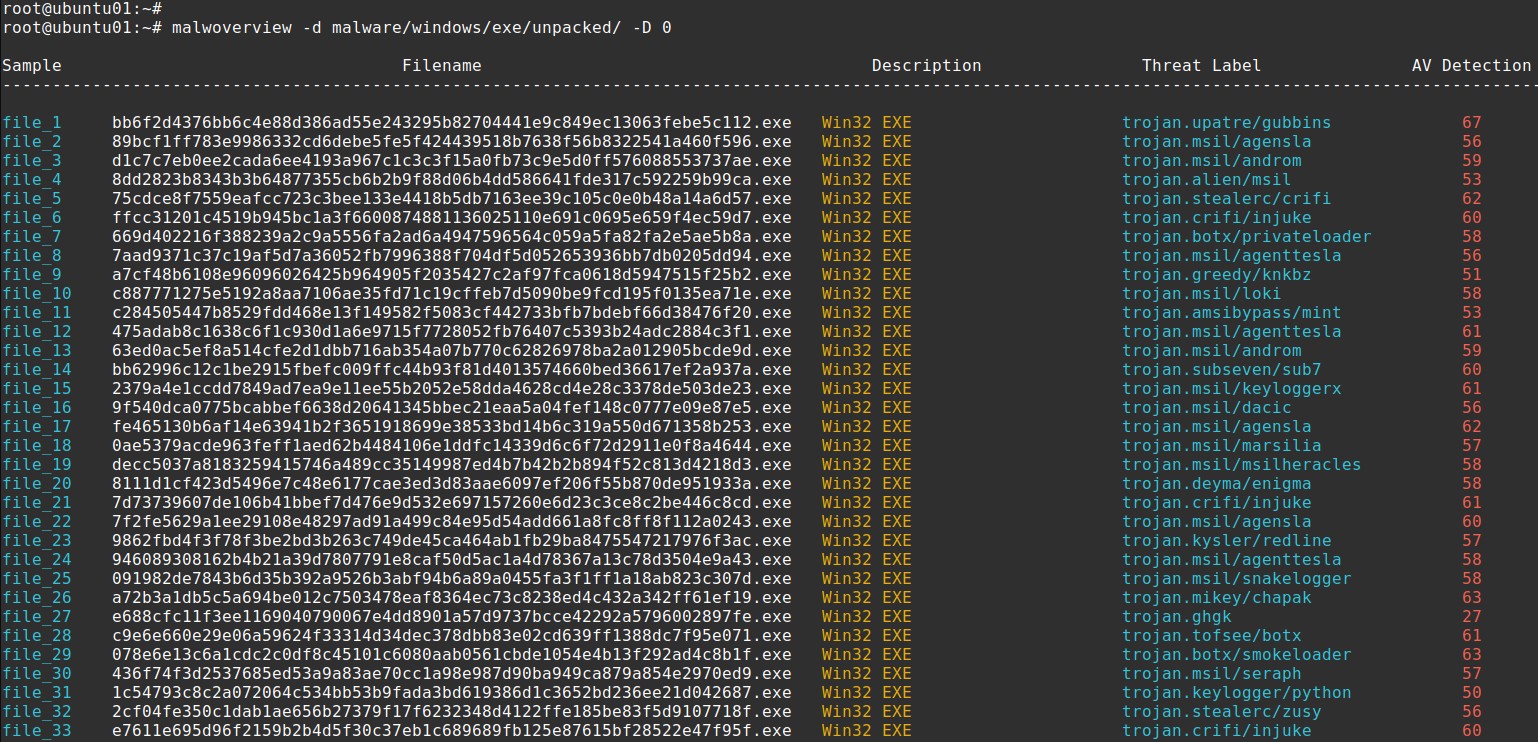
12. Classificar todos os arquivos em um diretório pesquisando informações no Virus Total e Hybrid Analysis.
13. Fazer relatórios sobre um domínio suspeito usando diferentes mecanismos, como VirusTotal, Malpedia e
ThreatCrowd.
14. Verificar pacotes APK diretamente de dispositivos Android contra Hybrid Analysis e Virus Total.
15. Enviar pacotes APK diretamente de dispositivos Android para Hybrid Analysis e Virus Total.
16. Mostrar URLs relacionadas a uma tag fornecida pelo usuário do URLHaus.
17. Mostrar payloads relacionados a uma tag (assinatura) do URLHaus.
18. Mostrar informações sobre um endereço IP do Virus Total, Alien Vault, Malpedia e ThreatCrowd.
19. Mostrar informações de endereço IP, domínio e URL do Polyswarm.
21. Realizar meta-pesquisa na Polyswarm Network usando vários critérios: imphash, IPv4, domínio, URL e
família de malware.
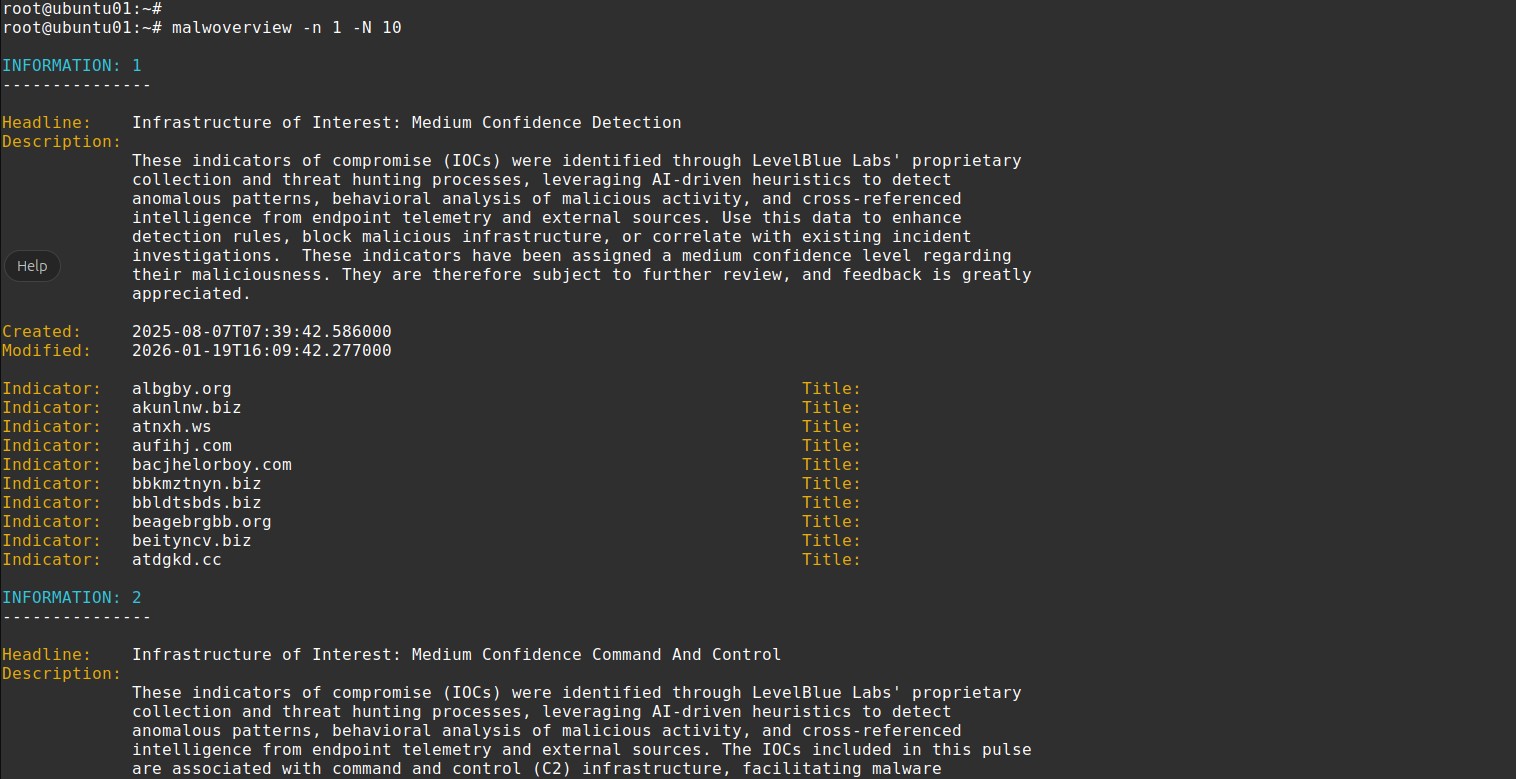
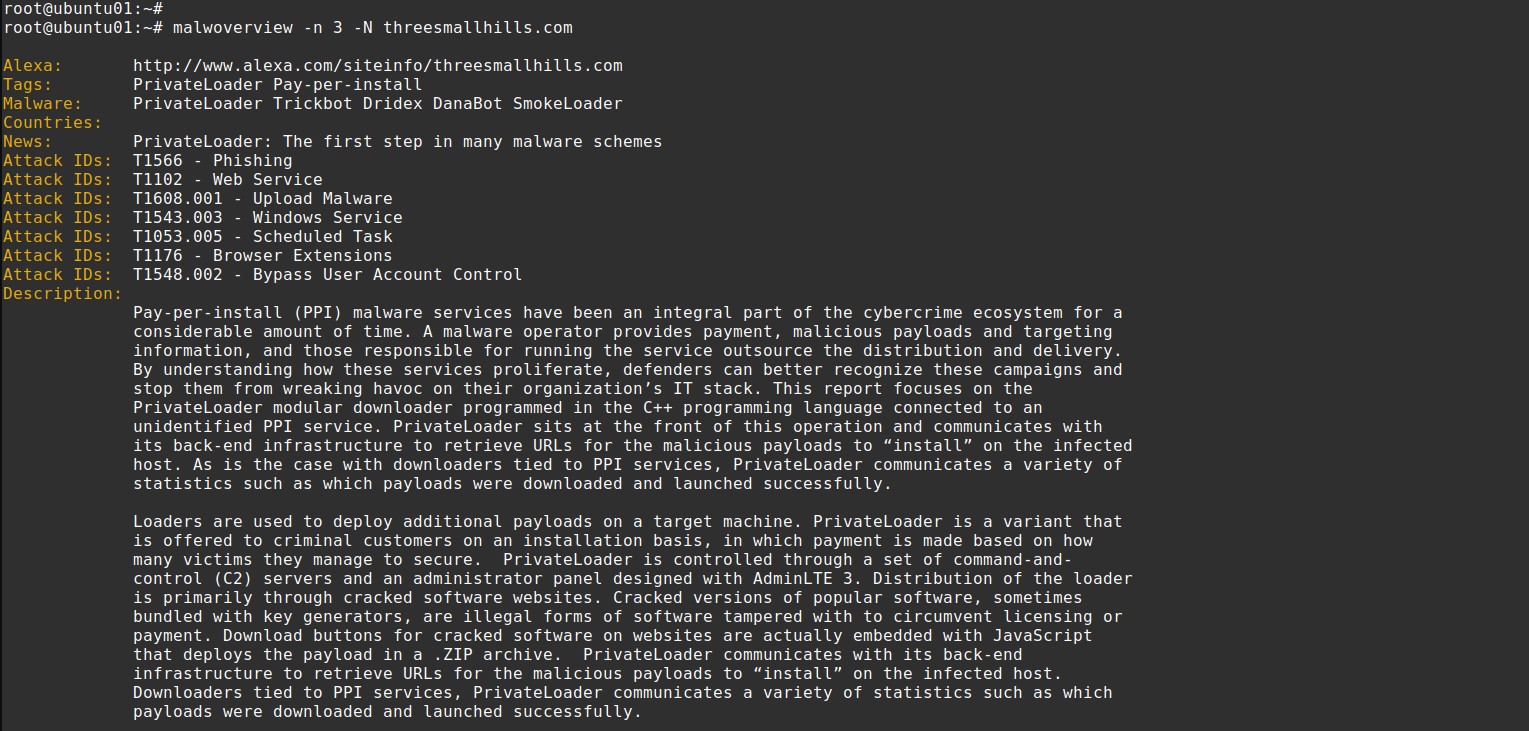
22. Coletar informações de threat hunting do AlienVault usando diferentes critérios.
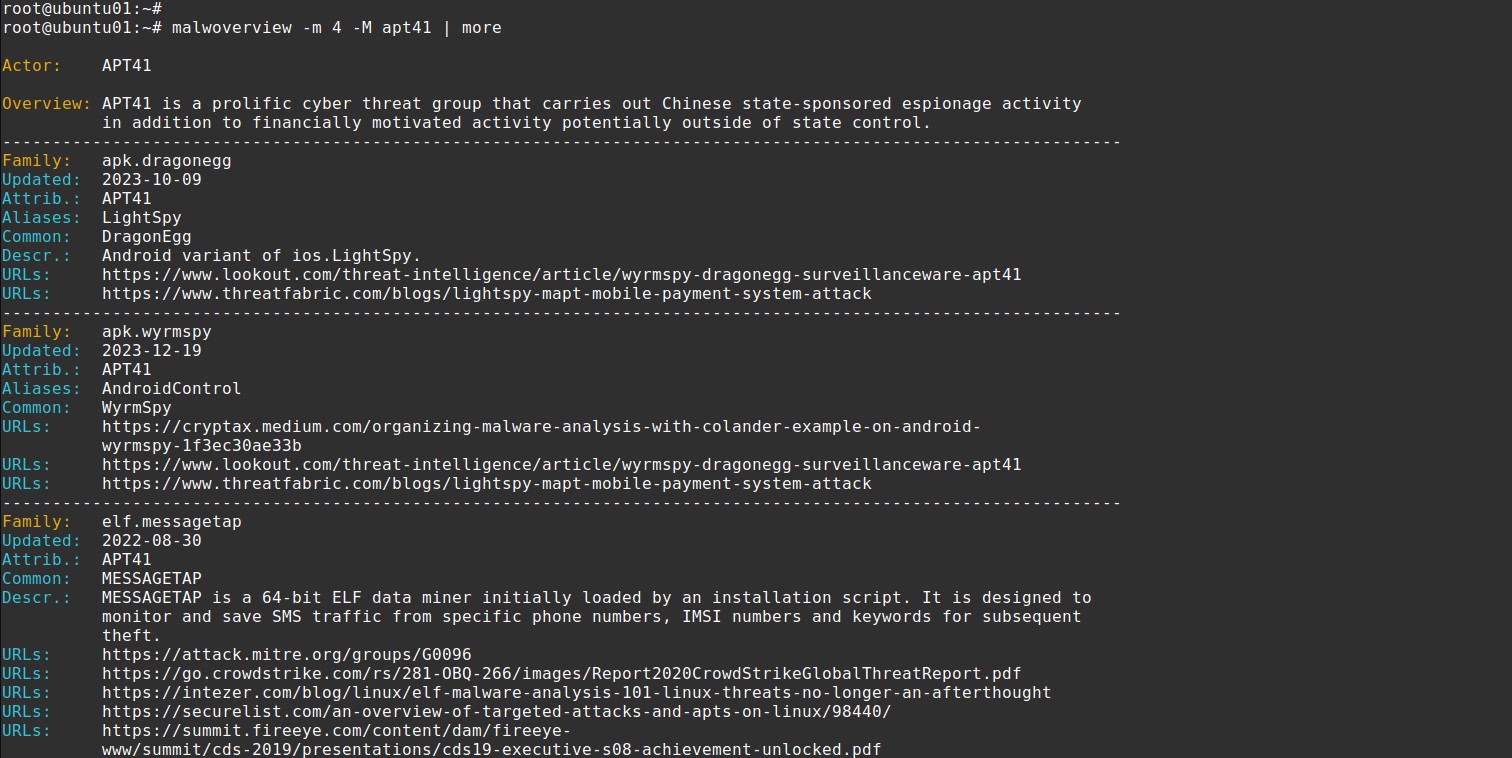
23. Coletar informações de threat hunting do Malpedia usando diferentes critérios.
24. Coletar informações de threat hunting do Malware Bazaar usando diferentes critérios.
25. Coletar informações de IOC do ThreatFox usando diferentes critérios.
26. Coletar informações de threat hunting do Triage usando diferentes critérios.
27. Obter avaliação de hashes de um determinado arquivo contra o Virus Total.
28. Enviar arquivos grandes (>= 32 MB) para o Virus Total.
29. O Malwoverview usa a API v.3 do Virus Total, portanto não há mais nenhuma opção usando a v.2.
30. Recuperar informações sobre um determinado endereço IP do serviço IPInfo.
31. Recuperar informações combinadas sobre um determinado endereço IP de múltiplos serviços.
32. Oferecer opção extra para salvar qualquer arquivo baixado em um local central.
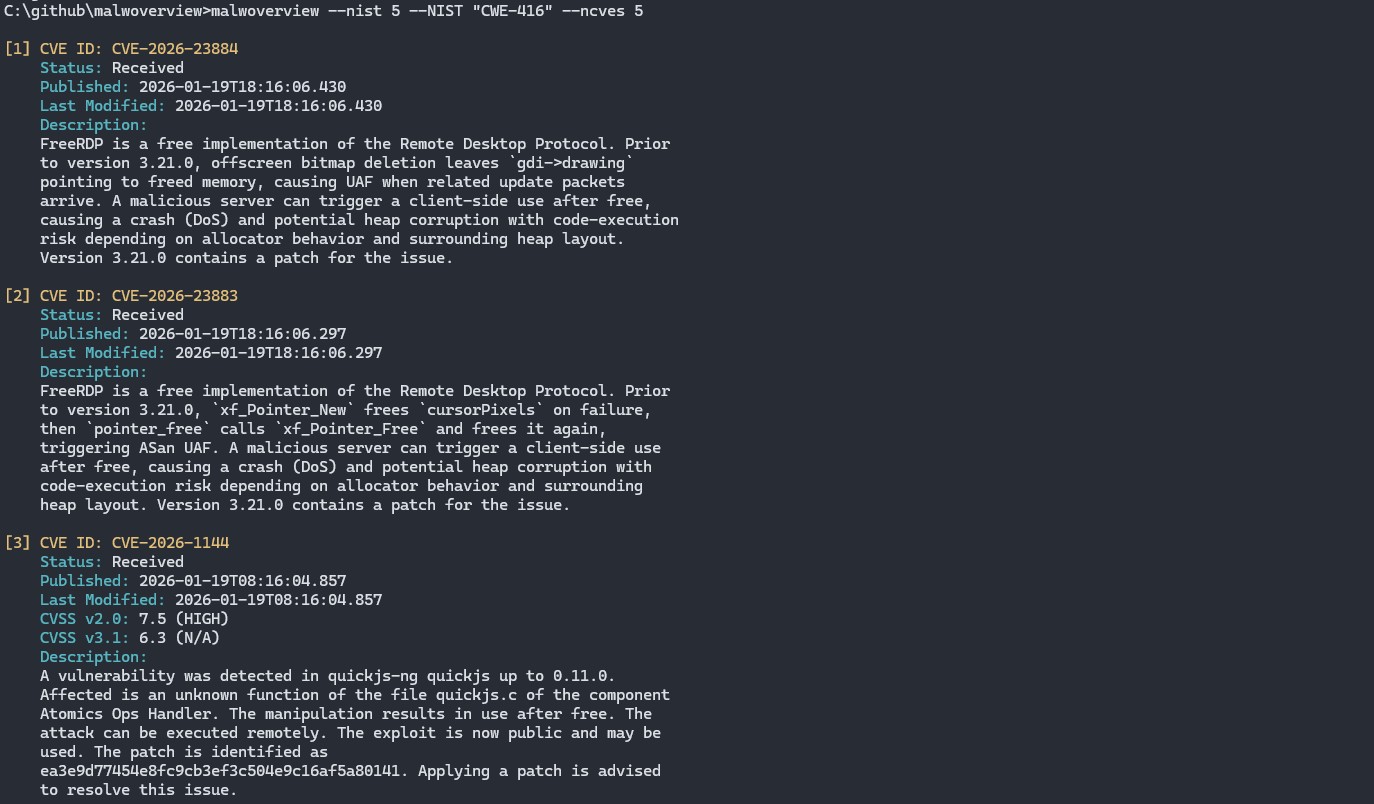
33. Listar e pesquisar vulnerabilidades do NIST através de diferentes critérios.
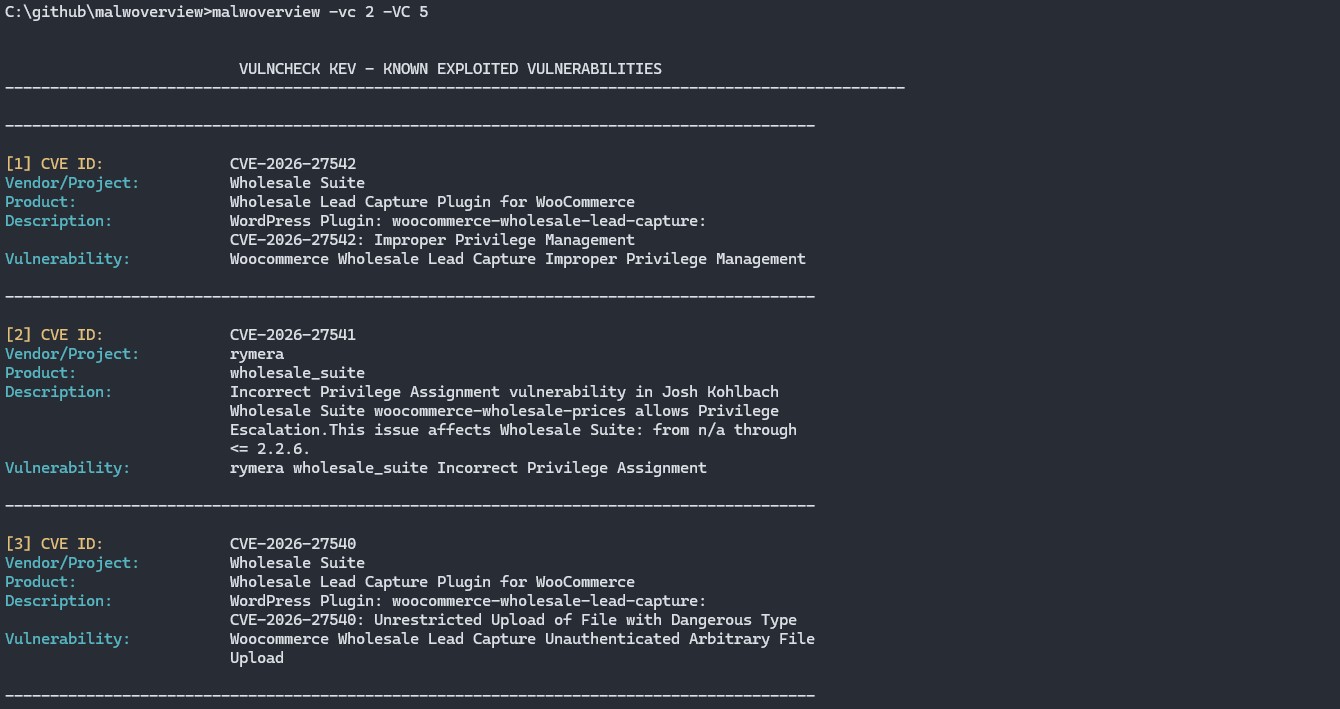
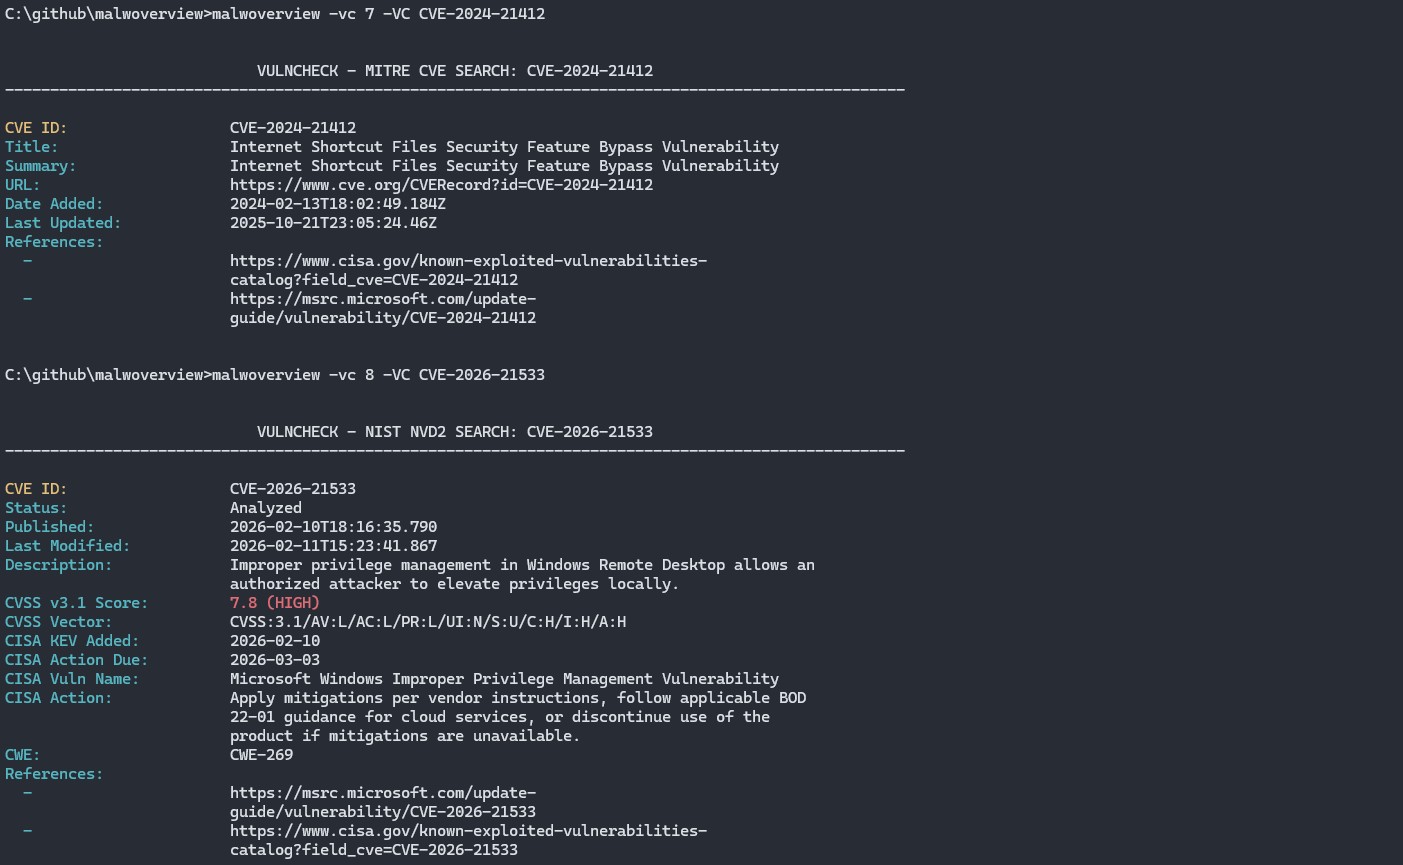
34. Consultar o banco de dados VulnCheck - Camada Community/Free.
35. Coletar informações de threat hunting do Shodan usando diferentes critérios.
36. Verificar a reputação de IP do AbuseIPDB.
37. Verificar a classificação de IP do GreyNoise (API community).
38. Realizar consultas Whois/RDAP de domínio e IP.
39. Correlação de hash entre serviços no VirusTotal, Hybrid Analysis, Triage e AlienVault.
40. Verificação em lote de hashes contra o Malware Bazaar a partir de um arquivo contendo hashes.
41. Verificação em lote de hashes contra o Hybrid Analysis a partir de um arquivo contendo hashes.
42. Verificação em lote de hashes contra o Triage a partir de um arquivo contendo hashes.
43. Varredura de diretório contra Malware Bazaar, Hybrid Analysis e Triage.
44. Extrair IOCs (hashes, IPs, URLs, domínios, CVEs) de arquivos de texto.
45. Escanear arquivos ou diretórios com regras YARA.
46. Modo REPL interativo para sessões contínuas de threat hunting.
47. Formatos de saída estruturada JSON e CSV.
48. Cache de resultados com TTL configurável (baseado em SQLite).
49. Suporte a proxy HTTP/HTTPS/SOCKS5 para todas as requisições de API.
50. Mapeamento de técnicas MITRE ATT&CK para relatórios de comportamento.
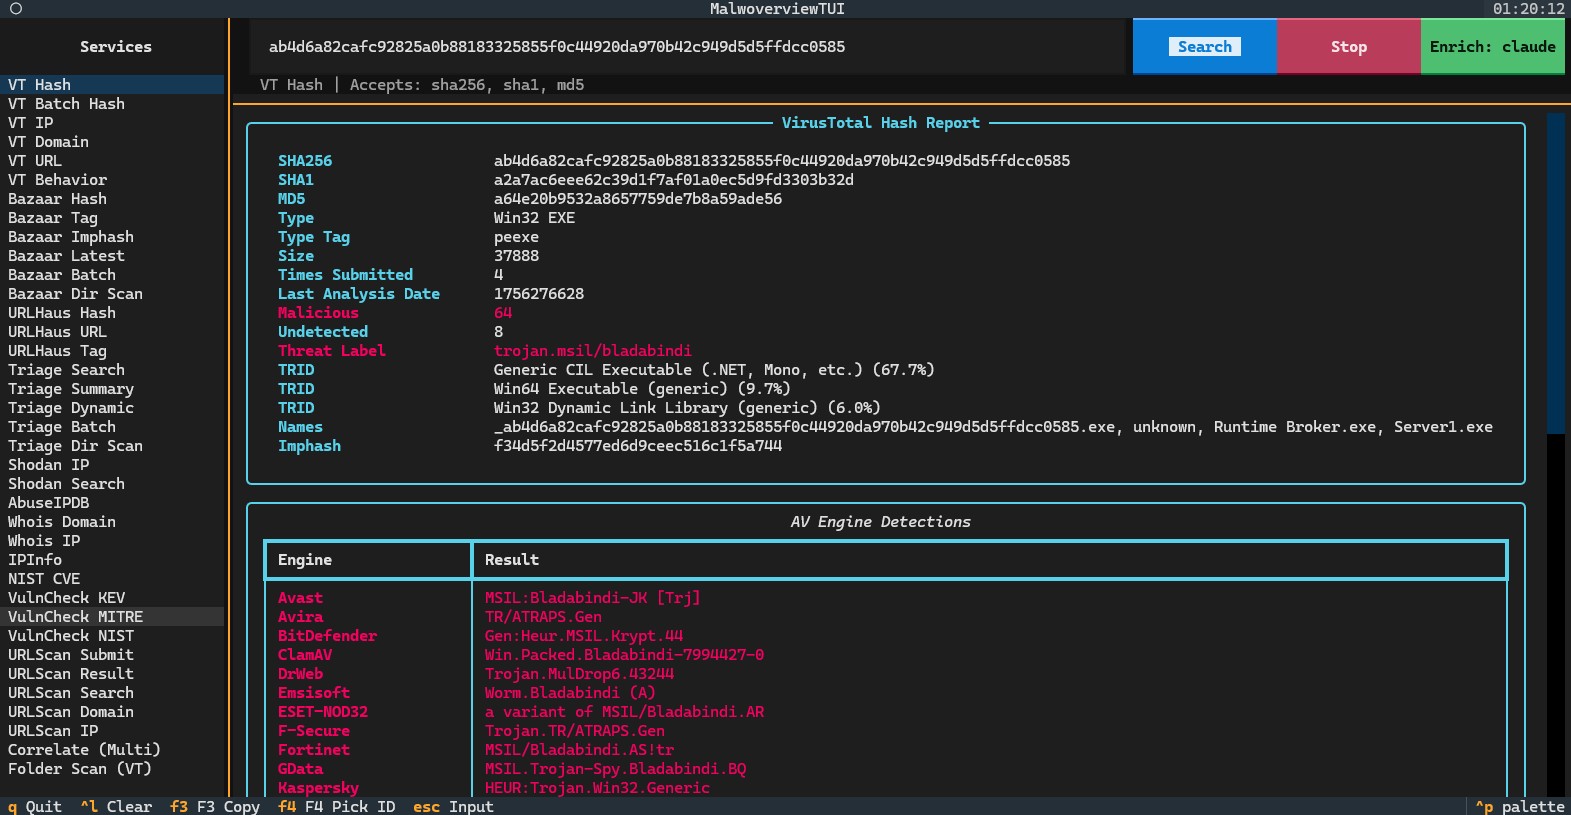
51. Modo de dashboard TUI (Text User Interface) com navegação baseada em painéis.
52. Coletar informações de threat hunting do URLScan.io — enviar URLs, recuperar resultados de varredura e pesquisar varreduras.
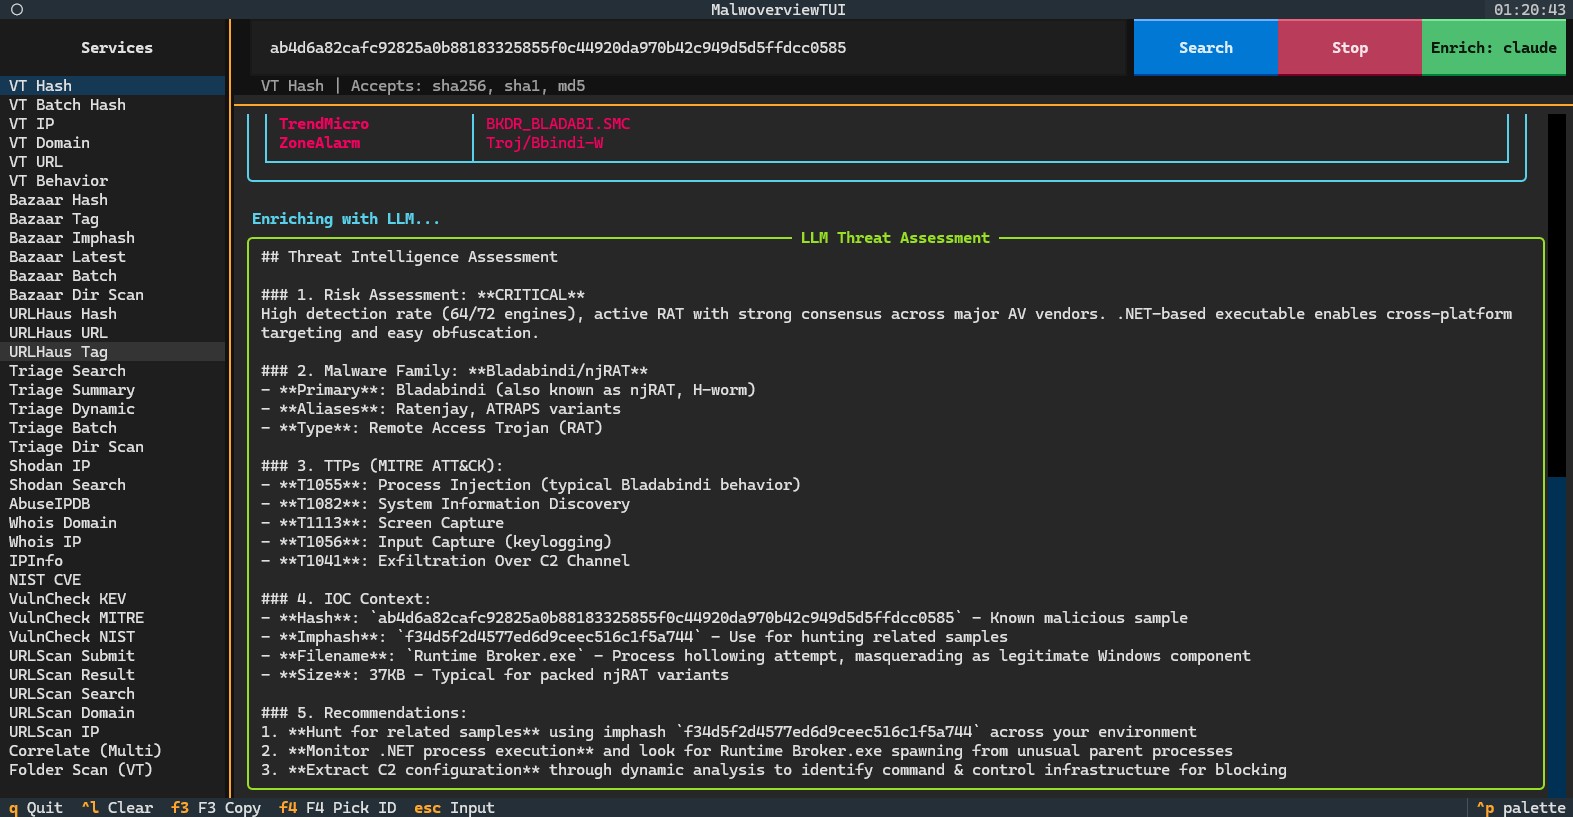
53. Enriquecimento de ameaças com LLM — avaliação de risco gerada por IA, mapeamento MITRE ATT&CK e recomendações de analista anexadas a qualquer resultado de consulta. Suporta Claude, Gemini, OpenAI e Ollama (local).
54. Verificação em lote de IPs contra o VirusTotal a partir de um arquivo contendo endereços IP, mostrando uma tabela resumo (Endereço IP, País, Proprietário do AS, Detecção).
55. Caçar no VirusTotal com regras YARA: enviar e acompanhar jobs do Retrohunt, listar os arquivos correspondentes e criar e listar rulesets e notificações do Livehunt.
56. Escanear com um diretório inteiro de regras YARA, cada arquivo compilado em seu próprio namespace.
57. Pesquisar amostras do Malware Bazaar por nome de regra YARA, e baixar e extrair o conjunto de regras YARAify do abuse.ch.
58. Baixar o conjunto completo de regras YARA do Malpedia para um determinado nível TLP.
59. Listar os tipos de arquivo do MalShare vistos nas últimas 24 horas, e listar os hashes de qualquer um desses tipos.
60. Verificação em lote de hashes contra o URLHaus a partir de um arquivo contendo hashes.
61. Pivôs de Certificate Transparency através do crt.sh, sem chave de API: enumerar os subdomínios vistos em certificados emitidos e listar os próprios certificados.
62. Inspecionar, podar e esvaziar o cache de resultados local.
63. O modo interativo e a TUI alcançam todos os serviços que a linha de comando alcança, e a TUI exporta seus resultados para json e csv.
64. Triagem local de PE de um arquivo ou diretório sem chave de API, listando tipo de arquivo, tamanho, overlay, tamanho do overlay e entropia, e destacando os arquivos acima de um limite de entropia.
65. As varreduras Android fazem o hash de cada APK de um pacote, incluindo os split APKs, em vez de apenas o APK base.
66. Verificação de assinatura Authenticode sem chave de API, relatando se um binário está assinado e se a assinatura ainda é válida, e nomeando o signatário de um arquivo adulterado.
67. Cada assinatura embutida de um binário multiassinado é relatada, cada uma com seu próprio algoritmo de digest, certificado, thumbprint e número de série, para que um segundo signatário nunca fique oculto atrás do primeiro.
68. A verificação de arquivo do VirusTotal (-v 1) e o relatório de hash (-v 8) mostram o bloco de assinatura: se o certificado foi verificado, as cadeias do signatário e do contra-signatário, a data de assinatura e cada certificado com seu status, algoritmo, datas de validade, número de série e thumbprint.
69. Listar os CVEs associados a um componente, dado seu nome ou o caminho para um binário local, cujo VERSIONINFO fornece a descrição do componente contra a qual as entradas modernas do NVD são escritas.
## CONTRIBUIDORES
Alexandre Borges (https://github.com/alexandreborges) | proprietário do projeto e desenvolvedor principal
Artur Marzano (https://github.com/Macmod) | co-desenvolvedor principal
Corey Forman (https://github.com/digitalsleuth) | responsável pela integração com o REMnux
Christian Clauss (https://github.com/cclauss)
## COMO CONTRIBUIR PARA ESTE PROJETO
Desde a versão 6.0.0, existe um novo branch chamado "dev". Todas as contribuições e propostas
devem ser feitas neste branch "dev".
Profissionais que desejam contribuir devem abrir uma issue explicando a melhoria proposta
e como ela tornaria o projeto melhor. Uma vez aceita, ele/ela está
autorizado a enviar o PR, que será testado.
Depois que todas as alterações forem testadas, esta nova versão do Malwoverview é replicada para o branch master
e um novo pacote Python é gerado.
## INSTALAÇÃO
Esta ferramenta foi testada no REMnux, Ubuntu, Kali Linux, macOS e Windows. O Malwoverview
pode ser instalado executando o seguinte comando:
* pip3.11 install git+https://github.com/alexandreborges/malwoverview
ou...
* python -m pip install -U malwoverview
Se você quiser instalar o Malwoverview no macOS, você deve executar os seguintes comandos:
* /bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)"
* brew install libmagic
* pip3 install urllib3==1.26.6
* pip3 install -U malwoverview
* Adicione o diretório do binário Python à variável PATH editando o arquivo .bash_profile em seu diretório home.
Exemplo:
export PATH=$PATH:/Users/alexandreborges/Library/Python/3.9/bin
* Execute: . ./.bash_profile
Se você estiver instalando o Malwoverview no Windows, certifique-se de que as seguintes condições sejam verdadeiras
APÓS ter instalado o Malwoverview:
* python-magic NÃO está instalado. (pip show python-magic)
* python-magic-bin ESTÁ instalado. (pip show python-magic-bin)
#### Nota: É recomendado salvar o .malwapi.conf antes de qualquer atualização!
#### Recursos Opcionais
Alguns recursos requerem dependências opcionais. Instale-as conforme necessário:
* Varredura YARA: pip install malwoverview[yara]
* Verificação de assinatura: pip install malwoverview[signature]
* Exportação de relatório PDF: pip install malwoverview[pdf]
* Dashboard TUI: pip install malwoverview[tui]
* Todos os opcionais: pip install malwoverview[all]
## APIs NECESSÁRIAS
É possível começar a usar o Malwoverview sem inserir todas as APIs. No entanto,
para usar todas as opções do Malwoverview, você deve inserir a respectiva API dos seguintes serviços:
VirusTotal, Hybrid Analysis, URLHaus, Malshare, Polyswarm, Alien Vault, Malpedia, Triage,
IPInfo, Malware Bazaar, ThreatFox, VulnCheck, Shodan, AbuseIPDB, GreyNoise e URLScan.io no arquivo de configuração .malwapi.conf, que
deve estar presente (ou ser criado) no diretório home (/home/[username]
ou /root no Linux, e C:\Users\[username] no Windows. Alternativamente, os usuários podem criar
um arquivo de configuração personalizado e indicá-lo usando a opção -c.
Para destacar: se o arquivo .malwapi.conf não existir em seu diretório home, você deve
criá-lo!
* Uma nota especial sobre o Alien Vault: é necessário se inscrever em pulses no site do Alien Vault
antes de usar a opção -n 1.
* Uma nota especial sobre Malshare e Shodan: ambos os serviços exigem que sua chave de API seja enviada na
própria URL, e nenhum deles documenta uma alternativa de header ou corpo de requisição (o endpoint hashlookup do Malshare
é um POST, mas a chave ainda viaja na query string). O Malwoverview substitui essas duas
chaves por [REDACTED] em toda mensagem de erro que imprime, para que elas não acabem na saída que você cola
em um relatório de bug, mas a chave ainda é registrada nos logs de acesso desses serviços e em qualquer
proxy que termine o TLS entre você e eles. Trate ambas as chaves como expostas ao operador do serviço
e rotacione-as como você faria com qualquer outra credencial.
O arquivo de configuração .malwapi.conf tem o seguinte formato:
[VIRUSTOTAL]
VTAPI =
[HYBRID-ANALYSIS]
HAAPI =
[MALSHARE]
MALSHAREAPI =
[HAUSSUBMIT]
HAUSSUBMITAPI =
[POLYSWARM]
POLYAPI =
[ALIENVAULT]
ALIENAPI =
[MALPEDIA]
MALPEDIAAPI =
[TRIAGE]
TRIAGEAPI =
[IPINFO]
IPINFOAPI =
[BAZAAR]
BAZAARAPI =
[THREATFOX]
THREATFOXAPI =
[VULNCHECK]
VULNCHECKAPI =
[URLHAUS]
URLHAUSAPI =
[SHODAN]
SHODANAPI =
[ABUSEIPDB]
ABUSEIPDBAPI =
[GREYNOISE]
GREYNOISEAPI =
[URLSCANIO]
URLSCANIOAPI =
[LLM]
PROVIDER = claude
CLAUDE_API_KEY =
CLAUDE_MODEL = claude-opus-4-8
GEMINI_API_KEY =
OPENAI_API_KEY =
OPENAI_MODEL = gpt-4o-mini
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = llama3.1
As APIs podem ser solicitadas nos respectivos sites dos serviços:
01. Virus Total (API community e paga): https://www.virustotal.com/gui/join-us
02. Hybrid Analysis: https://www.hybrid-analysis.com/signup
03. Malshare: https://malshare.com/doc.php
04. URLHaus: https://urlhaus.abuse.ch/api/#account
05. Polyswarm: https://docs.polyswarm.io/consumers
06. Alien Vault: https://otx.alienvault.com/api
07. Malpedia: Não oferece registro aberto, mas você pode solicitar uma conta de usuário
diretamente através do Twitter (DM) ou e-mail de feedback. O handle do Malpedia no Twitter
é @malpedia.
08. Malware Bazaar: https://bazaar.abuse.ch/api/#auth\_key
09. ThreatFox: https://threatfox.abuse.ch/api/#auth\_key
10. Triage: https://tria.ge/signup.
11. IPInfo: https://ipinfo.io/
12. VulnCheck: https://vulncheck.com/signin (Camada Community/Free disponível)
13. Shodan: https://account.shodan.io/register
14. AbuseIPDB: https://www.abuseipdb.com/register
15. GreyNoise: https://viz.greynoise.io/signup
16. URLScan.io: https://urlscan.io/user/signup
#### Provedores de Enriquecimento LLM (opcional)
O Malwoverview suporta enriquecimento de ameaças com LLM através da flag --enrich.
Após qualquer consulta, uma avaliação de ameaça gerada por IA é anexada com nível de risco,
identificação de família de malware, mapeamento MITRE ATT&CK e recomendações de analista.
Três provedores são suportados. Configure um na seção [LLM] do .malwapi.conf:
**18. Anthropic Claude (pago, melhor qualidade)**
Melhores resultados para análise de threat intelligence. Identifica com precisão famílias
de malware, mapeia técnicas precisas do MITRE ATT&CK e fornece recomendações
acionáveis com base em conhecimento real de ameaças.
Configuração:
a) Crie uma conta de API em https://console.anthropic.com/ (separada da
assinatura do claude.ai)
b) Vá em Settings → Billing → Add credit (mínimo de $5, pagamento por uso)
c) Vá em Settings → API Keys → Create Key
d) Copie a chave (começa com sk-ant-api03-...)
e) Configure o .malwapi.conf:
[LLM]
PROVIDER = claude
CLAUDE_API_KEY = sk-ant-api03-your-key-here
CLAUDE_MODEL = claude-opus-4-8
CLAUDE_MODEL é opcional e tem como padrão claude-opus-4-8. Escolhas comuns:
- claude-opus-4-8 — Melhor qualidade (padrão)
- claude-sonnet-4-6 — Forte equilíbrio entre qualidade e custo
- claude-haiku-4-5 — Mais rápido e mais barato
Custo: ~$0,02-0,04 por chamada de enriquecimento usando o modelo Opus padrão (menos com
Sonnet ou Haiku). $5 de crédito fornece aproximadamente 125-250 chamadas de enriquecimento Opus.
**19. Google Gemini (requer faturamento)**
Resultados de boa qualidade. Requer uma conta de faturamento do Google Cloud.
Configuração:
a) Vá em https://aistudio.google.com/apikeys
b) Faça login com uma conta Google
c) Clique em Create API Key → copie a chave
d) Ative o faturamento: clique no link do projeto ao lado da sua chave → Google Cloud
Console → Billing → Link a billing account
e) Configure o .malwapi.conf:
[LLM]
PROVIDER = gemini
GEMINI_API_KEY = your-gemini-key-here
GEMINI_MODEL = gemini-2.0-flash
Nota: A camada gratuita tem um limite de taxa baixo (2-5 requisições por minuto). Para
limites maiores, ative o faturamento por uso.
**20. OpenAI (pago)**
Resultados de boa qualidade usando modelos GPT. Requer uma conta OpenAI com
créditos de API.
Configuração:
a) Crie uma conta em https://platform.openai.com/signup
b) Vá em https://platform.openai.com/api-keys → Create new secret key
c) Adicione faturamento em https://platform.openai.com/settings/organization/billing
d) Configure o .malwapi.conf:
[LLM]
PROVIDER = openai
OPENAI_API_KEY = sk-your-key-here
OPENAI_MODEL = gpt-4o-mini
Modelos disponíveis:
- gpt-4o-mini — Mais barato (~$0,002 por enriquecimento), boa qualidade (padrão)
- gpt-4o — Melhor qualidade (~$0,01 por enriquecimento)
**21. Ollama (gratuito, local, privado)**Runs entirely on your machine. No API key needed, no data leaves your
system. Good for environments where sending threat data to cloud APIs
is not permitted. Quality depends on the model chosen.
Setup:
a) Download and install Ollama from https://ollama.com/download
(available for Windows, Linux, and macOS)
b) Open a terminal and pull a model:
ollama pull qwen2.5:14b
Recommended models:
- qwen2.5:14b — Best quality at reasonable size (9 GB, needs 16 GB RAM)
- llama3.1:8b — Good quality, smaller (5 GB, needs 8 GB RAM)
- llama3.1:70b — Excellent quality, large (40 GB, needs 48 GB RAM)
c) Ollama starts automatically and serves on http://localhost:11434
d) Configure .malwapi.conf:
[LLM]
PROVIDER = ollama
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = qwen2.5:14b
Performance: GPU with 12+ GB VRAM provides fast responses (5-10s).
CPU-only is slower (30-60s) but functional. Larger models (14b, 70b)
require more VRAM and may timeout on CPU if insufficient memory is
available. The llama3.1:8b model is recommended for machines with
limited GPU memory (6 GB or less).
Expected response times:
- Claude API: 3-8 seconds
- Gemini API: 3-8 seconds
- Ollama (GPU with sufficient VRAM): 5-15 seconds
- Ollama (CPU-only, 8b model): 30-60 seconds
- Ollama (CPU-only, 14b+ model): 60-300 seconds
Usage examples:
# CLI: append --enrich to any query
malwoverview -v 8 -V <hash> --enrich
malwoverview -ip 1 -IP 8.8.8.8 --enrich
malwoverview --correlate-hash <hash> --enrich
# Interactive REPL: toggle enrichment on/off or switch provider
malwoverview --interactive
malwoverview> set enrich on # use provider from config
malwoverview> set enrich claude # switch to Claude
malwoverview> set enrich ollama # switch to Ollama
malwoverview> set enrich openai # switch to OpenAI
malwoverview> set enrich off # disable enrichment
malwoverview> vt hash <hash> # malware analysis + enrichment
malwoverview> nist cve CVE-2024-3400 # CVE lookup + enrichment
malwoverview> vulncheck cve CVE-2024-3400 # VulnCheck + enrichment
# TUI: click the Enrich button to cycle through providers
# Enrich (OFF) → claude → gemini → openai → ollama → OFF
# Green button = provider active and configured
# Yellow button = provider selected but API key missing
# Default button = enrichment disabled
malwoverview --tui
----------------------------------------------------
Nota sobre requisições de API ao MALPEDIA:
----------------------------------------------------
O serviço e a aceitação são baseados na avaliação da comunidade. Assim, é
recomendado que você envie uma requisição de API a partir do endereço de
e-mail da sua empresa e NÃO de um endereço público/gratuito (Gmail, Outlook
e assim por diante). Além disso, seria ótimo se você fornecesse mais
informações sobre você mesmo (conta do LinkedIn, X/Twitter, Mastodon,
BlueSky, etc.), pois isso facilitaria a verificação da sua identidade,
perfil profissional e legitimidade, acelerando a aprovação da sua
requisição.
----------------------------------------------------
Nota sobre o Triage:
----------------------------------------------------
Toda operação do Triage é baseada no Triage ID de cada artefato, então você
precisa usar o "-x 1 -X \<attribute\>:\<value\>" para buscar o ID correto
do artefato e então usar essa informação de ID com as opções restantes do
Triage (-x [2-7]) para obter mais informações de threat hunting a partir do
endpoint do Triage.
----------------------------------------------------
Nota sobre URLHaus, Malware Bazaar e Threat Fox:
----------------------------------------------------
A partir da segunda metade de 2025, será necessária uma Auth-Key (API) para
usar os serviços URLHaus, Malware Bazaar e Threat Fox.
----------------------------------------------------
Nota sobre a cor de fundo do terminal:
----------------------------------------------------
O Malwoverview foi escrito para produzir saída para um fundo de terminal
escuro. No entanto, existe a opção -o 0 que altera e adapta as cores da
saída para um fundo claro.
-----------------------------------------------------
Para verificar a instalação, execute:
malwoverview --help
Mais informações estão disponíveis em:
(repositório PYPI.org) https://pypi.org/project/malwoverview/
(Github) https://github.com/alexandreborges/malwoverview
Se você quiser realizar a instalação manual (normalmente não é necessária),
alguns poucos passos devem ser executados, como mostrado na próxima
subseção.
## INSTALAÇÃO MANUAL (REMnux e Ubuntu)
1. Python versão 3.11 ou posterior (Somente Python 3.x !!! NÃO funciona
usando Python 2.7)
$ apt-get install python3.11 (por exemplo)
2. Python-magic.
Para instalar o pacote python-magic você pode executar o seguinte comando:
$ pip3.11 install python-magic
Ou você pode compilá-lo a partir do repositório do github:
$ git clone https://github.com/ahupp/python-magic
$ cd python-magic/
$ python3.11 setup.py build
$ python3.11 setup.py install
Como existem problemas sérios relacionados às duas versões existentes
do pacote python-magic, a recomendação é instalá-lo a partir do
Github (segundo procedimento acima) e copiar o arquivo magic.py para o
MESMO diretório da ferramenta malwoverview.
3. Instale todos os pacotes Python necessários:
$ pip3.11 install -r requirements.txt
OU
$ pip3.11 install -U pefile
$ pip3.11 install -U colorama
$ pip3.11 install -U simplejson
$ pip3.11 install -U python-magic
$ pip3.11 install -U requests
$ pip3.11 install -U validators
$ pip3.11 install -U geocoder
$ pip3.11 install -U polyswarm-api
$ pip3.11 install -U pathlib
$ pip3.11 install -U configparser
4. Para verificar um celular Android você precisa instalar a ferramenta "adb":
$ sudo apt get install adb
PS: antes de tentar as opções do Android, verifique:
* Se a ferramenta adb está listada na variável de ambiente PATH.
* Se o sistema autorizou o acesso ao dispositivo usando "adb devices -l"
## AJUDA
usage: python malwoverview.py -c <API configuration file> -d <directory> -o <0|1> -v <1-20>
-V <virustotal arg> -a <1-13> -A <filename> -l <1-8> -L <hash|file type> -j <1-8>
-J <URLhaus argument> -p <1-8> -P <polyswarm argument> -y <1-5> -Y <file name> -n <1-5>
-N <argument> -m <1-9> -M <argument> -b <1-15> -B <arg> -x <1-9> -X <arg>
-ip <1-8> -IP <IP address> -O <output directory> --nist <1-6> --NIST <argument> -vc <1-8>
-VC <argument> -s <1-2> -S <arg> -ab <1> -AB <arg> -gn <1> -GN <arg>
-wh <1-2> -WH <arg> -ct <1-2> -CT <domain> -u <1-5> -U <arg> --correlate-hash <hash>
--extract-iocs <file|url> --yara <rules> --yara-target <target>
--peinfo <file|directory> --entropy-threshold <value>
--sigcheck <file|directory> --no-signature --sig-verify-mode <any|first|all|best>
--output-format text|json|csv --proxy <url> --quiet --verbose --no-cache
--cache-ttl <seconds> --cache-stats --prune-cache --clear-cache --no-resolve --defang
--no-ioc-filter --report html|pdf --interactive --tui --attack-map
Malwoverview é uma ferramenta de primeira resposta para threat hunting escrita por Alexandre Borges.
OPÇÕES DE MALWARE:
Opções de análise de malware e consulta de inteligência
-h, --help
+ mostra esta mensagem de ajuda e sai
-c CONFIG FILE, --config CONFIG FILE
+ Usa um arquivo de configuração personalizado para especificar APIs.
-d DIRECTORY, --directory DIRECTORY
+ Especifica o diretório contendo amostras de malware a serem verificadas no VIRUS TOTAL.
+ Use a opção -D para decidir se você está usando uma API VT pública ou uma API VT
Premium.
-o BACKGROUND, --background BACKGROUND
+ Adapta as cores da saída para um terminal com cor de fundo clara.
+ O padrão é terminal com cor de fundo escura.
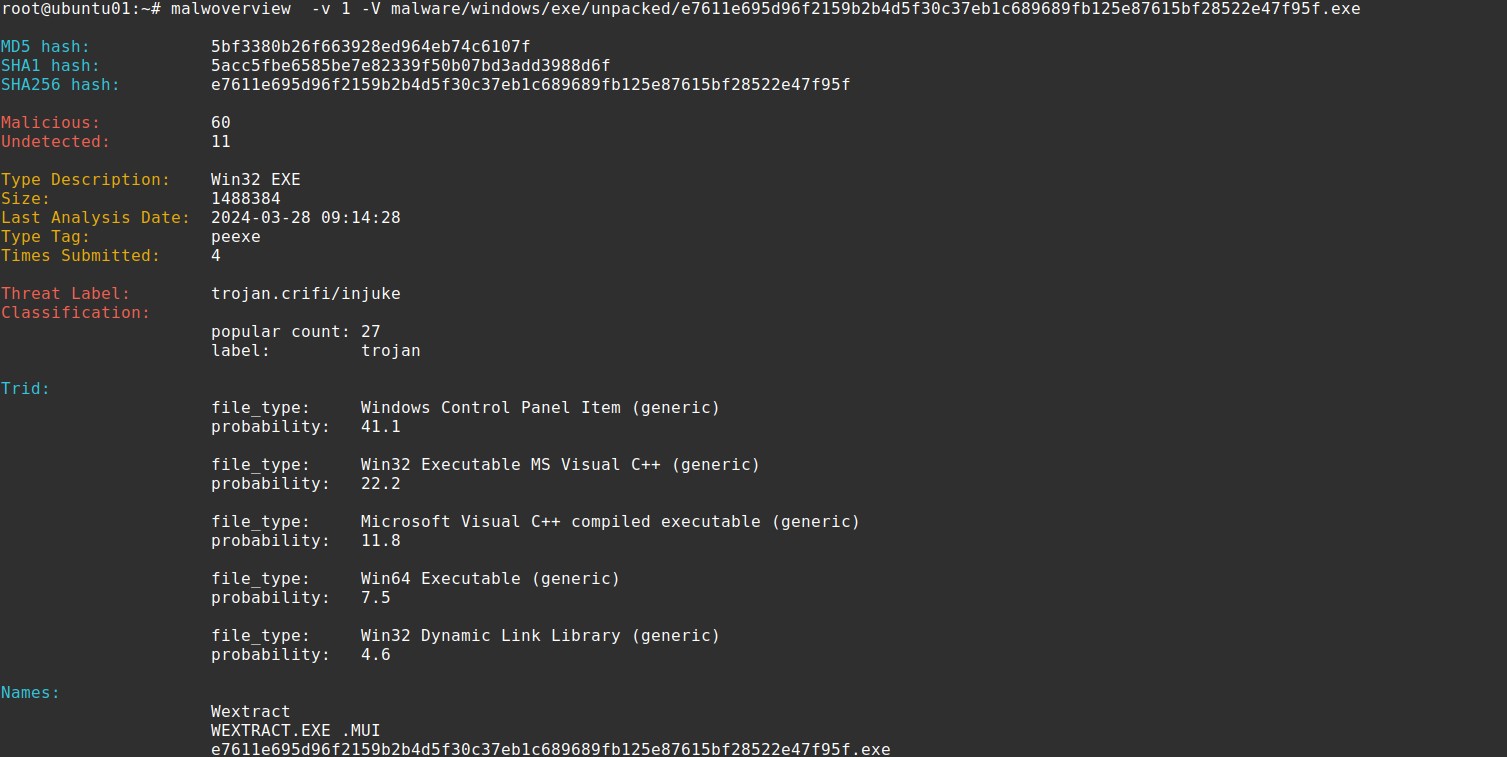
-v VIRUSTOTAL, --virustotal_option VIRUSTOTAL
+ -v 1: dado um arquivo usando a opção -V, consulta o banco de dados do VIRUS TOTAL (API v.3)
para obter o relatório do arquivo fornecido através da opção -V.
+ v 2: mostra um relatório de antivírus para um arquivo fornecido usando a opção -V (API v.3);
+ v 3: igual a -v2, mas a IAT e a EAT do binário também são mostradas (API v.3);
+ v 4: extrai o overlay;
+ v 5: envia uma URL para verificação no VT;
+ v 6: envia um endereço IP para o Virus Total;
+ v 7: esta opção obtém um relatório sobre o domínio fornecido a partir do Virus Total;
---
[Read more](https://github.com/alexandreborges/malwoverview)

