Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
wmi-static-spoofer — Spoofing do número de série do HDD/unidade de disco do Windows 10 a partir do kernel sem hooking | Kitploit
Ferramentas/GitHubGitHub/alex3434/wmi-static-spoofer
Escalada de PrivilégiosForensia de MemóriaMecanismos de PersistênciaExploraçãoHacking de HardwareSegurança de HardwareSegurança de Hardware e IoT
GitHubalex3434/wmi-static-spoofer

wmi-static-spoofer

Spoofing do número de série do HDD/unidade de disco do Windows 10 a partir do kernel sem hooking

Ver Repositório
50813992há 7 anosRevisado pelo Kitploit
Compartilhar

wmi-static-spoofer

Motivação:

A motivação inicial é contornar métodos de detecção de HWID usados por softwares intrusivos como anti-cheats, etc., ou restrições de licenciamento implementadas em software. O conceito não é novo, mas outras soluções exigem um driver carregado o tempo todo e um hook de kernel com possíveis instabilidades. Este projeto usa apenas manipulação direta de memória e torna possível falsificar os números de série sem fazer hook em uma função ou ter um módulo de kernel carregado o tempo todo.

Descrição:

Falsifica o número de série de HDDs/unidades de disco a partir do modo kernel sem fazer hook em nada. O driver pode ser completamente descarregado após alterar o número de série.

  • É mais como um PoC, há muitas coisas para otimizar
  • Gera um serial aleatório com comprimento fixo que pode ser alterado no arquivo main.h
  • Os offsets para o spoofador também podem ser alterados no arquivo main.h
  • Isso NÃO combate todas as formas de obter o número de série! Farei um artigo sobre isso mais tarde.
  • Também altera as entradas do registro para o serial falsificado através de uma função interna do kernel

Imagens:

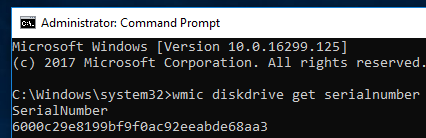
Antes:

Depois:

Suportado/Teste:

Testado apenas no Windows 10 16299.125
Para fins de teste, adicione: disk.EnableUUID="true" ao seu arquivo .vmx do VMware para ativar números de série


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →