 ak-cybe/cve-2025-68613-n8n-rce-analysis
CVE-2025-68613 (n8n) Análise crítica de RCE + recomendações defensivas (validação de patch, ideias de detecção e dicas de hardening)



 GIF de Matrix

CVE-2025-68613 é uma vulnerabilidade crítica de execução remota de código na plataforma de automação de workflows n8n que permite que atacantes autenticados executem comandos arbitrários no sistema através de injeção de expressão.
⚡ Estatísticas Rápidas
|
🎯 Factos-Chave
|
| Propriedade | Valor |
|---|---|
| 🆔 ID CVE | CVE-2025-68613 |
| 📊 Pontuação CVSS | 9.9 (Crítico) 🔴 |
| 🔗 Vetor CVSS | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 🏷️ CWE | CWE-913 (Controlo Inadequado de Recursos de Código Geridos Dinamicamente) |
| 📦 Versões Afetadas | 0.211.0 → 1.120.3, 1.121.0 |
| ✅ Versões Corrigidas | 1.120.4, 1.121.1, 1.122.0+ |
n8n é uma plataforma de automação de workflows open-source que permite integração no-code/low-code em mais de 400 aplicações. Está amplamente implantada em:
| 🏢 Caso de Uso | 📝 Descrição |
|---|---|
| 🔧 DevOps | Pipelines de automação, integrações CI/CD |
| 🛡️ Operações de Segurança | Workflows SOAR, resposta a incidentes |
| 💼 Negócios | Automação de processos, workflows de dados |
| 📊 Dados | Processos ETL, integrações de API |
🔓 VULNERABILITY CHAIN:
┌─────────────────────────────────────────────────────────────────┐
│  📝 n8n Expression Language → Dynamic Data Handling            │
│                           ↓                                     │
│  ⚠️  Insufficient Sandbox Isolation in Server-Side Eval        │
│                           ↓                                     │
│  💀 Malicious Expression Escapes Sandbox                       │
│                           ↓                                     │
│  🖥️  Access to Node.js child_process Module                    │
│                           ↓                                     │
│  💥 FULL RCE - OS Command Execution                            │
└─────────────────────────────────────────────────────────────────┘
Pré-requisitos para Exploração:
| # | 📋 Requisito | 📝 Detalhes |
|---|---|---|
| 1️⃣ | Autenticação | Conta de utilizador n8n válida (privilégio baixo é suficiente) |
| 2️⃣ | Permissões | Capacidade de criar/editar workflows |
| 3️⃣ | Acesso à Rede | Capacidade de alcançar a instância n8n |
| 🏷️ Atributo | 📊 Valor | 🔥 Risco |
|---|---|---|
| Complexidade | BAIXA (AC:L) | 🔴 Alto |
| Interação do Utilizador | Nenhuma Necessária | 🔴 Alto |
| Âmbito | Alterado | 🔴 Crítico |
graph TD
    A[🔐 Utilizador Autenticado] -->|Cria| B[📝 Novo Workflow]
    B -->|Injeta| C[💀 Expressão Maliciosa]
    C -->|Aciona| D[⚡ Avaliação da Expressão]
    D -->|Explora| E[🔓 Fuga da Sandbox]
    E -->|Acede a| F[🖥️ Runtime Node.js]
    F -->|Executa| G[💥 Comando OS via child_process]
    G -->|Alcança| H[☠️ COMPROMETIMENTO TOTAL DO SERVIDOR]

    style A fill:#4CAF50,color:#fff
    style C fill:#ff9800,color:#fff
    style E fill:#f44336,color:#fff
    style H fill:#9c27b0,color:#fff
⚠️ AVISO: O que se segue é apenas para fins educacionais. A exploração não autorizada é ilegal.
Acesso inicial à plataforma de automação de workflows n8n vulnerável.
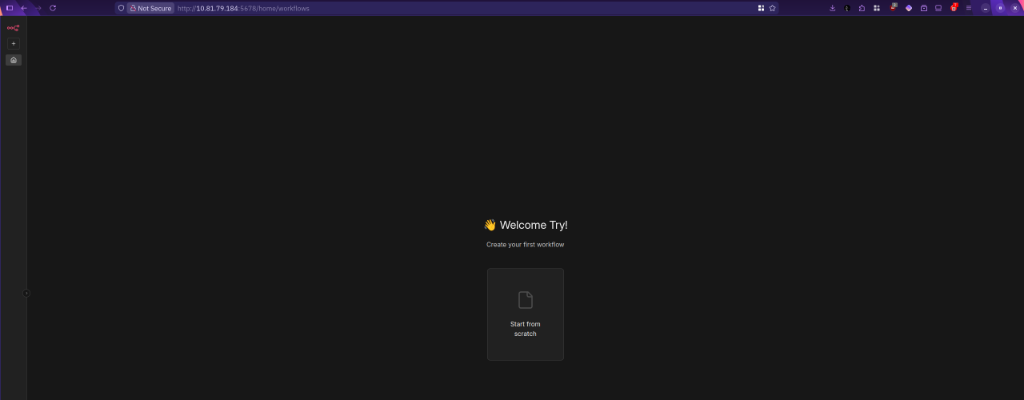
🔓 Painel de Boas-vindas do n8n - Ponto de Entrada
Criar um novo workflow que conterá o payload malicioso.
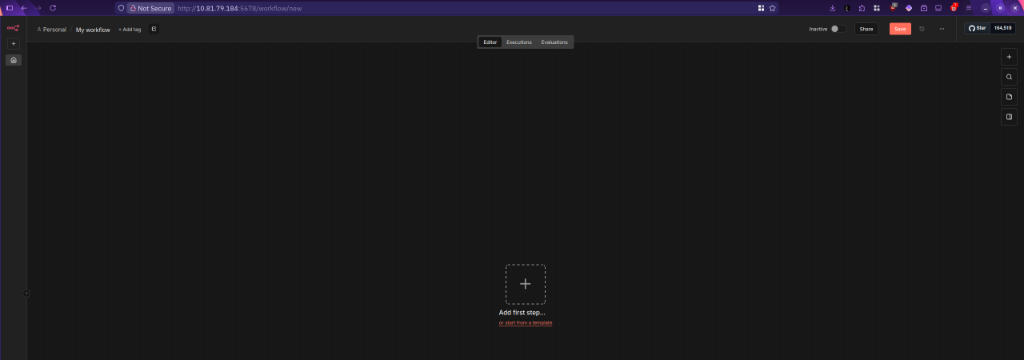
📝 A criar novo workflow com "Adicionar primeiro passo"
