 aetherai3/aether-protocol-p
Implementação funcional: identidades de curta duração verificadas criptograficamente para autenticação de decisões de IA — CVE-2025-59536 (Patente Pendente US 64/006,746)

Infraestrutura de Identidade Criptograficamente Verificada de Curta Duração para Sistemas de IA Autónomos
Patente Pendente — Pedido US 64/006,746 — Depositado em 16 de março de 2026
"Qualquer sistema de IA no mundo pode ser comprometido ao injetar instruções falsas no seu pipeline. O Aether Protocol torna isso fisicamente impossível."
Em 25 de fevereiro de 2026, a Check Point Research divulgou a CVE-2025-59536 — uma vulnerabilidade crítica (CVSS 8.7) no Claude Code que permitia a atacantes injetar instruções maliciosas em ficheiros de configuração .claude/settings.json que eram executadas imediatamente quando um programador abria uma pasta de projeto.
A causa raiz não era um bug no raciocínio do Claude. Era a ausência de uma camada de autenticação criptográfica entre a instrução da IA e a sua execução.
Esta lacuna — entre o que uma IA decide e o que é executado — existe em todos os sistemas de IA autónomos implementados hoje. APIs, armazenamentos de estado, ficheiros de configuração, filas de mensagens, memória partilhada — todos transportam instruções de IA para camadas de execução sem autenticação no meio.
O Frontier Safety Roadmap da Anthropic (fevereiro de 2026) identifica explicitamente "identidades criptograficamente verificadas de curta duração" como um objetivo prioritário para abril de 2026.
O Aether Protocol é uma implementação funcional desse objetivo.
A criptografia clássica e pós-quântica assentam ambas em dificuldade matemática — problemas que são computacionalmente difíceis de resolver. A garantia de segurança degrada à medida que o poder computacional escala.
O Aether Protocol assenta numa fundação completamente diferente: não-determinismo físico.
Em cada sessão, um circuito quântico é executado em hardware IBM Quantum. Os resultados da medição surgem de flutuações de vácuo quântico em qubits supercondutores arrefecidos a 15 milikelvin. Esses resultados não podem ser previstos antes de ocorrerem — não por qualquer algoritmo, clássico ou quântico. Isto não é uma limitação computacional. É uma consequência do não-determinismo da mecânica quântica, confirmado pela violação das desigualdades de Bell.
Uma chave de assinatura derivada deste resultado herda a mesma propriedade: não poderia ter sido prevista antes da medição, e não existia antes desta sessão.
Destruída no final da sessão — horas após a criação — a chave não pode ser atacada retroativamente. O algoritmo de Shor na curva de assinatura requer dias de computação quântica. A chave desaparece antes de qualquer ataque poder ser concluído.
Esta é a Raiz de Confiança Ontológica: segurança fundamentada na física, não na matemática.
 O Protocolo opera num modelo de sessão de três fases: inicialização, operação e destruição.
A arquitetura completa está documentada no white paper: docs/AETHER_PROTOCOL_WHITEPAPER.md
O white paper aplica divulgação de caixa preta — arquitetura e resultados são partilhados abertamente. Detalhes de implementação estão disponíveis sob um Acordo de Não Divulgação Mútuo.
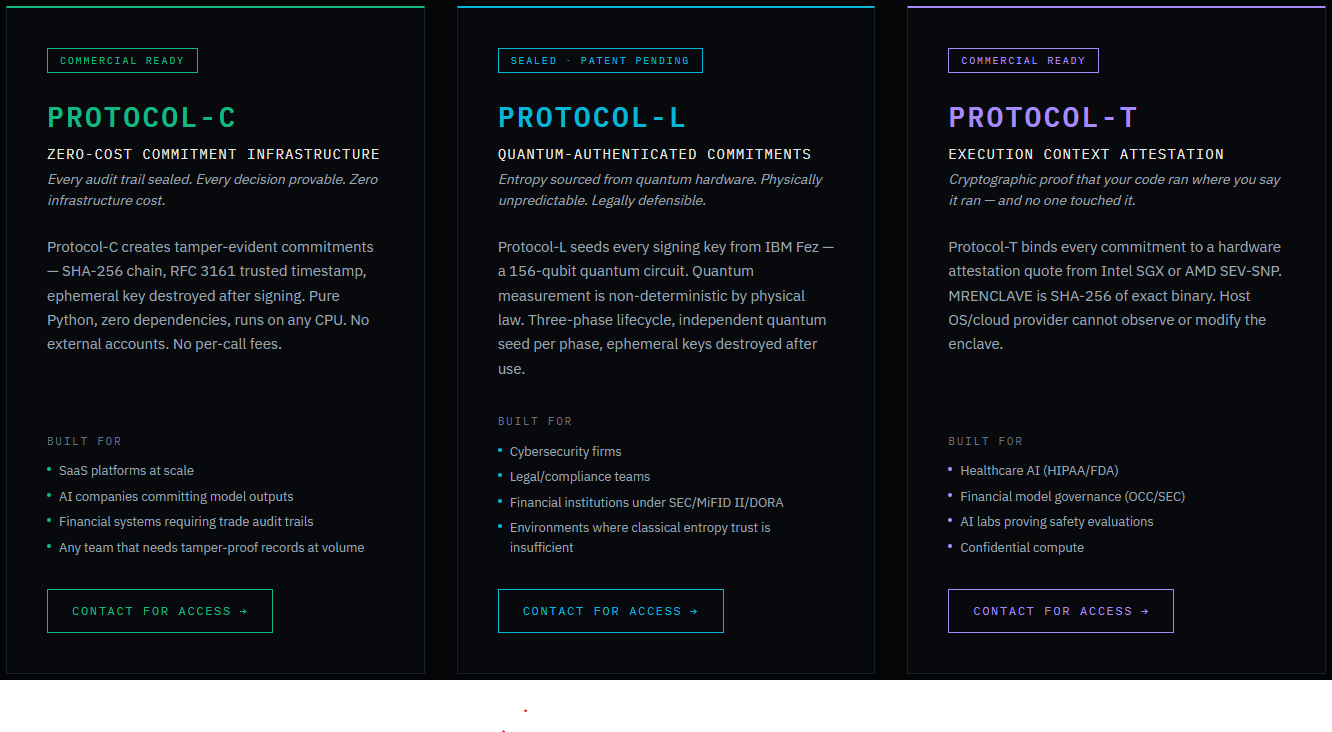
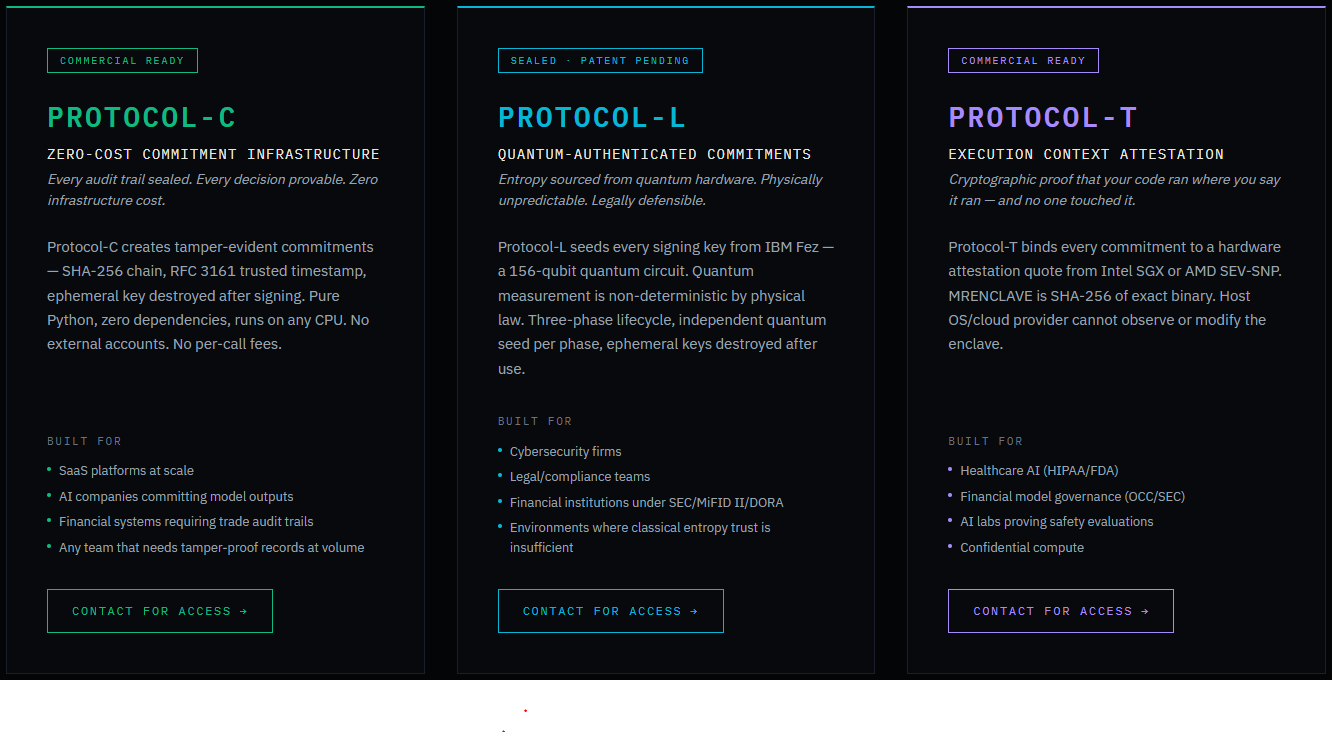
01 — A Economia: Porque é que $0 Importa à Escala O tempo de QPU da IBM custa aproximadamente $100/min. Com 10.000 utilizadores a gerar compromissos, isso traduz-se em ~$3.300/mês para operações que não precisam de entropia quântica. O Protocol-C elimina esse custo por completo ao obter entropia do kernel do SO — mesma arquitetura de cadeia, zero sobrecarga de QPU.
02 — O Que Garante: Mesma Cadeia, Fonte Diferente Cadeia de compromisso SHA-256. Carimbos de tempo confiáveis RFC 3161. Destruição de chave efémera após cada operação de assinatura. O resultado é computacionalmente indistinguível de compromissos com semente quântica — formato de cadeia idêntico, caminho de verificação idêntico.
03 — Quem Utiliza Plataformas SaaS, empresas de IA que comprometem saídas de modelos, instituições financeiras que operam à escala. Uma variável de ambiente muda qualquer implementação do Protocol-C para Protocol-L quando a garantia quântica se torna necessária.
O Protocol-C é open source — disponível agora. É a implementação clássica (CSPRNG) gratuita da camada de autenticação cuja ausência tornou possível a CVE-2025-59536: assinar cada decisão de IA com uma chave de utilização única, verificar antes da execução, manter um registo que ninguém pode forjar.
pip install git+https://github.com/AetherAI3/PROTOCOL-C.git(ainda não no PyPI) · Repositório: github.com/AetherAI3/PROTOCOL-C · White paper: Protocol-C: A Free, Auditable Authentication Layer for AI DecisionsÂmbito honesto: o Protocol-C é criptografia clássica com uma margem de segurança temporal — não é pós-quântico nem de fonte quântica. A variante com entropia quântica é o Protocol-L.
01 — O Ciclo de Vida: Comprometer → Executar → Liquidar Três fases independentemente assinadas. Cada fase recebe a sua própria chave efémera secp256k1, gerada a partir de uma medição quântica única. Cadeias de ligação SHA-256 unem as fases — adulterar qualquer fase invalida o compromisso inteiro.
02 — Fundação de Entropia Quântica Circuito IBM de 156 qubits (Fez). A medição quântica é não-determinística por lei física — sem semente, sem estado, sem repetição. As chaves efémeras vivem aproximadamente uma hora. Margem de segurança de 168× contra o algoritmo de Shor nos níveis atuais de qubits.
03 — Resolução de Disputas: Evidência, Não Registos Pacotes de prova exportáveis para reguladores e contrapartes. Estruturados para os quadros de conformidade DORA, SEC, MiFID II e FCA. Cada compromisso é independentemente verificável — não é necessária confiança na parte emissora.
COMMIT → EXECUTE → SETTLE · secp256k1 + RFC 6979 · RFC 3161 / DigiCert · PATENTE DEPOSITADA
01 — O Problema Existe uma lacuna em todos os registos de auditoria de IA. Os registos são circunstanciais — não podem provar qual versão do modelo foi executada, se o pipeline estava intacto, ou se dados intermédios foram modificados. Assinaturas provam intenção, não contexto de execução.
02 — Como Funciona a Atestação MRENCLAVE — a medição SHA-256 do binário exato carregado no enclave. O enclave não pode ser observado ou modificado pelo SO anfitrião, hipervisor ou fornecedor de cloud. As citações de atestação são verificáveis através de certificados raiz da Intel ou AMD.
