 accuknox/agentz
Plataforma de IA agêntica com confiança zero. Suporta implantações SaaS e OnPrem (isoladas).

Construa, execute e governe agentes de IA. Seguro por design.
Todo agente é executado dentro de um sandbox com negação padrão e nunca
recebe uma credencial.
Toda ação do agente é rastreável.
AgentZ é uma plataforma multi-inquilino para executar agentes de IA. Ela oferece fortes garantias de isolamento, exposição zero de credenciais aos agentes, postura de rede com negação padrão e controle sobre os pacotes de software aos quais seus agentes têm acesso.
Website: a página de destino do AgentZ. DeepWiki: converse com o repositório e contribua rapidamente.
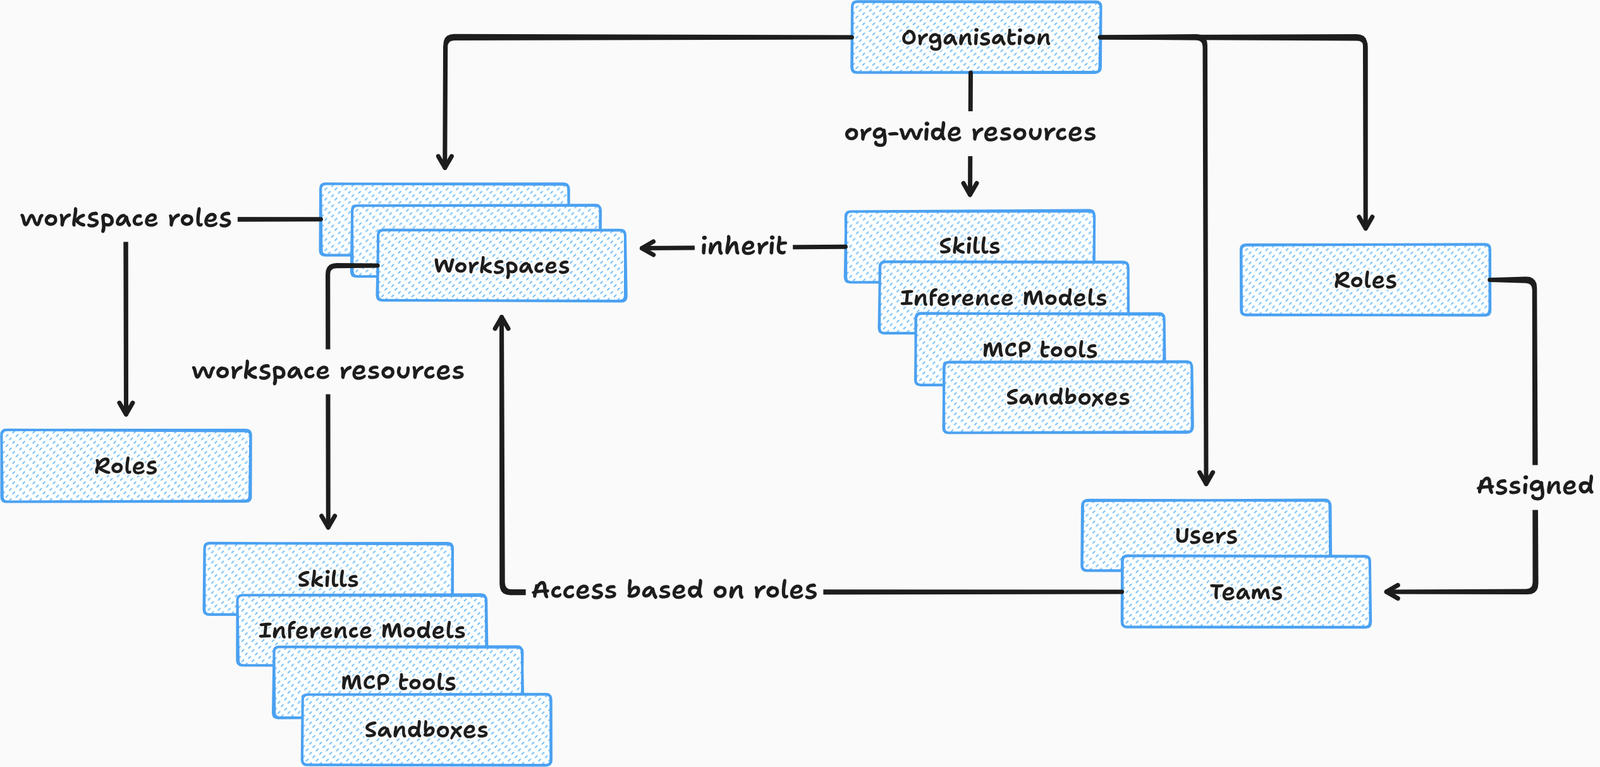
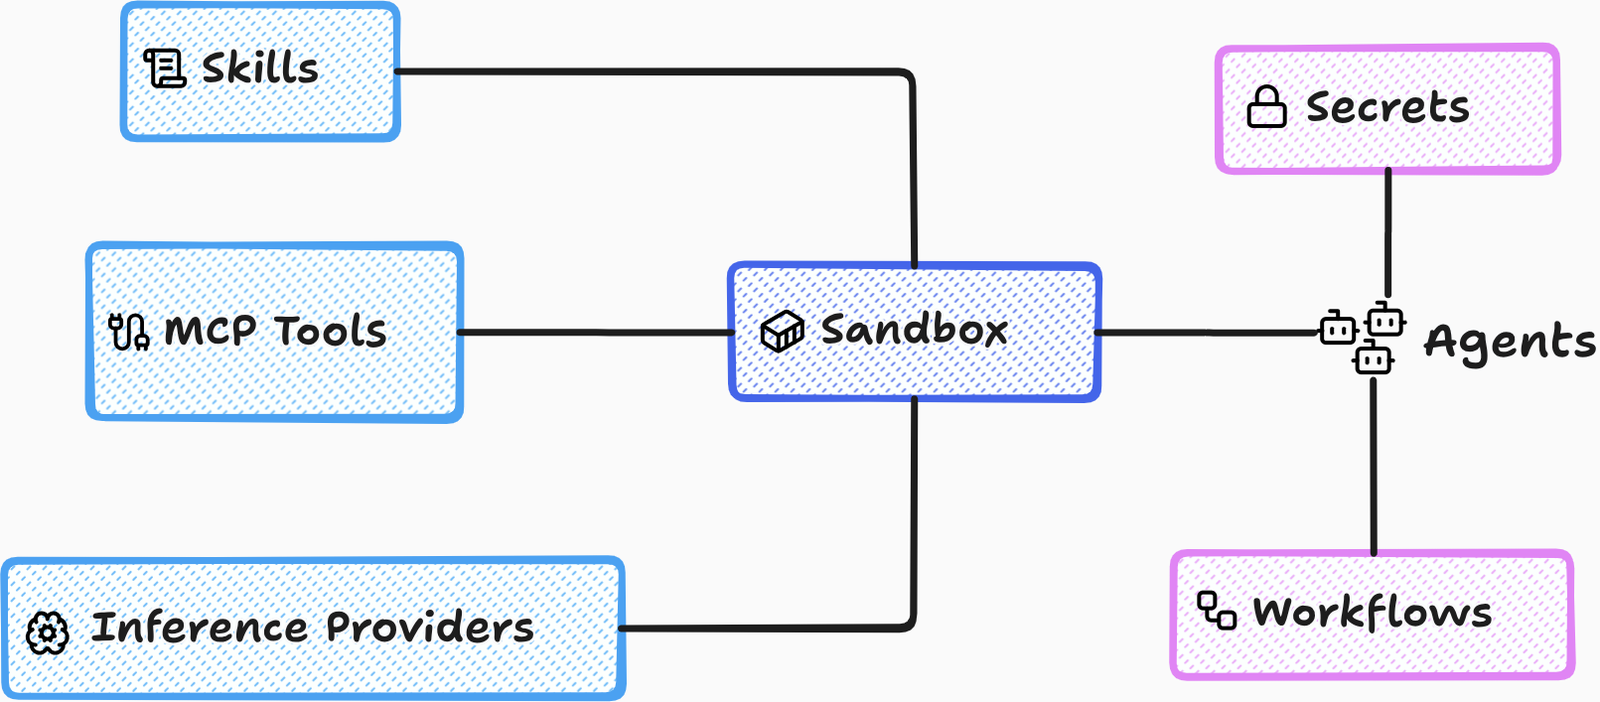
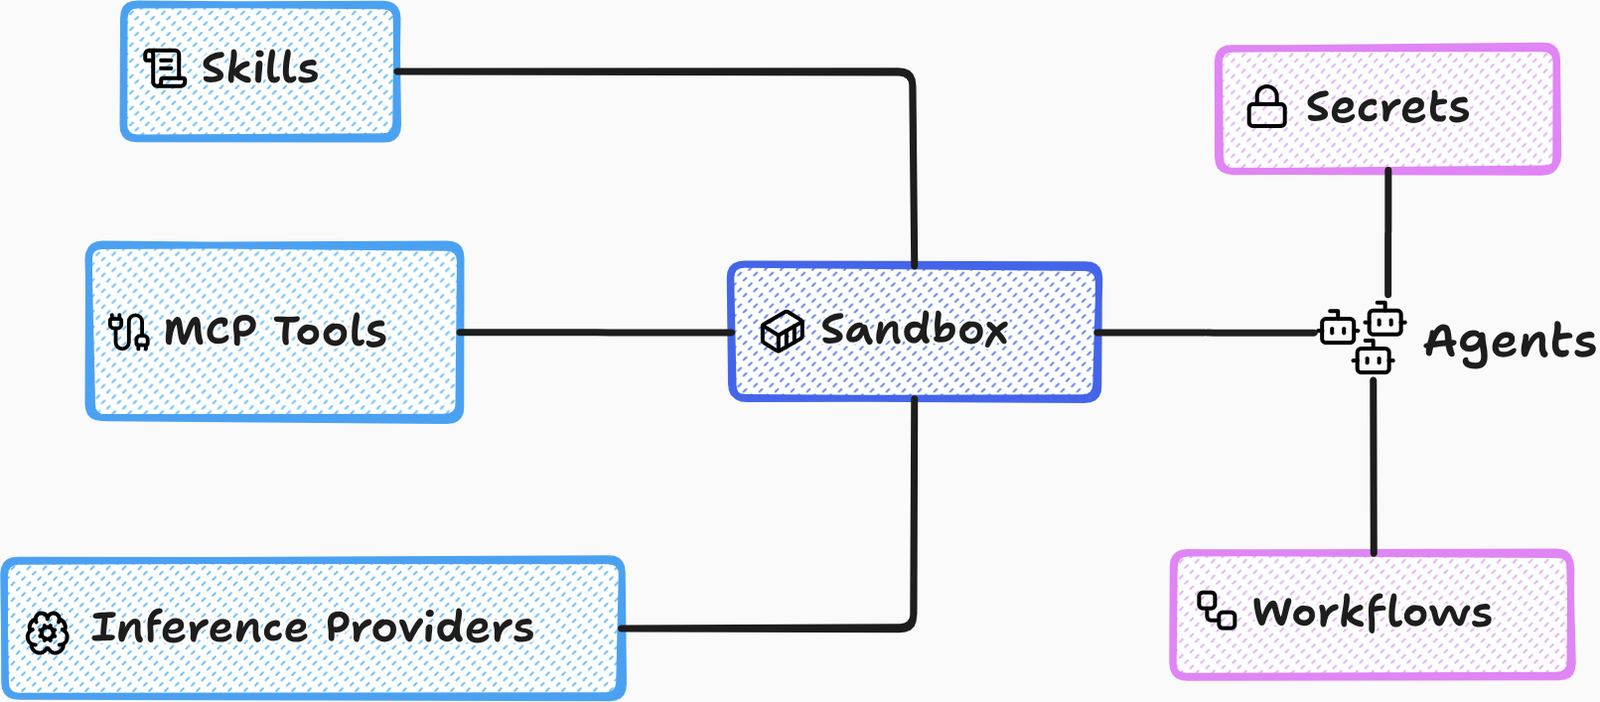
Provedores de Inferência: Oferecemos suporte a uma variedade de provedores (derivados do OpenCode), incluindo Amazon Bedrock, GCP Vertex, Azure AI Foundry, assinatura do OpenAI Codex. Também oferecemos suporte à configuração de endpoints personalizados OpenAI/Anthropic.
Skills: Existem dois tipos de skills - mutáveis e imutáveis. Skills mutáveis são aquelas que podem ser modificadas pelos agentes e, de fato, muitas vezes são produzidas pelos próprios agentes. Skills imutáveis são enviadas pelo usuário e oferecem suporte a versionamento e reversões.
Ferramentas MCP: Semelhante aos provedores de inferência, também fornecemos um catálogo para servidores MCP. Se houver um provedor que não suportamos, você pode adicionar um servidor personalizado.
Sandbox: Um conjunto de configurações reutilizáveis (modelos, skills, ferramentas mcp, pacotes de software e hosts permitidos). Os agentes herdam todas as propriedades de seu sandbox. O sandbox de um agente pode ser trocado / reconfigurado a qualquer momento, fazendo com que suas propriedades também mudem.
Agentes: Um agente é um Pod do Kubernetes que executa um servidor OpenCode com plugins e ferramentas personalizados nos bastidores. O AgentZ usa políticas de rede do Cilium para implementar uma postura de negação padrão. Um pod de agente não pode enviar tráfego para nenhum destino, a menos que uma regra explícita permita.
Os agentes são stateful e devem ser tratados como tal. Seu diretório home é respaldado por um PVC do Kubernetes, ou seja, persiste entre reinicializações.
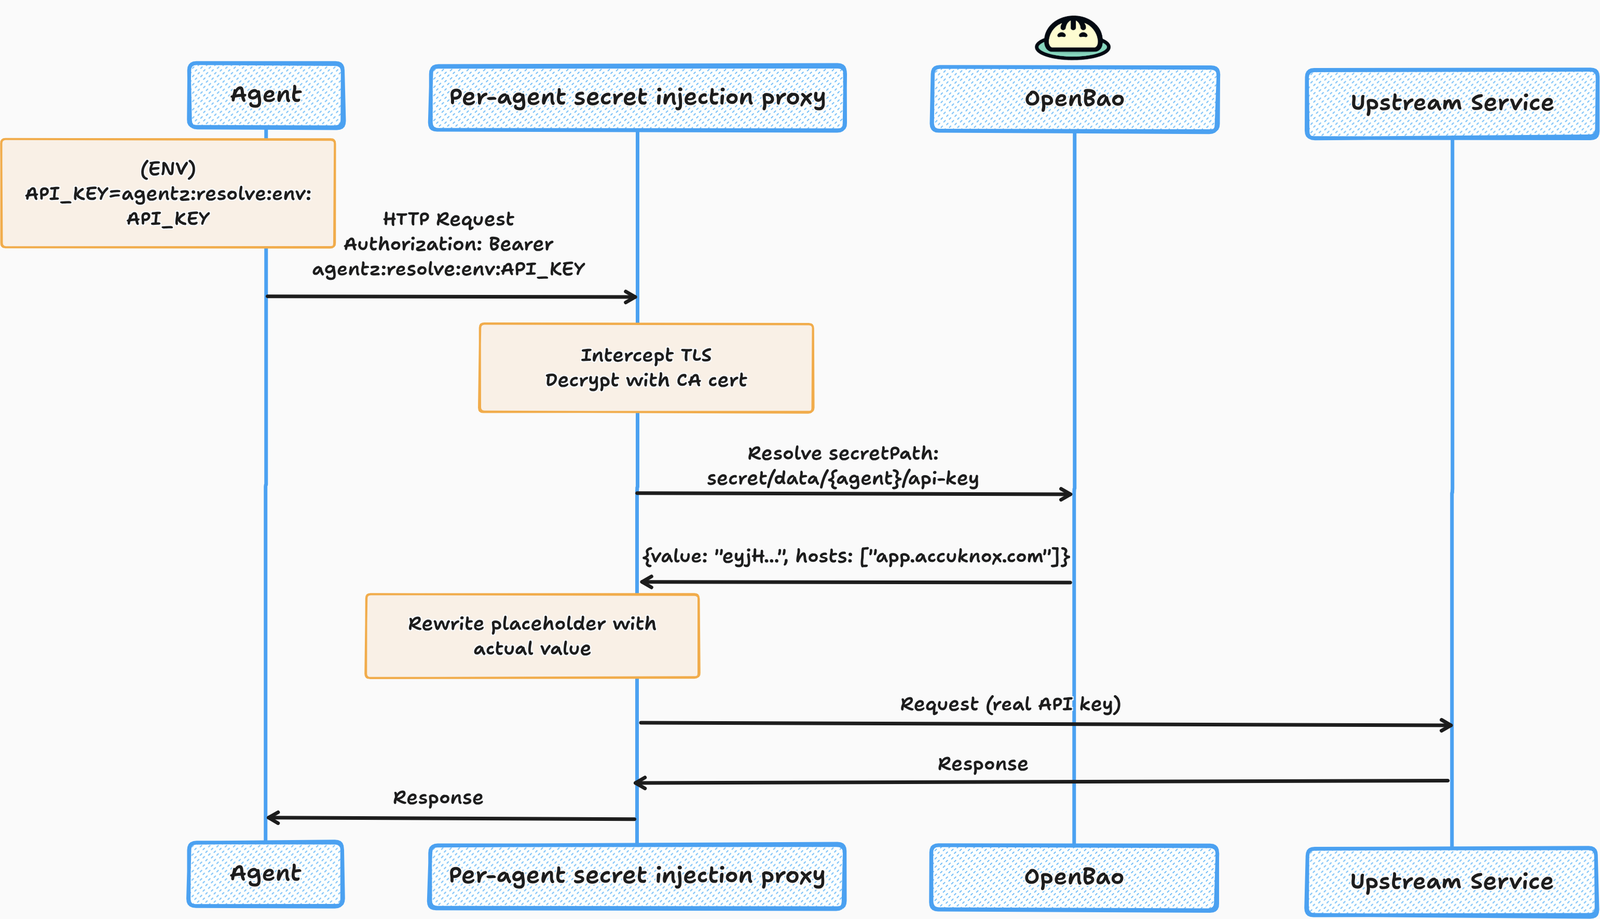
Segredos: O MCP não está isento de problemas. Muitas vezes, usar uma ferramenta de CLI é mais simples e eficaz. Ferramentas de CLI que se conectam a serviços externos, como Gmail e Google Calendar, exigem tokens de autenticação ou chaves de API. É aqui que o proxy de injeção de segredos entra em ação.
Quando você cria um segredo no AgentZ, em vez de injetar a credencial
real, injetamos um placeholder, como agentz:resolve:env:API_KEY.
Quando seus agentes chamam APIs do Gmail, o proxy de injeção substitui o
placeholder pela credencial real. Seus agentes nunca obtêm acesso direto
à credencial.
Além disso, ao criar um segredo, você deve fornecer explicitamente um conjunto de hosts para os quais o segredo é válido. Isso ajuda a prevenir a exfiltração de segredos.
Existem dezenas de agentes de IA por aí. Não queríamos reinventar o nosso próprio. Acreditamos que o meta-harness é o caminho certo a seguir.
A API OpenCode do Gateway é interoperável com o cliente OpenCode TUI. Você pode se conectar ao agente usando:
opencode attach https://agentzharness.ai/api/opencode/{AGENT_NAME}/
Este projeto não teria sido possível sem as muitas excelentes bibliotecas e projetos de código aberto nos quais ele se baseia.
