 accenture/spartacus
Spartacus Kit de Sequestro de DLL/COM

[!CAUTION] Este repositório não é mais mantido, visite https://github.com/sadreck/Spartacus para a versão mais recente.

Se viste o filme Spartacus de 1960, lembrar-te-ás da cena em que os romanos pedem que Spartacus se entregue. No momento em que o verdadeiro Spartacus se levantou, muitos outros também se levantaram e afirmaram ser ele, usando a frase "EU SOU SPARTACUS".
Quando um processo vulnerável a DLL Hijacking pede que uma DLL seja carregada, é como se perguntasse "QUEM É VERSION.DLL?" e diretórios aleatórios começam a afirmar "EU SOU VERSION.DLL" e "NÃO, EU SOU VERSION.DLL". E assim, Spartacus.
DllMain. Esta técnica foi inspirada e implementada a partir do tutorial descrito em https://www.redteam.cafe/red-team/dll-sideloading/dll-sideloading-not-by-dllmain, por Shantanu Khandelwal.[Defesa] Modo de monitorização que tenta identificar aplicações em execução a fazer proxy de chamadas, como em "DLL Hijacking em andamento". Isto serve apenas para detetar frutos mais fáceis e não deve ser considerado fiável.Encontra e descarrega a versão mais recente do Spartacus em Releases. Caso contrário, clona simplesmente este repositório e compila a partir do código fonte.
Abaixo está uma descrição de cada um dos modos que o Spartacus suporta.
Nota: Os argumentos da linha de comandos mudaram significativamente da v1 para a v2.
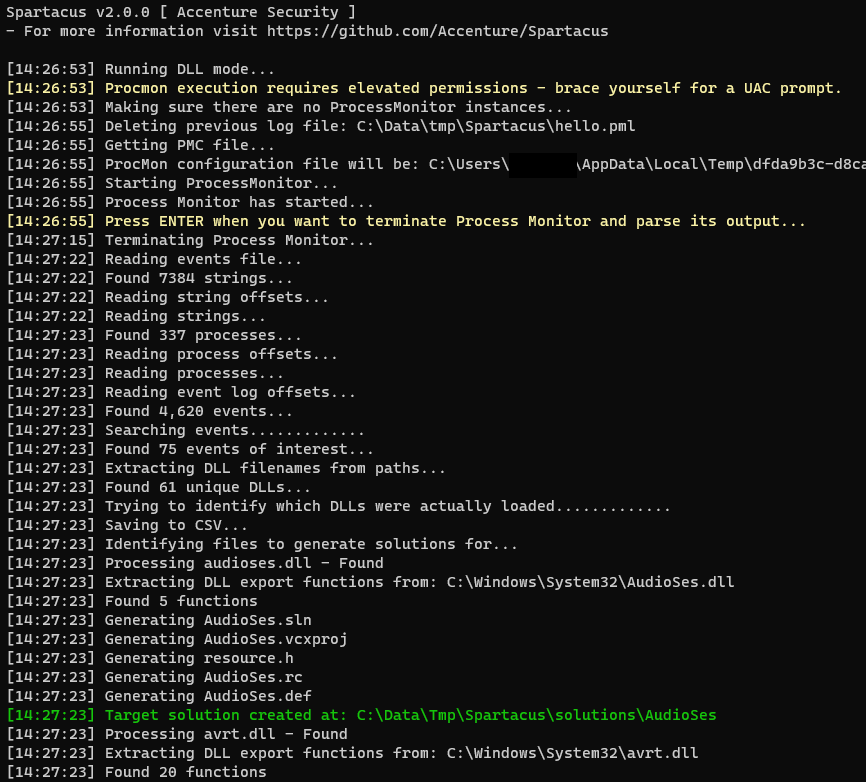
A funcionalidade original do Spartacus era exclusivamente encontrar vulnerabilidades de DLL hijacking. A forma como funciona é:
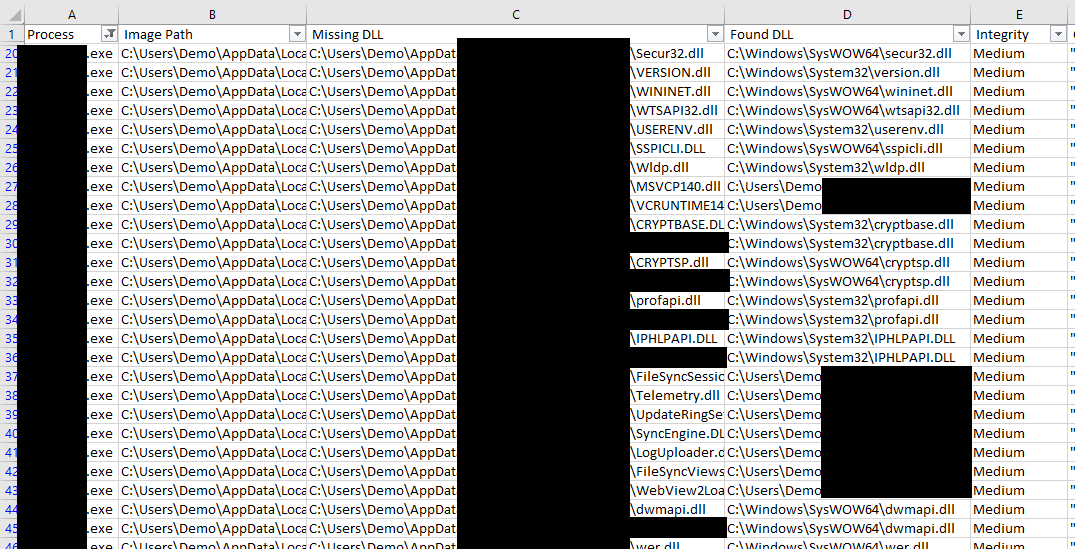
CreateFile..dll.procmon.exe nem procmon64.exe.ENTER.ENTER.NAME_NOT_FOUND e PATH_NOT_FOUND.Recolhe todos os eventos e guarda-os em C:\Data\logs.pml. Todas as DLLs vulneráveis serão guardadas como C:\Data\VulnerableDLLFiles.csv e todas as soluções de DLL proxy em C:\Data\Solutions.
--mode dll --procmon C:\SysInternals\Procmon.exe --pml C:\Data\logs.pml --csv C:\Data\VulnerableDLLFiles.csv --solution C:\Data\Solutions --verbose
Analisa um ficheiro PML existente, guarda a saída em CSV e gera soluções Visual Studio de proxy.
--mode dll --existing --pml C:\MyData\SomeBackup.pml --csv C:\Data\VulnerableDLLFiles.csv --solution C:\Data\Solutions --verbose
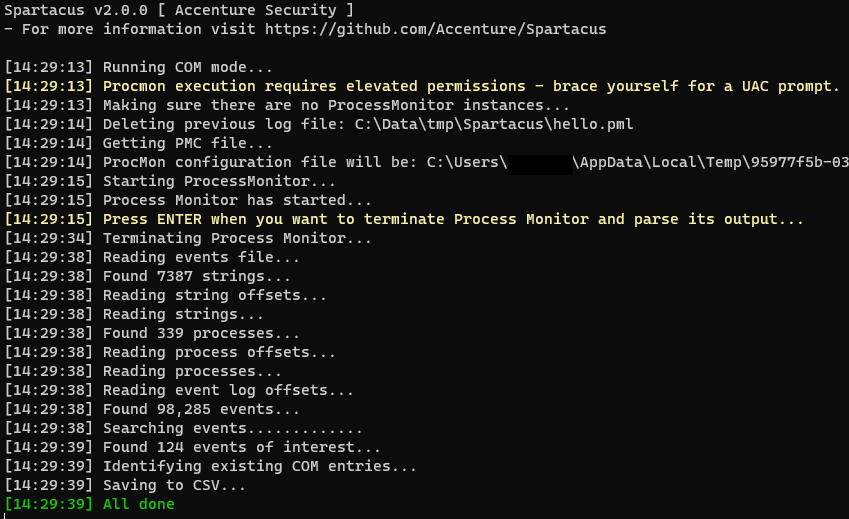
Uma nova funcionalidade do Spartacus é identificar vulnerabilidades de hijacking COM local. A forma como funciona é:
RegOpenKey.procmon.exe nem procmon64.exe.ENTER.ENTER.InprocServer32 e cujo resultado é NAME_NOT_FOUND.HKEY_CURRENT_USER, procura o seu GUID em HKEY_CLASSES_ROOT e inclui os seus detalhes no CSV de exportação (se encontrado).proxy.Para COM hijacking, o Spartacus também suporta a análise do sistema local para entradas COM mal configuradas:
HKEY_CLASSES_ROOT, HKEY_CURRENT_USER e HKEY_LOCAL_MACHINE.InProcServer, InProcServer32, LocalServer ou LocalServer32.Recolhe todos os eventos e guarda-os em C:\Data\logs.pml. Toda a informação vulnerável sobre COM será guardada como C:\Data\VulnerableCOM.csv.
--mode com --procmon C:\SysInternals\Procmon.exe --pml C:\Data\logs.pml --csv C:\Data\VulnerableCOM.csv --verbose
Processa um ficheiro PML existente para identificar entradas COM vulneráveis.
--mode com --existing --pml C:\Data\logs.pml --csv C:\Data\VulnerableCOM.csv --verbose
Enumera o registo do sistema local para identificar bibliotecas e executáveis COM em falta/mal configurados.
