 absholi7ly/cve-2025-6218-winrar-directory-traversal-rce
CVE-2025-6218 é uma vulnerabilidade de travessia de diretório no WinRAR que permite que um atacante coloque arquivos fora do diretório de extração pretendido quando um usuário extrai um especialmente criado

CVE-2025-6218 é uma vulnerabilidade de travessia de diretório no WinRAR que permite a um atacante colocar arquivos fora do diretório de extração pretendido quando um usuário extrai um arquivo .rar especialmente criado. Ao explorar essa falha, um atacante pode depositar arquivos maliciosos em locais sensíveis, potencialmente levando à execução remota de código (RCE) se o arquivo for executado pelo sistema ou pelo usuário.
 ---
WinRAR.exe --version) .Vulnerabilidades de travessia de diretório permitem que atacantes manipulem caminhos de arquivo para gravar arquivos em locais não pretendidos. No contexto do WinRAR, isso significa que um arquivo destinado a ser extraído para C:\Temp poderia, em vez disso, ser colocado em um diretório sensível como a pasta de Inicialização do Windows (C:\Users\<username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup). Se um executável ou script malicioso for colocado em tal local, ele poderia ser executado automaticamente, concedendo ao atacante controle sobre o sistema da vítima.
Um atacante pode:
.bat) na pasta de Inicialização para executar código na inicialização do sistema.C:\Windows\System32 para interromper a funcionalidade do sistema ou escalar privilégios.A vulnerabilidade decorre da falha do WinRAR em validar e sanitizar adequadamente os caminhos de arquivo armazenados em um arquivo .rar. Ao extrair arquivos, o WinRAR confia nos metadados de caminho do arquivo contidos no arquivo sem verificar suficientemente sequências de travessia de caminho como ..\ ou ../../. Isso permite que um atacante crie um arquivo compactado em que o caminho de um arquivo aponte para fora do diretório de extração pretendido.
..\..\..\ Enganam o Processo de Extração..\ em um caminho de arquivo instrui o sistema a subir um nível de diretório. Ao encadear múltiplas sequências ..\ (por exemplo, ..\..\..\..\..), um atacante pode navegar do diretório de extração (por exemplo, C:\Temp\Test) até a raiz da unidade (C:\) e então para qualquer local desejado, como C:\Users\<username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup.C:\Users\<username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup são executados automaticamente quando um usuário faz login. Um arquivo .bat ou .exe malicioso aqui pode executar comandos arbitrários.C:\Windows\System32 pode comprometer a integridade do sistema ou permitir escalonamento de privilégios.Intended Extraction (Safe):
- User extracts archive to: C:\Temp\Test
- Archive contains file: payload.bat
- Expected result: C:\Temp\Test\payload.bat
Actual Extraction (Exploited):
- User extracts archive to: C:\Temp\Test
- Archive contains file with path: ..\..\..\..\..\Users\<username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.bat
- Actual result: C:\Users\<username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.bat
Esta seção fornece instruções passo a passo para reproduzir manualmente a vulnerabilidade CVE-2025-6218 em um ambiente de laboratório seguro e isolado usando uma máquina virtual (VM) sem conectividade de rede. O objetivo é criar um arquivo .rar que coloque um arquivo .bat inofensivo na pasta de Inicialização do Windows, que abre a Calculadora (calc.exe) no login do usuário.
Prepare uma Pasta de Teste:
exploit_test (por exemplo, C:\exploit_test).Crie um Payload Simples:
@echo off
start calc.exe
payload.bat em C:\exploit_test.Crie a Estrutura de Pastas para a Travessia de Caminho:
C:\exploit_test, crie uma estrutura de pastas que espelhe o caminho desejado:
C:\exploit_test\Users\<username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup
<username> pelo nome do usuário alvo na VM (por exemplo, absholi7ly).payload.bat para a pasta Startup:
C:\exploit_test\Users\username\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.bat
Crie o Arquivo RAR Malicioso Usando o WinRAR:
C:\exploit_test.Users (que contém o caminho completo para payload.bat).exploit.rar (por exemplo, C:\exploit_test\exploit.rar).exploit.rar no WinRAR. Você deve ver:
Users\username\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.bat
Transfira o Arquivo para a VM:
exploit.rar para uma pasta compartilhada ou unidade USB acessível pela VM.exploit.rar para a raiz da unidade C:\:
C:\exploit.rar
Extraia o Arquivo na VM:
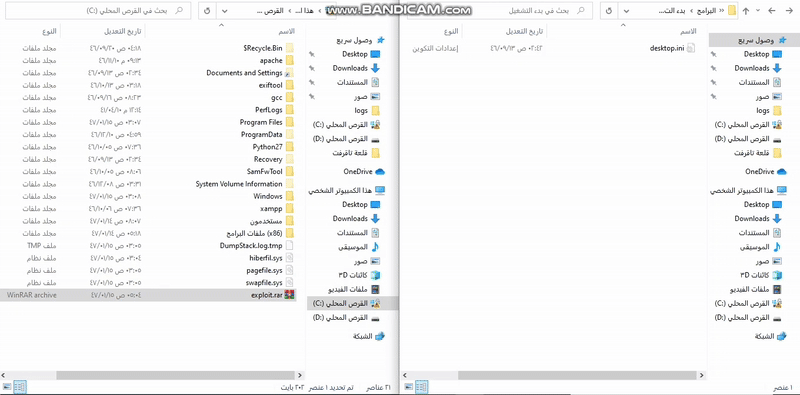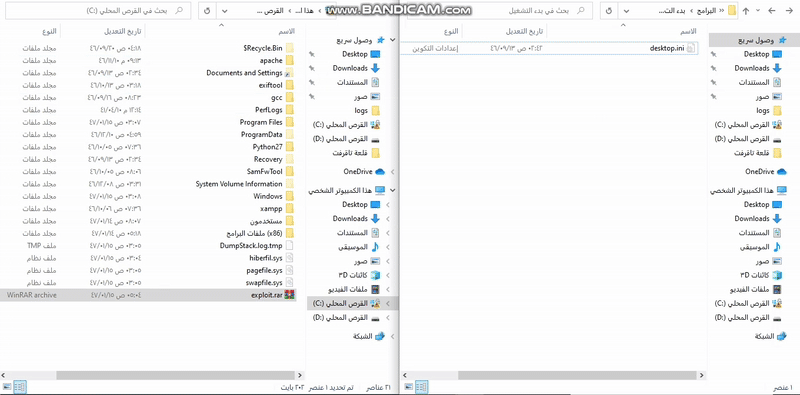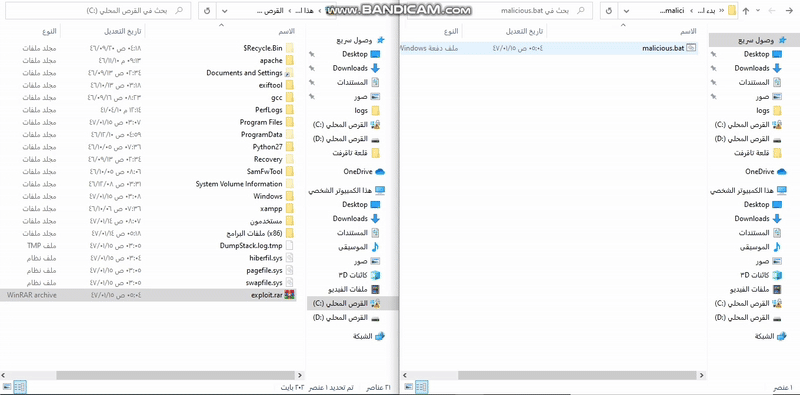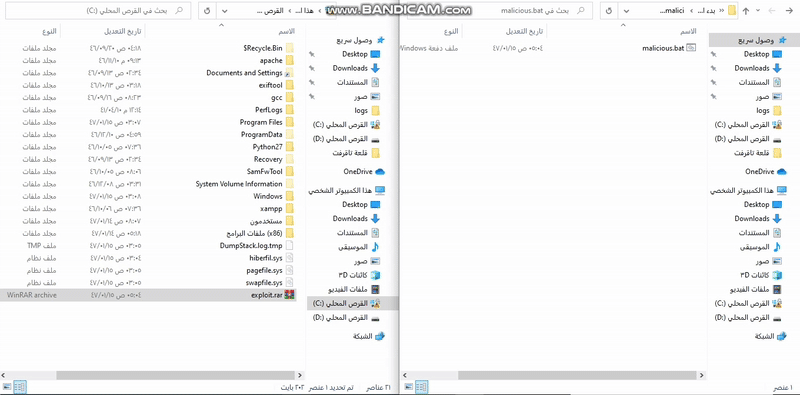
C:\.exploit.rar e selecione Extrair aqui.payload.bat para:
C:\Users\username\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.bat
