
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-26133 — Exploração do CVE-2022-26133 | Kitploit
Ferramentas/GitHubGitHub/abbarhissarh/cve-2022-26133
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoDesenvolvimento de Payloads
GitHubabbarhissarh/cve-2022-26133

CVE-2022-26133

Exploração do CVE-2022-26133

Ver Repositório
3123há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2022-26133

Informação

Descrição

SharedSecretClusterAuthenticator no Atlassian Bitbucket Data Center versões 5.14.0 e posteriores anteriores a 7.6.14, 7.7.0 e posteriores anteriores a 7.17.6, 7.18.0 e posteriores anteriores a 7.18.4, 7.19.0 e posteriores anteriores a 7.19.4, e 7.20.0 permite que um atacante remoto não autenticado execute código arbitrário via desserialização Java.

Estado -> PÚBLICO

Tipo de Problema ->Desserialização de dados não confiáveis

Instalação & Execução

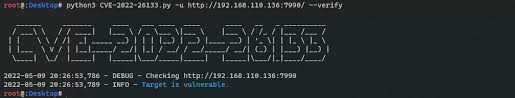
  • git clone https://github.com/0xAbbarhSF/CVE-2022-26133
  • cd CVE-2022-26133
  • chmod +x *
  • pip2 install parse
  • python2 exploit.py

Contato: - 🕊️ Twitter: @0xAbbarhSF

Tweet

Baixar ferramenta