
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
nextjs-CVE-2025-29927 — Um template do Nuclei para detectar a vulnerabilidade de bypass de autenticação CVE-2025-29927 no Next.js. | Kitploit
Ferramentas/GitHubGitHub/6mile/nextjs-cve-2025-29927
Scanners de VulnerabilidadesExploração de Aplicações WebSegurança WebTestes de PenetraçãoAutenticaçãoConfiguração Incorreta
GitHub6mile/nextjs-cve-2025-29927

nextjs-CVE-2025-29927

Um template do Nuclei para detectar a vulnerabilidade de bypass de autenticação CVE-2025-29927 no Next.js.

Ver Repositório
19330há 1 anoAinda não revisado
Compartilhar

nextjs-CVE-2025-29927

Um template do Nuclei para detectar CVE-2025-29927, a vulnerabilidade de bypass de autenticação do Next.js. Se você quiser entender exatamente como essa vulnerabilidade funciona, pode ler o excelente artigo dos pesquisadores originais aqui.

Este template é bastante direto. Ele faz duas coisas: primeiro, identifica se um site está usando Next.js e, em seguida, testa se o alvo está utilizando middleware através da presença de cabeçalhos de resposta específicos. Este template identificará quando essas duas condições existirem por meio de cabeçalhos HTTP. Escrevi este template para ajudar equipes a buscar rapidamente a presença de CVE-2025-29927 em seus aplicativos web; qualquer outro uso deste template é estritamente desencorajado.

Aviso Legal

Este template não encontrará todos os aplicativos vulneráveis ao CVE-2025-29927. Este template não passa x-middleware-subrequest: true para testar se o aplicativo é atacável. Além disso, é importante notar que uma correspondência positiva para ambos não significa que o aplicativo é definitivamente vulnerável. Se o seu aplicativo não usa cabeçalhos de resposta de middleware, ele não será detectado por este template. Por outro lado, como é impossível detectar a versão do Next.js em uso, meu template identificará como vulneráveis aplicativos que já foram corrigidos.

Instalar o Nuclei

Se você nunca usou o Nuclei antes, pode seguir as instruções aqui: https://github.com/projectdiscovery/nuclei

Usando o template nextjs-CVE-2025-29927 do Nuclei

Você provavelmente vai querer adicionar a opção -fr para habilitar "seguir redirecionamentos".

nuclei -u https://example.com -t ./CVE-2025-29927-6mile.yaml -fr
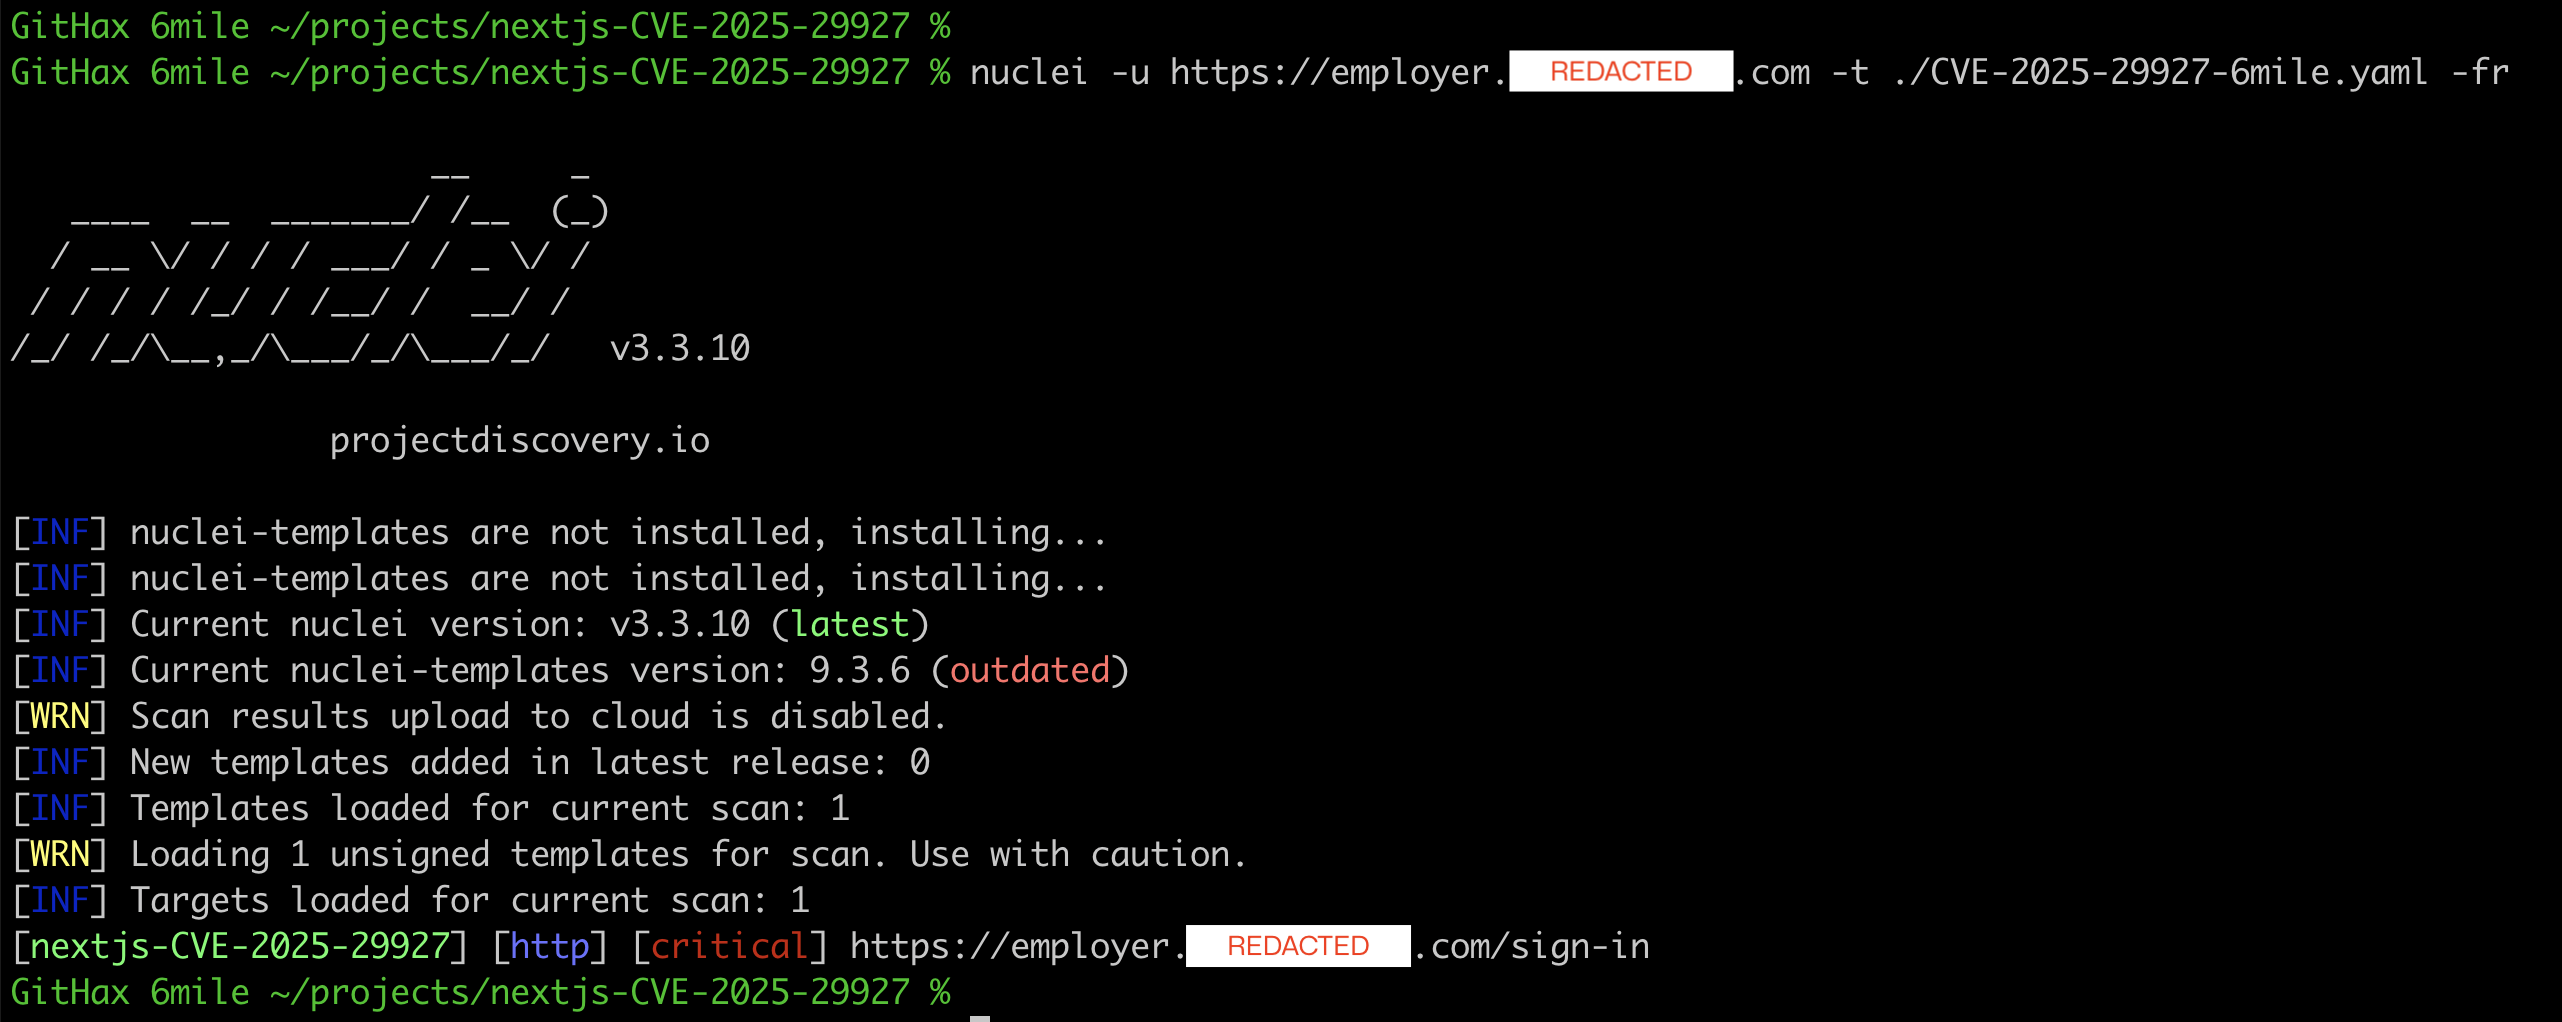
nextjs-CVE-2025-29927-pic

Use o argumento -l no Nuclei para usar uma lista de URLs em um arquivo.

nuclei -l websites.list -t ./CVE-2025-29927-6mile.yaml -fr -silent
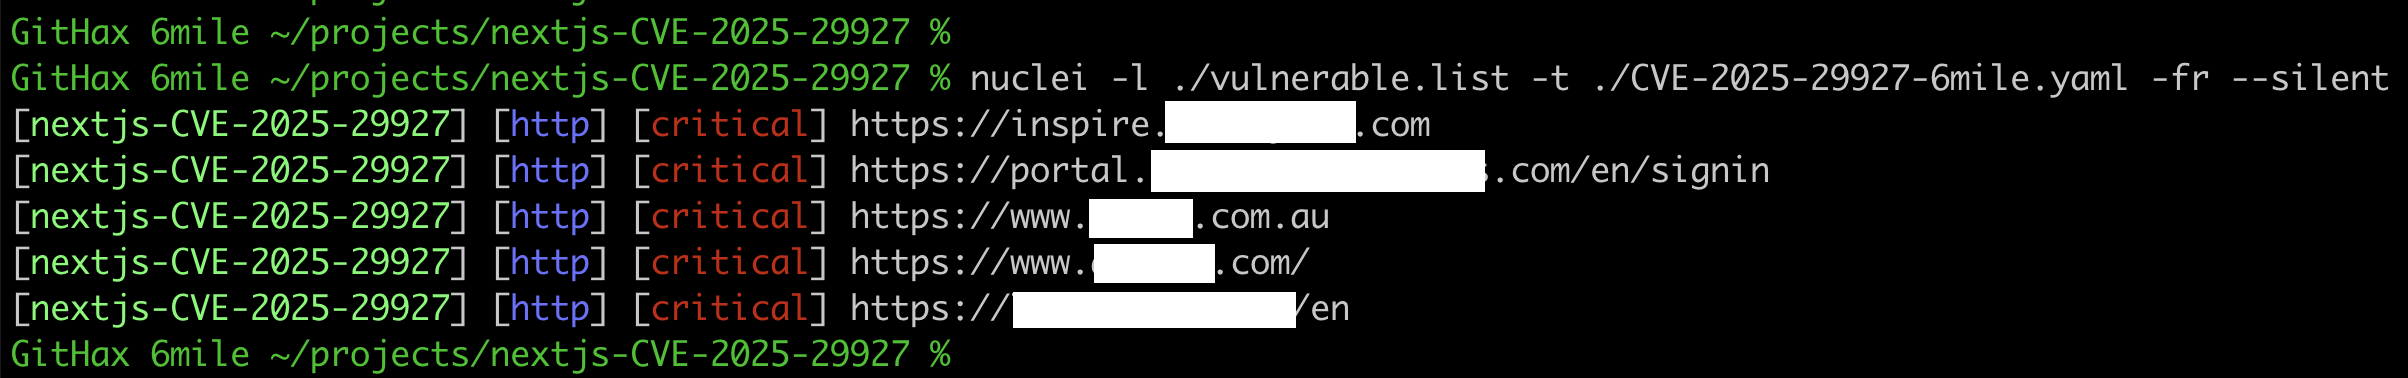
nextjs-CVE-2025-29927-pic2

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






