1n3/attacksurfacemanagement
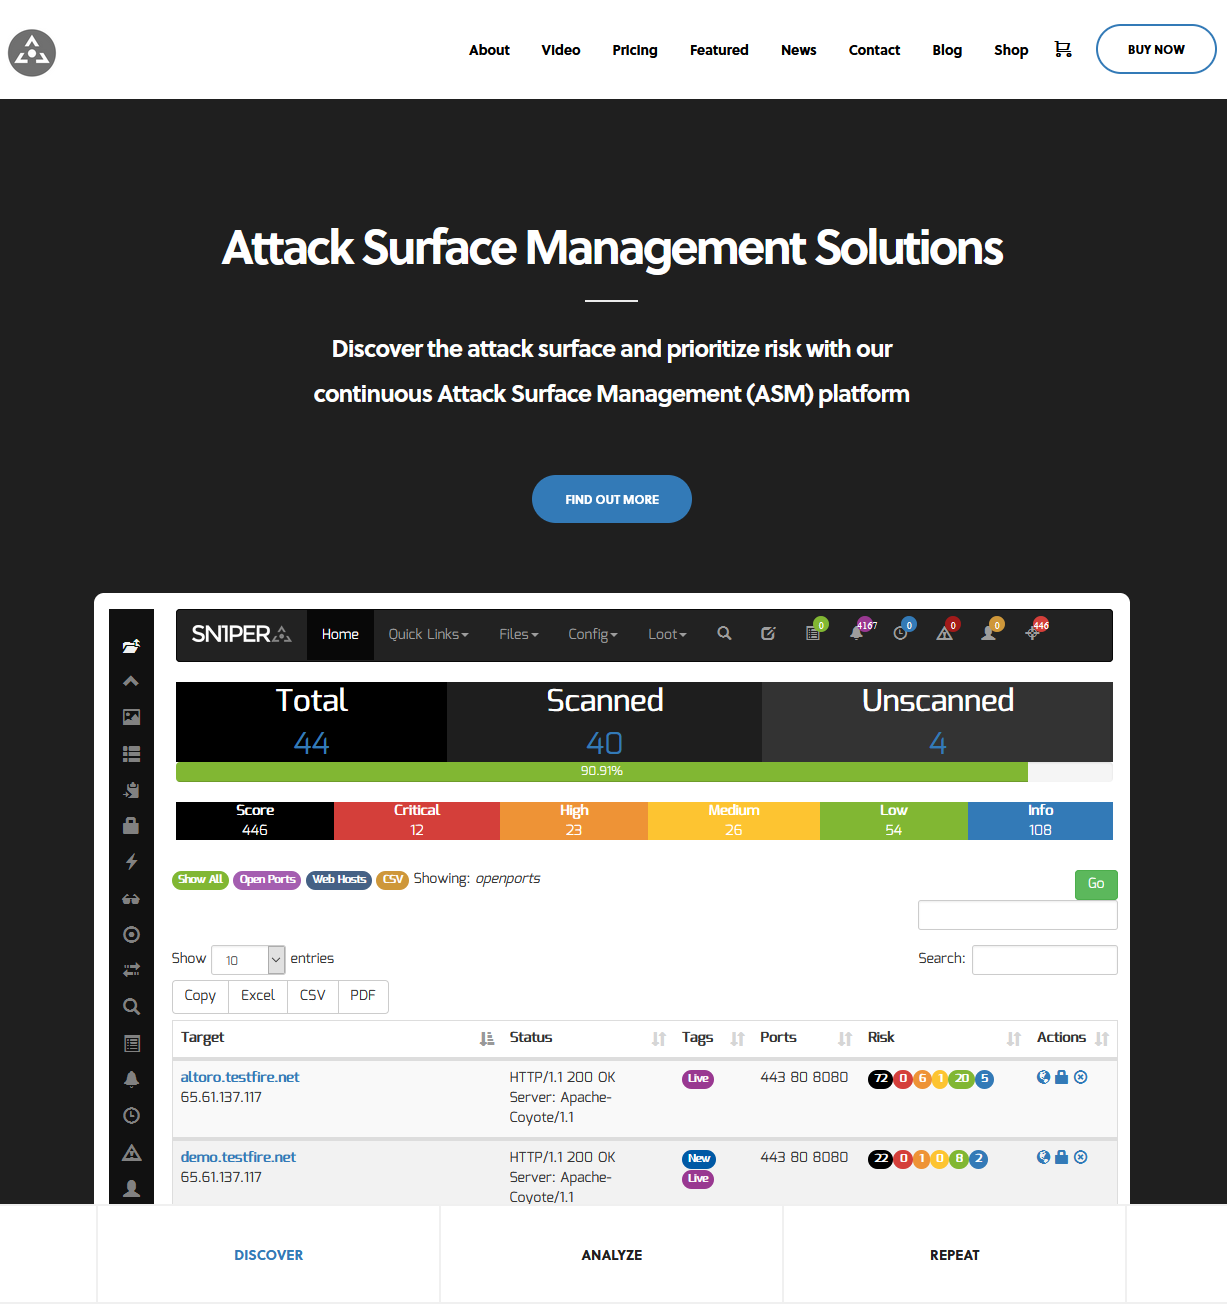
Descubra a superfície de ataque e priorize os riscos com nossa plataforma contínua de Gerenciamento de Superfície de Ataque (ASM) - Sn1per Professional #pentest #redteam #bugbounty



Descubra a superfície de ataque e priorize riscos com nossa plataforma contínua de Gerenciamento de Superfície de Ataque (ASM) - Sn1per Professional. Para mais informações, acesse https://sn1persecurity.com.
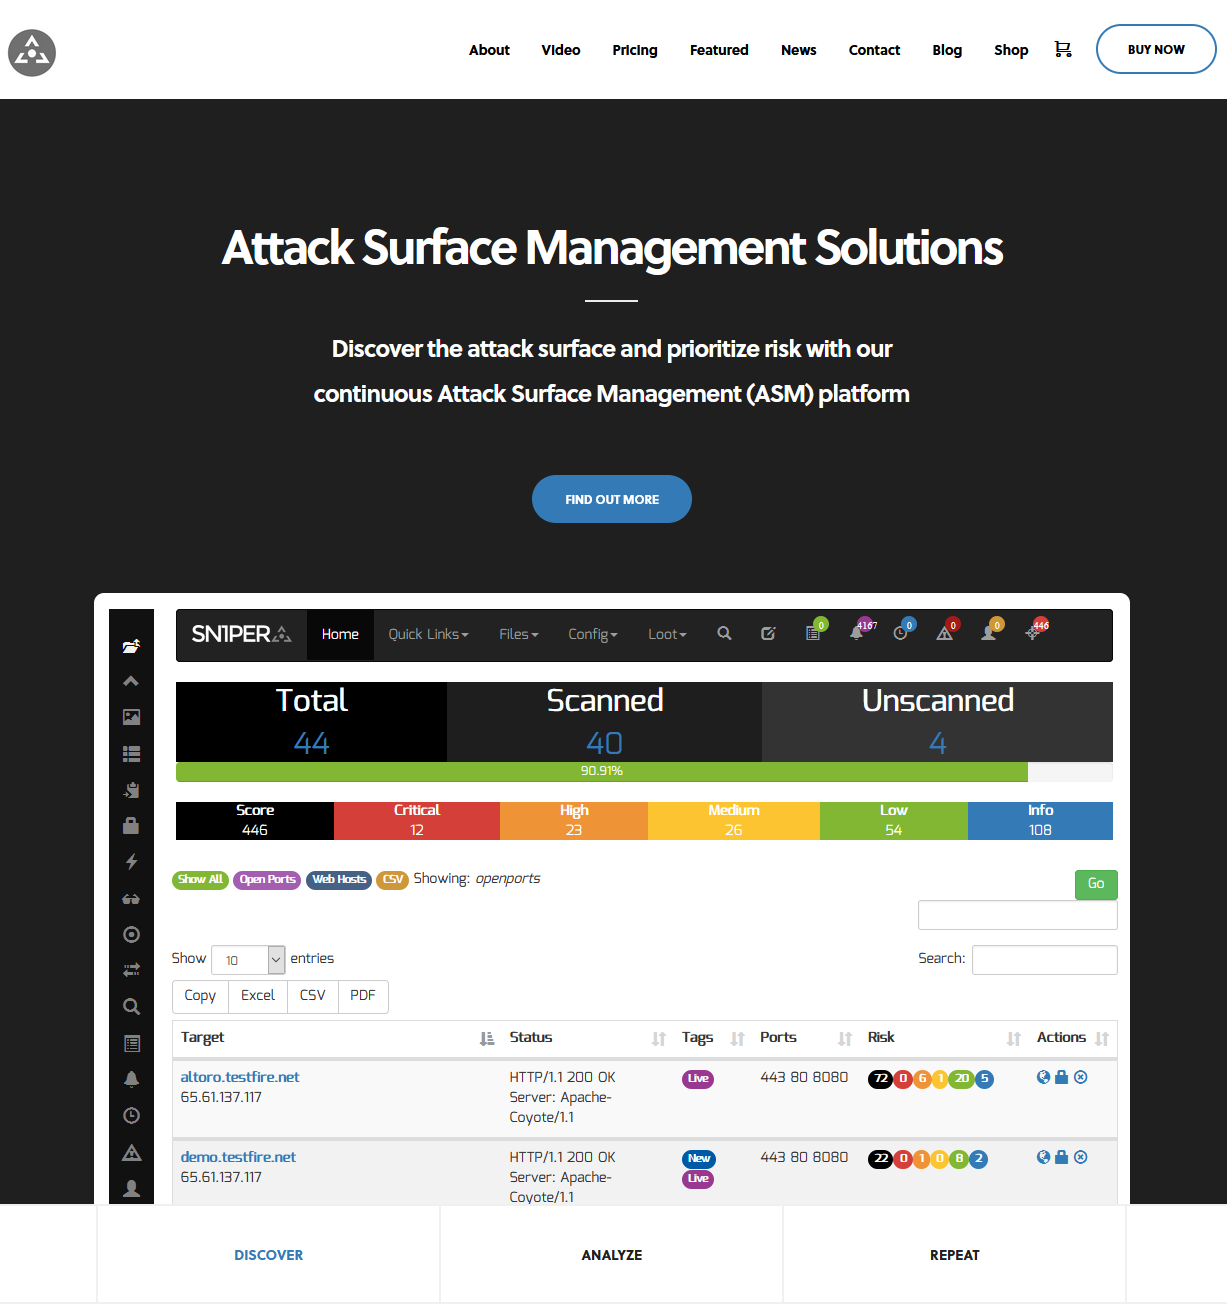
Descubra facilmente a superfície de ataque (IPs, nomes de domínio, portas abertas, cabeçalhos HTTP, etc.).
Automatize a descoberta de vulnerabilidades e exploração ética usando as mais recentes ferramentas de hacking e segurança de código aberto.
Execute reconhecimento visual contra todos os hosts do seu workspace usando o widget de apresentação de slides e miniaturas.
Pesquise, ordene e filtre por DNS, IP, título, status, cabeçalhos do servidor, WAF e portas TCP/UDP abertas de todo o inventário da superfície de ataque.
Fortaleça as capacidades de resposta e detecção da "blue team" contra técnicas automatizadas de teste de penetração.
Armazene e acesse várias notas em um único local para ajudar a gerenciar seus dados e manter tudo organizado.
Varra rapidamente as vulnerabilidades e CVEs mais recentes usando os scanners de vulnerabilidade comerciais e de código aberto mais recentes.
Inicie varreduras de aplicações web via Burpsuite Professional 2.x, Arachni e Nikto.
Exporte toda a lista de hosts da superfície de ataque e relatórios de vulnerabilidades para os formatos CSV, XLS ou PDF para filtrar, ordenar e visualizar todos os dados da superfície de ataque.
Colete documentos online, metadados, endereços de e-mail e informações de contato automaticamente.
Agende varreduras diárias, semanais ou mensais para cobertura contínua de mudanças.
Automatize a descoberta da superfície de ataque e varra facilmente as vulnerabilidades e CVEs mais recentes.
Receba notificações sobre mudanças no status de varreduras e hosts, alterações de URL e domínio e novas vulnerabilidades descobertas.
Liste todos os registros DNS vulneráveis a sequestro e assunção de domínio.
git clone https://github.com/1N3/Sn1per
cd Sn1per
bash install.sh
Em um novo console Docker, execute os seguintes comandos.
Download https://raw.githubusercontent.com/1N3/Sn1per/master/Dockerfile
docker build -t sn1per .
docker run -it sn1per /bin/bash

or

docker pull sn1persecurity/sn1per
docker run -it sn1persecurity/sn1per /bin/bash
[*] NORMAL MODE
sniper -t <TARGET>

[*] NORMAL MODE + OSINT + RECON
sniper -t <TARGET> -o -re

[*] STEALTH MODE + OSINT + RECON
sniper -t <TARGET> -m stealth -o -re

[*] DISCOVER MODE
sniper -t <CIDR> -m discover -w <WORSPACE_ALIAS>

[*] SCAN ONLY SPECIFIC PORT
sniper -t <TARGET> -m port -p <portnum>

[*] FULLPORTONLY SCAN MODE
sniper -t <TARGET> -fp

[*] WEB MODE - PORT 80 + 443 ONLY!
sniper -t <TARGET> -m web

[*] HTTP WEB PORT MODE
sniper -t <TARGET> -m webporthttp -p <port>

[*] HTTPS WEB PORT MODE
sniper -t <TARGET> -m webporthttps -p <port>

[*] HTTP WEBSCAN MODE
sniper -t <TARGET> -m webscan

[*] ENABLE BRUTEFORCE
sniper -t <TARGET> -b

[*] AIRSTRIKE MODE
sniper -f targets.txt -m airstrike

[*] NUKE MODE WITH TARGET LIST, BRUTEFORCE ENABLED, FULLPORTSCAN ENABLED, OSINT ENABLED, RECON ENABLED, WORKSPACE & LOOT ENABLED
sniper -f targets.txt -m nuke -w <WORKSPACE_ALIAS>

[*] MASS PORT SCAN MODE
sniper -f targets.txt -m massportscan

[*] MASS WEB SCAN MODE
sniper -f targets.txt -m massweb

[*] MASS WEBSCAN SCAN MODE
sniper -f targets.txt -m masswebscan

[*] MASS VULN SCAN MODE
sniper -f targets.txt -m massvulnscan

[*] PORT SCAN MODE
sniper -t <TARGET> -m port -p <PORT_NUM>

[*] LIST WORKSPACES
sniper --list

[*] DELETE WORKSPACE
sniper -w <WORKSPACE_ALIAS> -d

[*] DELETE HOST FROM WORKSPACE
sniper -w <WORKSPACE_ALIAS> -t <TARGET> -dh

[*] GET SNIPER SCAN STATUS
sniper --status

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimport

[*] LOOT REIMPORTALL FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimportall

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reload

[*] LOOT EXPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --export

[*] SCHEDULED SCANS
sniper -w <WORKSPACE_ALIAS> -s daily|weekly|monthly

[*] USE A CUSTOM CONFIG
sniper -c /path/to/sniper.conf -t <TARGET> -w <WORKSPACE_ALIAS>

[*] UPDATE SNIPER
sniper -u|--update