
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-0300 — Aviso e análise técnica da CVE-2026-0300, um buffer overflow crítico não autenticado que permite RCE nos portais User-ID do Palo Alto PAN-OS, com versões afetadas, mitigações e orientações de deteção. | Kitploit
Ferramentas/GitHubGitHub/0xredash/cve-2026-0300
Análise de VulnerabilidadesExploraçãoSegurança de RedeInteligência de AmeaçasPapers e PesquisaResposta a Incidentes
GitHub0xredash/cve-2026-0300

CVE-2026-0300

Aviso e análise técnica da CVE-2026-0300, um buffer overflow crítico não autenticado que permite RCE nos portais User-ID do Palo Alto PAN-OS, com versões afetadas, mitigações e orientações de deteção.

Ver Repositório
1116há 5 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

🚨 CVE-2026-0300 - Execução Remota de Código Crítica e Não Autenticada no PAN-OS da Palo Alto Networks

paloalto

Estouro de Buffer no Portal de Autenticação User-ID™ (Captive Portal) — Explorado Ativamente em Ambiente Real
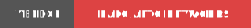
Palo Alto Networks Severity Exploit


📋 Visão Geral

Uma vulnerabilidade crítica de estouro de buffer (CWE-787) no Portal de Autenticação User-ID do PAN-OS permite que atacantes não autenticados alcancem execução remota de código com privilégios de root ao enviar pacotes especialmente criados.

ID CVE: CVE-2026-0300
Pontuação CVSS 4.0: 9.3 (Crítica)
Urgência: MÁXIMA


🛠️ Produtos Afetados

  • Firewalls da série PA
  • Firewalls da série VM

Versões do PAN-OS Afetadas

Ramificação do PAN-OSVersões AfetadasCorrigido Em (ETA)
12.1< 12.1.4-h5, < 12.1.712.1.4-h5 (13 de maio)
11.2Todas abaixo de hotfixes específicosMúltiplas (13–28 de maio)
11.1Todas abaixo de hotfixes específicosMúltiplas (13–28 de maio)
10.2Todas abaixo de hotfixes específicosMúltiplas (13–28 de maio)

Não afetados: Cloud NGFW, Prisma Access, Panorama (na maioria das configurações)


🔍 Detalhes da Vulnerabilidade

  • Tipo: Estouro de Buffer (Gravação Fora dos Limites)
  • Componente: Portal de Autenticação User-ID™ (Captive Portal)
  • Vetor de Ataque: Rede (Não Autenticado)
  • Privilégios Necessários: Nenhum
  • Interação do Usuário: Nenhuma
  • Impacto: Execução de código arbitrário em nível de root

Condição de Exploração: O Portal de Autenticação User-ID deve estar habilitado e acessível a partir de redes não confiáveis (por exemplo, exposto à internet).
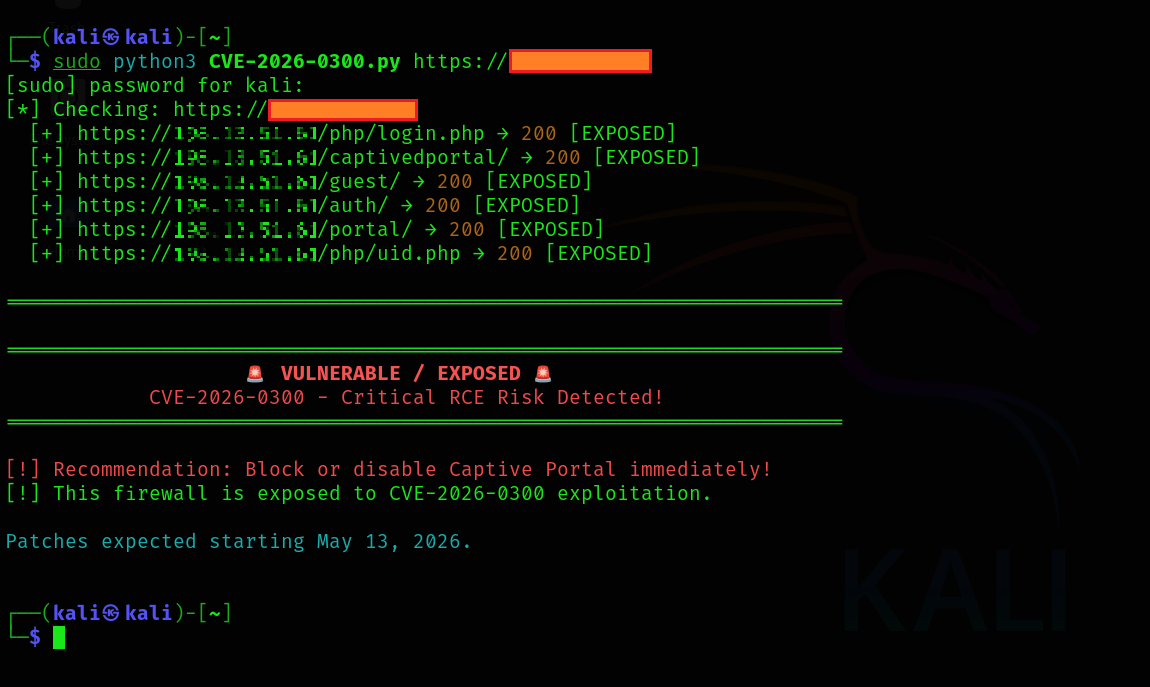
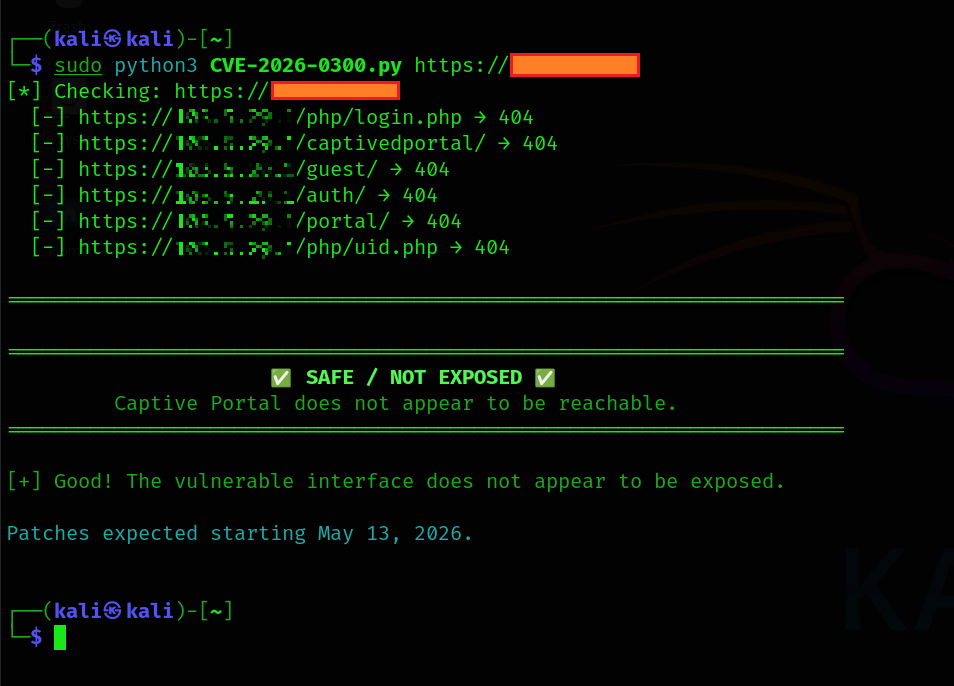
📸 Demonstração

CVE-2026-0300 0 CVE-2026-0300 1

⚠️ Status de Exploração

Explorado ativamente em ambiente real (a partir de 6 de maio de 2026).

Foram observados ataques limitados no mundo real direcionados a portais User-ID expostos.


🛡️ Mitigação e Soluções Alternativas (Ação Imediata Necessária)

1. Soluções Alternativas Recomendadas (Até que as correções estejam disponíveis)

  • Restrinja o acesso ao Portal de Autenticação User-ID apenas a endereços IP confiáveis.
  • Desative o Captive Portal / portal User-ID se não for necessário.
  • Bloqueie o acesso ao portal em interfaces não confiáveis (por exemplo, por meio de políticas de segurança).

2. Aplique as Correções Oficiais

As correções começam a ser distribuídas a partir de 13 de maio de 2026.


📌 Referências

  • Aviso Oficial: Palo Alto Networks - CVE-2026-0300
  • The Hacker News: Falha no PAN-OS sob exploração ativa
  • SecurityWeek: Zero-Day da Palo Alto explorado

🛠️ Dicas de Detecção e Caça a Ameaças

  • Procure por tráfego incomum para /php/login.php ou endpoints do Captive Portal.
  • Monitore processos inesperados ou reinicializações em firewalls.
  • Habilite a prevenção de ameaças do PAN-OS e políticas estritas baseadas em zonas.

Mantenha-se Seguro — Revise sua exposição ao firewall hoje.


Última Atualização: 6 de maio de 2026

Baixar ferramenta