
 0xreadingsteiner/cisco-security-research
Pesquisa de segurança independente em produtos Cisco — CUCM, Expressway, FTD, ISE

Pesquisador: 0xReadingSteiner Contato: [email protected] Fornecedor: Cisco Systems, Inc. Fornecedor Notificado: 2026-08-04 (Cisco PSIRT, ZDI, SSD) Resposta do Fornecedor: Nenhuma
Pesquisa de segurança independente em produtos Cisco disponíveis comercialmente identificou vulnerabilidades críticas em múltiplas linhas de produtos — incluindo os sistemas nos quais as empresas confiam para comunicações de voz, colaboração e segurança de rede.
Diversas tentativas de coordenação foram feitas antes da publicação:
A recusa da Cisco em se engajar deixa os defensores corporativos cegos. Estes advisories existem para que organizações que executam infraestrutura Cisco possam avaliar seu próprio risco e tomar medidas de proteção.
| Produto | Função | Status |
|---|---|---|
| Cisco Unified Communications Manager (CUCM) 15.x | Processamento de chamadas de voz empresarial | Ativo — 55+ vulnerabilidades identificadas |
| Cisco Expressway | Edge de colaboração / gateway VPN | Ativo |
| Cisco Firepower Threat Defense (FTD) | Firewall de próxima geração / IPS | Em breve |
Cada advisory combina múltiplas vulnerabilidades em uma narrativa de ataque completa.
| # | Nome | Componentes | Resumo | CVSSv3.1 | Data |
|---|---|---|---|---|---|
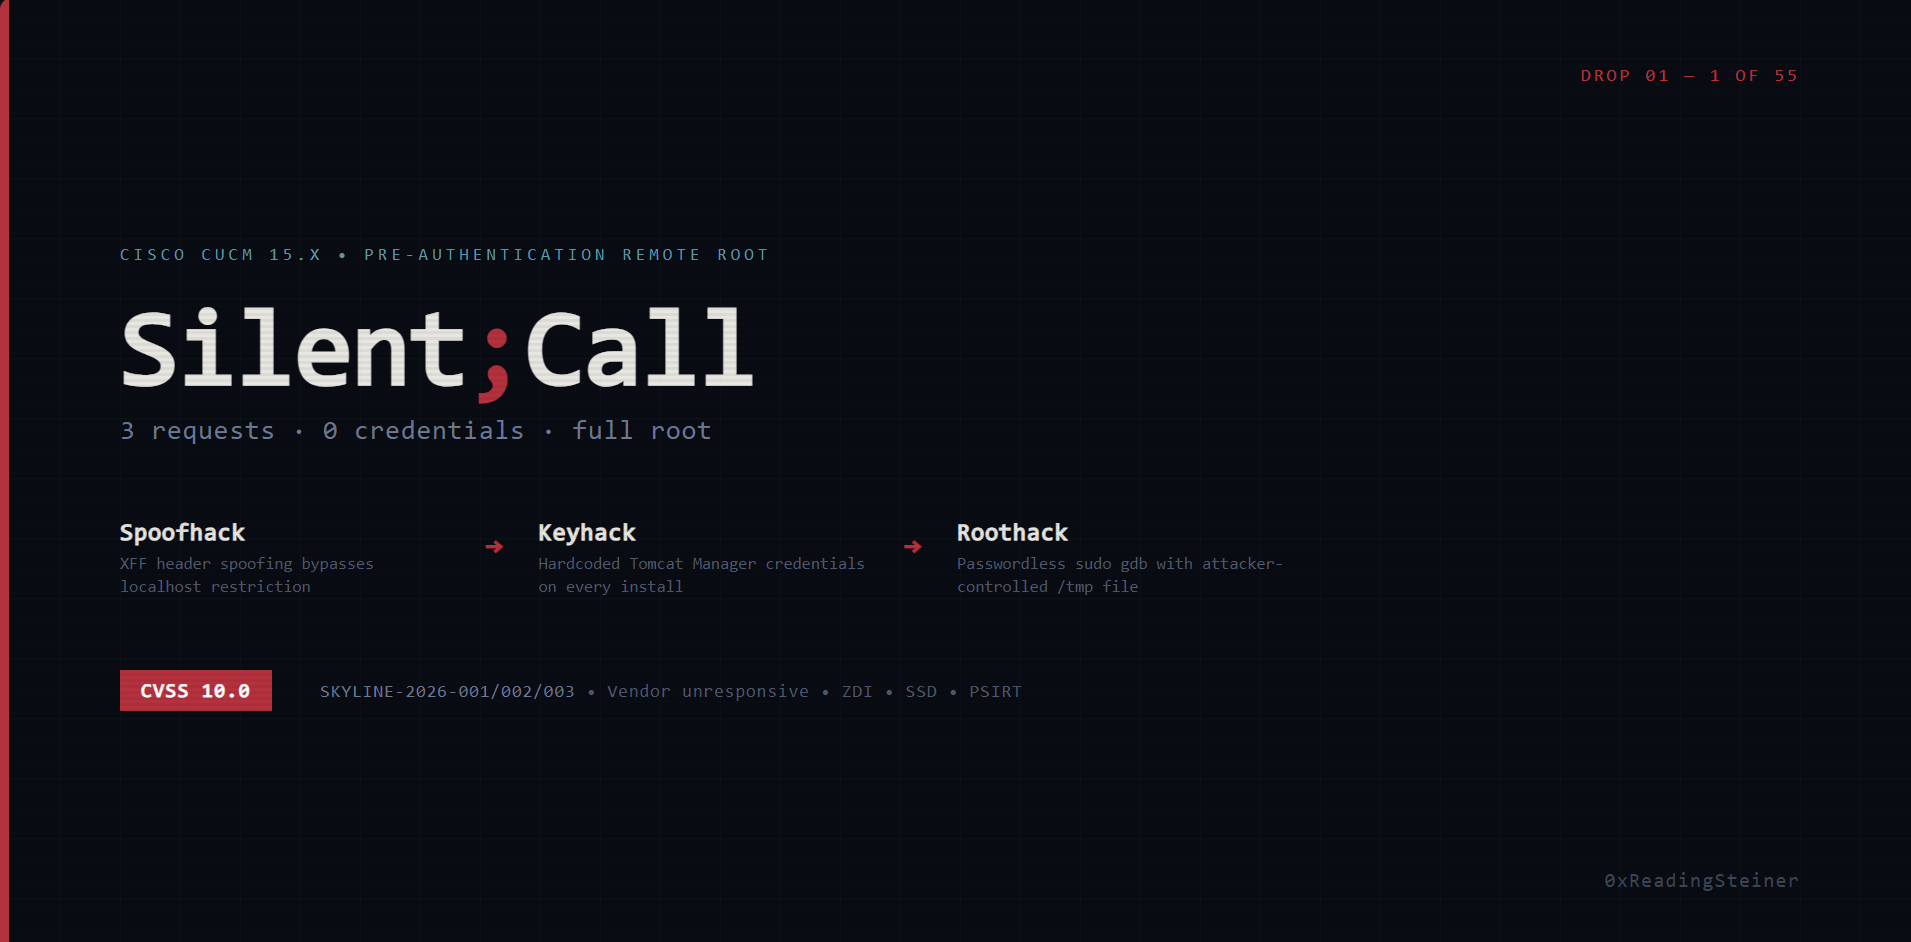
| 01 | Silent;Call | Spoofhack → Keyhack → Roothack | Root remoto sem autenticação — 3 requisições HTTP, zero credenciais | 10.0 | 2026-08-04 |
Kill chains adicionais serão publicadas semanalmente.
Cada kill chain é composta por vulnerabilidades individuais, documentadas separadamente para rastreamento de CVEs.
| ID | Nome | Título | CWE | Usada Em |
|---|---|---|---|---|
| SKYLINE-2026-001 | Spoofhack | Confiança no Cabeçalho X-Forwarded-For Sem Restrição | CWE-644 | Silent;Call |
| SKYLINE-2026-002 | Keyhack | Credenciais Hardcoded do Tomcat Manager | CWE-798 | Silent;Call |
| SKYLINE-2026-003 | Roothack | Múltiplos Caminhos Irrestritos de Escalada de Privilégios via Sudo | CWE-269 | Silent;Call |
Consulte TIMELINE.md para o histórico completo de coordenação com o fornecedor.
Esta pesquisa foi conduzida de forma independente em software disponível comercialmente, em um ambiente de laboratório privado. Nenhum código-fonte proprietário, ferramenta interna ou informação confidencial foi utilizado. Todas as descobertas foram reportadas ao fornecedor antes da publicação.
O pesquisador está disponível para coordenação com a Cisco PSIRT, CERT/CC, CISA ou qualquer organização afetada.
O texto dos advisories é disponibilizado sob CC BY 4.0. Os scripts de PoC são fornecidos apenas para fins defensivos e educacionais.
