
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2012-1823 — Injeção de Argumentos CGI em PHP | Kitploit
Ferramentas/GitHubGitHub/0xl0k1/cve-2012-1823
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebTestes de Penetração
GitHub0xl0k1/cve-2012-1823

CVE-2012-1823

Injeção de Argumentos CGI em PHP

Ver Repositório
126há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Injeção de Argumento PHP CGI (CVE-2012-1823)

PHP CVE

Descrição

sapi/cgi/cgi_main.c no PHP anterior a 5.3.12 e versões 5.4.x anteriores a 5.4.2, quando configurado como script CGI (também conhecido como php-cgi), não lida corretamente com strings de consulta que não possuem o caractere = (sinal de igual), o que permite que atacantes remotos executem código arbitrário > ao colocar opções de linha de comando na string de consulta, relacionado à falta de ignorar um certo php_getopt para o caso 'd'.

Uso

./php_cgi.sh http://<RHOST> <COMMAND>

Exemplo

./php_cgi.sh http://10.128.20.2 "whoami"
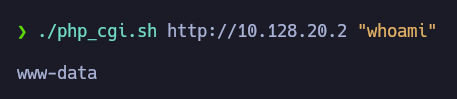
Prova de conceito

Baixar ferramenta