 0xinfection/xsrfprobe
O Prime Kit de Ferramentas de Auditoria e Exploração de Falsificação de Solicitação entre Sites (CSRF).

<h1 align="center">
<br>
<a href="https://github.com/0xinfection/xsrfprobe"><img src="https://github.com/user-attachments/assets/c8e9ee87-f60b-4ab3-b3ae-4a79808adc11" alt="xsrfprobe-logo" width="25%" /></a>
<br>
<br>
XSRFProbe
</h1>
<h4 align="center">O Principal Kit de Auditoria e Exploração de Cross Site Request Forgery.</h4>
<p align="center">
<a href="https://docs.python.org/3/download.html">
<img src="https://img.shields.io/badge/Python-3.11+-green.svg">
</a>
<a href="https://github.com/0xinfection/XSRFProbe/releases">
<img src="https://img.shields.io/badge/Version-v3.0.0%20(est%C3%A1vel)-blue.svg">
</a>
<a href="https://github.com/0xinfection/XSRFProbe/blob/master/LICENSE">
<img src="https://img.shields.io/badge/License-GPLv3-orange.svg">
</a>
</p>
## Sobre
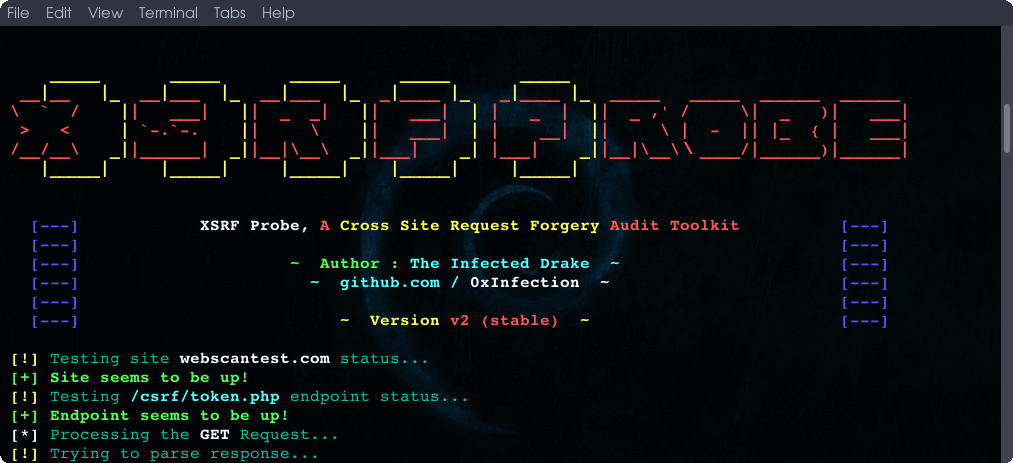
__XSRFProbe__ é um avançado Kit de Auditoria e Exploração de [Cross Site Request Forgery](https://www.owasp.org/index.php/Cross-Site_Request_Forgery_(CSRF)) (CSRF/XSRF). Equipado com um poderoso motor de rastreamento e inúmeras verificações sistemáticas, é capaz de detectar a maioria dos casos de vulnerabilidades CSRF, seus bypasses relacionados e gerar provas de conceito exploráveis para cada vulnerabilidade encontrada. Para mais informações sobre como o XSRFProbe funciona, veja [Funcionamento Interno do XSRFProbe](https://github.com/0xInfection/XSRFProbe/wiki#xsrfprobe-internals) na [wiki](https://github.com/0xInfection/XSRFProbe/wiki/).
<img src="https://github.com/user-attachments/assets/11a4d30a-bcf1-4d4e-9ec4-5a4e440f8842" alt="banner-image">
<br><br>
<p align="center">
<a href="https://github.com/0xinfection/xsrfprobe/wiki">Wiki do XSRFProbe</a> •
<a href="https://github.com/0xinfection/xsrfprobe/wiki/Getting-Started">Primeiros Passos</a> •
<a href="https://github.com/0xinfection/xsrfprobe/wiki/General-Usage">Uso Geral</a> •
<a href="https://github.com/0xinfection/xsrfprobe/wiki/Advanced-Usage">Uso Avançado</a> •
<a href="https://github.com/0xinfection/xsrfprobe/wiki/XSRFProbe-Internals">Funcionamento Interno do XSRFProbe</a> •
<a href="https://github.com/0xinfection/xsrfprobe#gallery">Galeria</a>
</p>
## Algumas Funcionalidades
- [x] Executa uma bateria completa de [verificações sistemáticas](https://github.com/0xInfection/XSRFProbe/wiki/XSRFProbe-Internals#types-of-checks) — apoiadas por um motor de diff/benchmark de respostas — antes de declarar um endpoint vulnerável.
- [x] Detecta e manipula ativamente muitas implementações de token Anti-CSRF: troca de método de requisição, remoção de token, valores vazios/duplicados, tokens não vinculados à sessão, cookies de duplo envio e tokens de cabeçalho personalizado.
- [x] Testa a validação de Referer e Origin com bypasses do mundo real (remoção de cabeçalho, truques de regex/subdomínio, `Origin: null`), bem como bypasses de método-override e Content-Type.
- [x] Analisa proteções de cookie SameSite, com enumeração opcional de subdomínios (via crt.sh) para testes de bypass em domínios irmãos.
- [x] Funciona com um poderoso rastreador com rastreamento determinístico e limitado (configurável via `--max-urls`, `--max-depth` e `--crawl-timeout`).
- [x] Integração opcional com Firefox headless (Selenium) para testes dependentes de navegador e validação automática de PoCs gerados.
- [x] [Detecção](https://github.com/0xInfection/XSRFProbe/wiki/XSRFProbe-Internals#token-randomness-calculation) e [Análise](https://github.com/0xInfection/XSRFProbe/wiki/XSRFProbe-Internals#post-scan-token-analysis) precisa da Força do Token usando verificações de entropia e codificação.
- [x] Pode gerar provas de conceito CSRF tanto normais quanto maliciosamente exploráveis.
- [x] Suporte nativo para valores de cookie personalizados, cabeçalhos genéricos e um relatório JSON — cada descoberta traz uma classificação de gravidade e uma pré-condição de explorabilidade.
- [x] O usuário tem [controle total](https://github.com/0xInfection/XSRFProbe/wiki/Advanced-Usage#xsrfprobe-configuration-variables) sobre tudo o que o scanner faz.
- [x] Ambiente de interação amigável com suporte completo a verbose e registro detalhado de erros, vulnerabilidades e tokens.
## Testes de Vulnerabilidade Realizados:
Cada verificação executada pelo XSRFProbe tem um identificador único. O ID é mostrado na saída do console (ex.: `[T6] VULNERABLE: ...`) e armazenado como o campo `test_id` de cada descoberta no relatório JSON (junto com sua `severity` e, quando relevante, uma nota de `exploitability` em `details`), para que cada descoberta corresponda ao teste exato que a produziu.
| ID | Categoria | Verificação |
|----|-----------|-------------|
| `D1` | Presença de token | Nenhum token anti-CSRF presente (falsificação de requisição genérica) |
| `D2` | Presença de token | Formulário de login sem token CSRF (login CSRF) |
| `T2` | Manipulação de token | Validação vinculada ao método de requisição (troca GET ↔ POST) |
| `T3` | Manipulação de token | Token pode ser omitido completamente |
| `T4` | Manipulação de token | Token não vinculado à sessão do usuário (replay entre sessões) |
| `T5` | Manipulação de token | Token vinculado a um cookie não-sessão (ex.: `csrfKey`) |
| `T6` | Manipulação de token | Cookie de duplo envio ingênuo (cookie == corpo, sem vínculo) |
| `T7` | Manipulação de token | Valor de token vazio aceito |
| `T8` | Manipulação de token | Token de cabeçalho personalizado pode ser omitido ou forjado |
| `M1` | Método / Content-Type | Sobrescrita de método HTTP via parâmetro `_method` |
| `M2` | Método / Content-Type | Sobrescrita de método HTTP via cabeçalho `X-HTTP-Method-Override` |
| `M4` | Método / Content-Type | Bypass de validação via `Content-Type` alternativo |
| `R0` | Referer | Cabeçalho Referer não validado no envio do formulário |
| `R1` | Referer | Validação de Referer ignorada ao omitir o cabeçalho |
| `R2a` | Referer | Bypass de regex de Referer — alvo como subdomínio do atacante |
| `R2b` | Referer | Bypass de regex de Referer — alvo na string de consulta |
| `R2c` | Referer | Bypass de regex de Referer — alvo no caminho |
| `O1` | Origin | Validação de Origin ignorada com `Origin: null` |
| `O2` | Origin | Validação de Origin ignorada com truque de subdomínio |
| `O3` | Origin | Validação de Origin ignorada ao omitir o cabeçalho |
| `S2` | SameSite (navegador) | Bypass de `SameSite=Strict` via gadget de redirecionamento no lado do cliente |
| `S3` | SameSite (navegador) | Bypass de `SameSite=Strict` via XSS em um subdomínio irmão |
| `S4` | SameSite (navegador) | Bypass de `SameSite=Lax` via fluxo de cookie-refresh / OAuth |
| `C1` | Postura de cookie | Análise do atributo `SameSite` do cookie (`None`/`Lax`/`Strict`) |
| `C2` | Postura de cookie | Nenhum atributo `SameSite` definido nos cookies |
| `E1` | Força do token | Token usa uma codificação de hash fraca/estruturada |
| `A1` | Força do token | Análise de previsibilidade/forjabilidade do token pós-varredura |
> As verificações `S*` exigem a integração opcional com navegador headless (`--browser`). As verificações `T*`/`M*`/`R*`/`O*` são verificações de nível HTTP controladas pelo motor de diff/benchmark de respostas.
## Galeria
Vamos ver alguns cenários reais do XSRFProbe em ação:
<img src="https://github.com/user-attachments/assets/0fc41fb9-d2c3-400f-8b8f-f4f0093457e1" width=50% /><img src="https://github.com/user-attachments/assets/e2beffb1-5cae-4cb6-9740-2a49f6e15bf8" width=50% />
<img src="https://github.com/user-attachments/assets/47d48c78-bb9a-4eeb-b1ea-ab9ba9ab694c" width=100% />
<img src="https://github.com/user-attachments/assets/e23acca5-f66b-4349-84b1-09cff64e1320" width=50% /><img src="https://github.com/user-attachments/assets/1fd7fe7e-b3de-41e9-aa9f-24d0f7fb151e" width=50% />
## Instalação e Uso
> Para informações completas de uso, consulte as wikis — [Uso Geral](https://github.com/0xinfection/xsrfprobe/wiki/general-usage) e [Uso Avançado](https://github.com/0xinfection/xsrfprobe/wiki/advanced-usage).
### Instalação via Pypi:
O XSRFProbe pode ser facilmente instalado com um único comando:
```
pip install xsrfprobe
```
### Instalação manual:
- Para o básico, o primeiro passo é instalar a ferramenta:
```
pip install .
```
- Agora, a ferramenta pode ser iniciada via:
```
xsrfprobe --help
```
- Os testes dependentes de navegador (`--browser`, `--auto-validate-poc`) adicionalmente requerem o [geckodriver](https://github.com/mozilla/geckodriver/releases) disponível no seu `PATH` (ou apontado via `--geckodriver-path`).
- Após testar o XSRFProbe em um site, uma pasta de saída é criada no seu diretório de trabalho atual como `xsrfprobe-output`. Nesta pasta você pode ver os logs detalhados e informações coletadas durante as varreduras (passe `--json` para um relatório legível por máquina).
## Versão e Licença
O XSRFProbe está atualmente na versão `v3.0.0` e o trabalho é licenciado sob a [Licença Pública Geral GNU (GPLv3)](https://www.gnu.org/licenses/gpl-3.0.en.html).
### Avisos
Não use esta ferramenta em um site ao vivo!
Isso porque esta ferramenta foi projetada para realizar todos os tipos de submissões de formulários automaticamente, o que pode sabotar o site. Às vezes você pode danificar o banco de dados e provavelmente realizar um DoS no site também.
Teste em uma configuração/site descartável/de mentira!
### Isenção de Responsabilidade
O uso do XSRFProbe para testar sites sem consentimento mútuo prévio pode ser considerado uma atividade ilegal. É de responsabilidade do usuário final obedecer a todas as leis locais, estaduais e federais aplicáveis. O autor não assume nenhuma responsabilidade e não se responsabiliza por qualquer uso indevido ou dano causado por este programa.
## Palavras do Autor
Este projeto é baseado __inteiramente em minha própria pesquisa e minha própria experiência com aplicações web__ em ataques de Cross-Site Request Forgery. Você pode tentar examinar o código-fonte para entender como este kit foi construído. [Pull requests](https://github.com/0xInfection/XSRFProbe/wiki/Contributing) úteis, [ideias e problemas](https://github.com/0xInfection/XSRFProbe/wiki/Reporting-Bugs#before-submitting) são bem-vindos. Se você deseja ver como o XSRFProbe está sendo desenvolvido, confira o [Quadro de Desenvolvimento](https://github.com/0xInfection/XSRFProbe/projects/1).
> Feito com ♡ por [@0xInfection](https://x.com/0xInfection)