 0xblackash/cve-2026-86950
Documentação de pesquisa defensiva para CVE-2026-86950, uma gravação fora dos limites no Apple CoreGraphics, abrangendo triagem de vulnerabilidade, versões afetadas, detecção e orientação de patch.


🔬 Pesquisa de Segurança Defensiva • Análise de Vulnerabilidades • Detecção
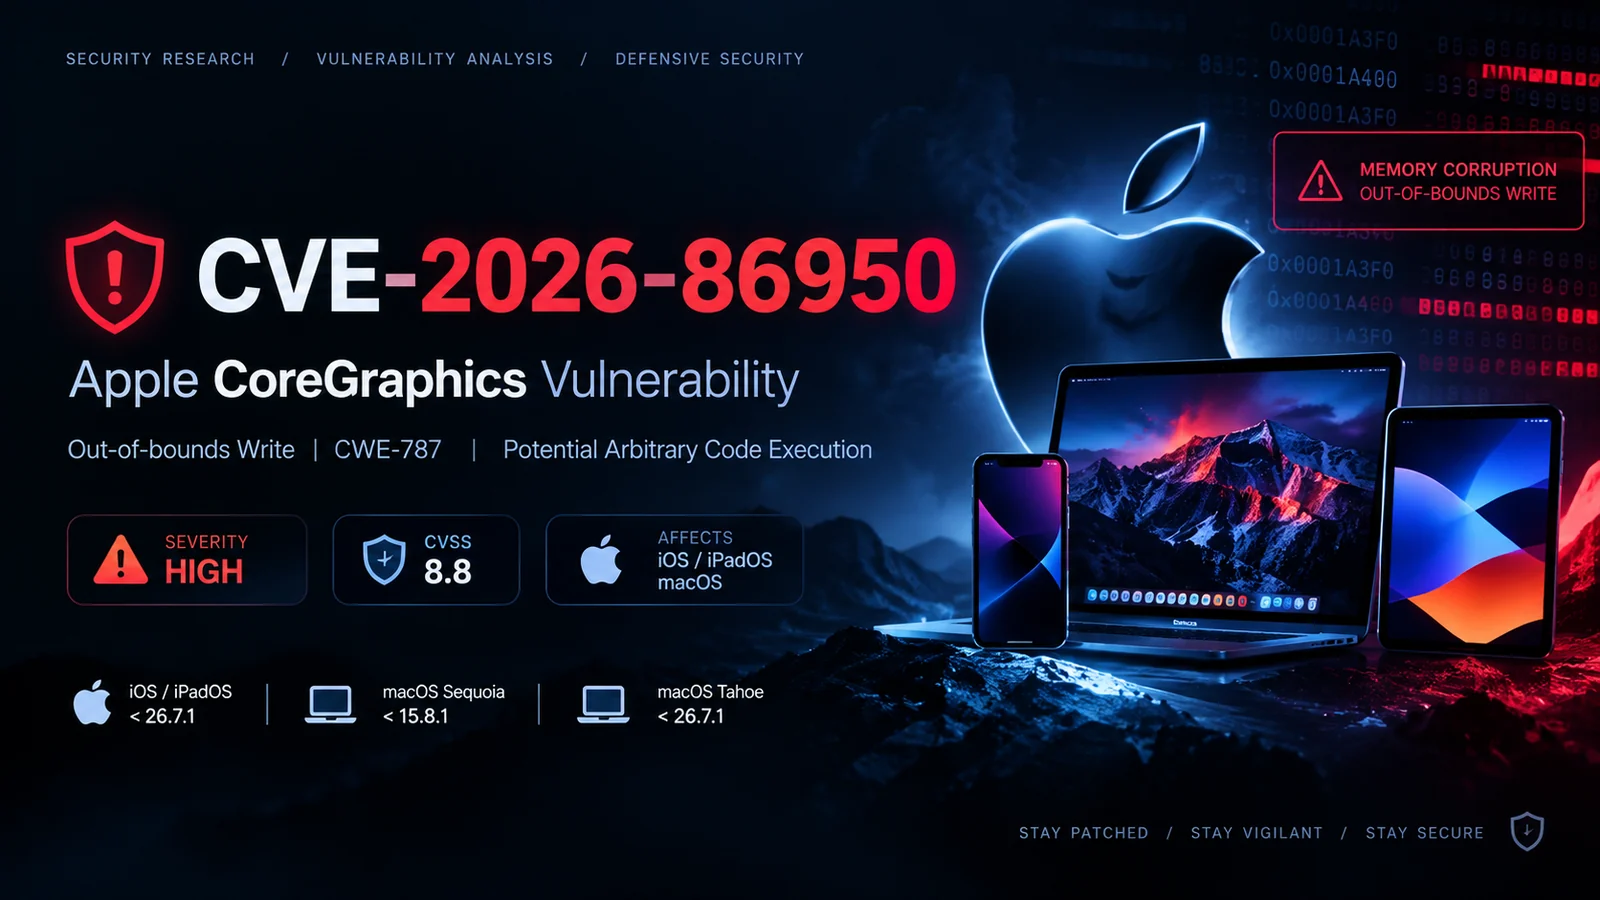
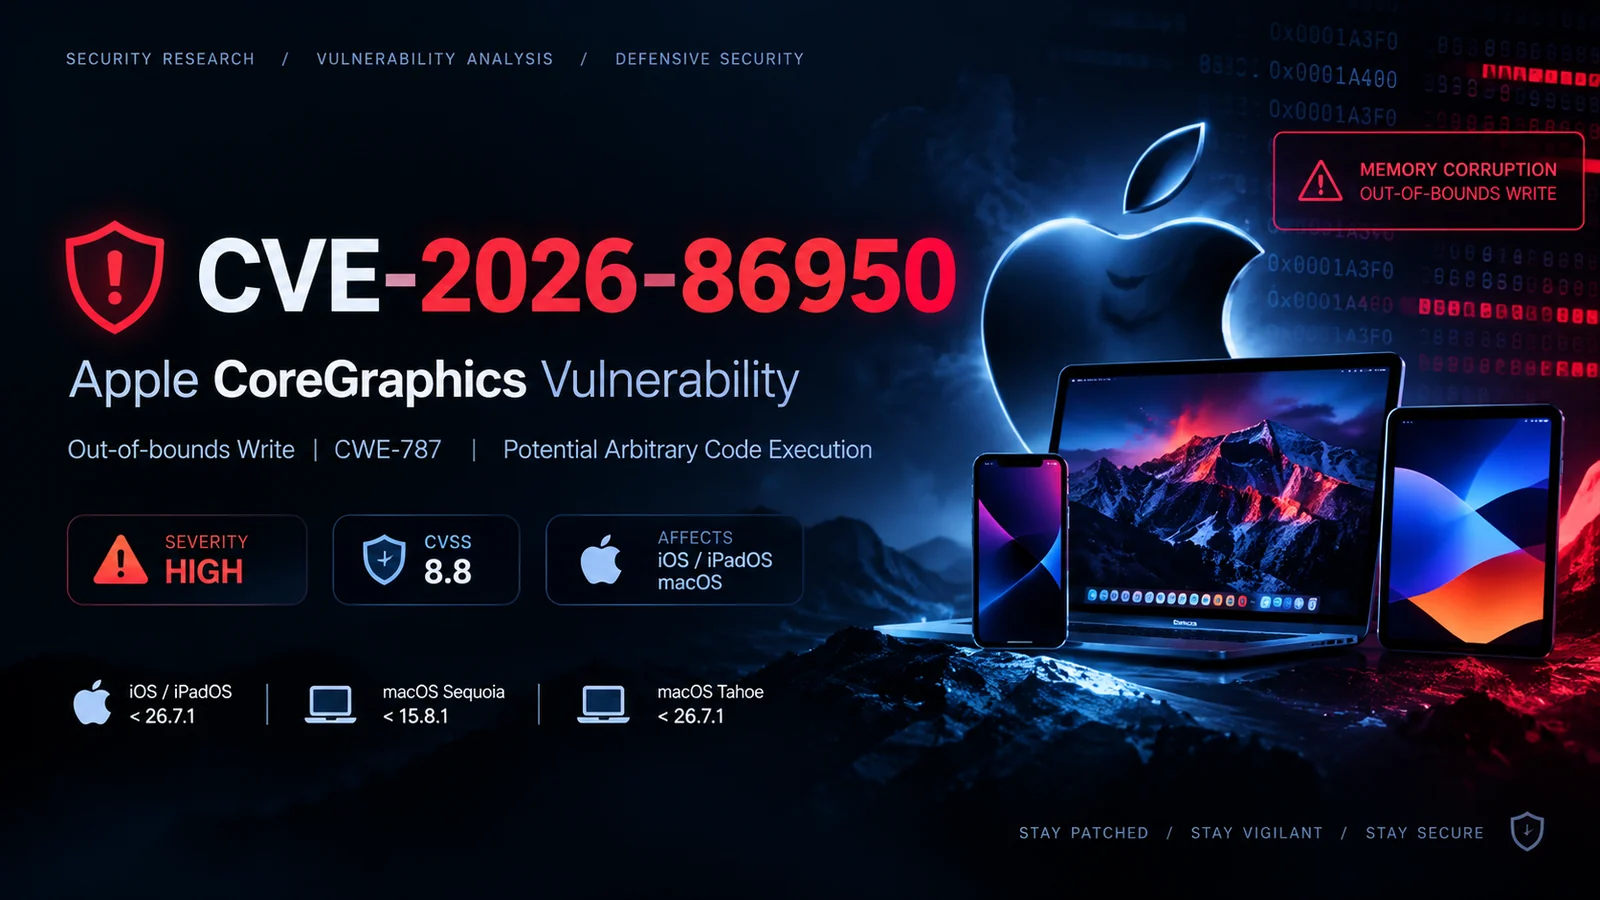
CVE-2026-86950 é uma vulnerabilidade de alta severidade que afeta o componente CoreGraphics da Apple.
A vulnerabilidade é classificada como uma gravação fora dos limites (out-of-bounds write) (CWE-787) e pode potencialmente resultar em corrupção de memória e execução de código arbitrário quando um sistema vulnerável processa conteúdo especialmente criado.
⚠️ Aviso de Segurança
Este repositório destina-se apenas a pesquisa de segurança autorizada, avaliação de vulnerabilidades, detecção e análise defensiva.
| Propriedade | Detalhes |
|---|---|
| 🆔 CVE | CVE-2026-86950 |
| 🧩 Componente | Apple CoreGraphics |
| 🐛 Fraqueza | CWE-787 — Gravação Fora dos Limites |
| 🔥 Severidade | Alta |
| 📊 CVSS | 8.8 |
| 🌐 Vetor de Ataque | Rede |
| 👤 Privilégios Necessários | Nenhum |
| 🖱️ Interação do Usuário | Necessária |
| 💥 Impacto Potencial | Execução de código / corrupção de memória |
| 🎯 Status de Exploração | Exploração direcionada relatada |
A vulnerabilidade afeta versões específicas dos sistemas operacionais da Apple que contêm a implementação vulnerável do CoreGraphics.
iOS / iPadOS
macOS Sequoia
macOS Tahoe
iOS / iPadOS       → 26.7.1+
macOS Sequoia     → 15.8.1+
macOS Tahoe       → 26.7.1+
💡 Os números de versão devem ser verificados junto aos avisos de segurança atuais da Apple antes de realizar uma avaliação.
A vulnerabilidade enquadra-se em:
CWE-787
Out-of-bounds Write
Conceitualmente, uma gravação fora dos limites ocorre quando o software grava dados fora da região de memória alocada para um objeto ou buffer.
Uma representação simplificada:
┌───────────────────────────────┐
│       Allocated Buffer        │
├───────────────┬───────────────┤
│   Valid Data  │     Valid     │
└───────────────┴───────────────┘
                  ↓
             ❌ Invalid Write
                  ↓
┌──────────────────────────────────────┐
│ Adjacent Memory / Control Structures │
└──────────────────────────────────────┘
Dependendo do layout de memória circundante e da explorabilidade da falha específica, vulnerabilidades de corrupção de memória podem ter consequências de segurança graves.
As potenciais consequências de segurança podem incluir:
O impacto prático depende do caminho de execução vulnerável, do processo afetado, das mitigações e da forma como o conteúdo malicioso chega ao sistema alvo.
Para avaliações defensivas, determine primeiro a versão do sistema operacional instalada.
sw_vers
Exemplo:
ProductName:    macOS
ProductVersion: 15.x.x
BuildVersion:   XXXXX
Navegue até:
Settings
   ↓
General
   ↓
About
   ↓
iOS Version / iPadOS Version
Em seguida, compare a versão instalada com as informações de atualização de segurança da Apple.
A principal mitigação é atualizar os dispositivos Apple afetados para uma versão com correção de segurança.
1. 🔎 Identificar dispositivos afetados
2. 📋 Determinar as versões de SO instaladas
3. 🔐 Aplicar as atualizações de segurança da Apple
4. 🔄 Reiniciar se necessário
5. 🧪 Verificar a versão corrigida
6. 📊 Monitorar os endpoints quanto a atividade suspeita
As organizações devem priorizar sistemas que processam arquivos ou conteúdo não confiáveis.
Este projeto concentra-se deliberadamente em pesquisa de vulnerabilidades não destrutiva.
Fluxo de trabalho recomendado:
                 ┌─────────────────┐
                 │ Identify Target  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Determine Build │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Check Exposure  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Apply Patch     │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Verify Fix      │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Document Result │
                 └─────────────────┘
Para pesquisa em laboratório, utilize dispositivos isolados ou ambientes de teste virtualizados sempre que possível.
| Categoria | Classificação |
|---|---|
| 🔥 Severidade | ALTA |
| 🌐 Potencial de Ataque Remoto | Potencialmente aplicável |
| 👤 Autenticação | Não necessária de acordo com o vetor CVSS |
| 🖱️ Interação do Usuário | Necessária |
| 💻 Confidencialidade | Alto impacto |
| ✏️ Integridade | Alto impacto |
| 📴 Disponibilidade | Alto impacto |
[ ] Identificar dispositivos Apple no ambiente
[ ] Coletar versões de SO/build
[ ] Identificar sistemas abaixo das versões corrigidas
[ ] Priorizar endpoints voltados para a internet / de alto valor
[ ] Implantar as atualizações de segurança da Apple
[ ] Verificar a implantação bem-sucedida do patch
[ ] Revisar a telemetria dos endpoints
[ ] Investigar travamentos suspeitos ou eventos de processamento de documentos
[ ] Registrar o status de remediação
Este repositório pode ser utilizado para:
Ele evita intencionalmente fornecer exploração armamentizada contra sistemas do mundo real.
Este projeto destina-se exclusivamente a:
