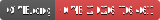
Repositório de pesquisa para CVE-2026-76461, uma injeção SQL crítica no Cisco Secure Email Gateway que leva a RCE como root, com regras de detecção, orientações de mitigação e validação em laboratório.
Critical SQL Injection
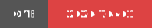


Uma vulnerabilidade crítica de injeção de SQL explorável remotamente na lógica de análise de e-mails do Cisco Secure Email Gateway, que pode levar à execução arbitrária de comandos com privilégios de root.
CVE-2026-76461 é uma vulnerabilidade crítica de injeção de SQL que afeta o Cisco AsyncOS Software for Cisco Secure Email Gateway.
A vulnerabilidade existe devido à validação insuficiente na lógica de análise de e-mails.
Um atacante remoto não autenticado pode enviar um e-mail especialmente criado contendo instruções SQL maliciosas para um gateway afetado. A exploração bem-sucedida pode resultar em execução arbitrária de SQL e, em última instância, em execução de comandos com privilégios de root no sistema operacional subjacente.
A Cisco confirmou que a vulnerabilidade está ativamente explorada em ambiente real.
Severidade: CRÍTICA — Remediação imediata recomendada.
                 INTERNET
                     │
                     │
              Crafted Email
                     │
                     ▼
        ┌─────────────────────────┐
        │  Cisco Secure Email     │
        │        Gateway          │
        └────────────┬────────────┘
                     │
                     ▼
             Email Parser
                     │
             Insufficient
              Validation
                     │
                     ▼
               SQL Injection
                     │
                     ▼
             Arbitrary SQL
                 Execution
                     │
                     ▼
          OS Command Execution
                     │
                     ▼
                ┌───────┐
                │ ROOT  │
                └───────┘
| Atributo | Detalhes |
|---|---|
| CVE | CVE-2026-76461 |
| Fornecedor | Cisco |
| Produto | Cisco Secure Email Gateway |
| Software | Cisco AsyncOS |
| Tipo de Vulnerabilidade | Injeção de SQL |
| CWE | CWE-89 |
| CVSS | 9.8 Crítico |
| Vetor de Ataque | Rede |
| Complexidade de Ataque | Baixa |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Nenhuma |
| Escopo | Inalterado |
| Confidencialidade | Alta |
| Integridade | Alta |
| Disponibilidade | Alta |
| Autenticação | Não necessária |
| Impacto | Execução de comandos como root |
| Exploração | Exploração ativa relatada |
Malicious Email
      │
      ▼
Email Parsing
      │
      ▼
Insufficient Input Validation
      │
      ▼
SQL Injection
      │
      ▼
Arbitrary SQL Statements
      │
      ▼
Command Execution
      │
      ▼
ROOT PRIVILEGES
A característica importante desta vulnerabilidade é que a superfície de ataque é o próprio caminho de processamento de e-mails, em vez de exigir acesso à interface administrativa.
Um atacante não precisa de:
❌ Valid credentials
❌ Administrative privileges
❌ Existing account
❌ User interaction
❌ Local network access
O requisito fundamental é a capacidade de entregar um e-mail maliciosamente criado a um gateway afetado.
Remote Attacker
      │
      │  Malicious Email
      ▼
Cisco Secure Email Gateway
      │
      ▼
Vulnerable Email Parser
      │
      ▼
SQL Injection
      │
      ▼
Root Command Execution
O comprometimento bem-sucedido do gateway pode ter consequências graves:
Como a exploração pode resultar em privilégios de root, a investigação pós-comprometimento não deve depender exclusivamente dos logs armazenados no appliance afetado.
A Cisco relatou exploração ativa em setembro de 2026.
A vulnerabilidade também foi adicionada ao catálogo CISA Known Exploited Vulnerabilities (KEV).
Organizações que operam implantações afetadas do Cisco Secure Email Gateway devem, portanto, tratar isso como um problema de remediação emergencial, e não como um evento rotineiro de aplicação de patches.
A Cisco recomenda revisar os mail_logs do appliance em busca de instruções SQL suspeitas.
Um padrão de detecção particularmente importante é:
COPY.*TO PROGRAM
Os administradores podem investigar os logs de e-mail usando a CLI do Cisco ESA:
grep -i "COPY.*TO PROGRAM" [mail_logs]
Qualquer entrada correspondente deve ser investigada como um possível indicador de atividade maliciosa.
Não limite a investigação ao appliance afetado.
Revise:
├── mail_logs
├── Network firewall logs
├── DNS logs
├── Proxy logs
├── Egress traffic
├── Authentication logs
├── Cluster member logs
└── Endpoint telemetry
Procure por: