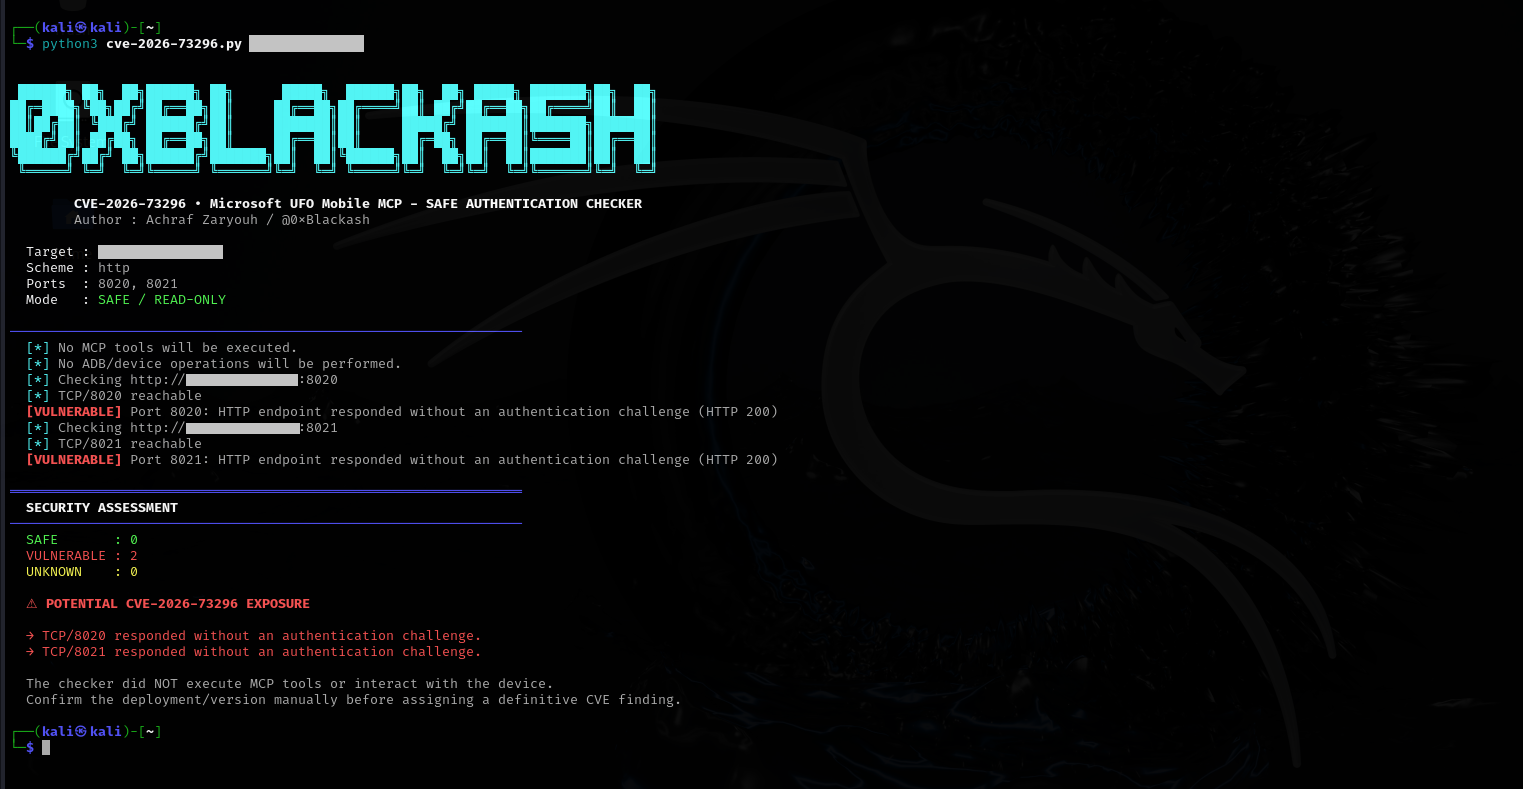
 0xblackash/cve-2026-73296
Ferramenta de avaliação de segurança não destrutiva para CVE-2026-73296, verificando limites de autenticação em servidores HTTP Mobile MCP expostos (portas 8020/8021) para detectar possíveis acessos não autorizados a dispositivos Android.

UFO-Vuln 💥

O acesso não autenticado ao Mobile MCP pode expor dados da tela do Android e fornecer capacidades remotas de controle de interface por meio do ADB.
Este repositório destina-se exclusivamente a pesquisa de segurança autorizada, validação de vulnerabilidades, testes defensivos e ambientes controlados de laboratório.
O verificador incluído foi projetado para realizar verificações não destrutivas de limites de autenticação.
Ele não:
CVE: CVE-2026-73296
Produto: Microsoft UFO
Componente: Servidores HTTP Mobile MCP
Gravidade: Crítica
CVSS v3.1: 9.4
Versões afetadas: <= v3.0.7
Versões oficialmente corrigidas: Nenhuma listada pelo aviso da Microsoft UFO no momento desta documentação.
CWE:
A vulnerabilidade afeta os servidores de coleta de dados e de ação Mobile MCP do UFO quando expostos em uma rede sem autenticação adequada.
O aviso oficial identifica a implementação vulnerável como:```text ufo/client/mcp/http_servers/mobile_mcp_server.py
Os serviços afetados expõem interfaces MCP HTTP Streamable que podem interagir com um dispositivo Android conectado via ADB.

Se os serviços estiverem acessíveis remotamente e a autenticação não for aplicada, um cliente de rede não autenticado poderá acessar informações sensíveis do dispositivo e invocar funcionalidades de controle da interface Android.

---

# 🎯 Resumo Executivo

O Microsoft UFO é um framework de agentes de IA projetado para automação inteligente e orquestração de múltiplos dispositivos.

Sua funcionalidade Mobile MCP fornece servidores MCP para interagir com dispositivos Android por meio do ADB.

A configuração vulnerável expõe dois serviços de rede importantes:

| Serviço                    |   Porta | Função                            |
| -------------------------- | ------: | --------------------------------- |
| MCP de Coleta de Dados Móveis | `8020` | Informações do Android e dados de tela |
| MCP de Ação Móvel          | `8021` | Interação e controle do Android     |

Nas versões afetadas, os servidores Mobile MCP podiam ser criados sem um provedor de autenticação ou verificação de autorização em nível de solicitação.

Consequentemente:```text
Remote Client
      │
      │ HTTP / MCP
      ▼
┌──────────────────────┐
│ Mobile MCP Server    │
│                      │
│ Authentication:      │
└──────────┬───────────┘
           │
           ▼
      ADB Interface
           │
           ▼
    Android Device
A fronteira de segurança entre o cliente de rede remoto e a funcionalidade apoiada por ADB está, portanto, insuficientemente protegida.
9.4 CRITICAL
Vetor:```py
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:L
| Métrica | Valor |
|---|---|
| Vetor de Ataque | Rede |
| Complexidade do Ataque | Baixa |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Nenhuma |
| Escopo | Inalterado |
| Confidencialidade | Alta |
| Integridade | Alta |
| Disponibilidade | Baixa |
A vulnerabilidade é particularmente significativa porque a exploração não exige inerentemente:
O aviso oficial afirma que um cliente de rede capaz de alcançar o serviço exposto pode inicializar uma sessão MCP e invocar suas ferramentas sem apresentar uma credencial.
De acordo com o aviso oficial de segurança do Microsoft UFO:```py Affected: <= v3.0.7
Patched: None listed
O repositório oficial atualmente lista `3.0.7` como uma versão.

> **Importante:** Não afirme que `3.0.8` é uma versão oficialmente corrigida, a menos que a Microsoft publique essa informação. O aviso de segurança oficial atualmente não lista nenhuma versão corrigida.

---

# 🏗️ Arquitetura Vulnerável

A funcionalidade vulnerável está implementada em:```py
ufo/client/mcp/http_servers/mobile_mcp_server.py
Funções importantes identificadas pelo advisory oficial incluem:
create_mobile_data_collection_server capture_screenshot get_ui_tree get_device_info get_mobile_app_target_info get_app_window_controls_target_info
### Ações Móveis```py
create_mobile_action_server
tap
swipe
type_text
launch_app
press_key
click_control
Os dois serviços HTTP estão associados a:```py TCP/8020 TCP/8021
O aviso identifica especificamente estes serviços como os servidores MCP de recolha de dados móveis e de ação.

---

# 🔬 Causa raiz

O problema de segurança fundamental é:```py
Powerful functionality
        +
Network exposure
        +
Missing authentication
        =
Unauthorized access
Na implementação afetada, os servidores FastMCP do Mobile MCP foram construídos sem um provedor de autenticação ou equivalente de aplicação de autorização em nível de requisição.
Conceitualmente:```python mcp = FastMCP( "Mobile MCP Server", host=host, port=port, )
O problema não é simplesmente a existência do MCP.

O problema é que uma interface acessível pela rede expõe operações sensíveis à segurança sem exigir que o chamador estabeleça uma identidade autenticada.

---

# 🔗 Fluxo de Ataque

Uma cadeia de ataque simplificada tem esta aparência:```py
┌───────────────────┐
│ Unauthenticated   │
│ Network Client    │
└─────────┬─────────┘
          │
          │ HTTP
          ▼
┌─────────────────────────┐
│ Mobile MCP :8020/:8021  │
│                         │
│ Authentication missing  │
└───────────┬─────────────┘
            │
            │ MCP Tool
            ▼
┌─────────────────────────┐
│ Mobile MCP Tool         │
└───────────┬─────────────┘
            │
            │ ADB operation
            ▼
┌─────────────────────────┐
│ Android Device / ADB    │
└─────────────────────────┘
A transição de segurança importante é:```py Unauthenticated network request ↓ MCP functionality ↓ ADB-backed action ↓ Android device
---

# 📡 Serviços Expostos

## Porta 8020 — Coleta de Dados

O servidor de coleta de dados pode expor funcionalidades associadas a:```py
capture_screenshot
get_ui_tree
get_device_info
get_mobile_app_target_info
get_app_window_controls_target_info
Informações potencialmente expostas incluem:
