 0xblackash/cve-2026-72018
Análise técnica da CVE-2026-72018, uma escrita fora dos limites no kernel do Linux no loopback DIBS/ISM, abordando causa raiz, versões afetadas, detecção e mitigação.

Kernel Linux • Loopback DIBS • Gravação Fora dos Limites
Pesquisa de segurança e análise técnica da CVE-2026-72018.
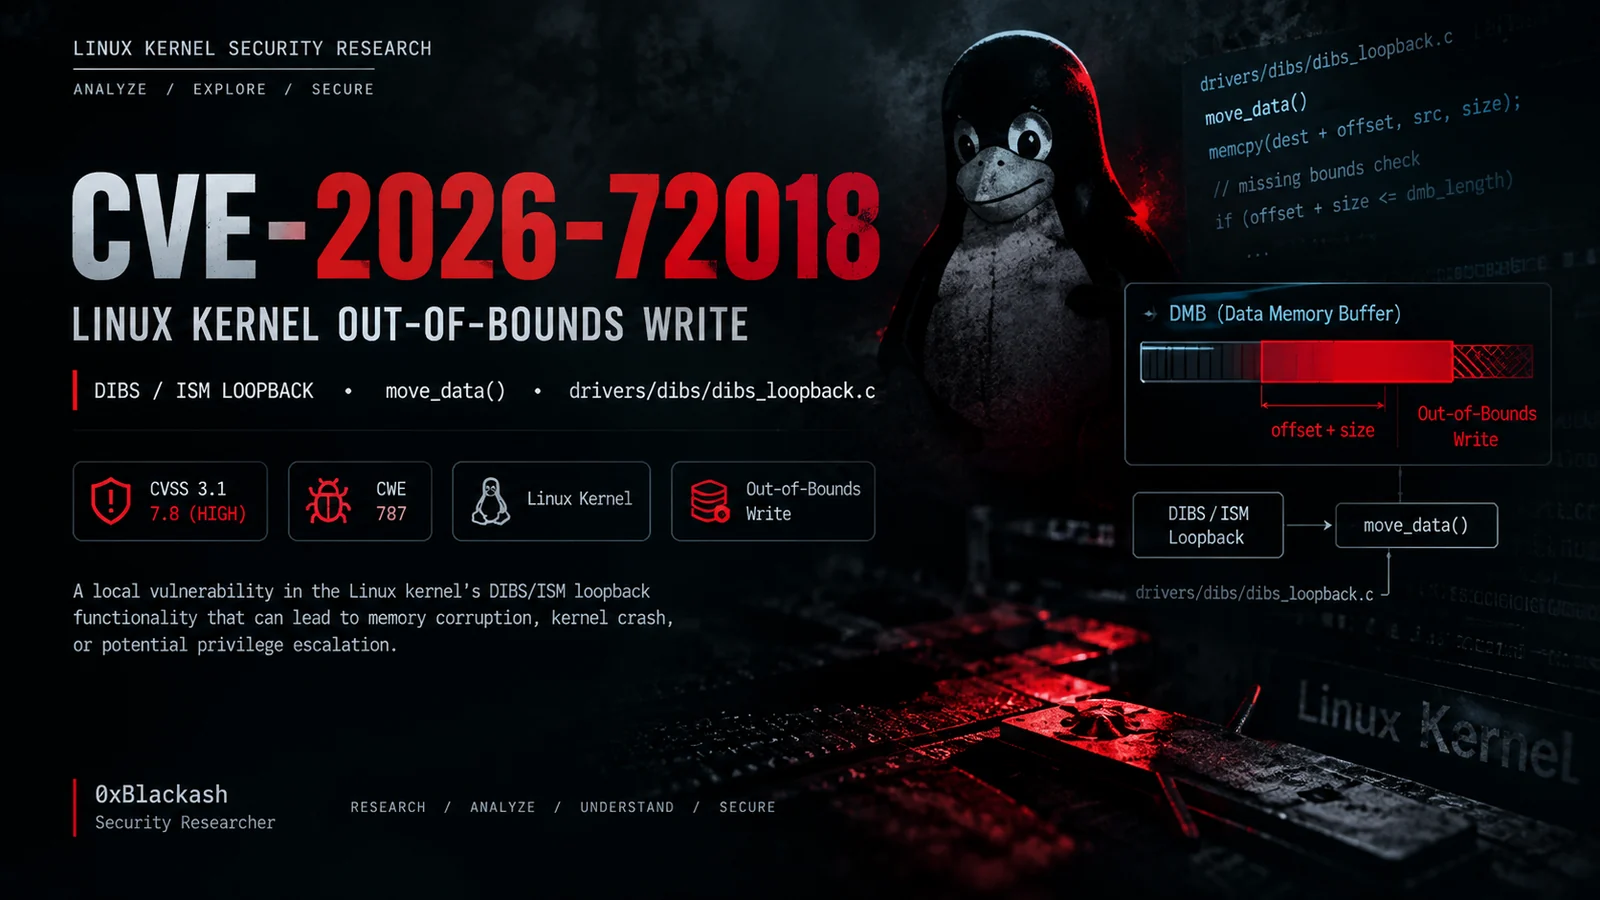
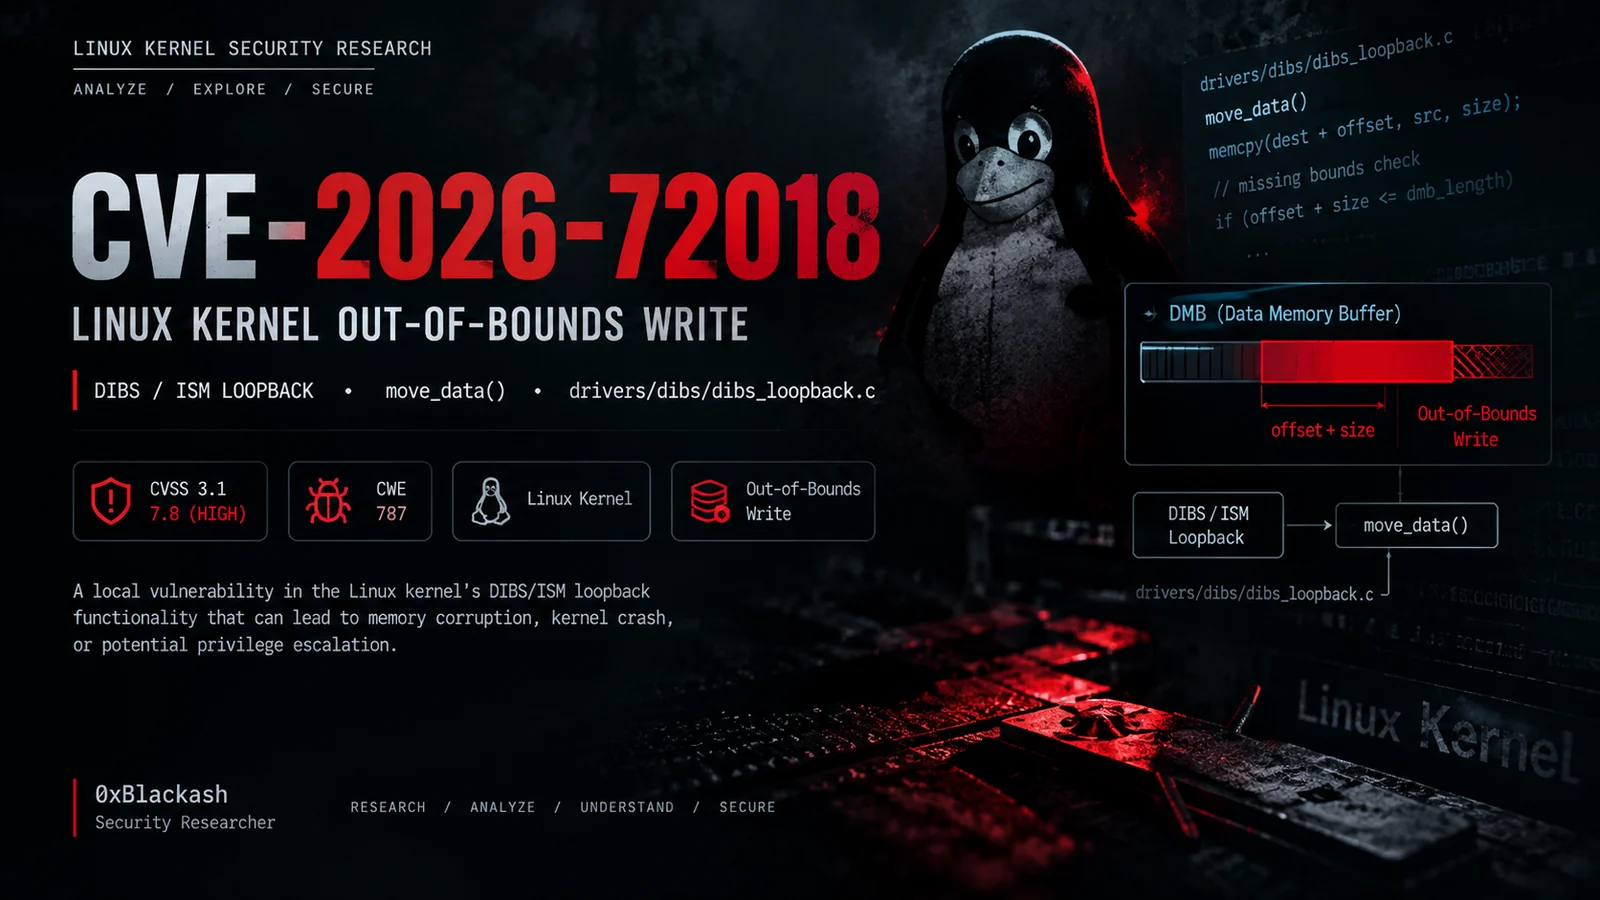
01 — Visão GeralA CVE-2026-72018 é uma vulnerabilidade de gravação fora dos limites no kernel Linux que afeta a funcionalidade de loopback DIBS/ISM.
A vulnerabilidade está associada ao tratamento de dados transferidos para um DMB (Data Memory Buffer) registrado.
A implementação afetada não valida adequadamente a relação entre o deslocamento (offset) fornecido, o tamanho da transferência e os limites reais do DMB antes de realizar a operação de memória.
| Propriedade | Valor |
|---|---|
| CVE | CVE-2026-72018 |
| CWE | CWE-787 — Gravação Fora dos Limites |
| CVSS v3.1 | 7.8 — Alta |
| Vetor de Ataque | Local |
| Privilégios Necessários | Baixos |
| Interação do Usuário | Nenhuma |
| Confidencialidade | Alta |
| Integridade | Alta |
| Disponibilidade | Alta |
| Componente | Kernel Linux |
| Área | Loopback DIBS / ISM |
02 — Resumo TécnicoO caminho de código vulnerável envolve:
drivers/dibs/dibs_loopback.c
e a função:
move_data()
Conceitualmente, a operação problemática pode ser representada como:
memcpy(destination + offset, source, size);
O limite de segurança que deve ser mantido é:
offset + size <= DMB_length
Se essa relação não for aplicada corretamente, a operação de memória resultante pode se estender além da região válida do DMB.
             DMB
┌──────────────────────────────────────┐
│                                      │
│        Região de Memória Válida      │
│                                      │
│   ┌────────────────────────────┐     │
│   │      offset + size         │     │
│   └────────────────────────────┘     │
│                                      │
└──────────────────────────────────────┘
                    │
                    ▼
          Verificação de Limites
                    │
          ┌─────────┴─────────┐
          │                   │
        VÁLIDO             INVÁLIDO
          │                   │
          ▼                   ▼
       memcpy()      Gravação Fora dos Limites
03 — Causa RaizO problema subjacente é a validação insuficiente de limites antes de copiar dados para o DMB de destino.
Uma implementação segura deve garantir que:
offset <= dmb_length
e:
size <= dmb_length - offset
antes de realizar a cópia.
O uso de subtração para a segunda verificação também evita uma comparação sujeita a estouro de inteiro como:
offset + size <= dmb_length
ao lidar com valores inteiros controlados pelo atacante.
if (offset > dmb_length)
    return -EINVAL;

if (size > dmb_length - offset)
    return -EINVAL;
Somente após essas verificações a operação de memória deve prosseguir.
04 — Impacto de SegurançaUma gravação fora dos limites no espaço do kernel pode potencialmente resultar em:
Entrada controlada pelo usuário
        │
        ▼
Validação insuficiente de limites
        │
        ▼
Gravação de memória fora dos limites
        │
        ├──► Corrupção de memória do kernel
        │
        ├──► Travamento do kernel / DoS
        │
        └──► Potencial escalonamento de privilégios
A explorabilidade e o impacto reais dependem da configuração do kernel, do layout de memória, dos caminhos de código alcançáveis, das mitigações e da configuração do sistema.
Importante: O CVSS descreve a severidade potencial da vulnerabilidade; ele não demonstra por si só um exploit funcional de escalonamento de privilégios ou execução de código.
05 — Código Afetadodrivers/
└── dibs/
└── dibs_loopback.c
Função relevante:
move_data()
A vulnerabilidade envolve a interação entre:
DIBS
 │
 └── Loopback ISM
       │
       └── DMB
            │
            └── Transferência de Memória
06 — Versões AfetadasSempre verifique o status em relação à distribuição do kernel que você está testando, pois as distribuições Linux podem aplicar backports de correções de segurança.
Os intervalos afetados relatados incluem:
6.10.x

6.13.x – 6.18.39

6.19.x – 7.1.4
As versões corrigidas relatadas incluem:
6.12.97
6.18.40
7.1.5
Ramos de desenvolvimento podem conter a correção em pontos de revisão diferentes.
uname -r
Informações adicionais:
uname -a
Para informações de pacotes específicos da distribuição:
cat /etc/os-release
07 — Verificação em LaboratórioEste repositório destina-se a pesquisa de segurança autorizada e testes defensivos.
Fluxo de trabalho recomendado:
# Identify the running kernel
uname -r

# Identify distribution
cat /etc/os-release

# Inspect kernel configuration
zgrep -i "DIBS\|ISM" /proc/config.gz 2>/dev/null

# Check loaded modules
lsmod | grep -Ei "dibs|ism"

# Inspect kernel messages
dmesg | grep -Ei "dibs|ism|smc"
Para análise de código-fonte:
grep -R "move_data" drivers/dibs/ 2>/dev/null
Os comandos exatos disponíveis dependem do código-fonte do kernel e da configuração da distribuição.
08 — Metodologia de PesquisaUm fluxo de trabalho de análise útil é:
       ┌──────────────────┐
       │ Identificar o    │
       │ Kernel           │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Localizar o      │
       │ Componente       │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Revisar o Fluxo  │
       │ de Dados         │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Encontrar a      │
       │ Validação de     │
       │ Limites          │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Comparar         │
       │ Implementações   │
       │ Corrigidas /     │
       │ Vulneráveis      │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Validar em um    │
       │ Laboratório      │
       │ Isolado          │
       └──────────────────┘
09 — Análise DefensivaAo investigar um sistema potencialmente afetado:
uname -r
cat /etc/os-release
