 0xblackash/cve-2026-55450
Advisory documentando CVE-2026-55450, uma falha de upload de arquivo não autenticado no Langflow, com análise de impacto, referências de detecção e orientações de remediação.

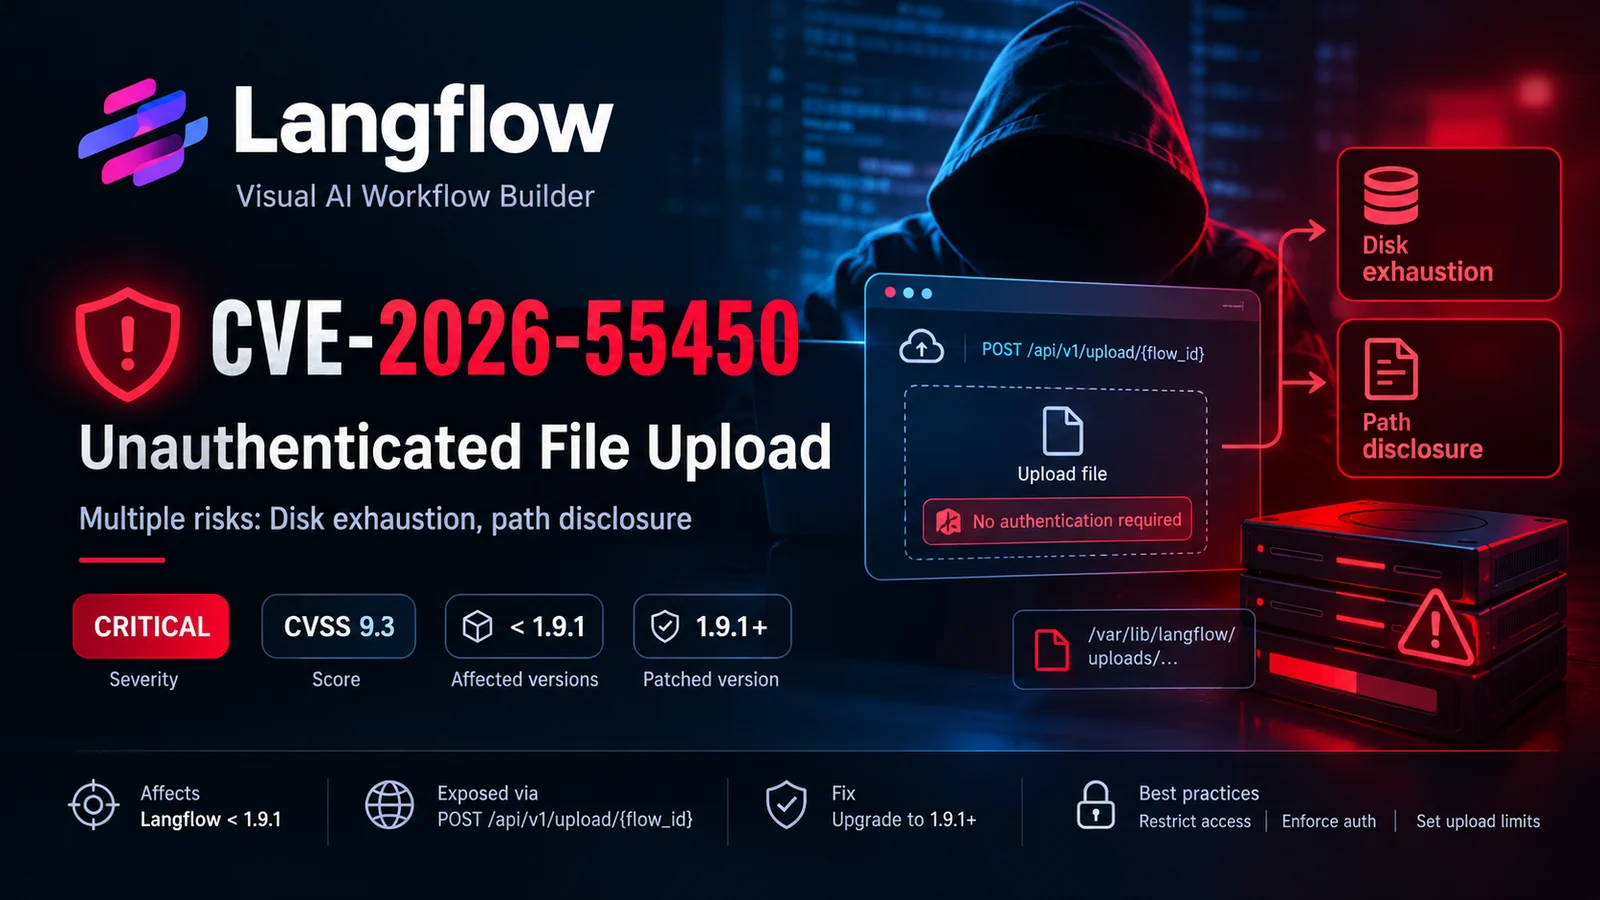
Vulnerabilidade de Upload de Arquivo Não Autenticado
CVE-2026-55450 refere-se a uma vulnerabilidade de upload de arquivo relatada que afeta o Langflow, uma plataforma de código aberto para a construção de fluxos de trabalho com IA.
Um endpoint de upload exposto pode permitir uploads de arquivos não autenticados, resultando potencialmente em consumo excessivo de disco e divulgação de caminhos internos do sistema de arquivos.
Este repositório documenta a vulnerabilidade, seu impacto potencial, referências de detecção e medidas de mitigação recomendadas.
| Atributo | Detalhes |
|---|---|
| CVE ID | CVE-2026-55450 |
| Produto | Langflow |
| Versões afetadas | Anteriores à 1.9.1, de acordo com o aviso referenciado |
| Versão corrigida | 1.9.1 ou posterior |
| Vetor de ataque | Rede |
| Autenticação | Não necessária para o endpoint vulnerável relatado |
| Impacto potencial | Negação de serviço e divulgação de informações |
| Fraquezas relacionadas | CWE-306, CWE-400, CWE-200 |
Para informações autoritativas, consulte o Aviso de Segurança oficial do GitHub.
A vulnerabilidade relatada envolve o seguinte endpoint de API:
POST /api/v1/upload/{flow_id}
Autenticação insuficiente e restrições de upload inadequadas podem expor uma implantação a uploads de arquivos não autorizados.
As consequências potenciais incluem:
A existência deste endpoint por si só não confirma que uma implantação seja vulnerável. A versão, a configuração e o status de correção devem ser verificados.
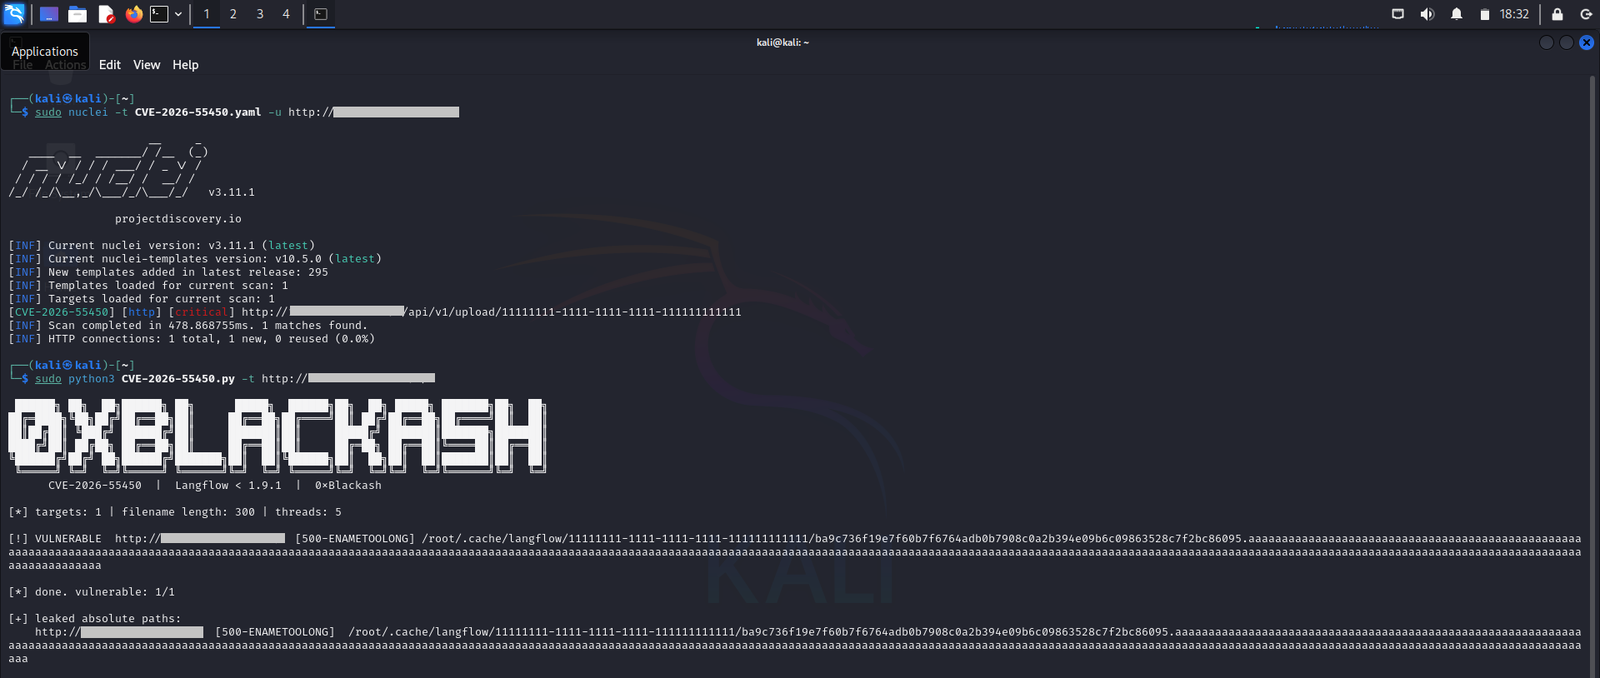
Uploads excessivos de arquivos podem consumir os recursos de armazenamento disponíveis e afetar a disponibilidade da aplicação.
Respostas que expõem caminhos internos do sistema de arquivos podem revelar detalhes de implementação úteis para avaliações de segurança adicionais.
Um endpoint de upload que não aplica os controles necessários de autenticação e autorização pode permitir operações não autorizadas.
As equipes de segurança devem validar suas implantações do Langflow usando métodos autorizados e não destrutivos.
Verificações recomendadas:
Os resultados de detecção automatizada devem ser tratados como indicadores, e não como prova definitiva de vulnerabilidade. Testes ativos devem ser restritos a sistemas para os quais a autorização explícita tenha sido concedida.
Medidas defensivas recomendadas:
Quando suportado, revise a configuração max_file_size_upload e verifique seu valor efetivo em relação à documentação da versão implantada.
Este repositório destina-se à pesquisa de segurança defensiva, conscientização sobre vulnerabilidades e testes autorizados.
Não teste sistemas sem permissão. O autor não assume qualquer responsabilidade por danos ou uso indevido resultantes de atividades não autorizadas.
Pesquisa de Segurança | Análise de Vulnerabilidades | Validação Defensiva
