 0xblackash/cve-2026-46331
CVE-2026-46331

net/sched do Kernel Linux

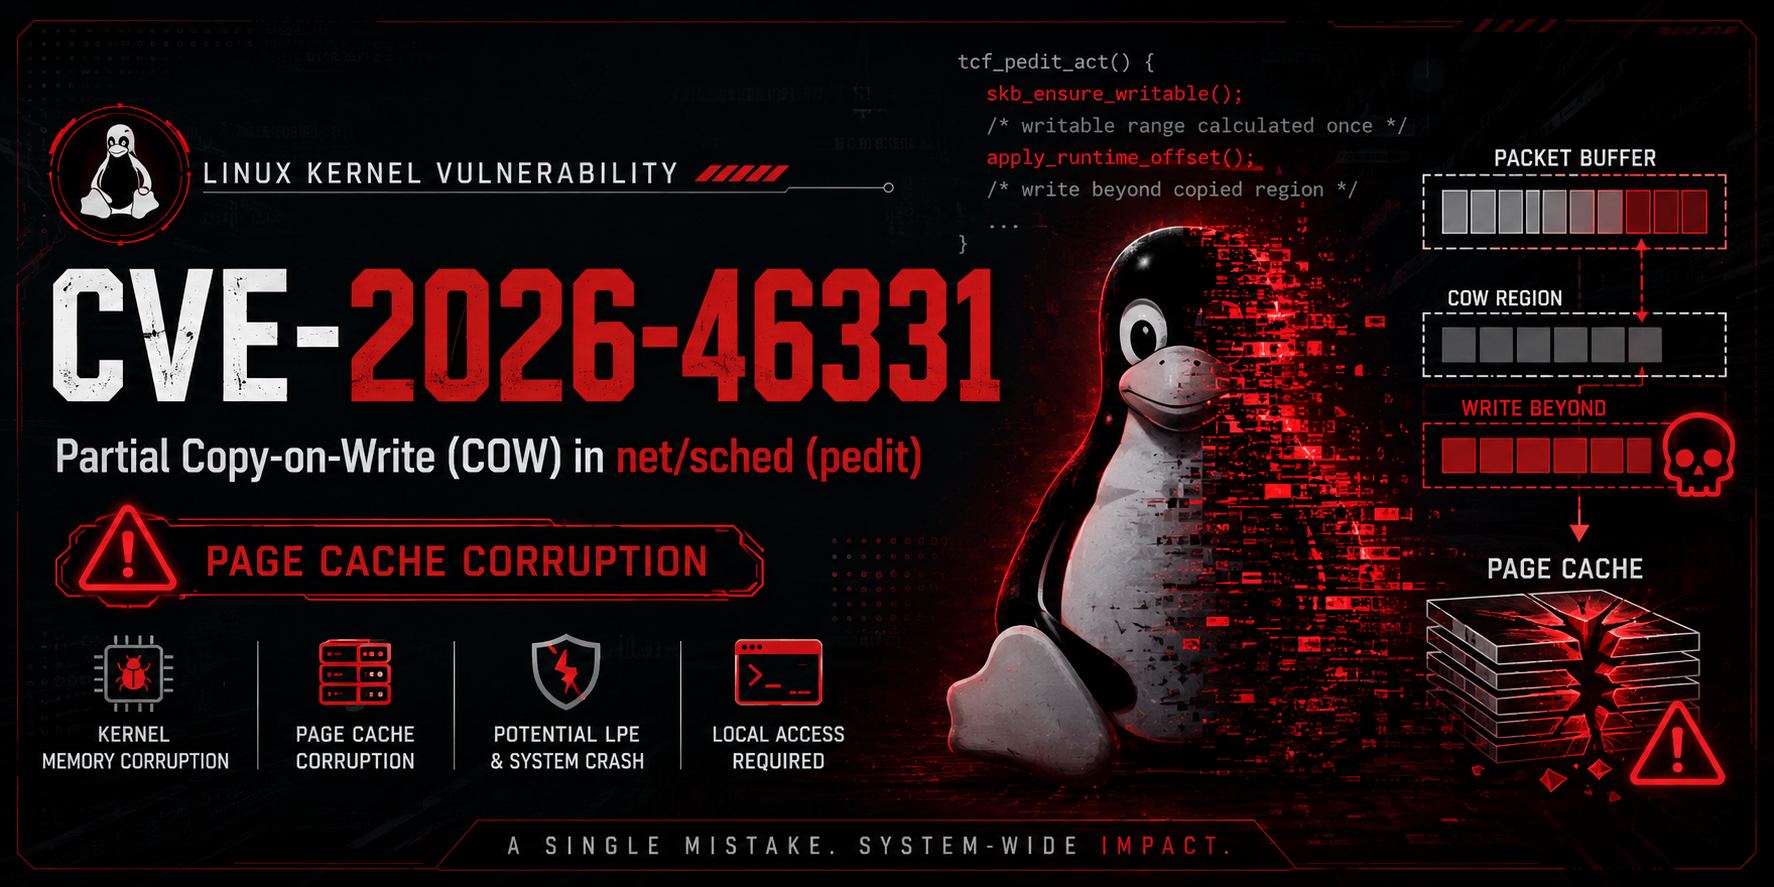
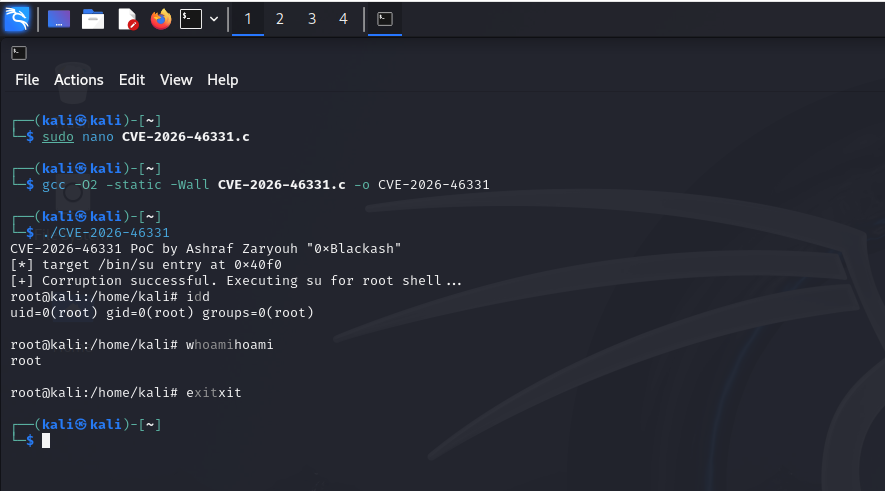
Uma vulnerabilidade do kernel Linux causada por manipulação incorreta de Copy-on-Write (COW) no subsistema de edição de pacotes do controle de tráfego (tc).
CVE-2026-46331 é uma vulnerabilidade do kernel Linux que afeta o subsistema net/sched de edição de pacotes (act_pedit).
A vulnerabilidade ocorre porque o kernel calcula o intervalo gravável de Copy-on-Write (COW) antes que o deslocamento real de edição do pacote seja conhecido. Quando os deslocamentos de cabeçalho em tempo de execução são aplicados, porções de memória podem permanecer graváveis sem serem copiadas, resultando em corrupção de cache de páginas.
Sob condições específicas, essa corrupção pode se tornar uma primitiva poderosa para escalada de privilégio local (LPE) ou instabilidade do kernel. :contentReference[oaicite:0]{index=0}
Linux Kernel
└── net/
    └── sched/
        └── act_pedit.c
Função afetada:
tcf_pedit_act()
Problema:
skb_ensure_writable()
        │
        ▼
Calcula o intervalo gravável apenas uma vez
        │
        ▼
Deslocamentos de cabeçalho em tempo de execução mudam depois
        │
        ▼
Memória fora da região COW é modificada
        │
        ▼
Corrupção de Cache de Páginas
A implementação vulnerável:
tcfp_off_max_hint.Isso cria uma condição de Copy-on-Write parcial que pode corromper páginas do kernel em cache. :contentReference[oaicite:1]{index=1}
Possíveis consequências incluem:
Um atacante geralmente requer:
tc)CAP_NET_ADMIN (diretamente ou através de um namespace de usuário não privilegiado, dependendo da configuração do sistema)Nenhum vetor de ataque remoto foi descrito no comunicado oficial. :contentReference[oaicite:3]{index=3}
Controle de Tráfego (tc)

        │

 act_pedit

        │

 tcf_pedit_act()

        │

 skb_ensure_writable()

        │

 COW Parcial

        │

 Corrupção de Cache de Páginas
O patch do kernel upstream:
skb_ensure_writable() para dentro do loop de processamento por chave.skb_cow() para deslocamentos negativos.INT_MIN). :contentReference[oaicite:4]{index=4}CAP_NET_ADMIN.tc desnecessárias.| Campo | Valor |
|---|---|
| CVE | CVE-2026-46331 |
| Componente | Linux Kernel net/sched |
| Módulo | act_pedit |
| Vulnerabilidade | Copy-on-Write Parcial |
| Impacto | Corrupção de Cache de Páginas |
| Resultado Possível | Corrupção de Memória do Kernel / LPE Potencial |
| Vetor de Ataque | Local |
| Privilégios Necessários | Tipicamente CAP_NET_ADMIN |
| Correção Disponível | ✅ Sim |
As vulnerabilidades do kernel evoluem rapidamente.
Mantenha sempre o seu kernel Linux atualizado com as correções de segurança estáveis mais recentes.

