 0xblackash/cve-2026-43503
CVE-2026-43503



Uma vulnerabilidade de Escalação de Privilégio Local causada pela propagação inadequada da
SKBFL_SHARED_FRAG flag dentro da pilha de rede do Linux.
CVE-2026-43503, apelidada de DirtyClone, é uma vulnerabilidade de Escalação de Privilégio Local (LPE) de Alta Severidade que afeta o subsistema de rede do kernel Linux.
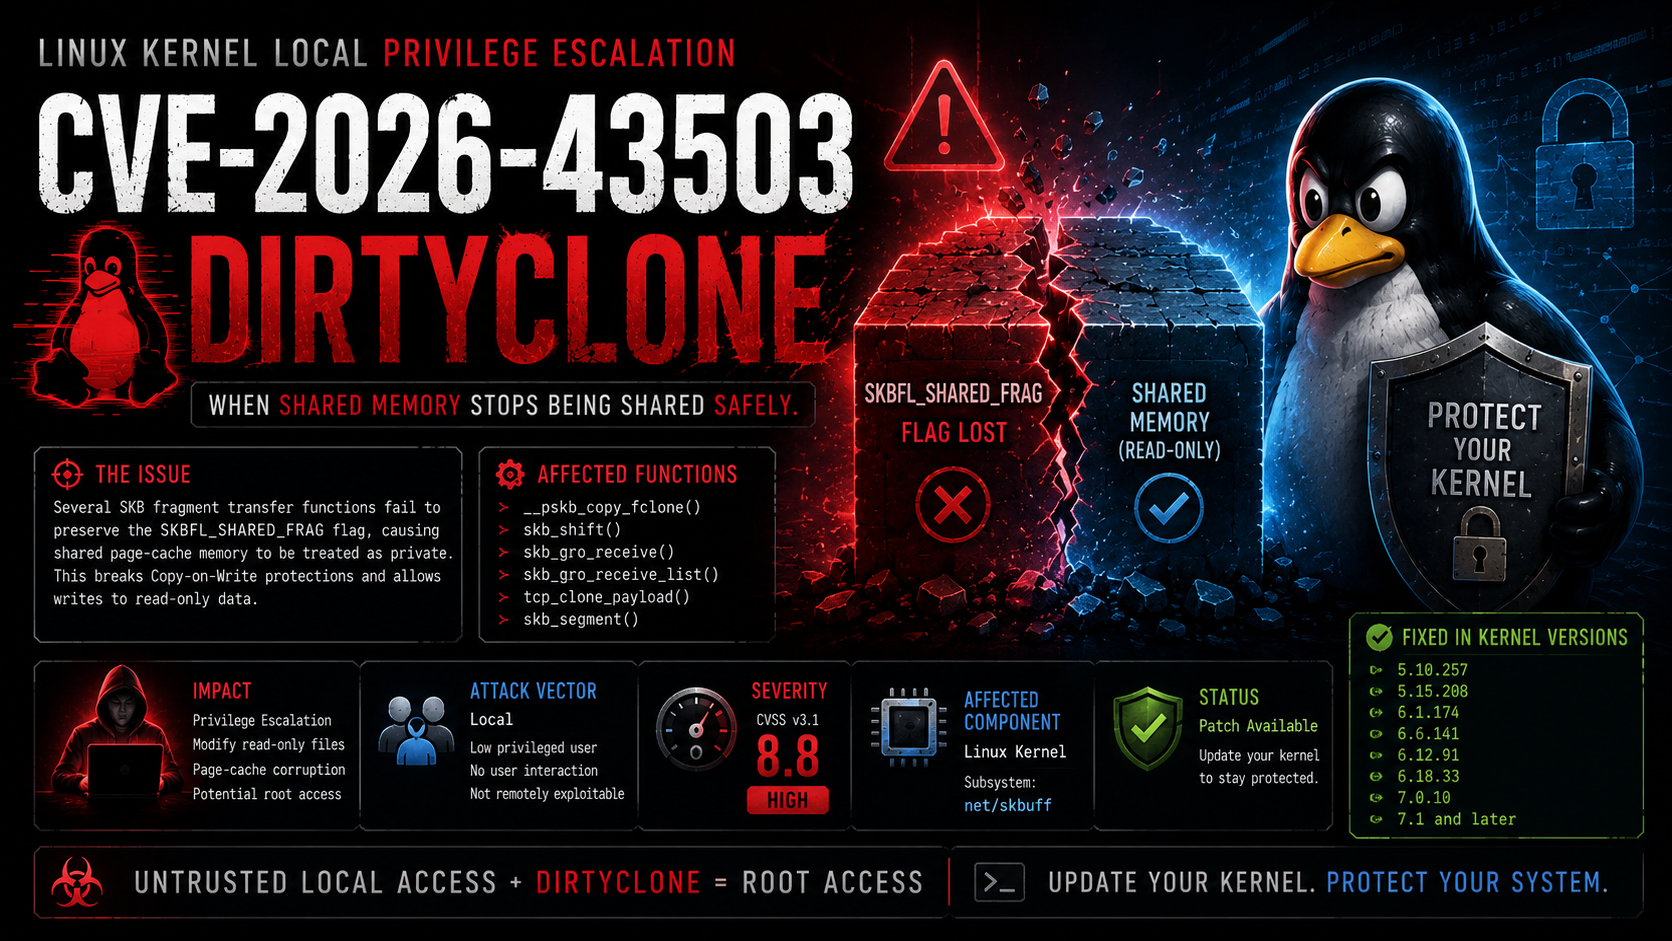
A vulnerabilidade existe porque várias rotinas de cópia de fragmentos do Socket Buffer (SKB) não preservam a flag SKBFL_SHARED_FRAG ao clonar ou transferir fragmentos de pacotes.
Como resultado, a memória que deveria permanecer protegida pelas semânticas de Copy-on-Write (CoW) pode se tornar gravável inesperadamente, permitindo que um atacante local modifique dados somente leitura do cache de páginas sob condições específicas.
O nome DirtyClone reflete duas características principais:
Semelhante a vulnerabilidades anteriores de corrupção de memória do Linux, o problema decorre do tratamento incorreto de metadados de memória compartilhada, e não de um estouro de buffer tradicional.
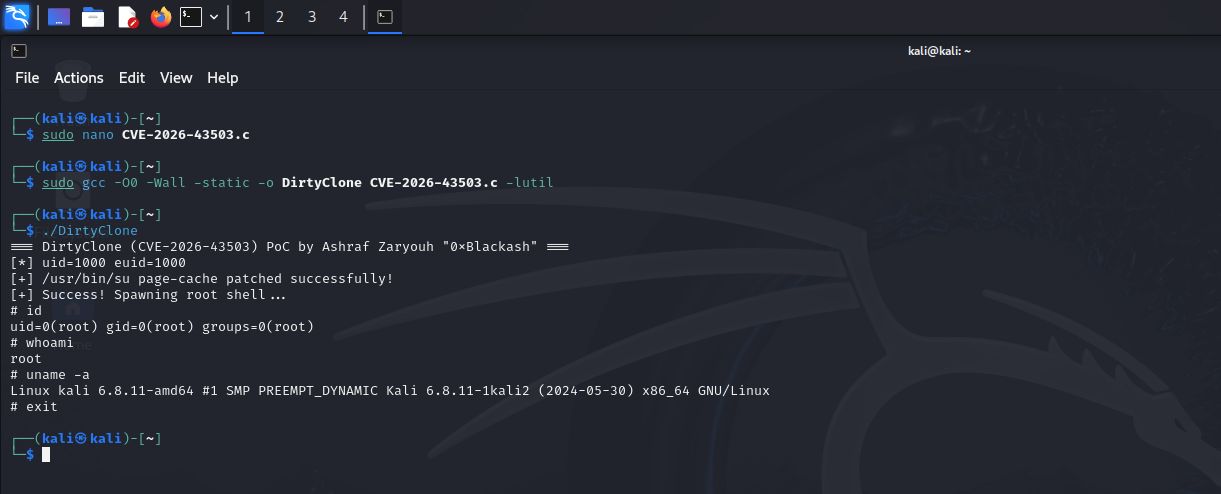
A exploração bem-sucedida pode permitir que um atacante:
Várias funções auxiliares de rede clonam ou movem fragmentos de pacotes sem copiar a:
SKBFL_SHARED_FRAG
flag.
Consequentemente, o buffer de socket de destino assume incorretamente a propriedade de memória que na verdade é compartilhada.
Isso quebra as suposições do kernel sobre propriedade de página e proteção contra gravação.
__pskb_copy_fclone()

skb_shift()

skb_gro_receive()

skb_gro_receive_list()

tcp_clone_payload()

skb_segment()
Cada uma dessas rotinas pode propagar referências de fragmentos sem preservar o estado de fragmento compartilhado.
Usuário Local
     │
     ▼
Cria carga de rede manipulada
     │
     ▼
Clonagem de Fragmento SKB
     │
     ▼
SKBFL_SHARED_FRAG Perdida
     │
     ▼
Memória Compartilhada Parece Privada
     │
     ▼
Escrita no Cache de Páginas Somente Leitura
     │
     ▼
Escalação de Privilégio
| Propriedade | Valor |
|---|---|
| CVE | CVE-2026-43503 |
| Apelido | DirtyClone |
| Severidade | Alta |
| CVSS v3.1 | 8.8 |
| Vetor de Ataque | Local |
| Complexidade | Baixa |
| Privilégios Necessários | Baixos |
| Interação do Usuário | Nenhuma |
| Escopo | Alterado |
| Impacto | Escalação de Privilégio |
Linux Kernel

Subsystem:
net/skbuff
| Ramo Estável | Versão Corrigida |
|---|---|
| 5.10 | 5.10.257 |
| 5.15 | 5.15.208 |
| 6.1 | 6.1.174 |
| 6.6 | 6.6.141 |
| 6.12 | 6.12.91 |
| 6.18 | 6.18.33 |
| 7.0 | 7.0.10 |
| 7.1+ | Corrigido |
Os indicadores podem incluir:
| Categoria | Descrição |
|---|---|
| CWE | Gerenciamento de Estado Incorreto |
| Tipo de Vulnerabilidade | Escalação de Privilégio Local |
| Exploração | Atacante autenticado local |
| Requer Reinicialização | Após atualização do kernel |
| Explorável Remotamente | ❌ Não |
DirtyClone não é uma exploração remota de rede—é uma vulnerabilidade de escalação de privilégio local causada pelo tratamento incorreto de fragmentos compartilhados de socket-buffer. A perda da flag
SKBFL_SHARED_FRAGpermite gravações na memória que deveria permanecer protegida, prejudicando as garantias de Copy-on-Write do Linux e possibilitando a escalação de privilégio sob as condições certas.
Vulnerabilidades de escalação de privilégio do kernel continuam a demonstrar como erros sutis de gerenciamento de memória podem ter grandes consequências de segurança.
Se este repositório foi útil, considere ⭐ marcar com estrela para apoiar a pesquisa em cibersegurança e a documentação de vulnerabilidades.

