 0xblackash/cve-2026-43284
CVE-2026-43284



Escalonamento de Privilégios Local Universal no Kernel Linux
Dirty Frag (também conhecida como Copy Fail 2) é uma vulnerabilidade de escalonamento de privilégios local de alto impacto no kernel Linux. Ela permite que um usuário local sem privilégios obtenha privilégios de root em sistemas afetados.
Descoberta por Hyunwoo Kim (@v4bel), ela é uma sucessora da vulnerabilidade Copy Fail anterior.
A vulnerabilidade se origina da descriptografia insegura in-place de fragmentos de socket buffer (skb) compartilhados que referenciam páginas do page cache, particularmente ao usar splice(2) ou sendfile(2).
Isso fornece uma poderosa primitiva de escrita arbitrária no page cache, que pode ser explorada para sobrescrever arquivos sensíveis em memória e obter acesso root completo.
Vetores de ataque primários:
esp4 / esp6)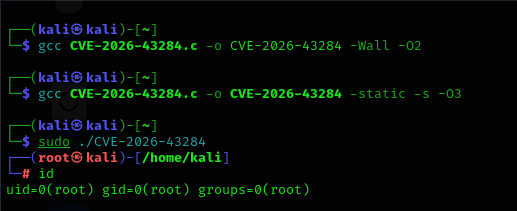
Atualize para o kernel corrigido mais recente da sua distribuição o mais rápido possível.
Corrigido no kernel mainline por meio do commit f4c50a4034e62ab75f1d5cdd191dd5f9c77fdff4.
# Blacklist vulnerable modules
sudo sh -c 'printf "install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n" > /etc/modprobe.d/dirtyfrag.conf'

# Unload modules immediately
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

# Drop page cache
echo 3 | sudo tee /proc/sys/vm/drop_caches >/dev/null
Nota: Essa mitigação desativa a funcionalidade IPsec e RxRPC/AFS.
| Distribuição | Status | Versão Corrigida |
|---|---|---|
| AlmaLinux | Afetada | Disponível |
| RHEL / Rocky | Afetada | Em distribuição |
| Ubuntu | Afetada | Em distribuição |
| Fedora | Afetada | Disponível |
| Debian | Afetada | Em andamento |
Este repositório destina-se exclusivamente a fins de segurança educacional e defensiva.
Fique seguro. Atualize cedo. Atualize sempre. 🛡️

