

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-35616 — CVE-2026-35616 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-35616
Autenticação e AutorizaçãoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHub0xblackash/cve-2026-35616

CVE-2026-35616

CVE-2026-35616

Ver Repositório
133há 7 mesesAinda não revisado
Compartilhar

🚨 CVE-2026-35616 - Bypass de Autenticação no FortiClient EMS 🚨

alerta de vulnerabilidade CVE-2026-35616

Fortinet Critical CVSS

Controle de Acesso Incorreto | Bypass de API Pré-Autenticação
Explorada Ativamente — Abril de 2026

📋 Visão Geral

CVE-2026-35616 é uma vulnerabilidade crítica no FortiClient Enterprise Management Server (EMS) nas versões 7.4.5 até 7.4.6.

Um atacante remoto não autenticado pode enviar solicitações especialmente elaboradas para contornar as verificações de autenticação e autorização, potencialmente levando à execução de código não autorizada ou ao comprometimento total do servidor.

Aviso da Fortinet: FG-IR-26-099


🛠️ Conteúdo do Repositório

ArquivoDescrição
CVE-2026-35616.yamlTemplate do Nuclei para detecção segura
CVE-2026-35616.pyScript Python de verificação segura
check_safe_CVE-2026-35616.pyDetector leve alternativo

⚠️ Aviso Importante

Este repositório tem finalidade exclusivamente defensiva e de pesquisa.

  • Utilize somente em ambientes de laboratório isolados ou em sistemas que você possui e está autorizado a testar.
  • A vulnerabilidade está sendo explorada ativamente na natureza.
  • Não use estas ferramentas para varreduras não autorizadas ou atividades ofensivas.

🚨 Detalhes da Vulnerabilidade

  • ID do CVE: CVE-2026-35616
  • Severidade: Crítica (CVSS 9.1)
  • Versões Afetadas: FortiClient EMS 7.4.5 - 7.4.6
  • Tipo de Vulnerabilidade: Controle de Acesso Incorreto (CWE-284)
  • Impacto: Bypass de Autenticação e Autorização (Pré-Autenticação)
  • Explorada Ativamente: Sim (Confirmado pela Fortinet)

🛡️ Mitigação e Correção

Ações Imediatas:

  1. Isole o servidor da internet imediatamente
  2. Aplique o Hotfix oficial da Fortinet para 7.4.5 / 7.4.6
  3. Atualize para 7.4.7 ou versão mais recente quando disponível
  4. Restrinja o acesso ao EMS apenas via VPN (nunca exponha diretamente à internet)

📌 Como Usar

1. Usando o Template do Nuclei

nuclei -t CVE-2026-35616.yaml -u https://your-ems-server:8443

2. Usando o Detector Python

python3 check_safe_CVE-2026-35616.py https://your-ems-server:8443
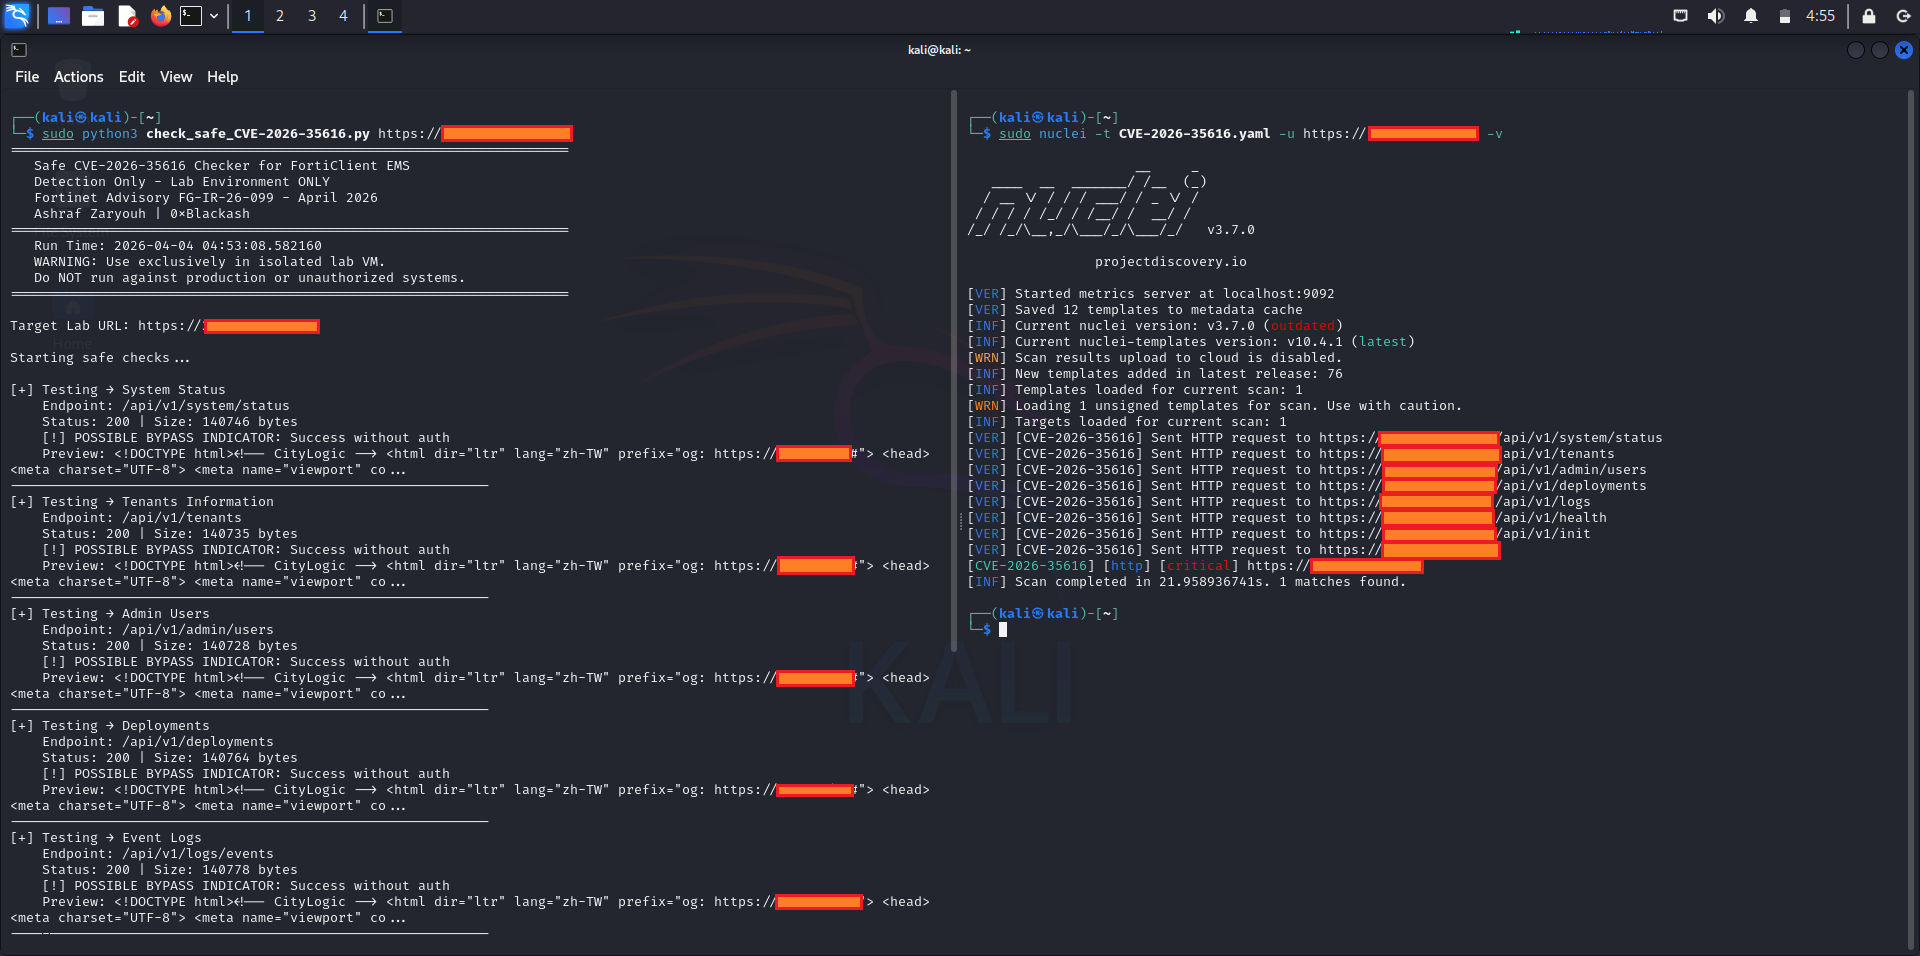
🔍 Capturas de Tela da Detecção

cve-2026-35616

📄 Referências

  • Fortinet PSIRT - FG-IR-26-099
  • NVD - CVE-2026-35616
  • Documentação do FortiClient EMS

⭐ Aviso Legal

Este projeto é mantido para fins de segurança educacional e defensiva.
O autor não é responsável por qualquer uso indevido das ferramentas de detecção fornecidas.

Mantenha-se seguro. Atualize cedo. Atualize com frequência.


Feito com ❤️ para a comunidade de segurança defensiva

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





