

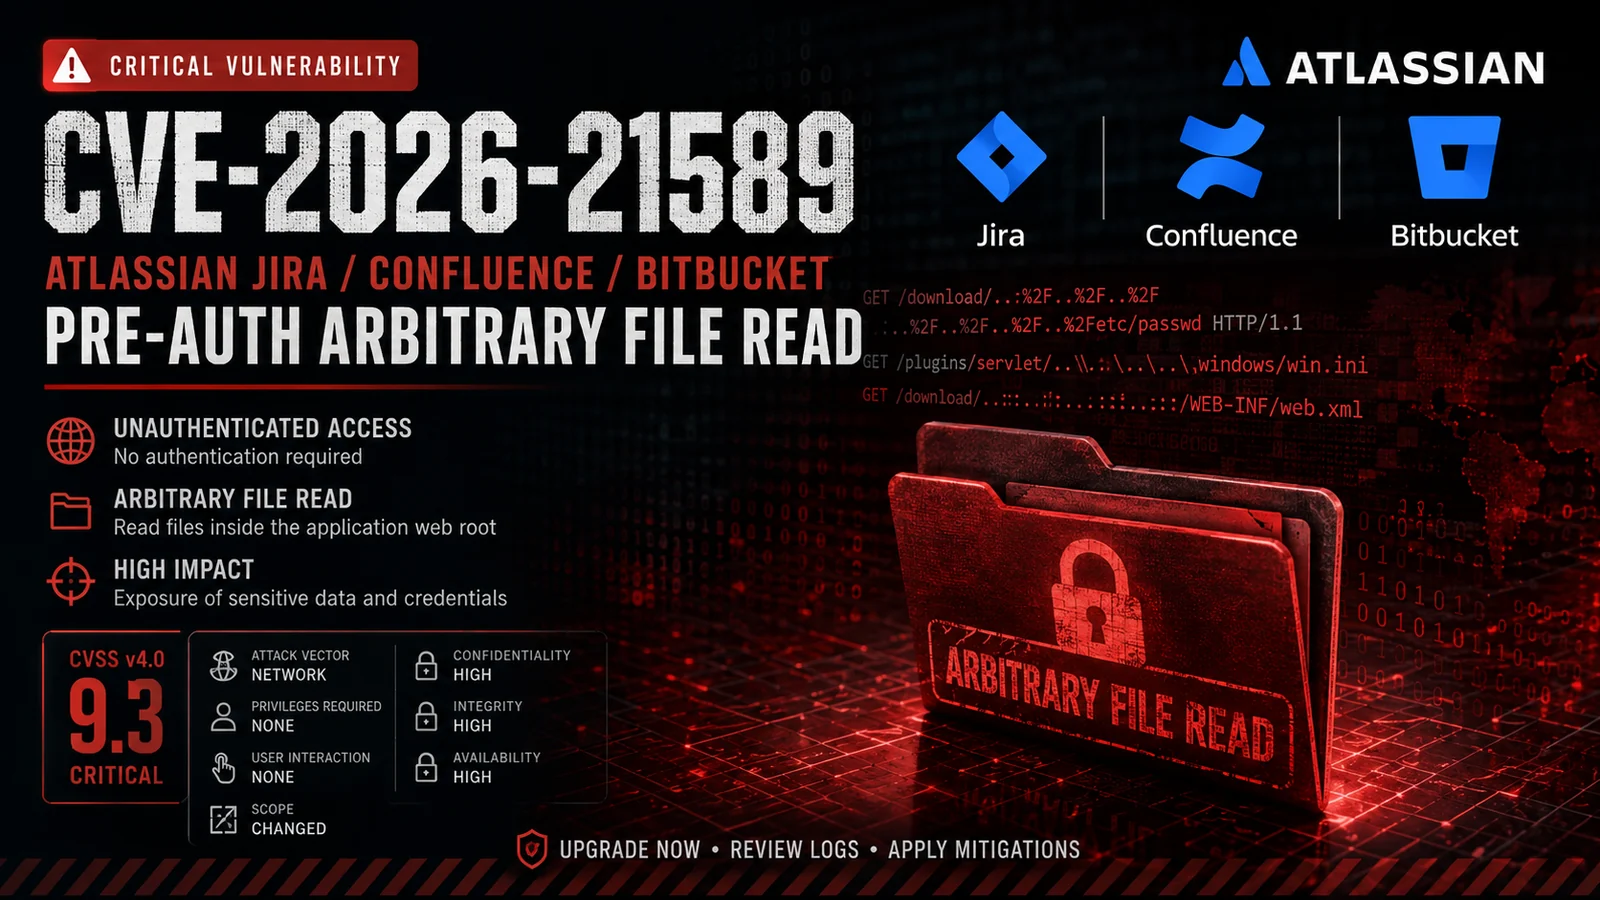
Análise técnica e orientação de deteção para CVE-2026-21589, uma vulnerabilidade de acesso arbitrário a ficheiros por path traversal pré-autenticação em produtos Atlassian Data Center.


Acesso Arbitrário a Arquivos Não Autenticado via Path Traversal
Pesquisa de segurança e análise técnica do CVE-2026-21589 que afeta múltiplos produtos Atlassian Data Center.
CVE-2026-21589 é uma vulnerabilidade crítica de acesso arbitrário a arquivos não autenticado que afeta múltiplos produtos Atlassian Data Center.
A vulnerabilidade permite que um atacante remoto e não autenticado acesse arquivos específicos localizados dentro da raiz da aplicação web da aplicação.
A exploração não requer credenciais válidas nem interação do usuário, mas o atacante precisa conhecer o nome exato e o caminho do arquivo alvo. A vulnerabilidade não fornece listagem de diretórios nem enumeração arbitrária de arquivos.
CVE: CVE-2026-21589
Severidade: Crítica
CVSS v4.0: 9.3
Vetor de Ataque: Rede
Privilégios Necessários: Nenhum
Interação do Usuário: Nenhuma
Classe da Vulnerabilidade: Path Traversal / Acesso Arbitrário a Arquivos
Importante: Esta vulnerabilidade deve ser considerada particularmente grave para implantações Atlassian auto-hospedadas expostas à internet.
CVE-2026-21589 afeta os seguintes produtos Atlassian:
| Produto | Versões Corrigidas |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
Todas as versões anteriores às versões corrigidas aplicáveis são consideradas afetadas pelo aviso da Atlassian.
A vulnerabilidade está associada ao tratamento inadequado de informações de caminho no processamento de recursos web da Atlassian.
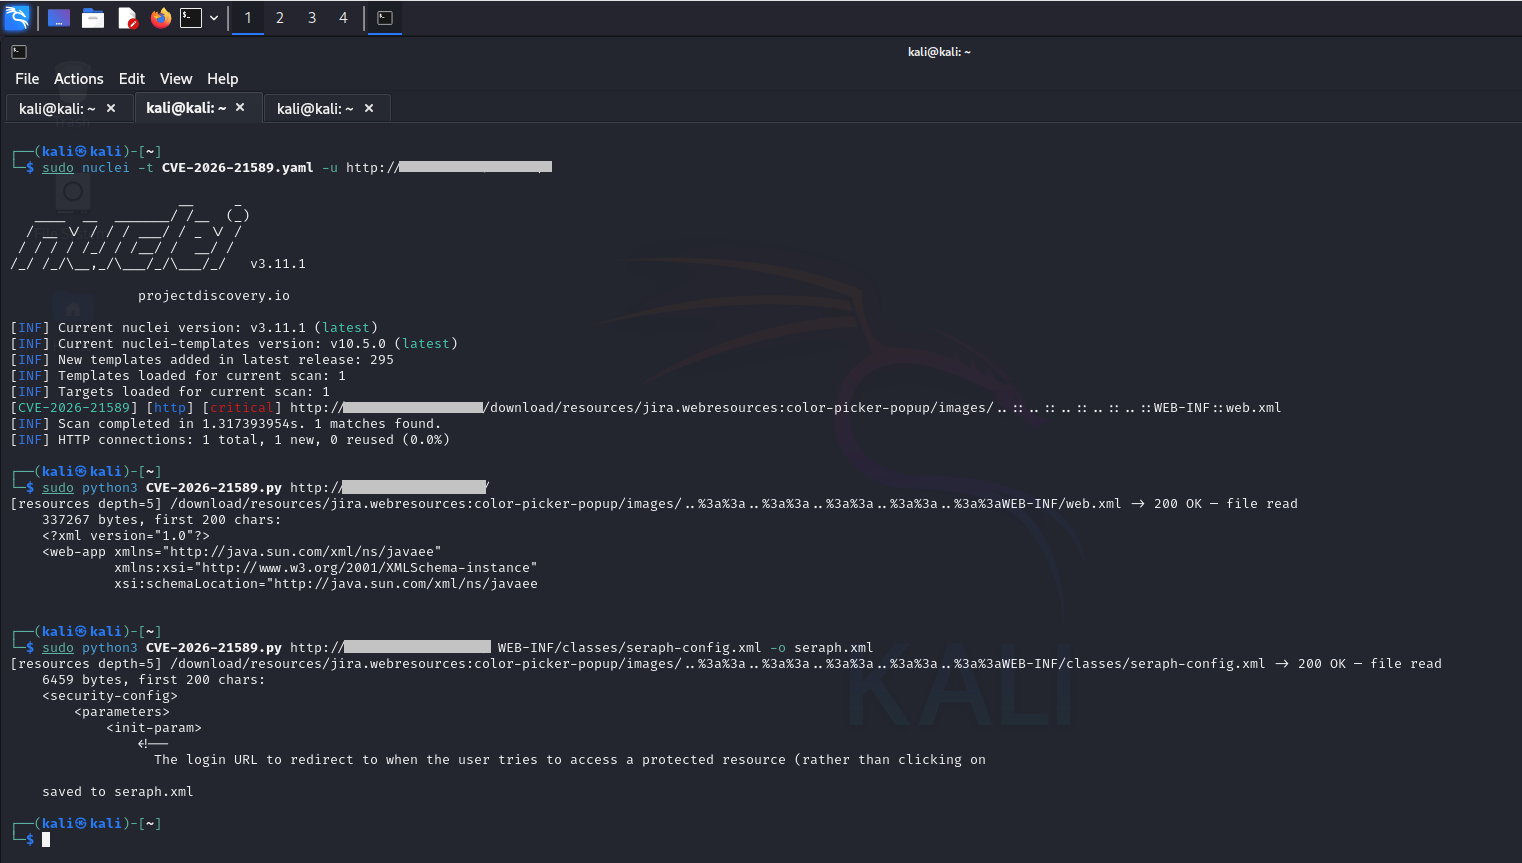
Uma requisição especialmente construída pode fazer com que componentes de travessia sejam interpretados como separadores de caminho, permitindo que a requisição alcance arquivos que normalmente não deveriam ser expostos através do mecanismo de tratamento de recursos afetado.
Conceitualmente:
Requisição HTTP Não Autenticada
          |
          v
   Caminho de Recurso Construído
          |
          v
   Tratamento de Path Traversal
          |
          v
Raiz Web da Aplicação
          |
          v
   Divulgação do Arquivo Alvo
O ataque não fornece inerentemente listagem de diretórios.
Um atacante, portanto, precisa de conhecimento prévio do:
Nome do Arquivo
+
Caminho
do arquivo alvo antes de tentar recuperá-lo.
O problema subjacente envolve normalização de caminho e tratamento de travessia na funcionalidade compartilhada de recursos web da Atlassian.
Pesquisas de segurança publicadas após o aviso demonstraram que sequências de travessia especialmente construídas podem interagir com a lógica de carregamento de recursos da aplicação.
Uma característica importante identificada durante a pesquisa é o tratamento de sequências :: como separadores de caminho durante o processamento de requisições.
Conceitualmente:
Caminho Normal
    |
    v
Resolvedor de Recursos
    |
    v
Recurso Esperado da Aplicação


Caminho Malicioso
    |
    v
Sequência de Travessia
    |
    v
Resolvedor de Recursos
    |
    v
Arquivo Inesperado
O comportamento exato de exploração depende do produto afetado e da configuração de implantação.
| Propriedade | Valor |
|---|---|
| Autenticação | Não necessária |
| Interação do Usuário | Não necessária |
| Vetor de Ataque | Rede |
| Complexidade do Ataque | Baixa |
| Privilégios Necessários | Nenhum |
| Impacto Primário | Confidencialidade |
| Impacto Secundário | Potencial comprometimento do sistema dependendo dos arquivos/configuração expostos |
| Enumeração de Diretórios | Não fornecida diretamente |
| Exploração Remota | Sim |
| Risco de Exposição à Internet | Alto |
O vetor oficial do CVSS v4.0 é:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
Pontuação CVSS:
9.3 — CRÍTICA
O principal impacto de segurança é o acesso não autorizado a arquivos dentro da raiz web da aplicação.
Dependendo do produto, instalação e arquivo exposto, isso pode resultar na divulgação de:
Configuração da aplicação
Informações de implantação
Recursos internos da aplicação
Credenciais ou segredos
Configuração de integração
Outros dados sensíveis da aplicação
O impacto real depende fortemente de quais arquivos existem dentro da raiz web da aplicação afetada.
Um cenário particularmente perigoso pode ocorrer quando produtos Atlassian estão integrados com Crowd ou outra infraestrutura de autenticação centralizada e arquivos de configuração sensíveis contêm credenciais reutilizáveis.
Pesquisadores de segurança demonstraram cenários em que informações de configuração do Crowd expostas poderiam potencialmente ser encadeadas em comprometimento adicional em certas implantações.
Um atacante precisa de:
1. Acesso de rede à instância Atlassian vulnerável
2. Nenhuma autenticação
3. Conhecimento de um caminho de arquivo alvo
4. Um produto/versão vulnerável
A vulnerabilidade não fornece:

