Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-20127 — CVE-2026-20127 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-20127
Análise de VulnerabilidadesExploraçãoSegurança de RedeTestes de PenetraçãoAutenticaçãoRed Teaming
GitHub0xblackash/cve-2026-20127

CVE-2026-20127

CVE-2026-20127

Ver Repositório
7há 3 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

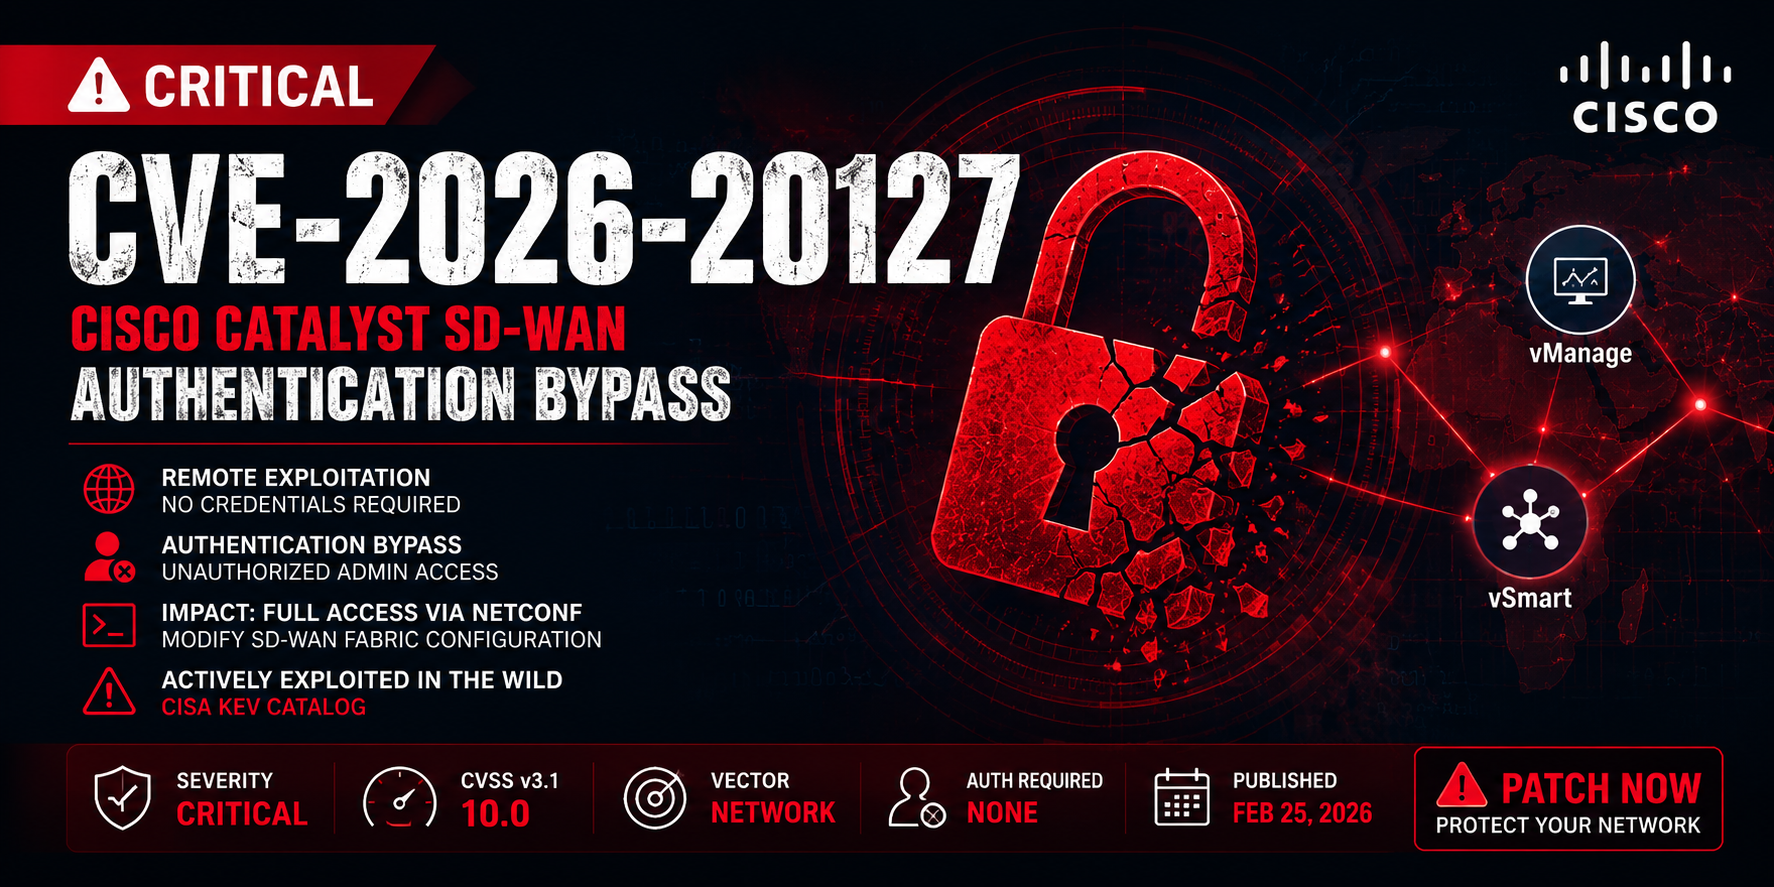
🛡️ CVE-2026-20127 — Bypass de Autenticação do Cisco Catalyst SD-WAN

Imagem ChatGPT 14 de junho de 2026, 14:32:26


📌 Visão Geral

CVE-2026-20127 é uma vulnerabilidade crítica de bypass de autenticação que afeta componentes do Cisco Catalyst SD-WAN, incluindo controladores e sistemas de gerenciamento.

Um atacante remoto não autenticado pode explorar uma validação inadequada de autenticação no plano de controle do SD-WAN, resultando em acesso total ao nível administrativo na infraestrutura de rede.

Esse problema é considerado gravíssimo (CVSS 10.0) e foi observado como sendo ativamente explorado em ambientes reais.


⚠️ Impacto

Uma exploração bem-sucedida pode permitir que um atacante:

  • 🔓 Burlar completamente os mecanismos de autenticação
  • 🧠 Obter acesso administrativo não autorizado
  • 🌐 Acessar serviços internos de gerenciamento do SD-WAN
  • ⚙️ Modificar políticas de roteamento e de rede
  • 🧩 Injetar pares SD-WAN maliciosos
  • 🏴 Comprometer totalmente o plano de controle

🧬 Detalhes Técnicos

Causa Raiz

A vulnerabilidade é causada pela validação inadequada de requisições de autenticação de pares SD-WAN, permitindo que tráfego de rede manipulado seja tratado como comunicação interna confiável.


Vetor CVSS v3.1

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
MétricaValor
Vetor de AtaqueRede
Complexidade do AtaqueBaixa
Privilégios NecessáriosNenhum
Interação do UsuárioNenhum
EscopoAlterado
ConfidencialidadeAlta
IntegridadeAlta
DisponibilidadeAlta

🧪 Fluxo de Exploração de Alto Nível

[1] Atacante envia requisição de par SD-WAN manipulada
        ↓
[2] Validação de autenticação falha
        ↓
[3] Sistema confia no atacante como um par interno válido
        ↓
[4] Acesso ao NETCONF / APIs de gerenciamento concedido
        ↓
[5] Comprometimento total do plano de controle SD-WAN

🖥️ Produtos Afetados

  • Controlador Cisco Catalyst SD-WAN (vSmart)
  • Gerenciador Cisco Catalyst SD-WAN (vManage)

Múltiplas branches de software podem ser afetadas dependendo da configuração e versão.


🔍 Detecção

As equipes de segurança devem monitorar:

  • Registros inesperados de pares SD-WAN
  • Sessões NETCONF não autorizadas
  • Identidades de controladores desconhecidas ou maliciosas
  • Mudanças repentinas em políticas de roteamento
  • Anomalias de autenticação nos logs do SD-WAN
  • Acesso de gerenciamento a partir de fontes não confiáveis

🛡️ Mitigação

✅ Ações Recomendadas

  • Aplicar imediatamente os patches de segurança da Cisco
  • Restringir o acesso às interfaces de gerenciamento do SD-WAN
  • Isolar redes do plano de controle da exposição pública
  • Aplicar segmentação rigorosa entre os planos de gerenciamento e dados
  • Habilitar registro centralizado e monitoramento via SIEM
  • Validar todas as relações de pares SD-WAN

🚫 Soluções Alternativas

Não existem soluções alternativas seguras. A implantação de patches é obrigatória.


📊 Resumo de Risco

CategoriaNível
ExplorabilidadeMuito Alto
ImpactoCrítico
Dificuldade de DetecçãoMédio–Alto
Urgência do PatchImediata

🧠 Contexto de Ameaça

Esta vulnerabilidade é particularmente perigosa porque ataca o plano de controle do SD-WAN, que funciona como o cérebro da rede empresarial.

Uma exploração bem-sucedida pode resultar em:

  • Comprometimento persistente da rede
  • Redirecionamento ou interceptação de tráfego
  • Interrupção de serviços em toda a empresa
  • Presença furtiva e de longo prazo do atacante

🧷 Recomendações de Segurança

  • Tratar os controladores SD-WAN como infraestrutura Tier-0
  • Aplicar MFA e controles rígidos de acesso administrativo
  • Auditar continuamente as mudanças na topologia SD-WAN
  • Restringir o acesso de gerenciamento a faixas de IP confiáveis
  • Monitorar anomalias de comportamento no plano de controle
  • Manter ciclos rápidos de gerenciamento de patches

📎 Referências

  • Advisories de Segurança da Cisco
  • Banco de Dados CVE da NVD
  • Catálogo de Vulnerabilidades Exploradas Conhecidas (KEV) da CISA
  • Boletins de Segurança do Fornecedor

⚡ Nota Final

“Comprometer o plano de controle do SD-WAN equivale a comprometer toda a rede.”

Baixar ferramenta