📌 1. Resumo Executivo
CitrixBleed 2 refere-se a uma vulnerabilidade crítica de divulgação de memória que afeta:
- 🏢 Citrix NetScaler ADC
- 🌐 NetScaler Gateway
- 🔐 Aparelhos VPN voltados para a Internet
Permite que invasores não autenticados recuperem conteúdos sensíveis da memória de dispositivos afetados por meio de requisições de rede maliciosas.
Esta classe de problema é semelhante em natureza ao CitrixBleed original (CVE-2023-4966).
🧠 2. Fornecedor & Produtos Afetados
Os sistemas afetados incluem:
- Citrix NetScaler ADC
- Citrix NetScaler Gateway
- Aparelhos expostos à Internet pública
Esses dispositivos são tipicamente implantados na borda das redes empresariais.
🔎 3. Classificação da Vulnerabilidade
| Campo | Valor |
|---|
| Tipo de Vulnerabilidade | Leitura excessiva de memória |
| Tipo de Impacto | Exposição de Dados Sensíveis |
| Explorabilidade | Remota |
| Autenticação | Não necessária |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Nenhuma |
🔬 4. Causa Raiz (Explicação Técnica)
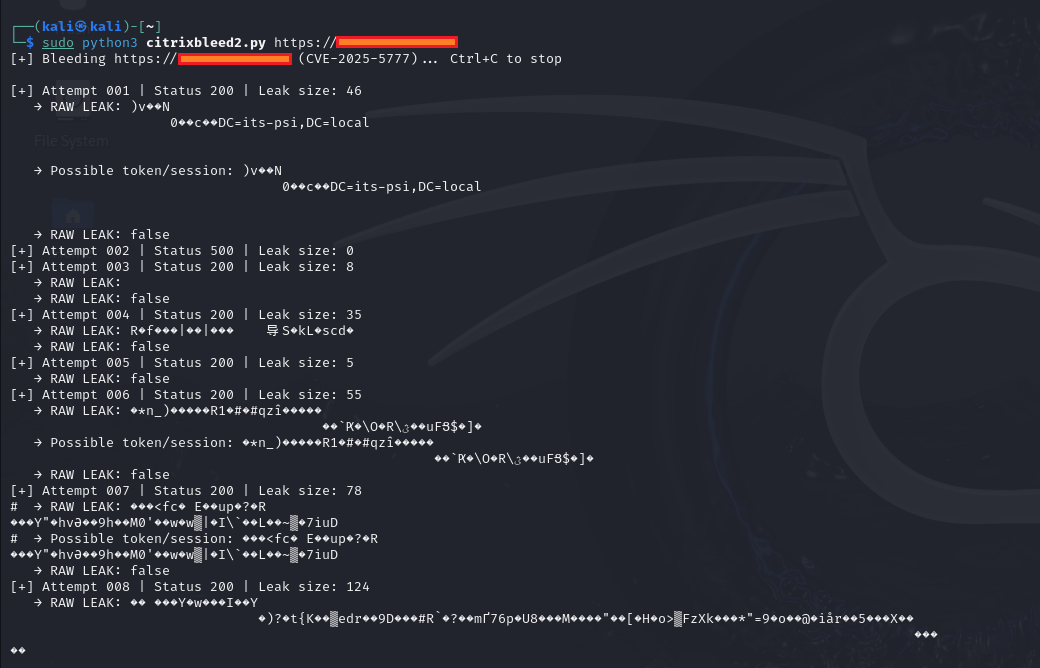
A vulnerabilidade decorre de:
- Validação inadequada de limites de memória
- Verificação insuficiente do tamanho da entrada
- Manipulação incorreta do buffer de resposta
Ao processar requisições HTTP especialmente criadas, o aparelho retorna memória além dos limites pretendidos.
Isso pode expor:
- Tokens de sessão
- Cookies de autenticação
- Buffers internos de memória
- Fragmentos de outras sessões de usuário
Isso é conceitualmente similar a:
- Heartbleed (leitura excessiva de memória no OpenSSL)
- Outras vulnerabilidades de leitura excessiva de buffer
🚨 5. Impacto no Mundo Real
Como os dispositivos NetScaler:
- Estão na borda da rede
- Protegem acesso VPN
- Lidam com autenticação e SSO
As consequências incluem:
- 🔑 Sequestro de sessão
- 👤 Personificação de contas
- 🛜 Bypass de VPN
- 🧭 Movimentação lateral
- 💣 Preparação para ransomware
- 🏢 Comprometimento total da empresa
📊 6. Avaliação de Gravidade
| Propriedade de Segurança | Impacto |
|---|
| Confidencialidade | 🔴 Alto |
| Integridade | 🟡 Indireto |
| Disponibilidade | 🟡 Indireto |
| Risco Geral | 🔥 Crítico |
O comprometimento de dispositivos de borda aumenta drasticamente o raio de explosão.
🌍 7. Por Que Vulnerabilidades em Dispositivos de Borda São Perigosas
Aparelhos de borda:
- Estão voltados para a Internet
- Têm posição privilegiada na rede
- Frequentemente evitam monitoramento interno
- Podem não seguir ciclos normais de patches
Se comprometidos, invasores podem se movimentar internamente com sessões de aparência legítima.
🛠 8. Estratégia de Mitigação & Resposta
- Aplicar os patches de segurança mais recentes da Citrix
- Invalidar todas as sessões ativas
- Rotacionar credenciais administrativas
- Redefinir senhas de usuários se houver suspeita de exposição
- Revisar logs em busca de atividades anormais
Endurecimento Defensivo
- Impor Autenticação Multifator (MFA)
- Restringir interfaces de gerenciamento a intervalos de IP internos
- Habilitar registro detalhado
- Monitorar anomalias de reutilização de sessão
- Implementar segmentação de rede
🔍 9. Indicadores de Detecção
As equipes de segurança devem monitorar:
- Reutilização inesperada de sessão VPN
- Padrões de login geográficos anormais
- Requisições HTTP suspeitas em alto volume
- Acesso interno a partir de novas sessões VPN
- Movimentação lateral após autenticação
📅 10. Considerações para Resposta a Incidentes
Se houver suspeita de exploração:
- Aplicar patch imediatamente
- Invalidar todas as sessões
- Rotacionar credenciais
- Revisar logs de autenticação
- Procurar mecanismos de persistência
- Escanear sistemas internos em busca de movimentação lateral
Aplicar patch por si só não é suficiente se tokens foram vazados.
| Vulnerabilidade | Software | Tipo | Impacto |
|---|
| Heartbleed | OpenSSL | Divulgação de memória | Vazamento de chaves e memória |
| Shellshock | Bash | RCE | Execução total do sistema |
| Log4Shell | Log4j | RCE | Execução remota de código |
| CitrixBleed | NetScaler | Divulgação de memória | Sequestro de sessão |
Vulnerabilidades da classe CitrixBleed são particularmente perigosas devido ao posicionamento do dispositivo.
⚖️ 12. Aviso Ético & Legal
Esta informação é para:
- Fins educacionais
- Conscientização defensiva
- Pesquisa de segurança autorizada
NÃO explore sistemas sem permissão explícita por escrito.
A exploração não autorizada é ilegal.
🧠 13. Principais Lições de Segurança
- Segurança de memória continua sendo uma classe de risco importante
- Dispositivos de borda exigem aplicação rápida de patches
- Invalidação de sessão é crítica após vazamentos de memória
- Aparelhos VPN são alvos de alto valor
- Monitoramento deve incluir anomalias de autenticação
🔐 Conclusão Final
Quando o gateway vaza memória,
toda a empresa corre risco.
 0xblackash/cve-2025-5777