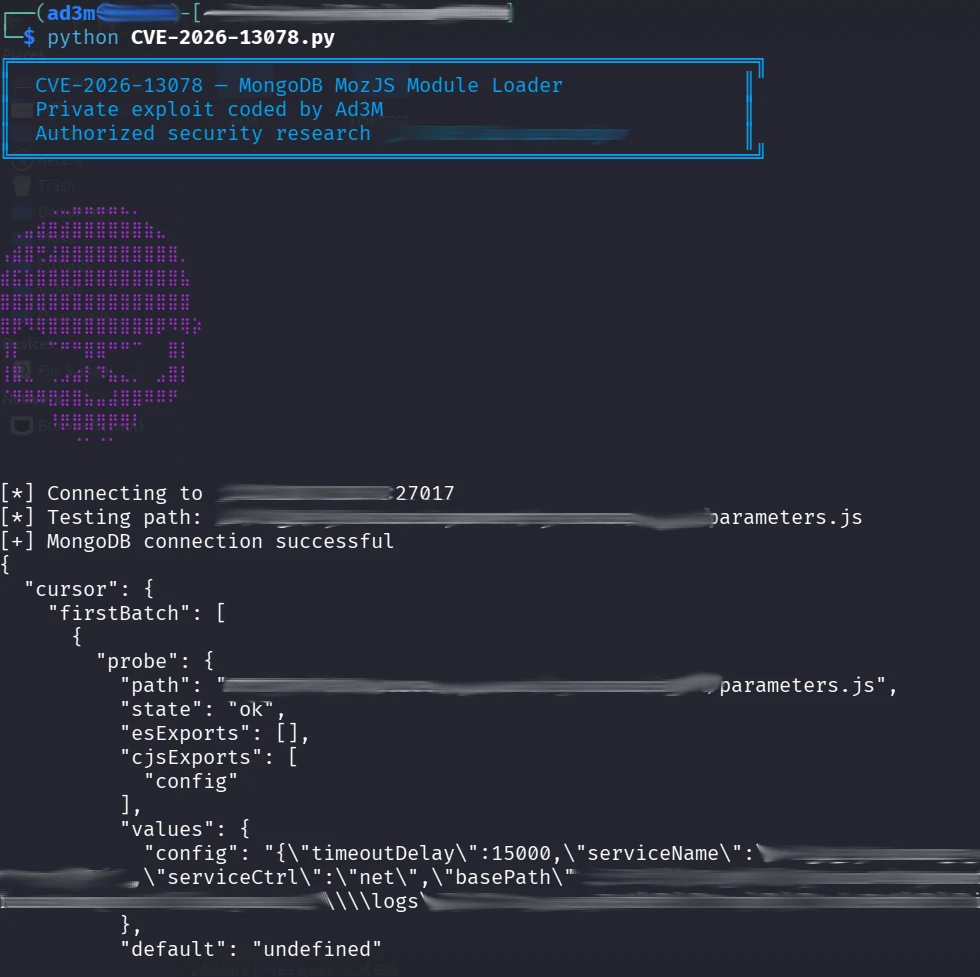
 0xad3m/cve-2026-13078-poc
Prova de conceito em Python para CVE-2026-13078, uma falha de autorização no carregador de módulos MozJS do MongoDB (CWE-862) que permite a usuários autenticados divulgar arquivos locais por meio de JavaScript do lado do servidor.

PoC original codificado e desenvolvido por Ad3M.
Apenas para pesquisa de segurança autorizada. Execute este repositório somente contra instâncias do MongoDB que você possui ou tem permissão explícita para testar.
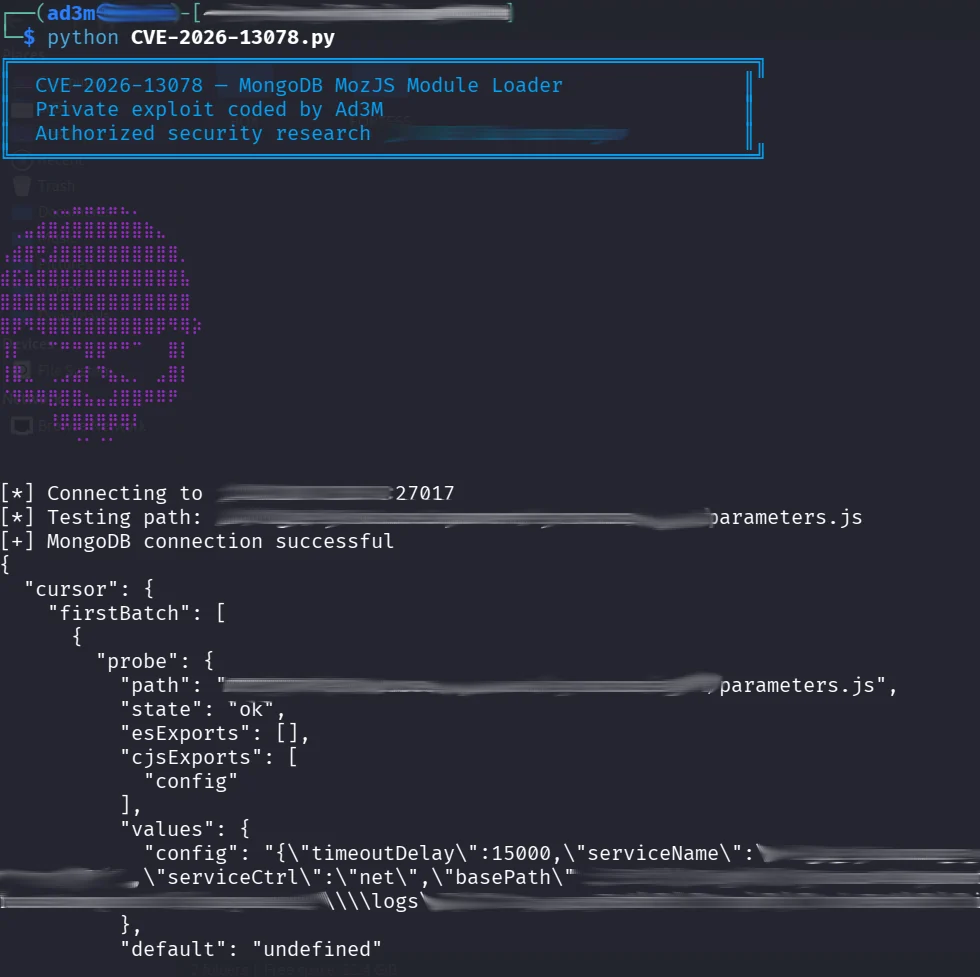
Este repositório contém um PoC para CVE-2026-13078, uma falha de autorização no carregador de módulos MozJS do MongoDB Server que pode permitir que usuários autenticados acessem arquivos por meio de JavaScript do lado do servidor.
Durante um engajamento de red team autorizado, identifiquei uma instância do MongoDB no ambiente da organização que estava afetada pela CVE-2026-13078. Após buscar uma prova de conceito pública e não encontrar nenhuma, desenvolvi meu próprio PoC para validar a vulnerabilidade durante a avaliação.
O PoC demonstrou com sucesso a divulgação de dados de configuração exportados a partir de um módulo JavaScript do lado do servidor. Agora estou compartilhando minha pesquisa publicamente para ajudar outros pesquisadores de segurança e testadores de penetração a reproduzir e avaliar o problema em ambientes autorizados.
| Campo | Detalhes |
|---|---|
| CVE | CVE-2026-13078 |
| Produto | MongoDB Server |
| Vulnerabilidade | Divulgação arbitrária de arquivos locais |
| Componente | Carregador de módulos do mecanismo de script MozJS |
| Fraqueza | CWE-862 — Autorização ausente |
| CVSS v3.1 | 7.7 (Alta) |
| Vetor CVSS v3.1 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:N/A:N |
| CVSS v4.0 | 6.3 (Média) |
| Autenticação | Necessária (privilégios baixos), conforme o registro da CVE |
| Vetor de ataque | Rede |
| Interação do usuário | Nenhuma |
| Impacto | Divulgação de arquivos com as permissões de sistema de arquivos do processo mongod |
| PoC público | Nenhum PoC público existente encontrado |
| Exploração conhecida | Nenhum relato confirmado em ambiente real encontrado nas fontes verificadas em 12 de outubro de 2026; a avaliação da CISA de 23 de julho de 2026 registrou a exploração como “nenhuma” |
As versões em cada ramo listado anteriores à sua primeira versão corrigida são afetadas.
| Branch | Primeira versão corrigida |
|---|---|
| MongoDB 7.0 | 7.0.39 |
| MongoDB 8.0 | 8.0.28 |
| MongoDB 8.2 | 8.2.12 |
| MongoDB 8.3 | 8.3.7 |
Fontes: Registro CVE emitido pelo MongoDB e avaliação da CISA, Aviso do MongoDB SERVER-128832
Conclusão inicial da pesquisa : A vulnerabilidade foi documentada publicamente, mas não encontrei código de exploit público reproduzível durante minha pesquisa inicial. Isso não prova que nenhum PoC existia. Essa lacuna me motivou a desenvolver meu próprio PoC.
pymongoInstale as dependências:
python -m pip install -r requirements.txt
Execute a validação:
python poc.py --host 127.0.0.1 --port 27017
Aplique a correção do fornecedor do MongoDB para a sua linha de versão, restrinja o acesso à rede, use contas de banco de dados com privilégios mínimos e desative o JavaScript do lado do servidor onde for operacionalmente possível.
Referência: https://jira.mongodb.org/browse/SERVER-128832
Não inclua segredos reais, caminhos de host, credenciais ou payloads destrutivos em issues, commits, capturas de tela ou logs. Relate vulnerabilidades suspeitas por meio do processo de divulgação coordenada do fornecedor.
MIT. Consulte LICENSE.






