
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2019-14339 — POC para CVE-2019-14339 Canon PRINT 2.5.5 | Kitploit

Ferramentas/GitHubGitHub/0x48piraj/cve-2019-14339
Segurança AndroidAnálise de VulnerabilidadesExploraçãoExfiltração de DadosColeta de InformaçõesTestes de PenetraçãoSegurança MóvelArchived
GitHub0x48piraj/cve-2019-14339

CVE-2019-14339

POC para CVE-2019-14339 Canon PRINT 2.5.5

Ver Repositório
14542há 7 anosAinda não revisado
Compartilhar

CVE-2019-14339

Injeção de URI no Content Provider no Canon PRINT 2.5.5 (CVE-2019-14339). Prova de conceito por @0x48piraj

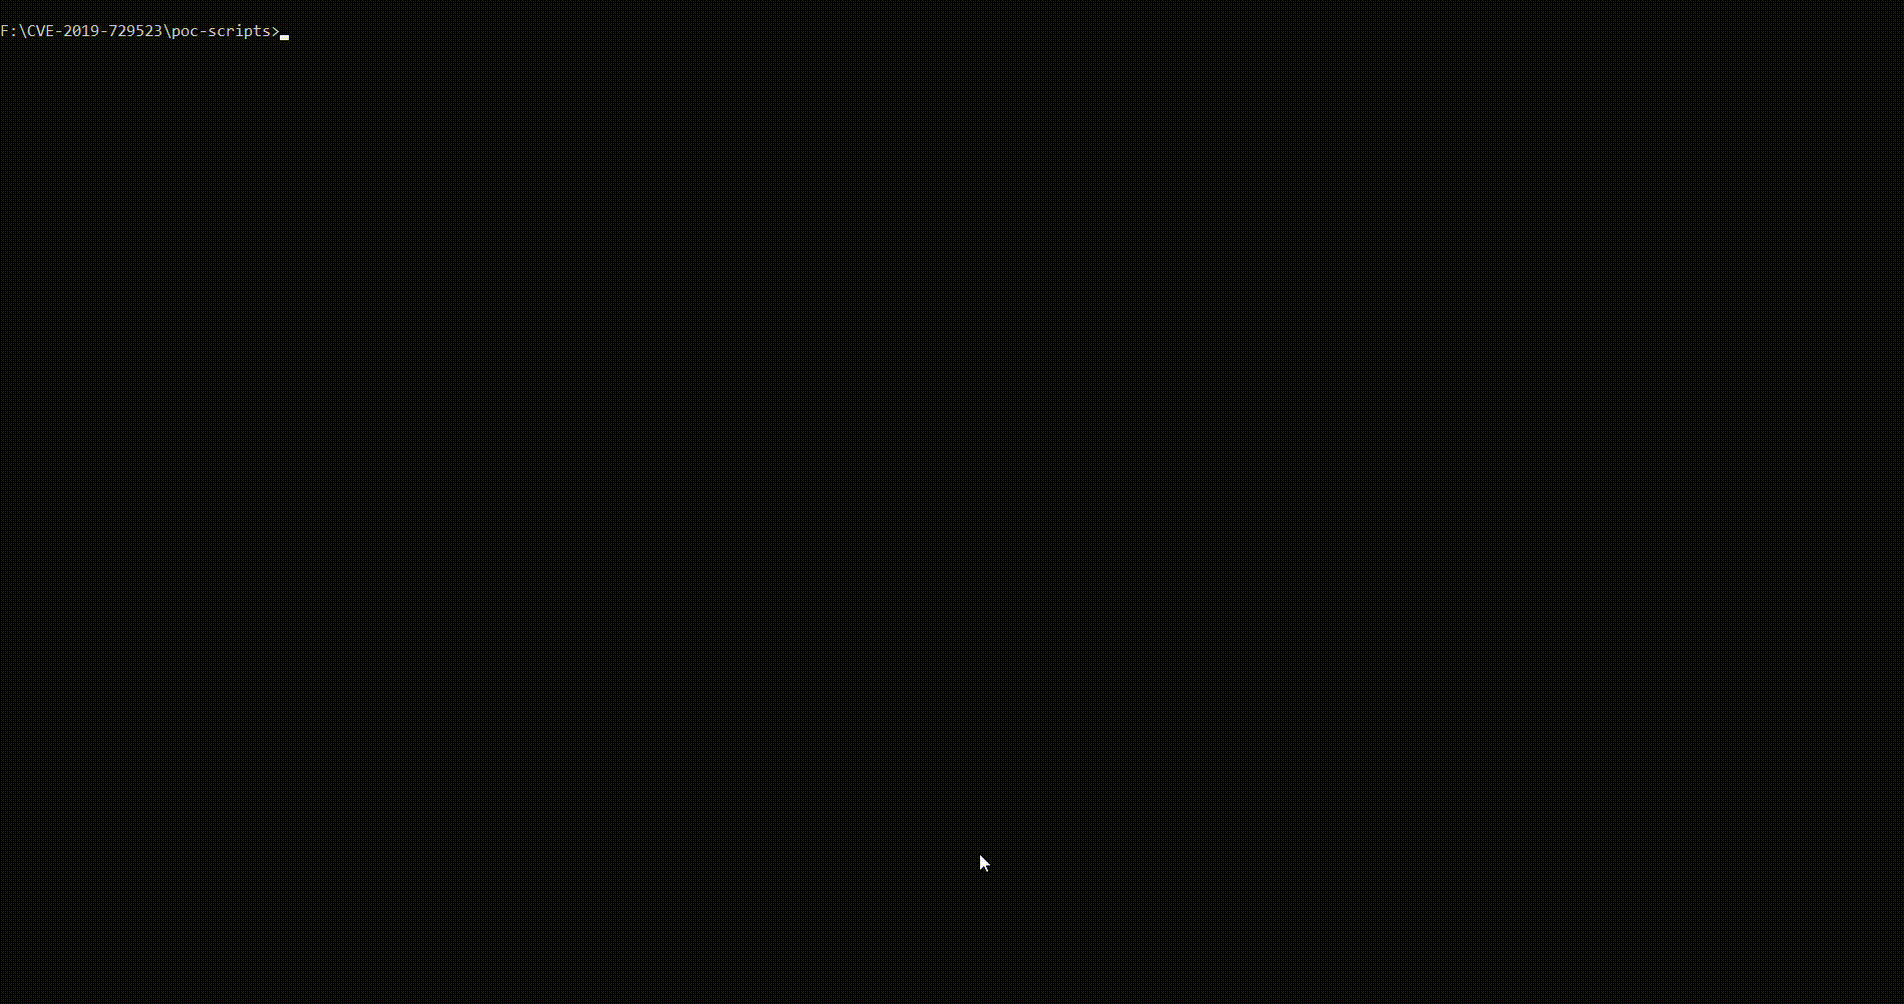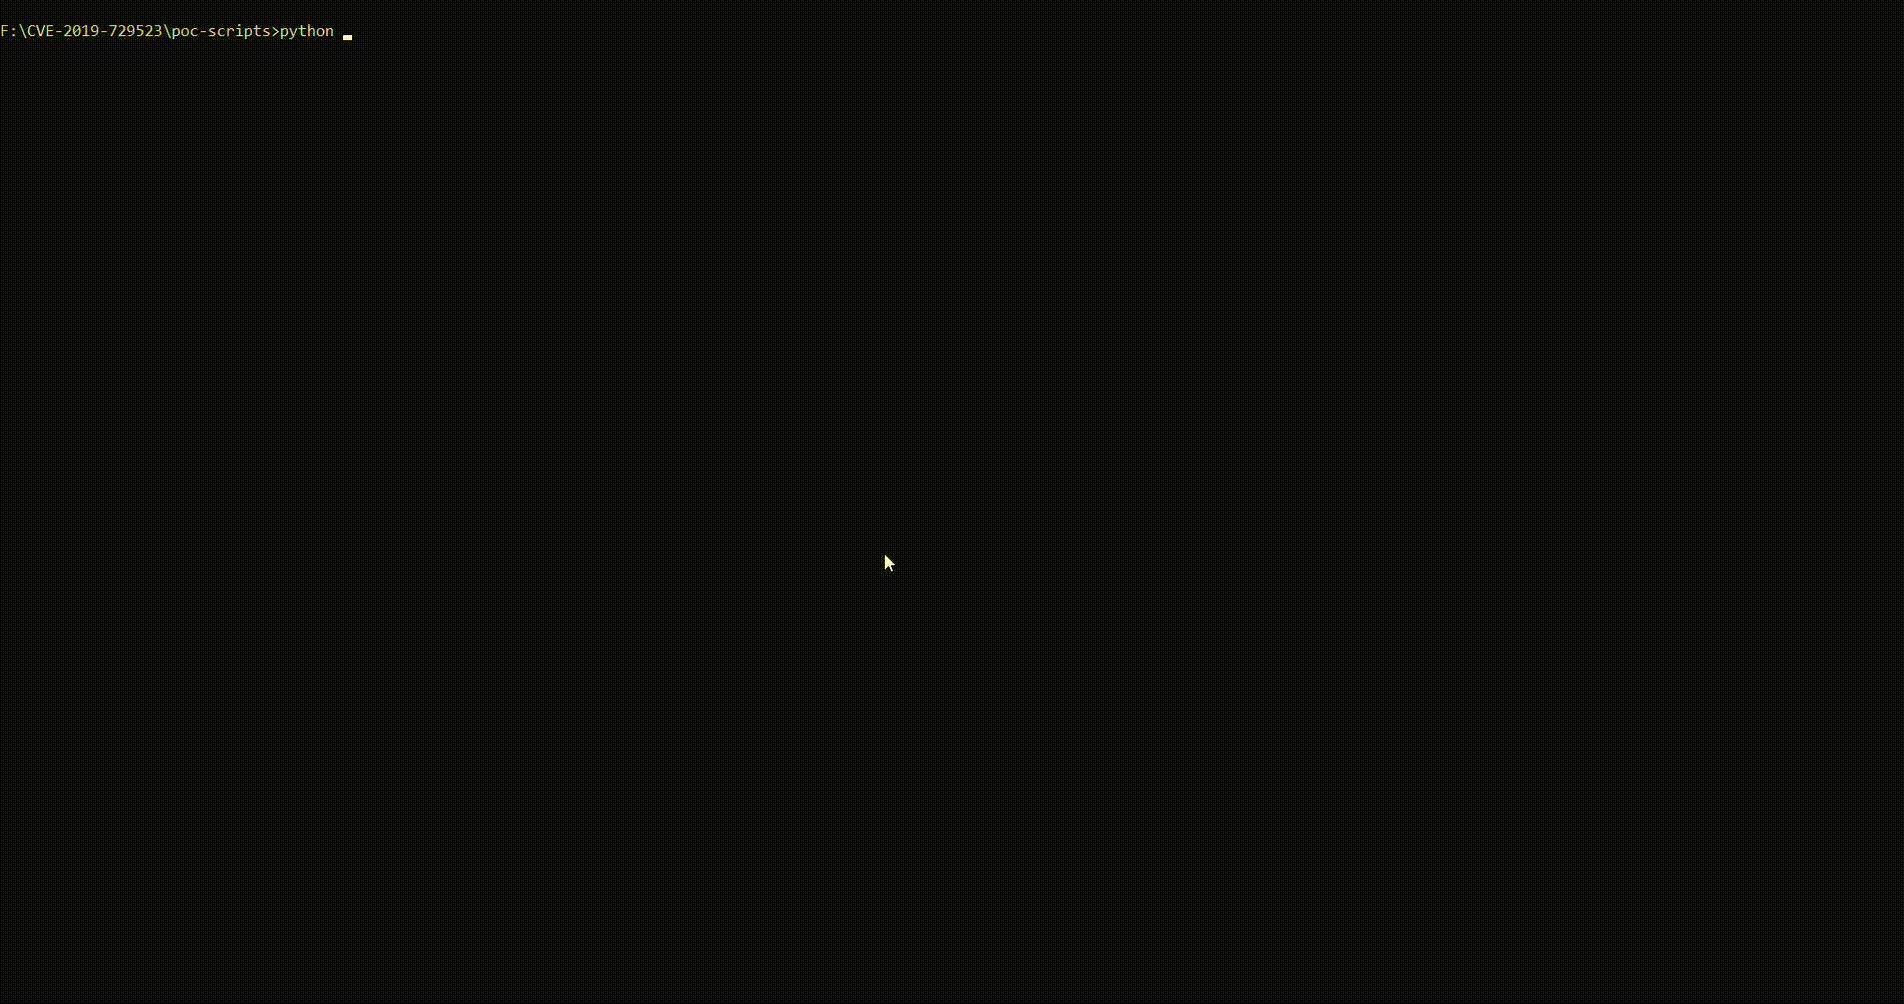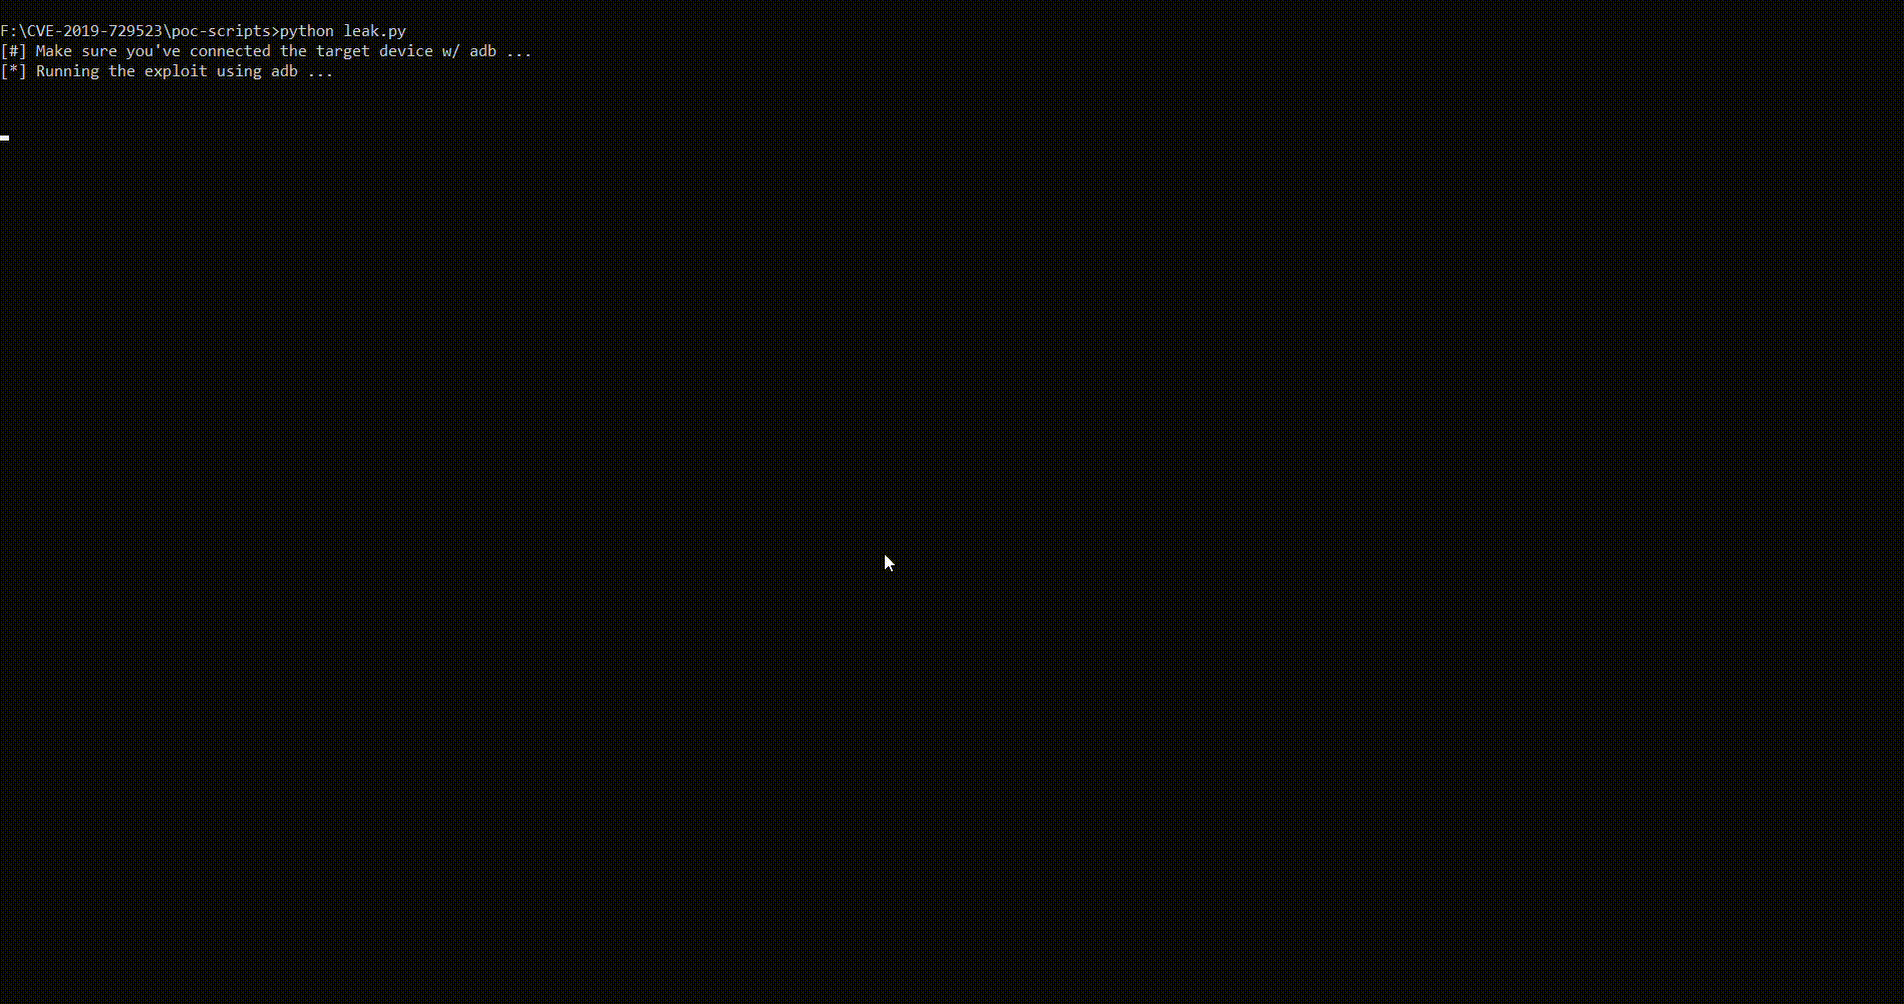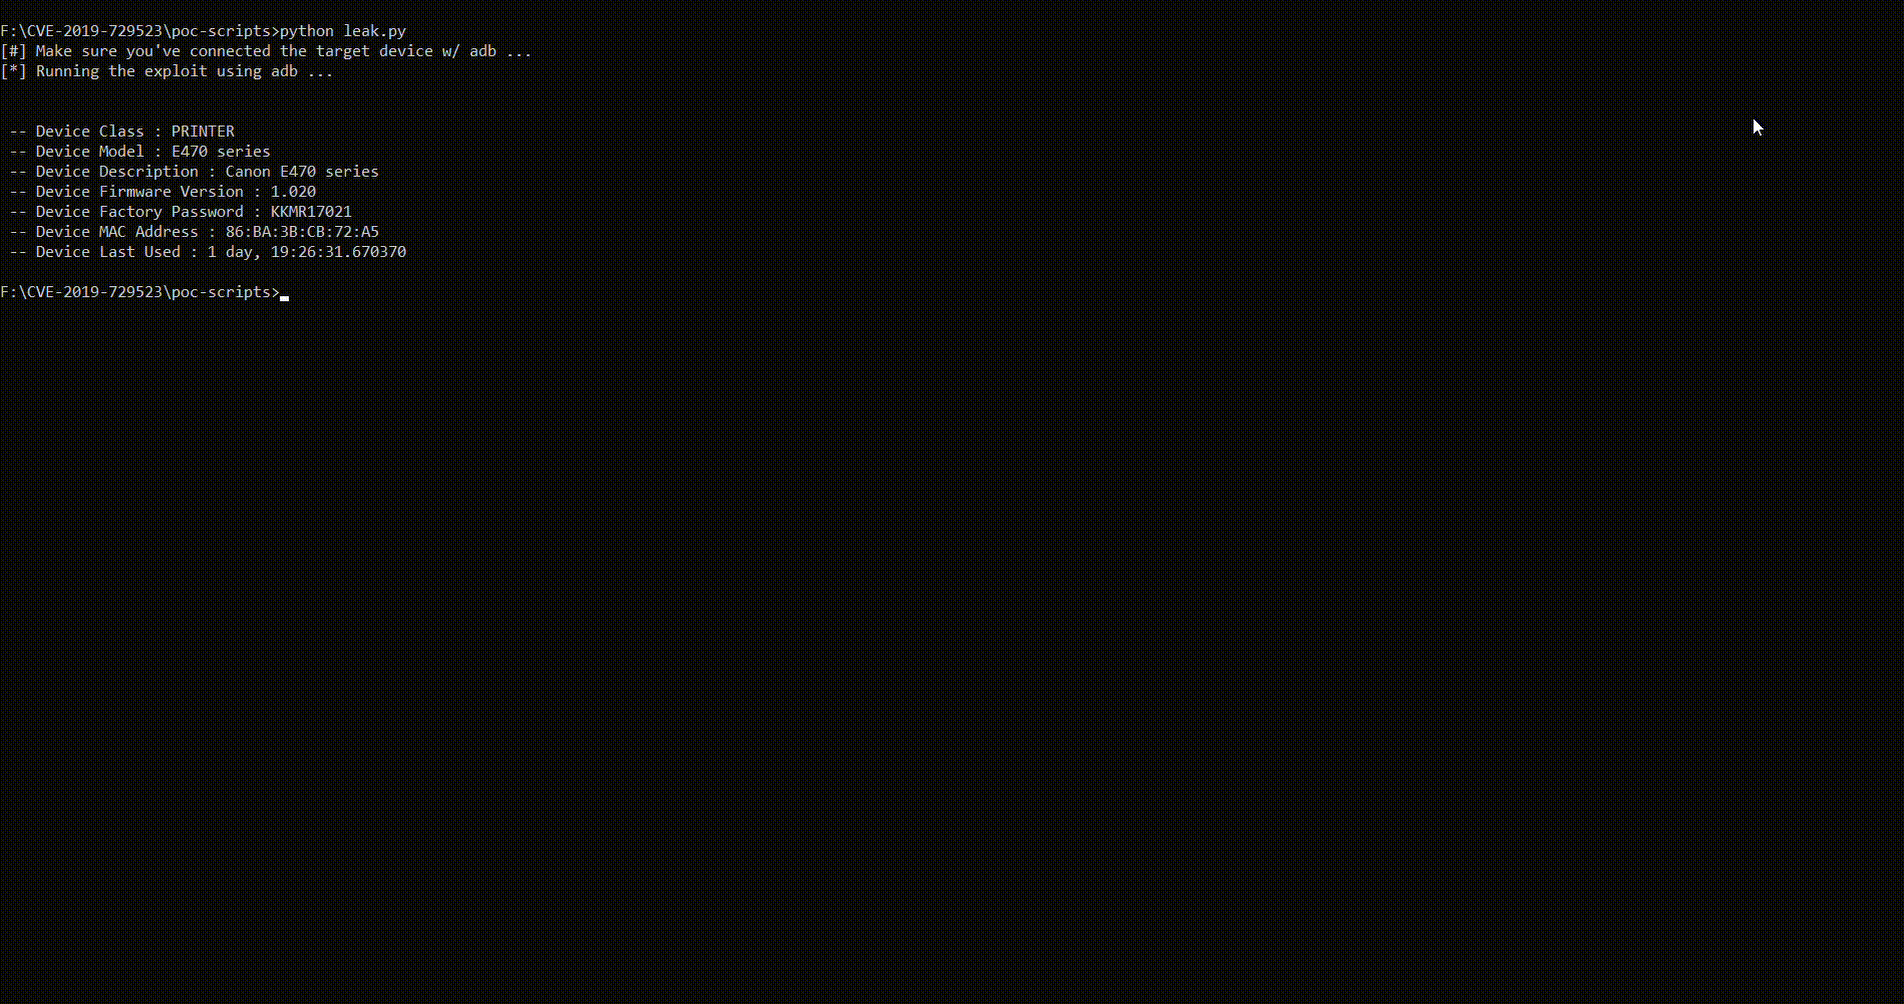
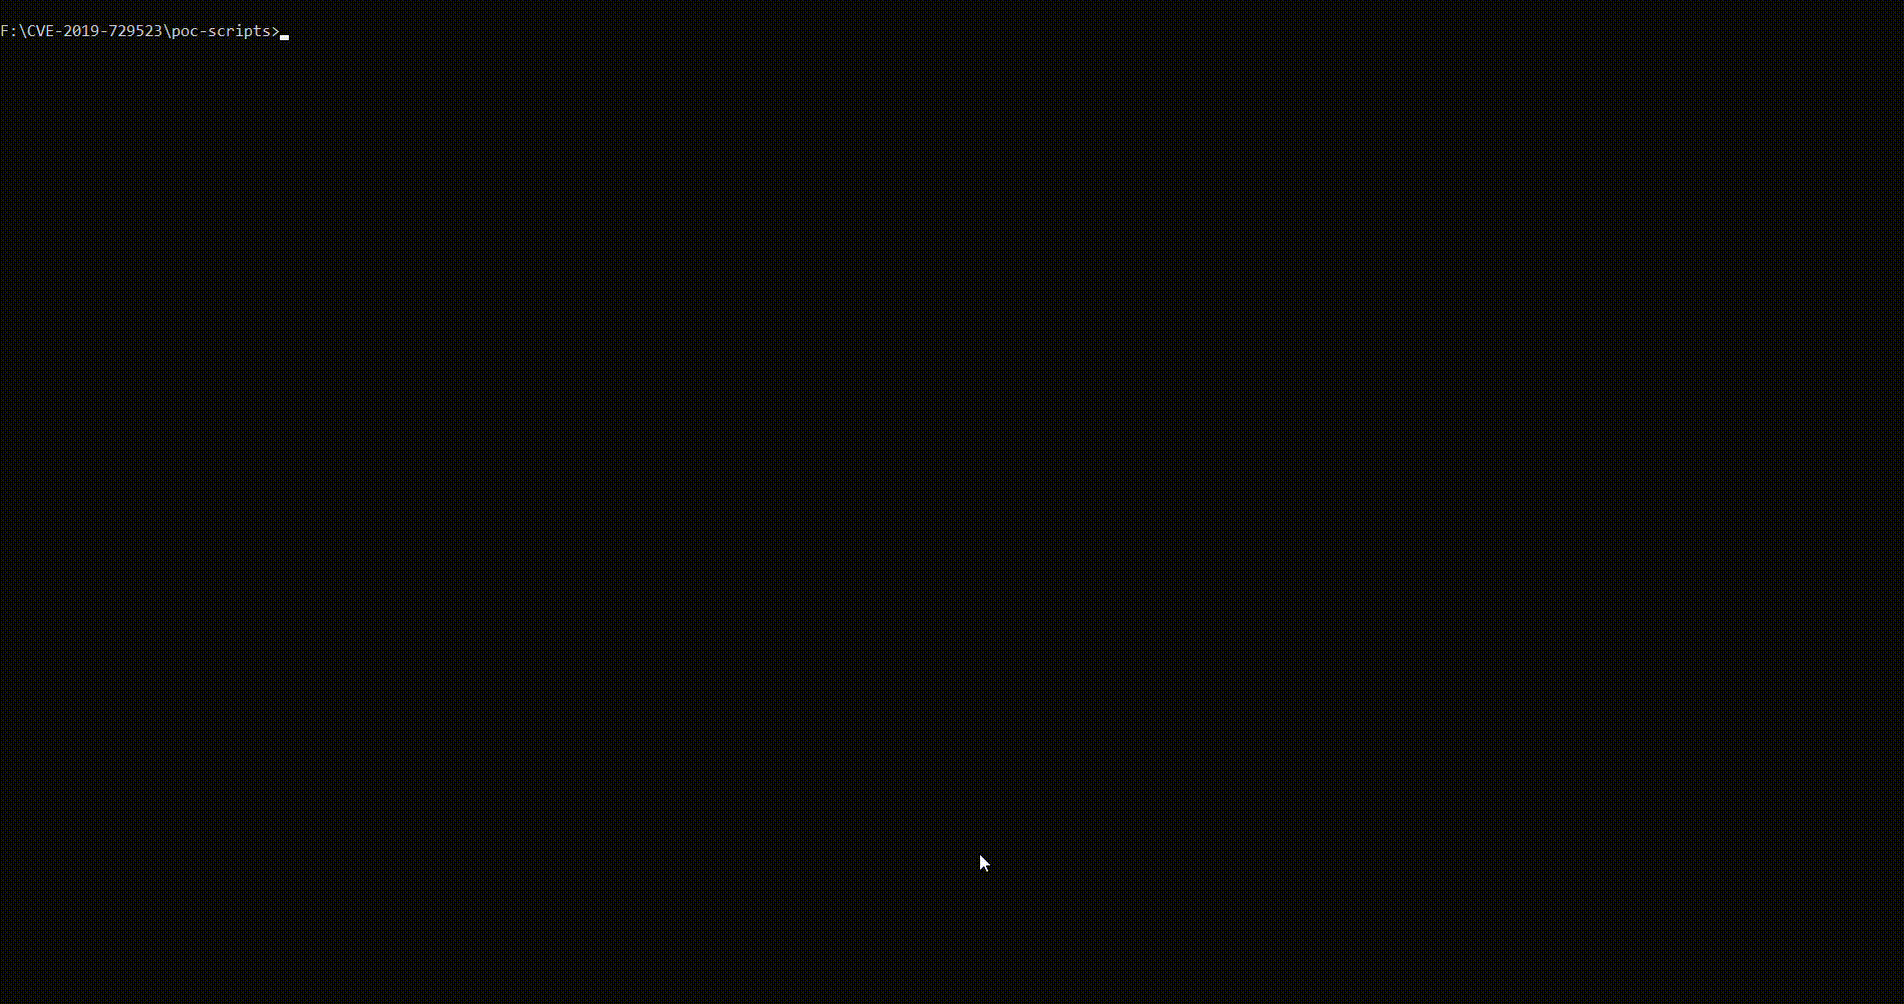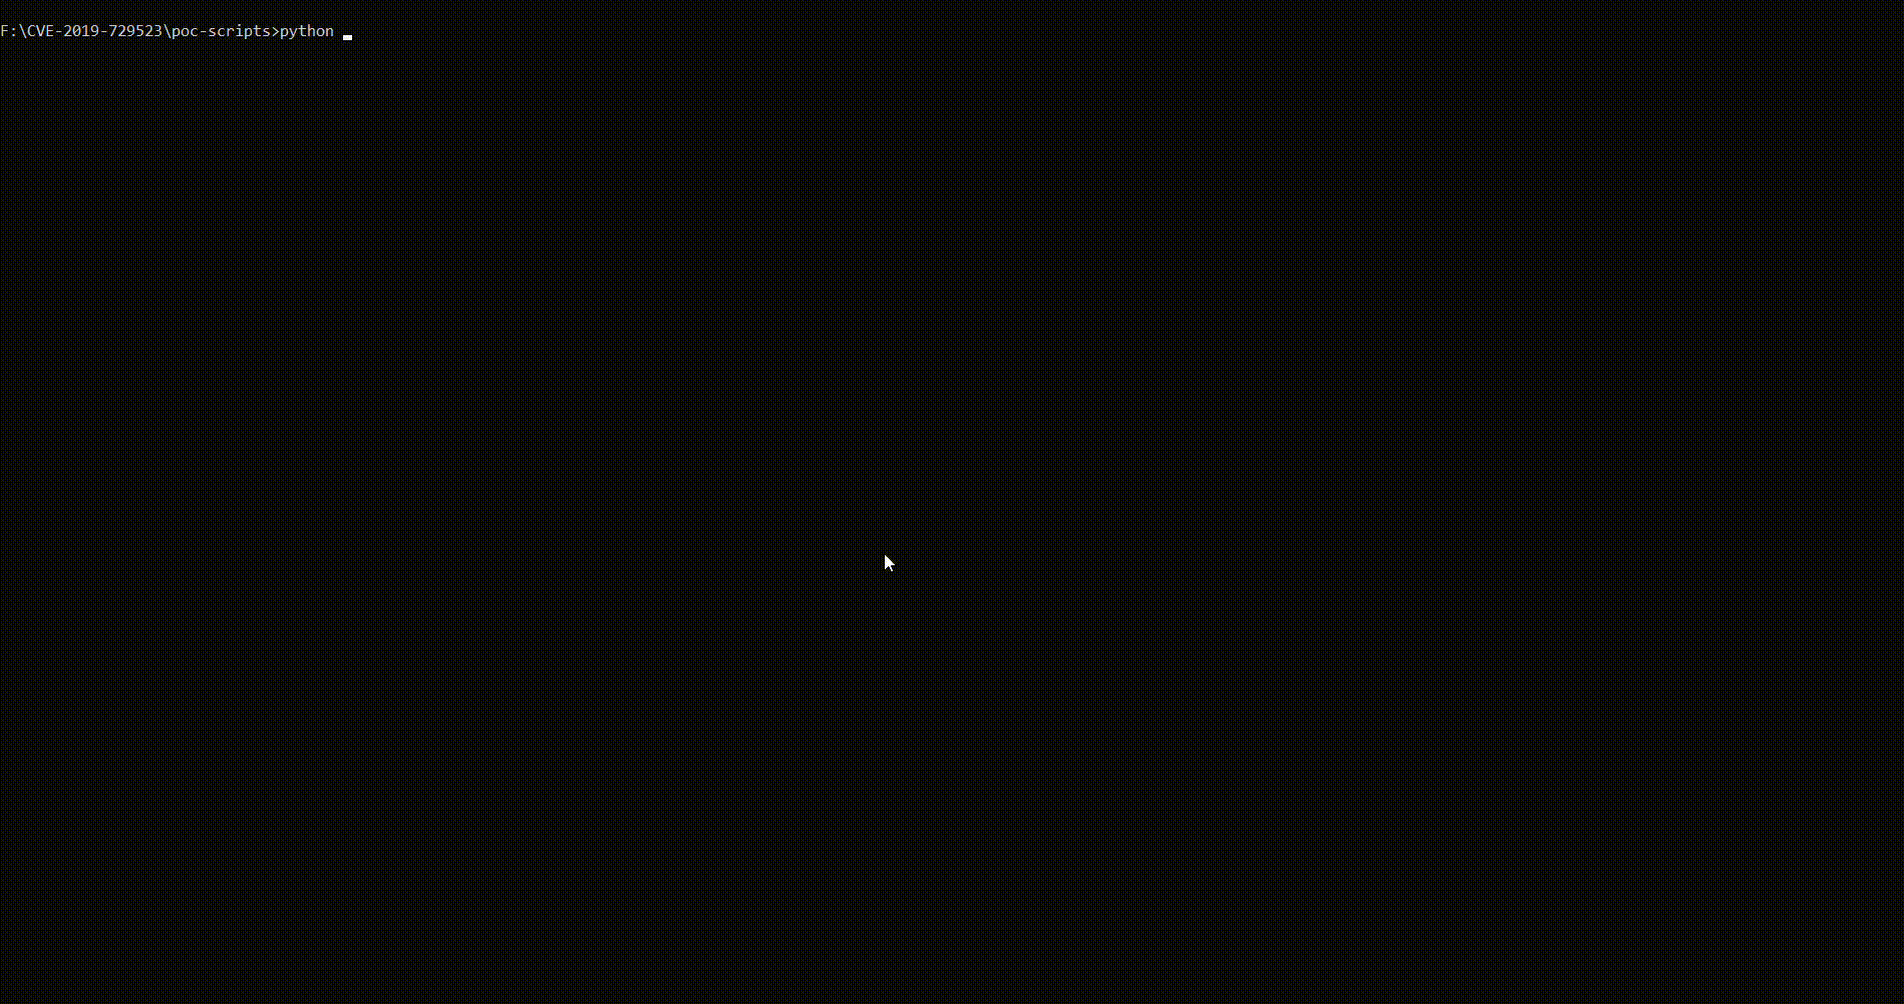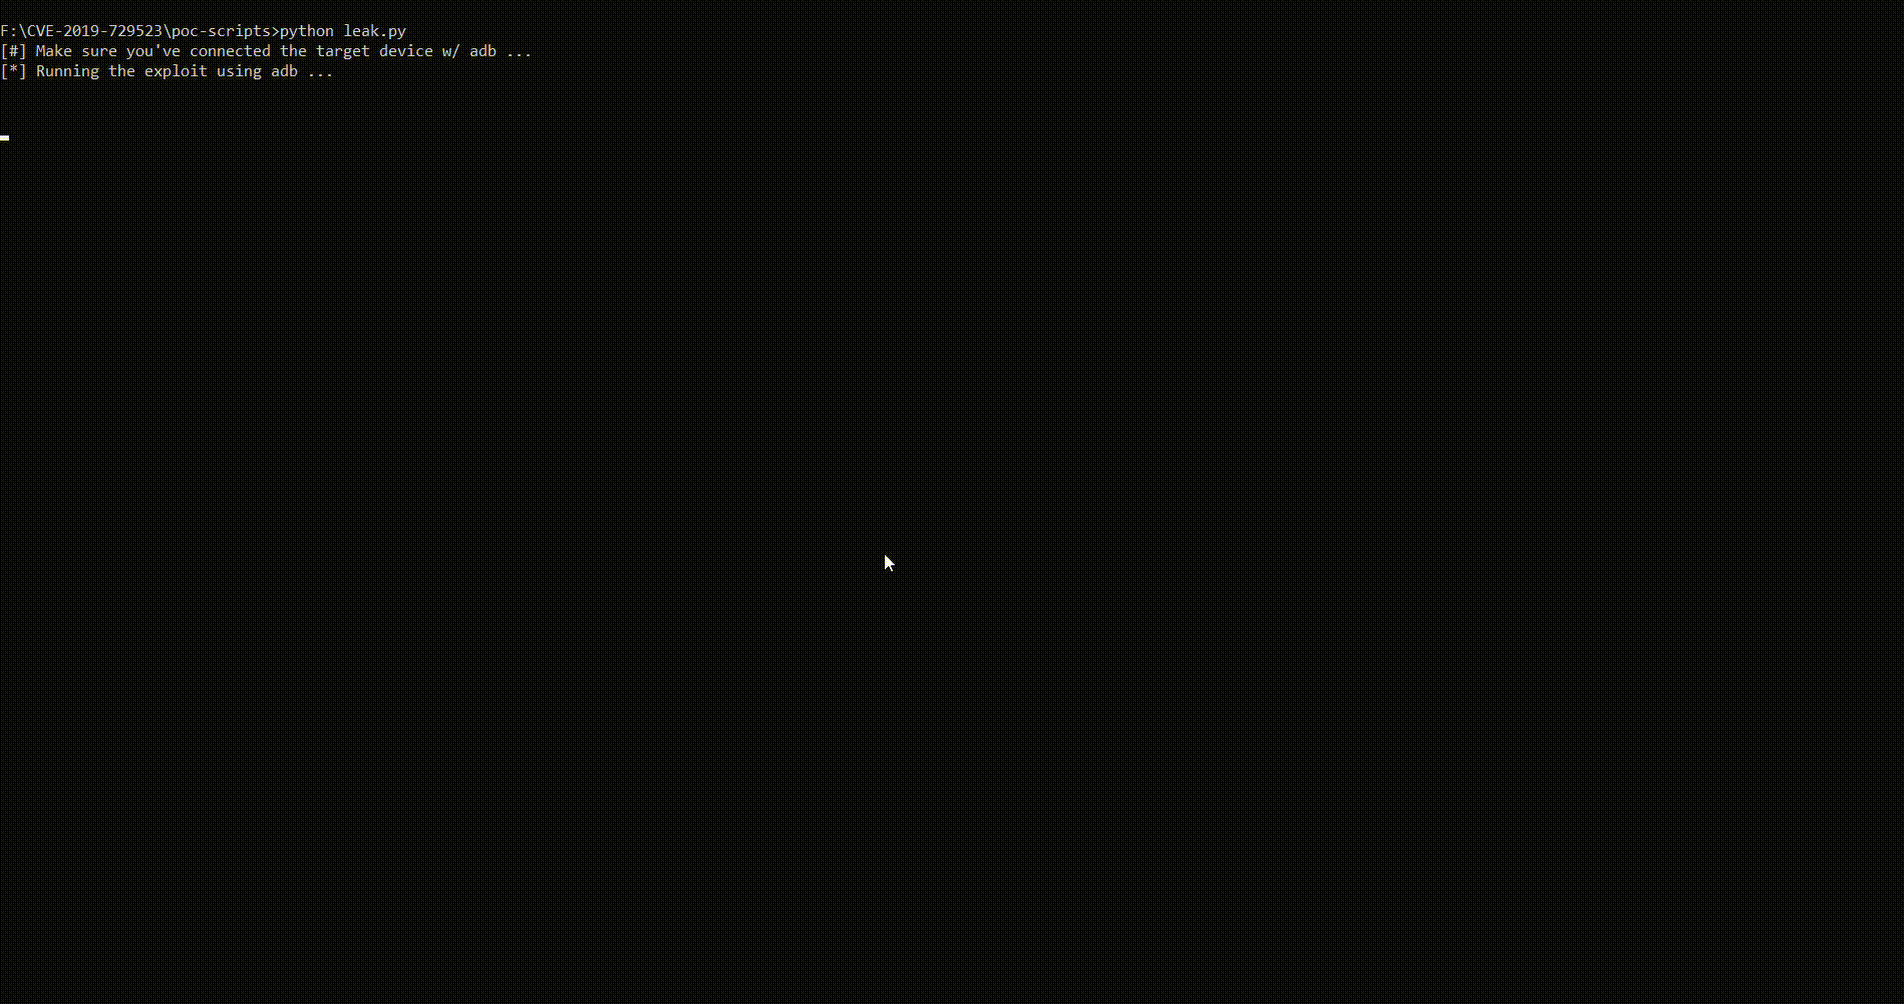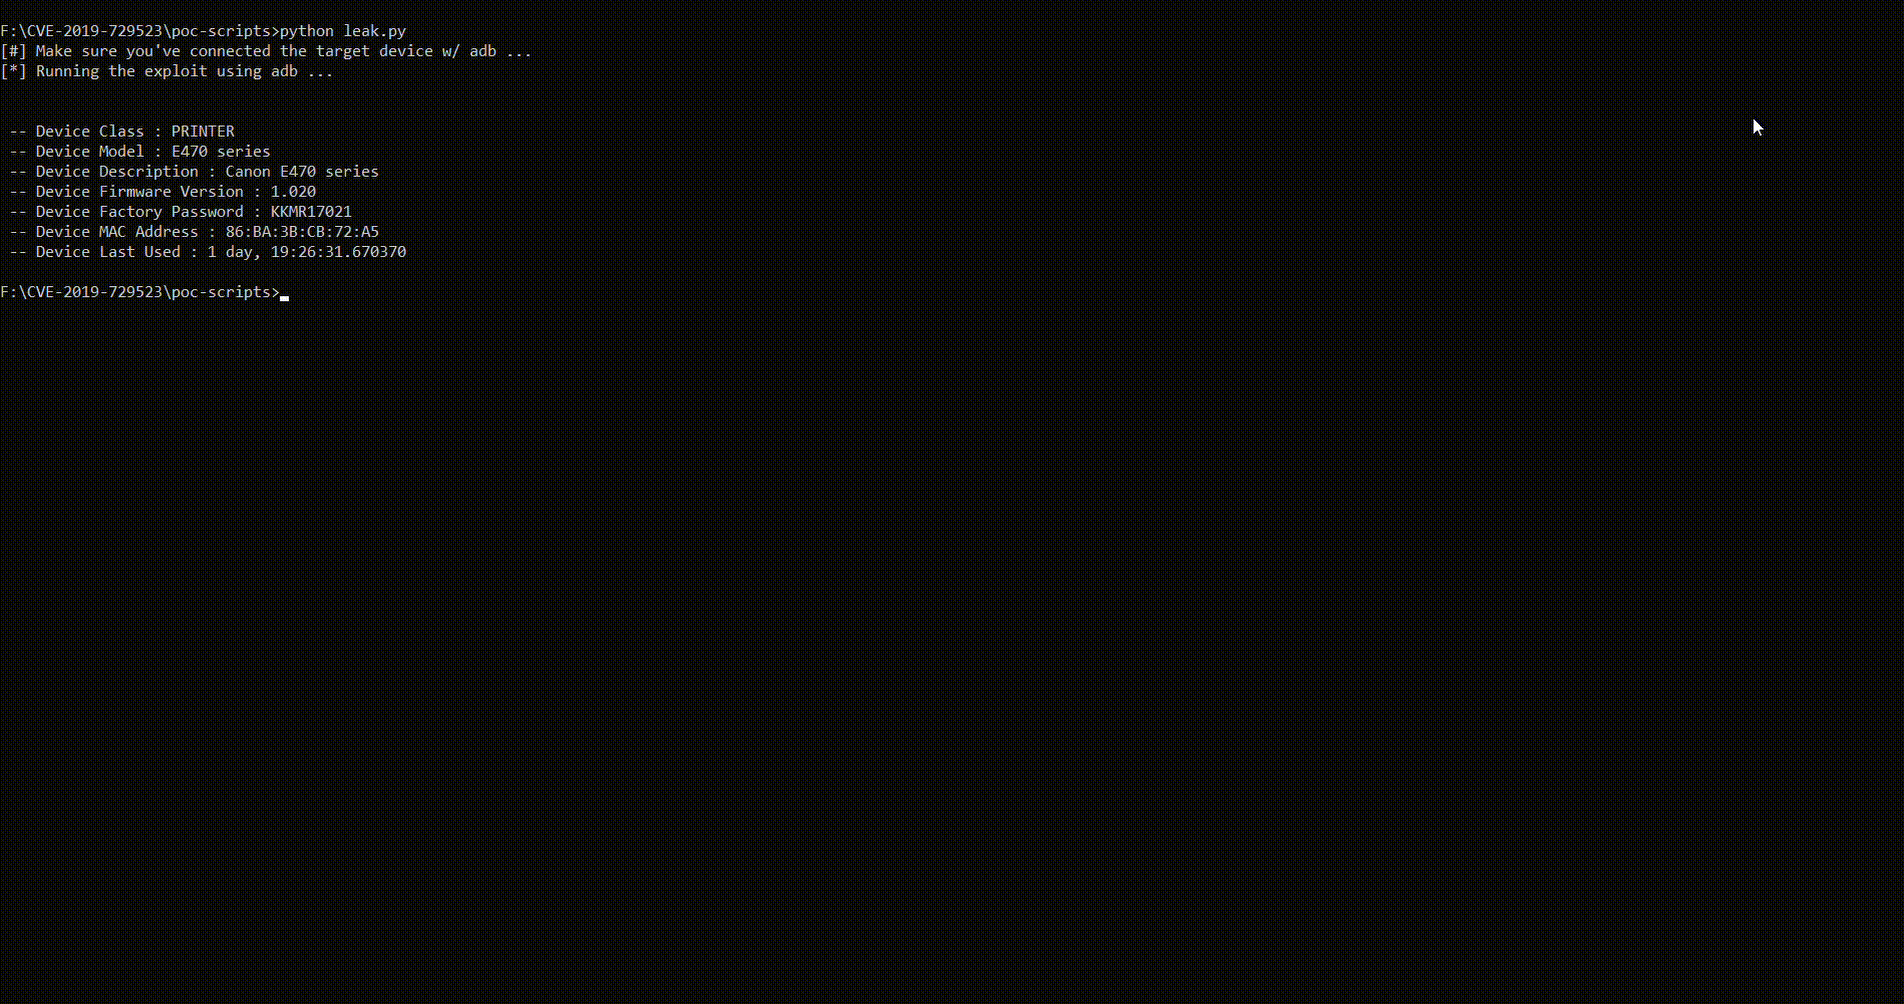
O ContentProvider no aplicativo Canon PRINT 2.5.5 para Android não restringe adequadamente o acesso a dados. Isso permite que um aplicativo malicioso de um invasor obtenha informações sensíveis, incluindo senhas de fábrica para a interface web do administrador e a chave WPA2-PSK.

Impacto

Este bug pode vazar dados de todas as impressoras que o Canon PRINT 2.5.5 suporta, ou seja,

  • PIXMA TS Series
  • TR Series, MG Series, PRO Series, MP Series, iP Series, iX Series
  • MAXIFY MB Series, iB Series
  • ImagePROGRAF PRO Series, TM Series
  • SELPHY CP900 Series, CP1200, CP1300

Downloads do aplicativo: 1,00,00,000 +

Cobertura

  • MITRE
  • Banco de Dados Nacional de Vulnerabilidades
  • exploit-db
  • Packet Storm Security
  • offensive-security/exploitdb
  • CX Security
  • Vulners
  • exploit-database.net
  • Blog do Hackernews
  • security-db
  • media.cert.europa.eu
  • cnnvd.org.cn

O bug

O aplicativo móvel contém provedores de conteúdo exportados desprotegidos ('IJPrinterCapabilityProvider' em android/AndroidManifest.xml) que divulgam dados sensíveis do aplicativo sob certas condições.

Para exportar o provedor de conteúdo com segurança, deve-se restringir o acesso a ele configurando os atributos android:protectionLevel ou android:grantUriPermissions no arquivo Android Manifest.

O que você precisa?

  • Aplicativo Android Canon PRINT 2.5.5 (última versão) instalado.
  • Uma impressora Canon suportada pelo aplicativo

Como executar?

Existem duas maneiras de testar esta vulnerabilidade.

  • Através do ADB
  • Através de um aplicativo Android malicioso

Através do ADB

Configure o ADB, clone o repositório, vá para /poc-scripts e execute leak.py

git clone https://github.com/0x48piraj/CVE-2019-14339
cd CVE-2019-14339/poc-scripts
python leak.py

Através de um aplicativo Android malicioso

Método #1

Clone o repositório, compile o código-fonte.

Método #2

Use o aplicativo pré-compilado indo até /release e baixando cannon-pwn.apk ou através das releases

NOTA: Desative o Play Protect ou ele exibirá o erro "App Not Installed", (no Google Play) > Menu > Play Protect > Verificar dispositivo em busca de ameaças de segurança (desativar).
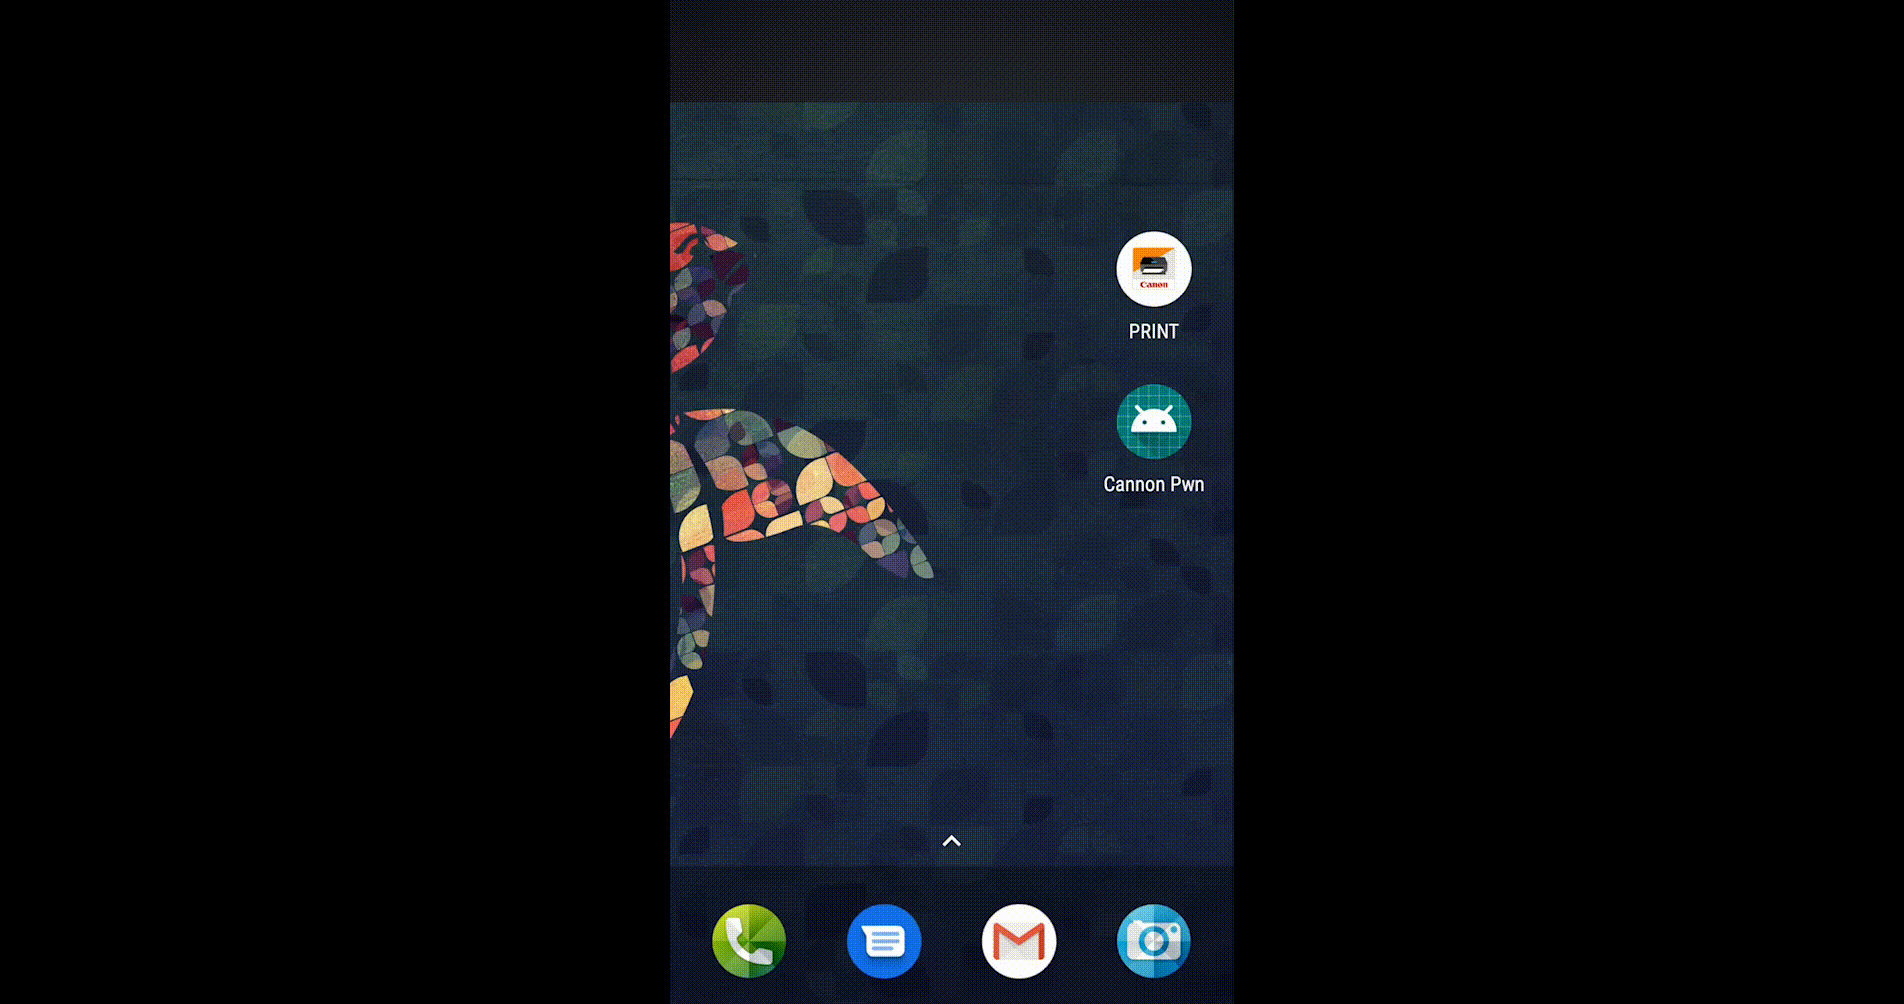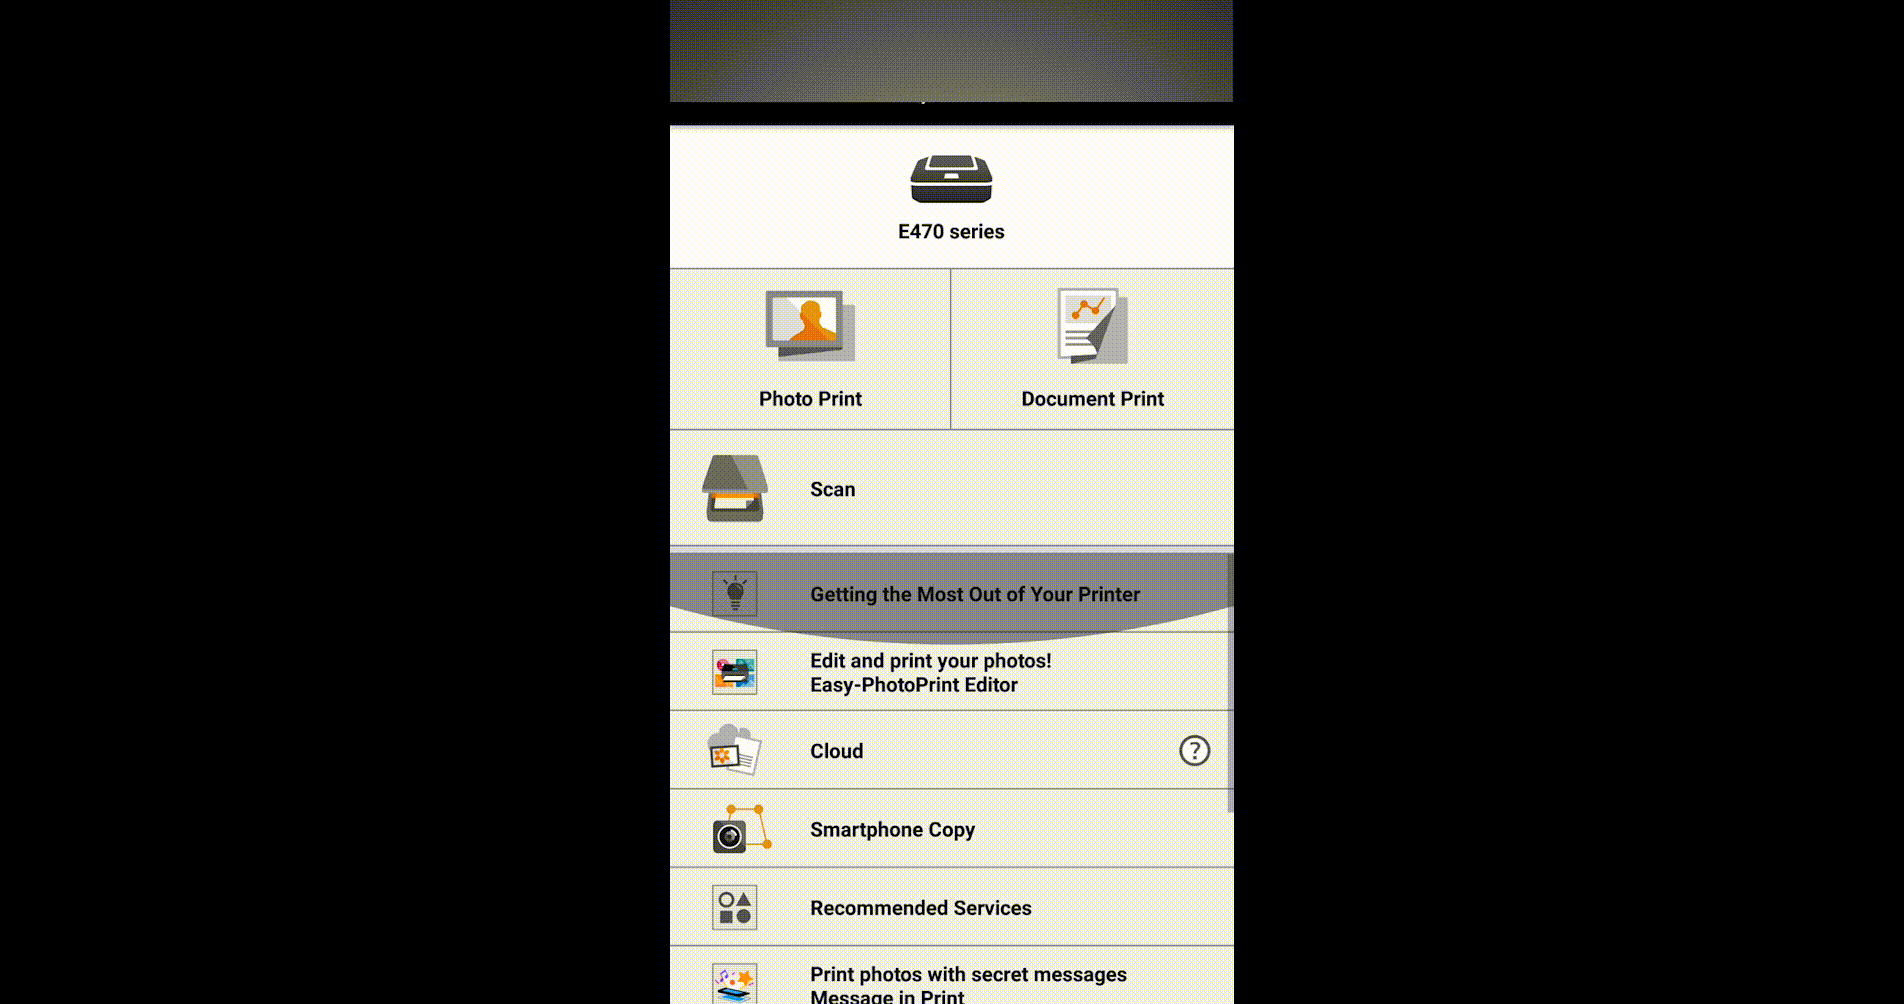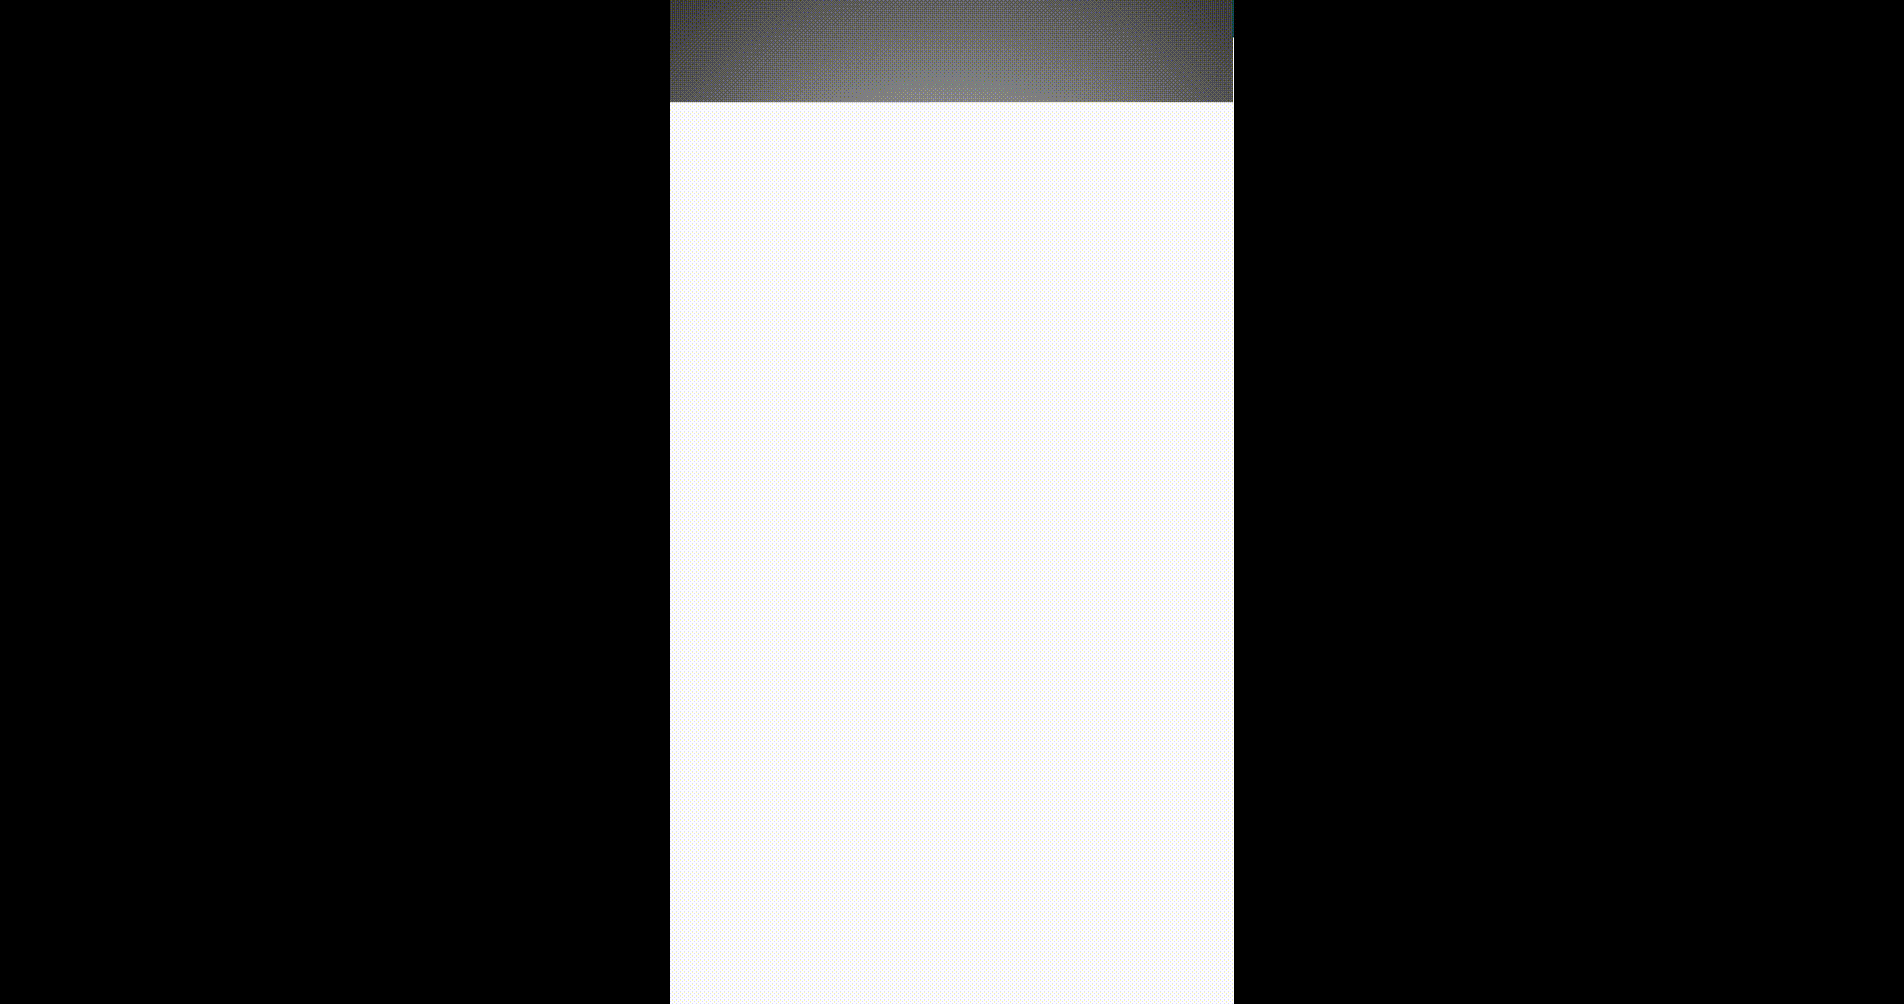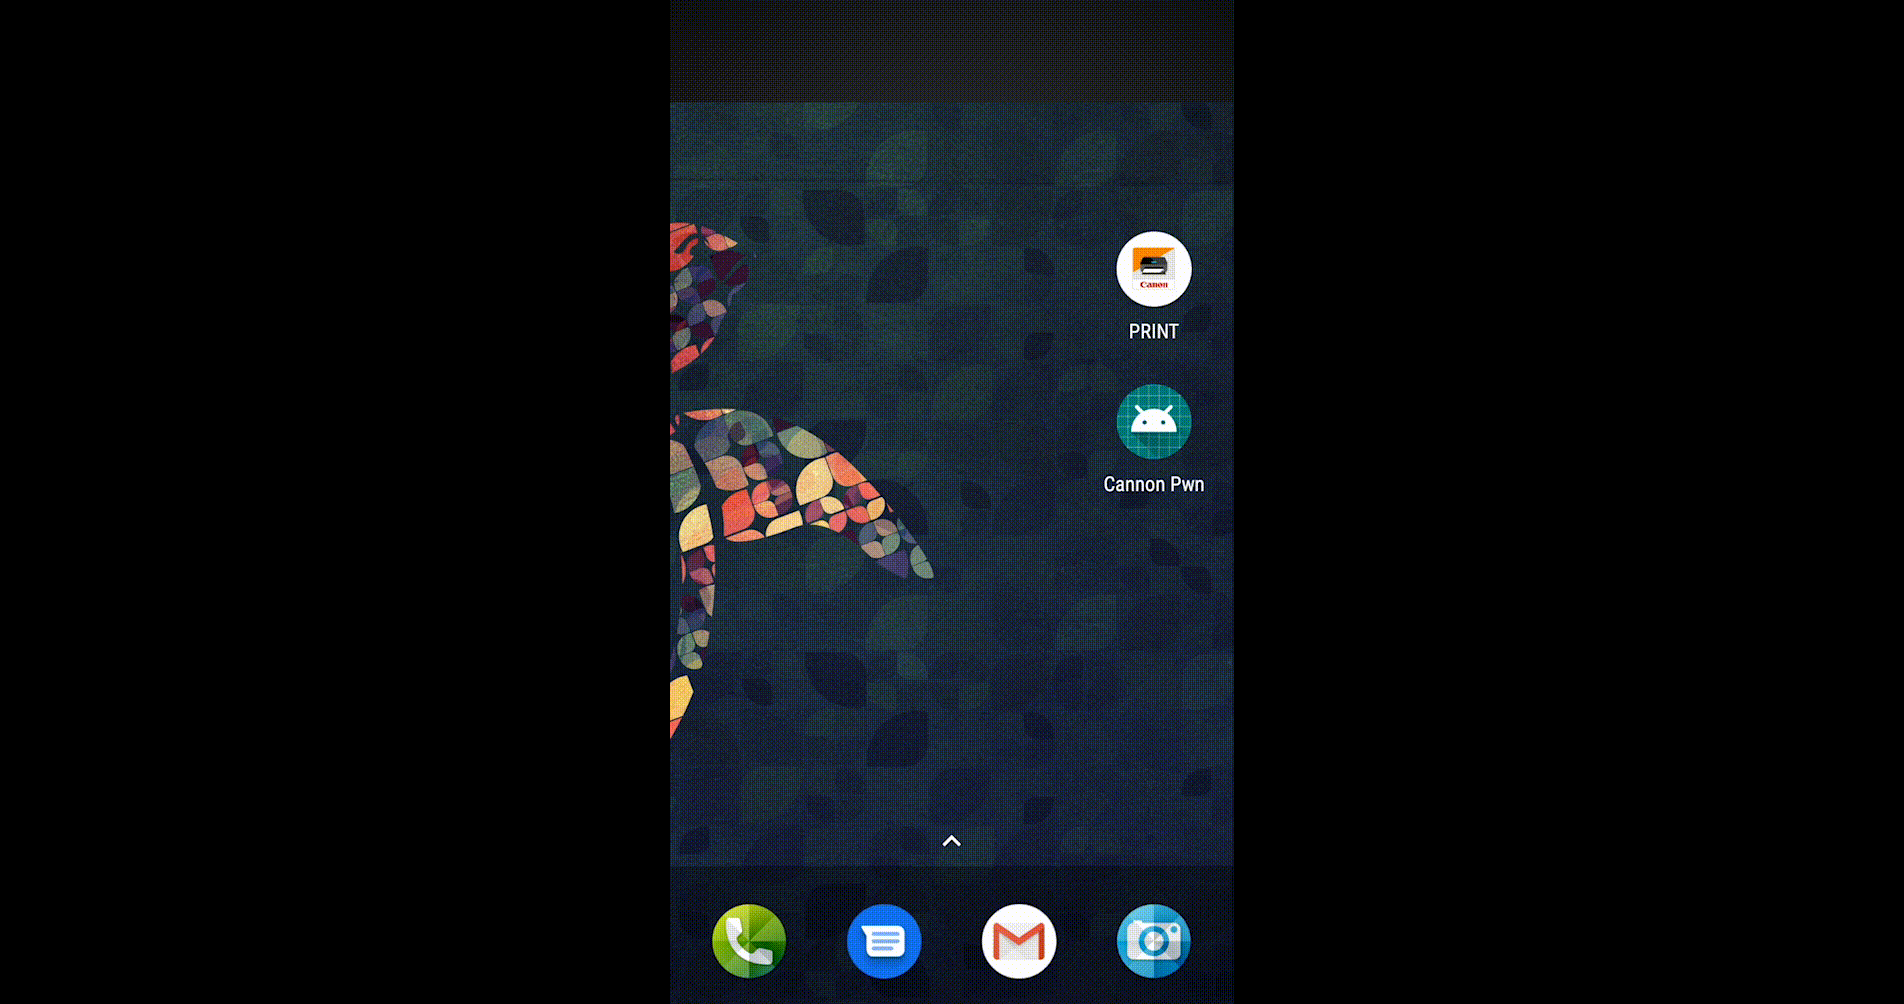
Demonstração

Demonstração do Script de Vazamento

leak-script

Aplicativo Android malicioso

malicious-app

Problemas (?)

Os issues foram desativados neste repositório. É uma simples prova de conceito que eu queria compartilhar com a comunidade.


Referências

  • Mapeamento de Padrões - Common Weakness Enumeration CWE ID 89
  • Mapeamento de Padrões - DISA Control Correlation Identifier Versão 2 CCI-002754
  • Mapeamento de Padrões - FIPS200 SI
  • Mapeamento de Padrões - Regulamento Geral de Proteção de Dados (GDPR) Acesso Indireto a Dados Sensíveis
  • Mapeamento de Padrões - Publicação Especial NIST 800-53 Revisão 4 SI-10 Validação de Entrada de Informações (P1)
  • Mapeamento de Padrões - OWASP Mobile 2014 M7 Injeção no Lado do Cliente
  • Mapeamento de Padrões - OWASP Top 10 2017 A1 Falhas de Injeção
  • Mapeamento de Padrões - SANS Top 25 2011 Interação Insegura - CWE ID 089
  • Mapeamento de Padrões - Web Application Security Consortium Versão 2.00 SQL Injection (WASC-19)
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




